

Как мошенник украл 8 BTC
и попался на своей же
инфраструктуре
-

Направление
Расследование инцидентов
-

Отрасль и масштаб
Криптовалютные и финансовые онлайн-сервисы, пострадал частный пользователь
-

Описание угрозы
Фишинг с кражей криптовалюты через поддельные сайты бирж в рекламной выдаче поисковиков
-

Кому полезно
Командам ИБ и антифрода, специалистам по OSINT и расследованиям
Краткая справка
Пользователь перешёл по фишинговой ссылке и авторизовался на поддельном сайте криптобиржи. Спустя некоторое время всю его криптовалюту вывели с аккаунта. Украденные средства зависли на одном из адресов злоумышленников, привязать их к легальным криптосервисам не удавалось.
Тем не менее, наше расследование завершилось успешно. Мы раскрыли инфраструктуру злоумышленников и обнаружили, что схему уже отрабатывали годом ранее. Выявили её участников, и это привело к их задержанию.
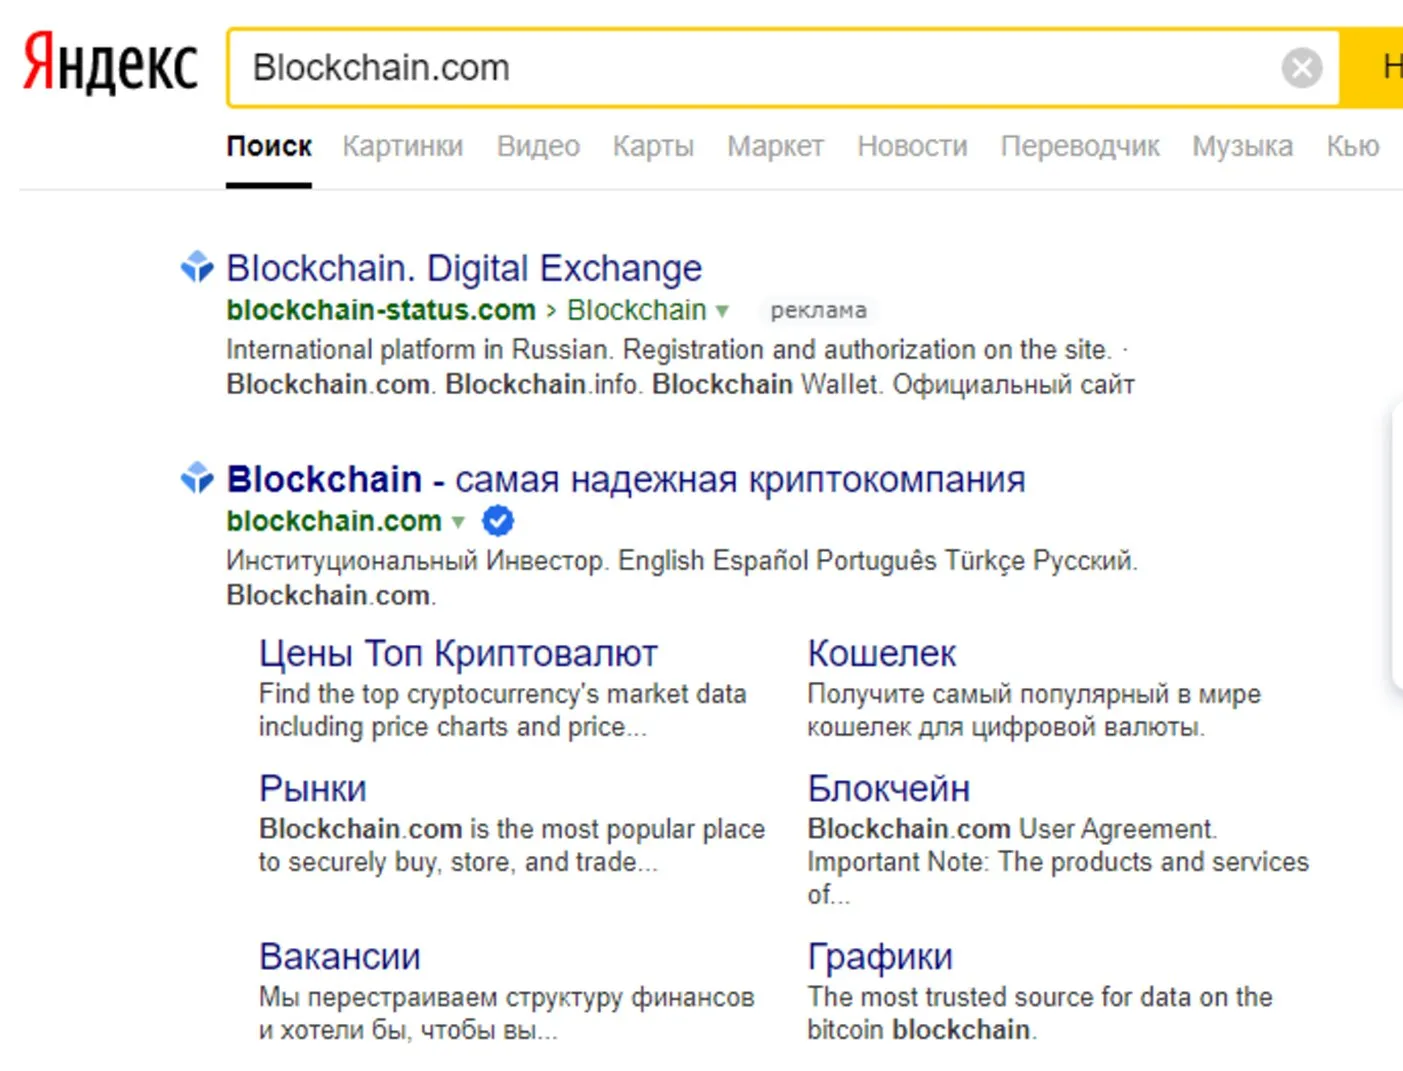
Мы разобрали историю браузера, через который потерпевший заходил на биржу в день инцидента. Оказалось, что он ввёл в поисковой строке запрос «blockchain», кликнул по первой ссылке в появившемся списке и через цепочку редиректов попал на фишинговую страницу login.blochchian.ru/ru, внешне похожую на официальный ресурс login.blockchain.com.
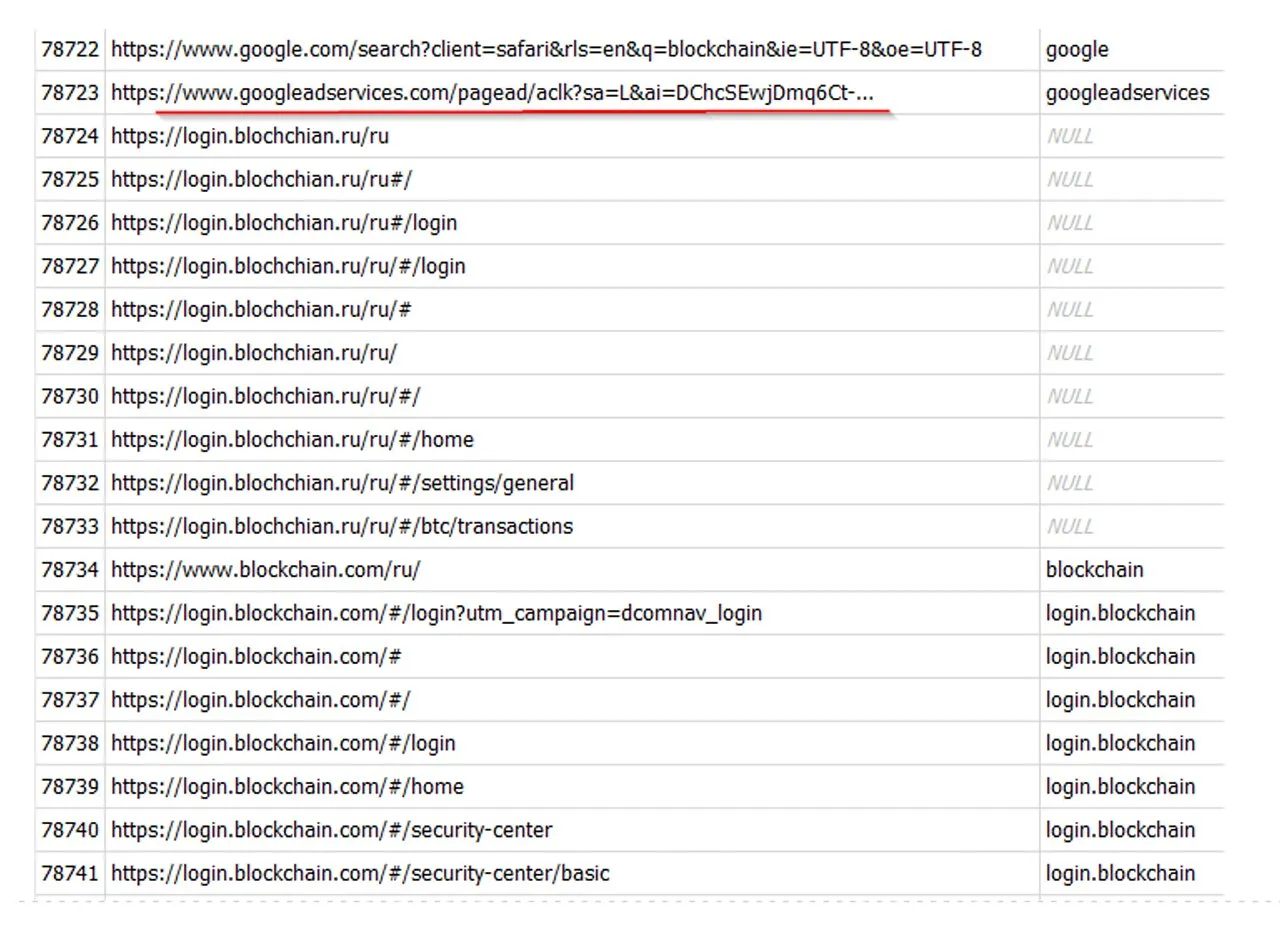
Картина стала ясна: потерпевший попался на схему мошенников, которые выводят фишинговые сайты на верхние строки поисковой выдачи через рекламные объявления. Расчёт был на тех, кто заходит в кошелёк не по прямой ссылке.
Куда ушли деньги
Мы отследили переводы украденной криптовалюты.
Если опустить техническую сторону: через несколько транзакций, проведенных в течение
месяца, средства осели в кошельке злоумышленника и оставались там до конца расследования.
На сервисе urlscan.io мы нашли скриншот сайта login.blochchian.ru, сделанный 11 сентября 2020 года.
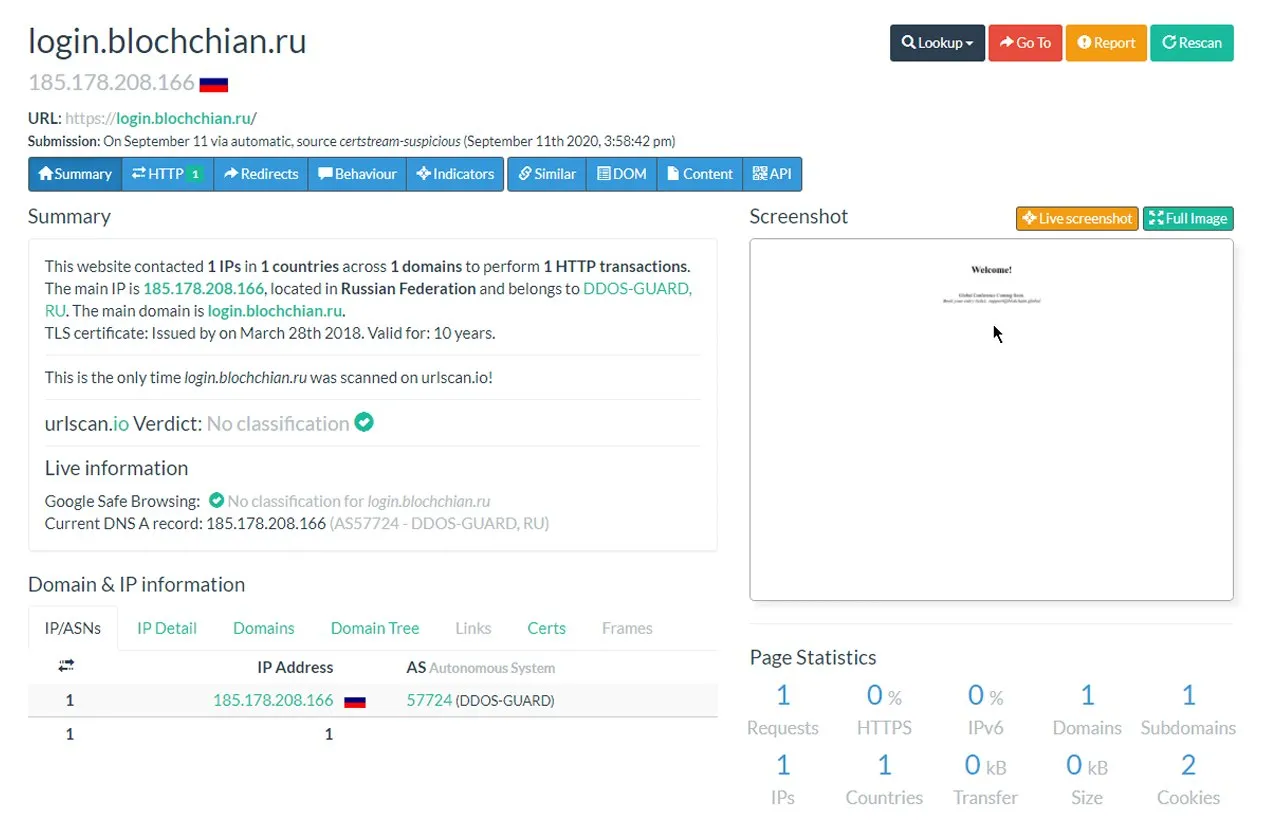
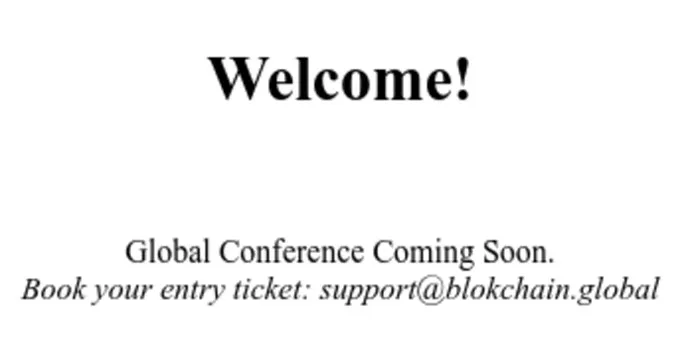
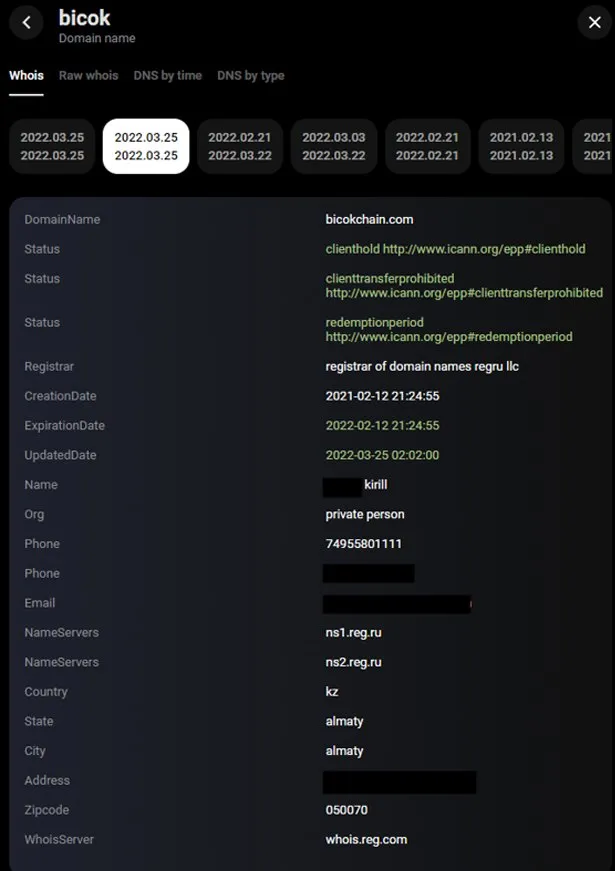
В сохранённом коде страницы login.blochchian.ru присутствовал неизвестный нам до этого домен blokchain.global: он был указан как почтовый ящик на странице-заглушке. В его регистрационных данных значились мексиканский номер телефона +52-721-993-81 и электронный адрес winterfilch@protonmail.com; позже их скрыли. На эту же почту оказались зарегистрированы другие домены, похожие на blockchain.com.
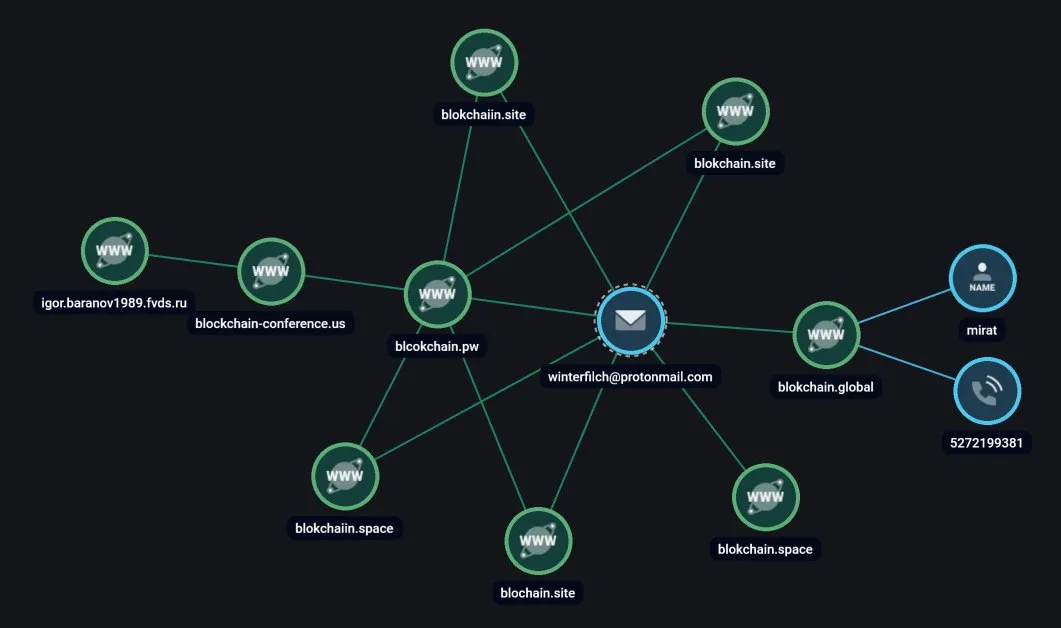
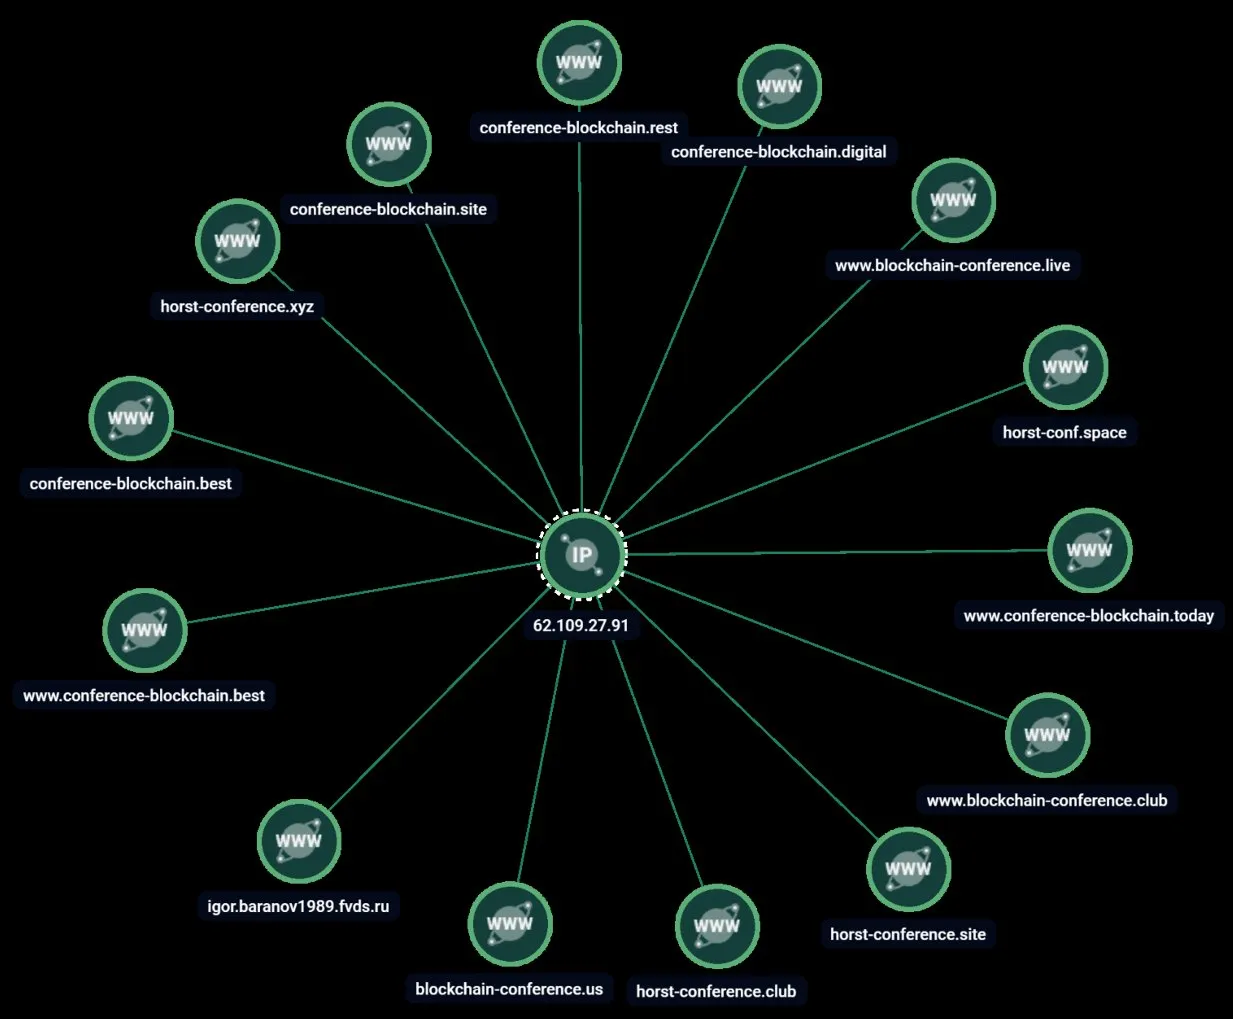
С 11 ноября 2020 по 22 марта 2021 домен blockchain-conference.us размещался на сервере с IP-адресом 62.109.27.91 российского хостинг-провайдера. На этом сервере мы нашли больше 10 доменов со словами «conference» и «blockchain» в разных вариациях; они были зарегистрированы примерно в одни даты.
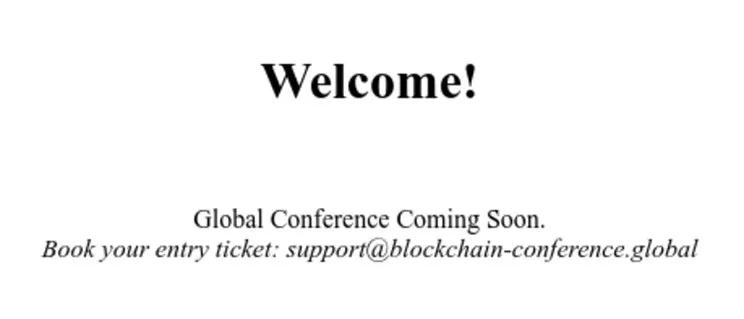
Мы проверили домен blokchaln.ru через сервис urlscan.io. В сохранившейся копии сайта login.blokchaln.ru от 31 декабря 2020 года нашелся другой, похожий электронный адрес в домене blockchain-conference.global.
Подобные страницы обнаружились и на других доменах:
- login.blockchin.ru
- login.blokchaln.ru
- login.blokchair.ru
- login.blockchoin.ru
Большая часть из них размещалась на IP-адресах российской компании.
Поиск по домену blockchain-conference.global вывел на форум bitcoinabuse.com, где обсуждался другой мошеннический перевод на адрес bc1qxeaal7uq92xcclx9yfeadyz0t9x7h7yuq7wh2d с ещё одного фишингового сайта – blockchalnc.info.
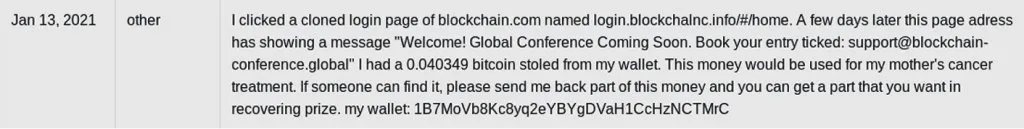
Один из пользователей на форуме сообщил, что перешел на поддельную страницу blockchain.com по адресу login.blockchalnc.info/#/home и потерял 0,040349 BTC. Описанное им содержимое мошеннического ресурса совпадало с тем, что мы уже видели. Так выявилась связь доменов blockchain-conference.global и blockchalnc.info.
В процессе поиска новой инфраструктуры обнаружились еще одни реквизиты для регистрации доменов: электронная почта buhtarev.oleg@safe-mail.net и номер телефона +881-710-4771. Проверка их связи с личностью злоумышленника результатов не дала: все реквизиты использовались исключительно в мошеннических целях, а не в личных.
Поиск по хешу страницы-заглушки с почтовым ящиком blockchain-conference.global на ресурсе urlscan.io выдал 35 доменов, и среди них нашёлся один с настоящими контактными данными злоумышленника. Так мы получили его ФИО, номер телефона и электронный адрес (скрыты); последний оказался связан с хакерским аккаунтом (скрыт) на форуме Cracked.io.
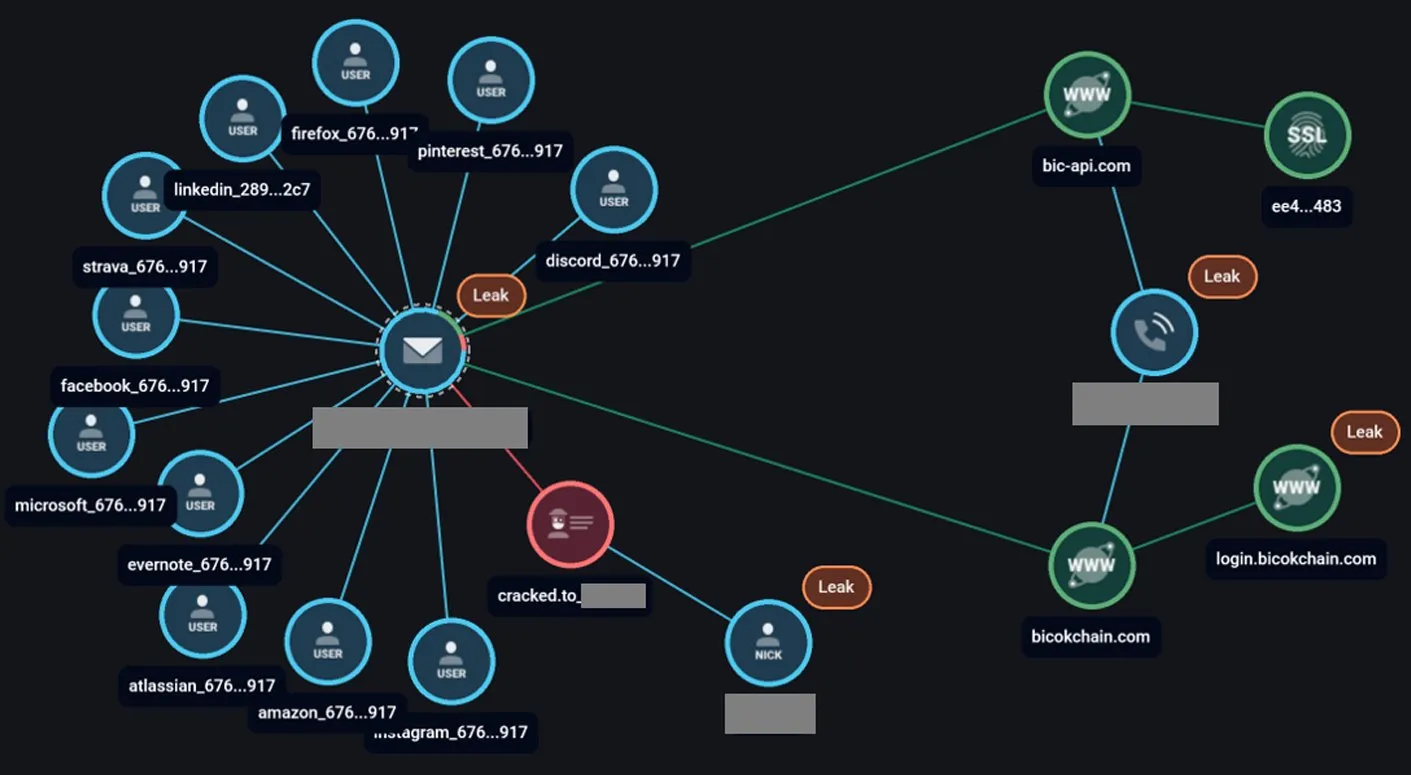
Выход на исполнителя
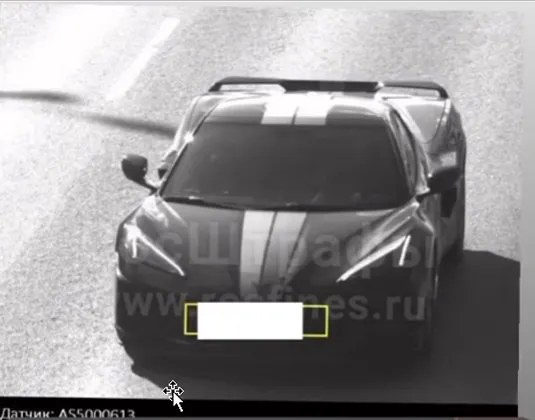
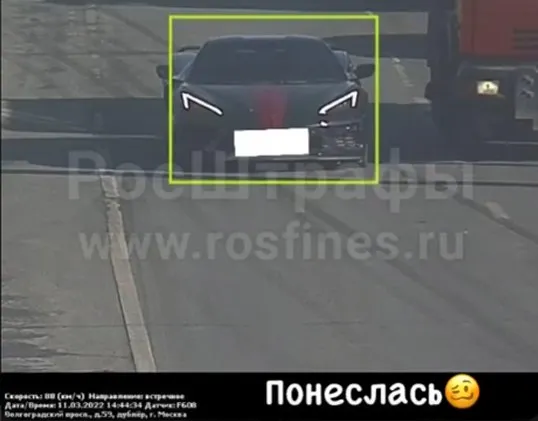
Дальше — дело техники. Злоумышленник использовал фейковые ФИО, сторонние почтовые ящики и зарубежные номера. Но по псевдониму на хакерских форумах, виртуальным личностям и соцсетям установить реального человека оказалось несложно. Злоумышленник активно вел свои соцсети и выкладывал даже штрафы за превышение скорости.
Чем закончилось
Расследование завершилось задержанием злоумышленника. Суд приговорил его к реальному сроку лишения свободы, а потерпевший получил компенсацию в размере стоимости криптовалюты на день хищения — её выплатили за счёт продажи арестованного имущества.
Вместо выводов
Для защиты пользователей банковских, криптовалютных и других онлайн-сервисов эффективнее всего работает связка решений:
Продукт класса
Digital Risk Protection
Оперативно выявляет и блокирует фишинговые площадки
Сервис класса Fraud Protection
Ловит сам факт перехода пользователя с фишингового сайта, а также фиксирует вход с нового устройства, которое до этого не использовалось
Обратите внимание
Репутационные риски для компании возникают даже при небольшом числе пользователей, потерявших крупную сумму из-за новой фишинговой рекламы в прайм-тайм.
Проактивный поиск групп, которые способны месяцами атаковать ваших пользователей, может полностью нивелировать угрозу. Более того, сам информационный повод о задержании порой приводит к любопытным обсуждениям на хакерских форумах, вплоть до рекомендаций «для своих» больше не атаковать определенную компанию.
До встречи в следующем выпуске
Подпишитесь на рассылку и получайте новые выпуски, приглашения на мероприятия, исследования, гайды и чек-листы