
ИИ против фишинга: как это работает в F6 Digital Risk Protection
AI-классификация, новый скоринг и больше данных о нарушениях: рассказываем, как развивается F6 DRP и какие аналитические возможности появятся дальше
Искусственный интеллект помогает злоумышленникам быстрее создавать и адаптировать мошеннический контент, масштабировать схемы и запускать новые ресурсы. Релевантный ответ со стороны защиты — использовать ИИ для столь же быстрого анализа растущего потока цифровых угроз. В F6 Digital Risk Protection искусственный интеллект уже помогает автоматически анализировать обнаруженные ресурсы, выявлять признаки потенциальных нарушений и давать специалистам дополнительный контекст для их оценки.
В статье рассказываем, какие возможности уже работают в F6 Digital Risk Protection и какие обновления решение получит в ближайшее время.
ИИ на практике: результаты на реальном потоке обнаружений
За несколько месяцев работы ИИ-детекции мы оценили, как автоматическая классификация влияет на обработку реального потока обнаружений.
В рамках одного из проектов F6 Digital Risk Protection за август 2026 года было обнаружено 30 тыс. ресурсов, требующих анализа. ИИ автоматически проанализировал 75% из них и 19% всех обнаруженных ресурсов классифицировал как потенциальные нарушения. Непосредственно ИИ-анализ одного ресурса занимал в среднем 0,087 секунды — без учета времени на загрузку, рендеринг и подготовку страницы.
В итоге система за доли секунды выявляет признаки потенциального нарушения и помогает специалисту сосредоточиться на ресурсах, которые требуют дальнейшей проверки.
ИИ-детекция нарушений
Последний квартал в DRP работает автоматическая классификация контента по вероятным типам нарушений. Результаты ИИ-анализа доступны непосредственно в интерфейсе, а события можно фильтровать по сработкам и главному классу нарушения.
Технология позволяет автоматизировать первичный анализ большого потока обнаружений. Система самостоятельно определяет характер нарушения и дает специалисту дополнительный контекст для дальнейшей работы. Это создает основу для увеличения объемов мониторинга без роста ручной нагрузки на аналитиков.
Новая скоринговая модель
Для более точной оценки потенциальной опасности ресурса скоринговая модель дополнена девятью метриками на основе нейросетевого анализа контента сайта. В результате ИИ участвует в обнаружении признаков нарушения и в его оценке. Это помогает быстрее ориентироваться в большом потоке событий и концентрировать внимание на ресурсах, которые требуют более детального анализа.
Распознавание бренда: развитие логодетектора
Анализ потенциальных нарушений не ограничивается текстовым содержимым страницы. Решение также анализирует изображения и логотипы и определяет упоминания брендов, которые могут указывать на нарушение.
В рамках последнего обновления ускорена обработка визуального контента и добавлена синхронизация с актуальной информацией о клиентских брендах. В галерее нарушений отображается индикатор сработки распознавания логотипа.
Вместе текстовый и визуальный анализ позволяют искать использование бренда в разных формах, включая его упоминание в тексте и воспроизведение фирменной символики на изображениях.
Как это работает на практике
Первый пример ИИ-детекции фишингового ресурса.
На одном из обнаруженных сайтов было небольшое количество контента — фактически один текстовый фрагмент.
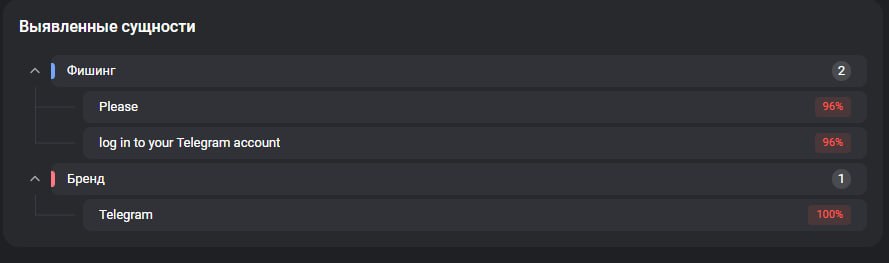
При его анализе ИИ выявил конкретные сущности, характерные для фишинга, и определил фишинг как наиболее вероятный тип нарушения.
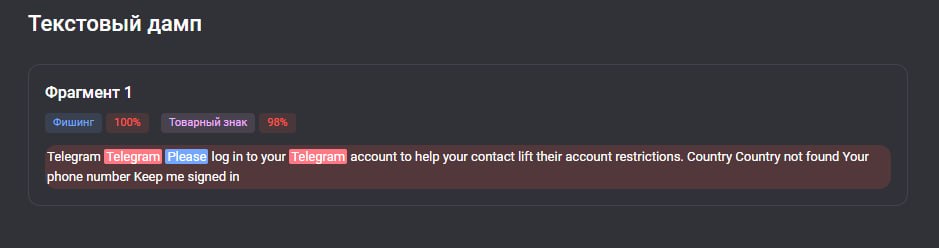
Дополнительные признаки угрозы выявила скоринговая модель. Сайт получил высокие оценки по анализу домена и свойств сайта, а особенности URL — по анализу ссылки. Высокие значения показали и метрики, связанные с анализом текста. При этом система также определила бренд, от имени которого действовал ресурс.
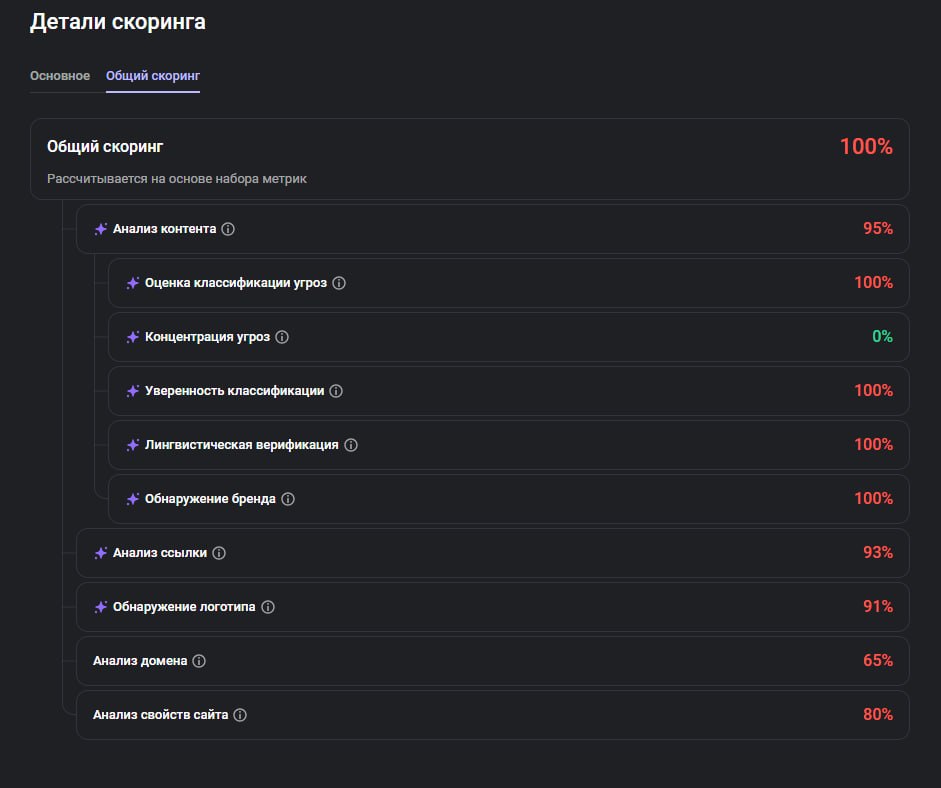
Исключением стала метрика «Концентрация угроз»: ее значение осталось нулевым, поскольку на странице был только один фрагмент контента.
Совокупность признаков дала высокий итоговый скоринг, а наиболее вероятным типом нарушения система определила фишинг.
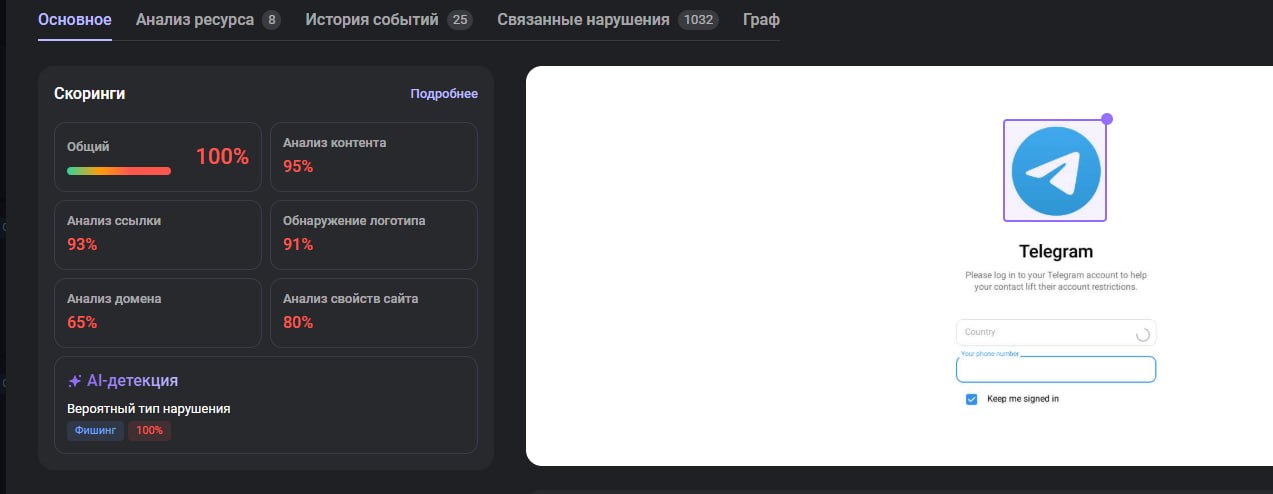
Этот пример показывает, что решение опирается на ряд признаков: ИИ-анализ контента дополняется оценкой домена, URL, свойств сайта и других метрик, которые вместе формируют итоговый скоринг обнаруженного ресурса.
Другой пример — легитимный сайт с услугами интернет-эквайринга, на котором было обнаружено несогласованное использование товарного знака.
Большинство фрагментов страницы система классифицировала как безопасные — сайт не содержал характерного опасного контента. При этом анализ текста и изображений выявил несколько брендов, а в одном из фрагментов система обнаружила признаки нарушения класса «Товарный знак».
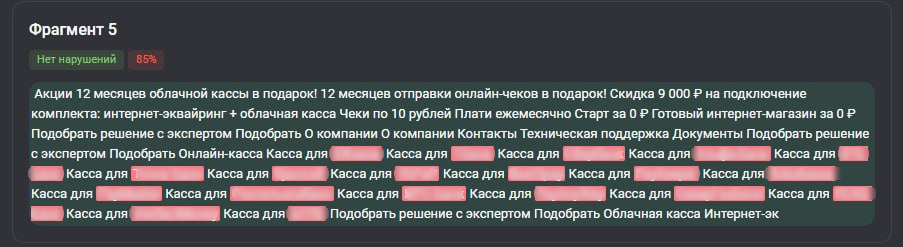
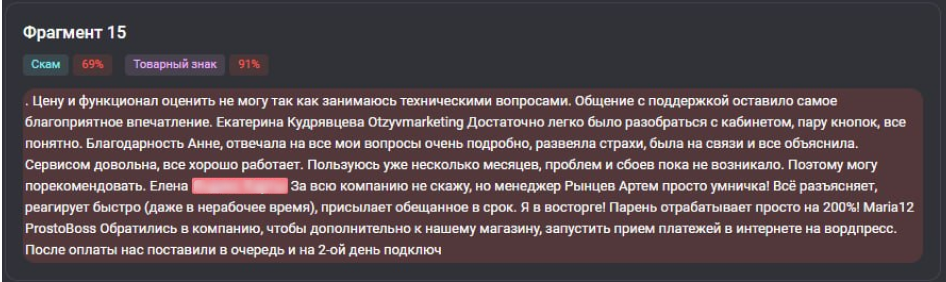
Дальше результат уточняется с помощью скоринговой модели. Логодетектор обнаружил целевой бренд, поэтому соответствующая метрика получила высокий скоринг. Высокую оценку получил и анализ упоминаний бренда в тексте. При этом URL не содержал характерных признаков мошеннических схем, а лингвистическая верификация не выявила сущностей, связанных с другими типами нарушений.
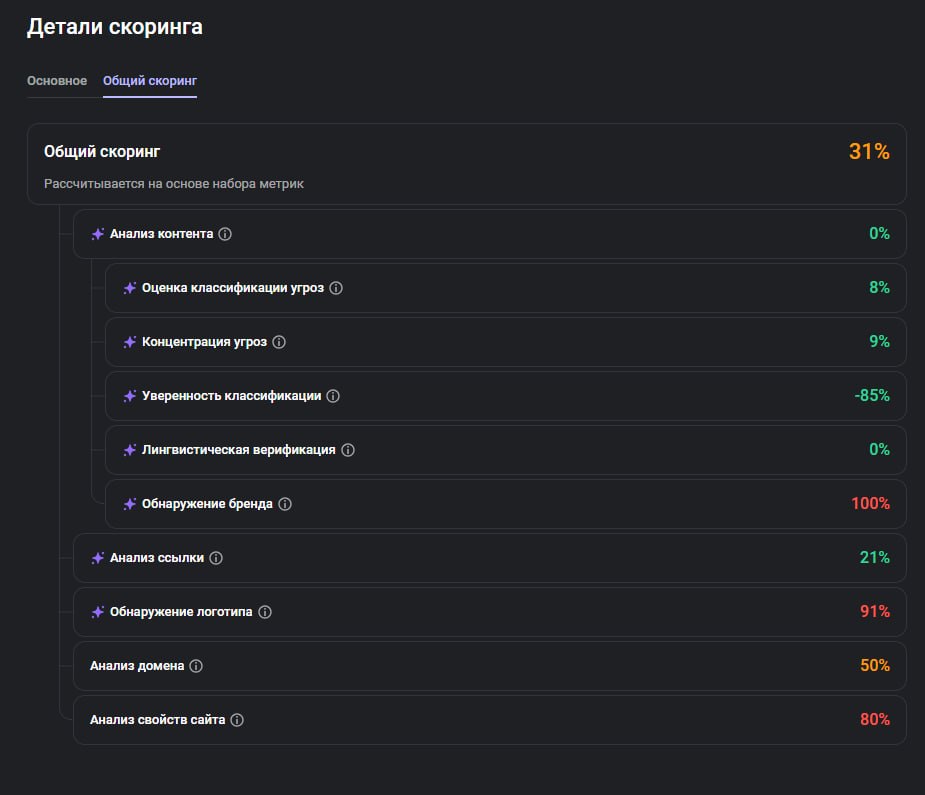
Поскольку потенциально опасным был классифицирован только один фрагмент, концентрация угроз и уверенность классификации остались низкими. В результате итоговый скоринг ресурса оказался невысоким, а дополнительные признаки повысили общую оценку опасности до среднего уровня.
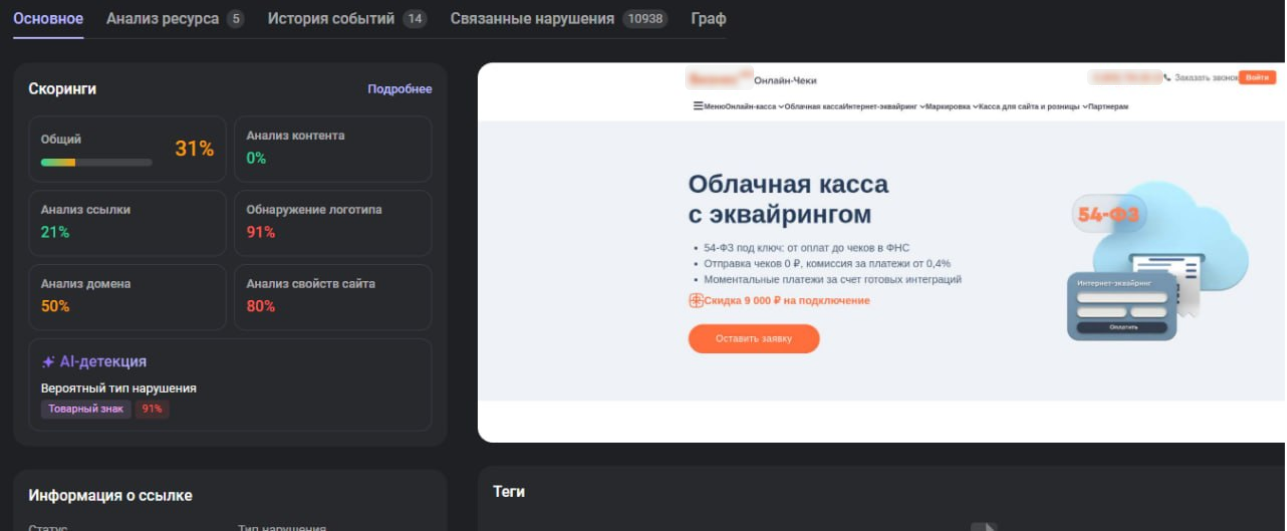
Этот пример показывает, как разные метрики дополняют друг друга: система может обнаружить отдельный признак нарушения, например использование товарного знака, и одновременно учитывать общий контекст ресурса, не приравнивая легитимный сайт к фишинговому.
Ближайшие обновления
Отдельным направлением развития системы является внедрение дополнительных аналитических возможностей, позволяющих связывать данные между собой и помогать специалисту видеть за отдельными нарушениями более широкую картину: инфраструктуру, связи, повторяющиеся схемы и активность злоумышленников.
Digital Risk Intelligence
В разработке находится новый аналитический инструмент, который позволит исследовать известные мошеннические схемы, группировки и связи между ними. В аналитике будут представлены данные о целевых индустриях и странах, используемых языках атак и других характеристиках мошеннической активности. Подробная аналитика будет доступна в отчетах раздела.
Это позволит дополнить данные мониторинга аналитическим контекстом о мошеннических схемах, группировках и их активности, чтобы специалист мог видеть не только конкретное нарушение, но и понимать более широкий контекст происходящего.
Чтобы упростить обработку накопленных результатов в решении появится новая модель для анализа отчетности, которая позволит работать с большим объемом данных и формировать выводы на их основе, сокращая объем ручного анализа.
Заключение
Сегодня ИИ-инструменты F6 Digital Risk Protection уже ускоряют и упрощают работу с результатами мониторинга: автоматизируют анализ большого потока обнаружений, добавляют контекст для оценки потенциальных нарушений и помогают специалисту быстрее переходить к их проверке.
Развитие аналитических возможностей дополнит эту работу более широким контекстом: позволит связывать накопленные данные, выявлять закономерности и быстрее формировать выводы. В совокупности эти возможности помогут вывести мониторинг цифровых угроз на новый уровень и дадут специалисту более целостное представление о происходящем вокруг компании, бренда и индустрии в целом.


