



Managed XDR
Круглосуточная защита вашего предприятия
Мониторинг и реагирование для промышленности 24/7
Кибератака в промышленности
Это не просто утечка данных. Это остановка работы, нарушение цепочки поставок и реальные бизнес-потери
Остановка производства
Даже кратковременная кибератака может остановить технологические процессы на часы, дни или недели
Прямые финансовые потери
Простой и восстановление систем приводят к многомиллионным убыткам
Компрометация данных
Среди целей кибератаки на промышленное предприятие могут быть шпионаж, кража и уничтожение чувствительной информации
Срыв обязательств и репутации
Остановка поставок, нарушение контрактов и потеря доверия клиентов и партнеров
Ключевые вызовы
Киберугрозы в цифрах
Атаковали промсектор. По частоте атак уступают только госсектору
11 APT-групп
Рекорд 2025 года по сумме запрошенного выкупа
500 млн ₽
Промышленность и инжиниринг — лидеры среди всех отраслей
17,1% атак
Направлены на диверсию, а не выкуп
15% случаев
Мониторинг, который не мешает производству
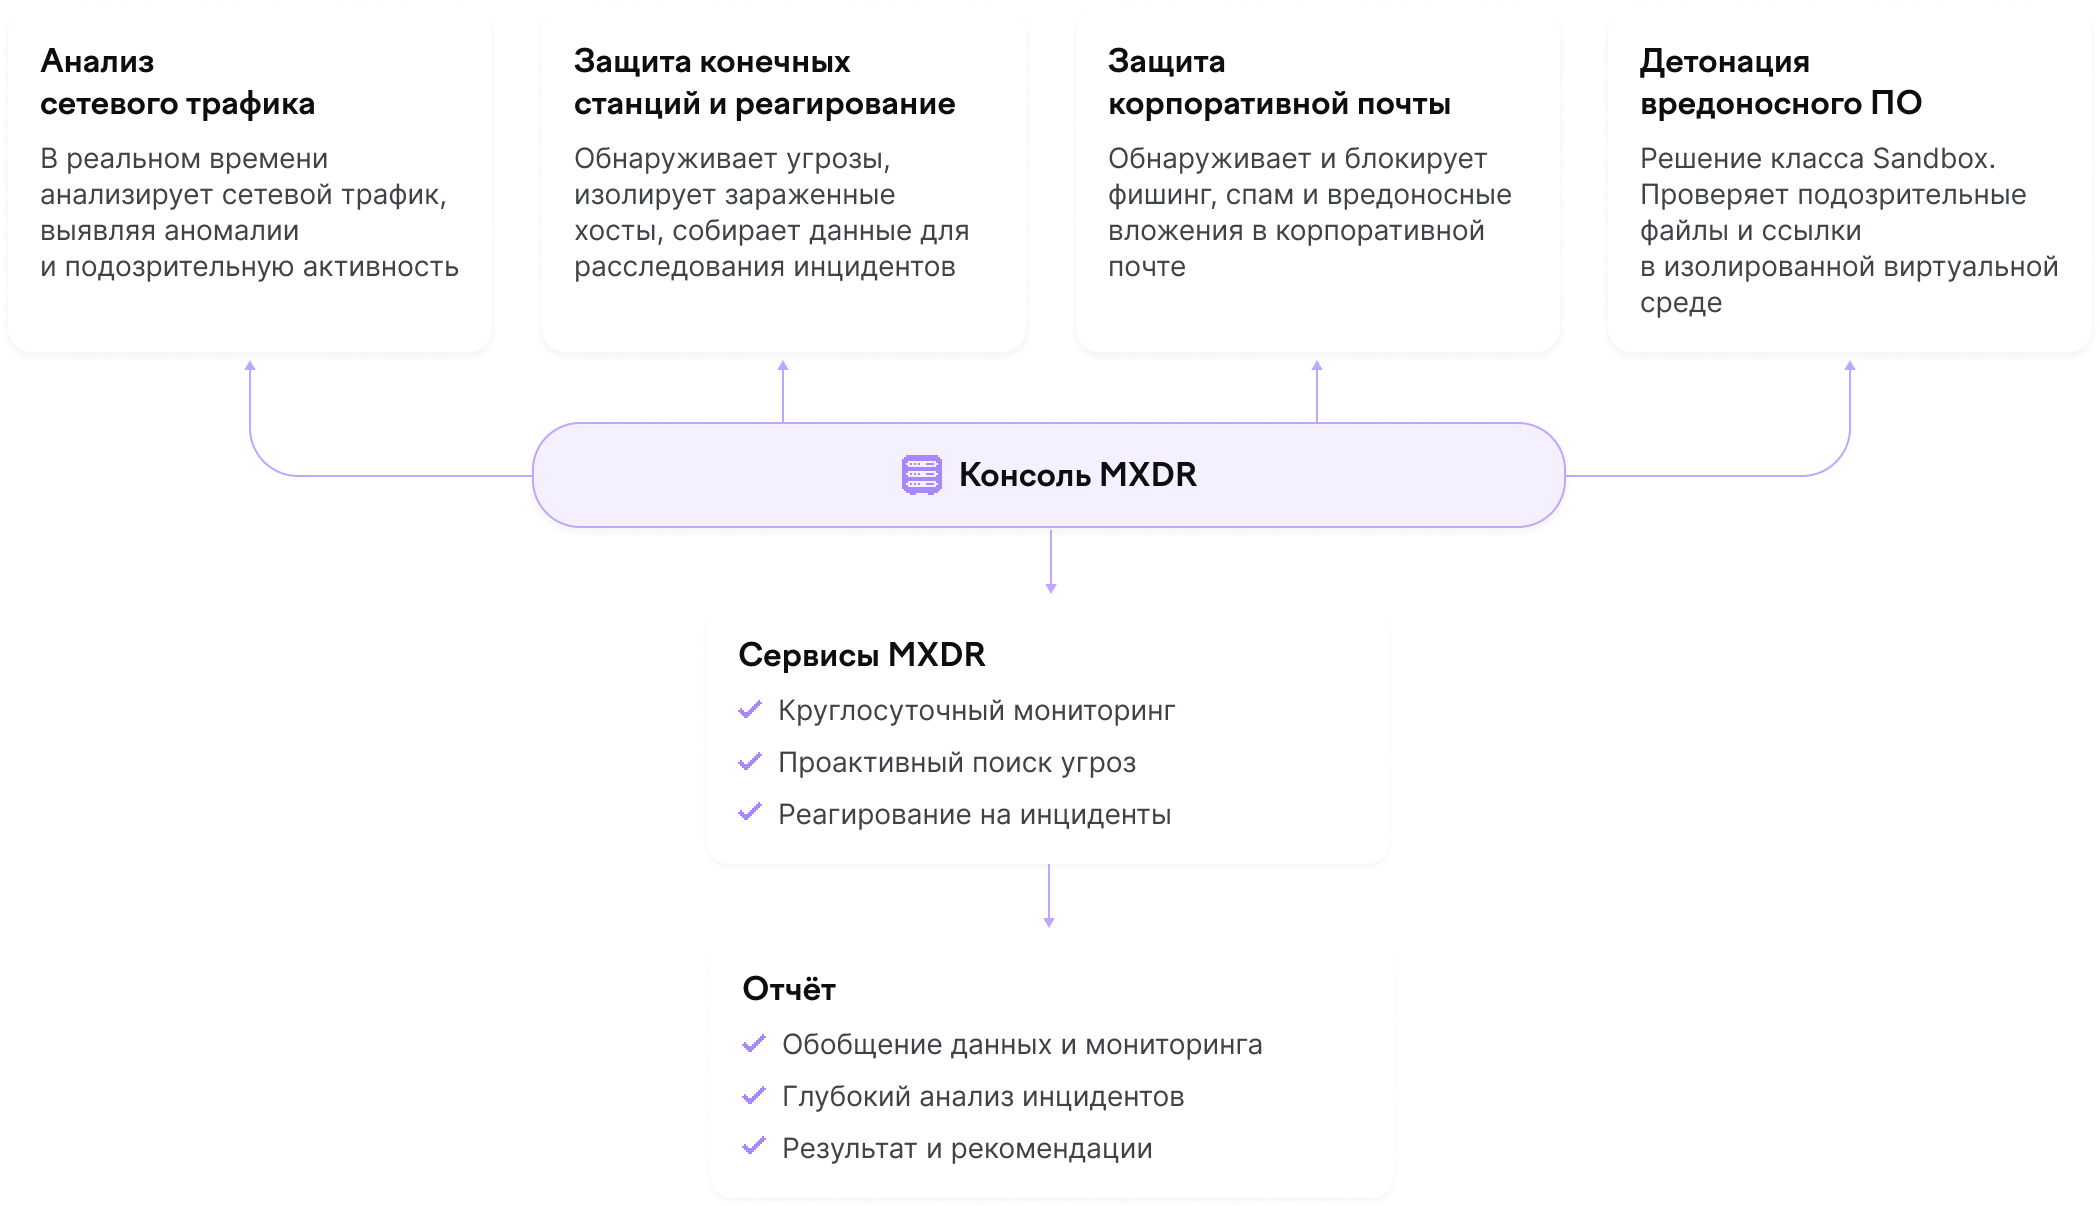
Какие задачи закрывает решение F6
Кому подойдет решение

Крупный и средний бизнес
Производственные предприятия любого масштаба

Критическая инфраструктура
Субъекты КИИ, которым нужен централизованный контроль инцидентов

Оптимизация ресурсов
Компании с ограниченной командой ИБ
Обеспечьте безопасность своего предприятия
Заполните форму, и наш специалист свяжется с вами
Часто задаваемые вопросы
F6 Managed XDR — это сервис круглосуточного мониторинга, обнаружения и реагирования на киберугрозы, реализуемый экспертной командой в формате полного цикла. Для промышленности это критически важно: успешная атака на инфраструктуру предприятия может привести к остановке производства, порче оборудования и многомиллионным убыткам. Решение позволяет за один рабочий день развернуть полноценный центр мониторинга без необходимости строить собственный SOC и нанимать дефицитных ИБ-специалистов.
Федеральный закон № 187-ФЗ обязывает субъектов критической информационной инфраструктуры (КИИ) обеспечивать непрерывный мониторинг и своевременное реагирование на инциденты. F6 MXDR полностью закрывает эти задачи: продукт включен в реестр отечественного ПО, соответствует требованиям регуляторов РФ и обеспечивает защиту значимых объектов КИИ в режиме 24/7. Использование сервиса также помогает руководителям минимизировать риски персональной ответственности, установленной Указом Президента РФ № 250, за счет привлечения сертифицированной экспертизы вендора.
Большая часть атак в промышленности идет через ИТ-инфраструктуру. F6 MXDR использует легковесные EDR-агенты, которые не создают нагрузки на технологические процессы. Для сегментов, где установка агентов невозможна из соображений кибербезопасности или для сохранения гарантийных обязательств на оборудование, применяется модуль NTA — он анализирует копию сетевого трафика и выявляет аномалии, не вмешиваясь в работу систем.
Да, полнофункциональная интеграция с SIEM-системами и другими средствами защиты (SOAR, IRP) реализована через открытый API и передачу событий по протоколу Syslog. Несмотря на то, что F6 MXDR имеет собственную консоль управления, он легко встраивается в существующую экосистему решений заказчика. Это позволяет объединить телеметрию с конечных устройств, из сетевого трафика и почтовых каналов в единое окно управления безопасностью, обогащая внутренние системы данными глобальной киберразведки (Threat Intelligence).
Мы предлагаем гибкие варианты развертывания: как в защищенном облаке вендора, так и полностью внутри вашего контура (On-prem). В обоих случаях данные остаются на территории Российской Федерации. При локальной установке (On-prem) вся телеметрия обрабатывается исключительно внутри вашей закрытой сети. Решение полностью соответствует законодательству РФ в области хранения данных и стандартам безопасности для работы в промышленном секторе.
Технический запуск системы возможен в течение одного рабочего дня — архитектура решения позволяет быстро развернуть агенты и сенсоры без остановки бизнес-процессов. Оптимальный срок пилота для сбора репрезентативной статистики составляет один месяц. Этого времени достаточно для выявления скрытых угроз и настройки детектирующей логики под специфику вашей инфраструктуры. По итогам проекта вы получаете детальный отчет с анализом рисков и практическими рекомендациями по укреплению защиты.
Нет. Наш EDR-агент 3.0 создан для полной защиты этого вектора: он потребляет менее 5% ресурсов ЦП и работает полностью незаметно. Это позволяет остановить атаку еще на «пороге», не снижая производительность ИТ-среды.
Остались вопросы? Свяжитесь с нами


