
 Отчет доступен только на английском языке
Глобальный ландшафт
киберугроз 2025-2026
Злоумышленники наращивают масштабы киберпреступлений за счет ИИ, рынка первоначальных доступов, а также компрометации цепочек поставок и подрядчиков
-
 9,300+ инцидентов, связанных с
программами-вымогателями, зафиксировано в 2025 году и первом полугодии 2026 года
- 65 уникальных эксплойтов уязвимостей нулевого
дня выставлено на продажу на теневых форумах
- Как минимум 18 APT-группировок провели атаки с
использованием ИИ
CDN/WAF и Preventive Proxy: где проходит граница защиты от ботов
12 ситуаций для проверки защиты от автоматизированных атак: какие сценарии охватывает CDN/WAF и где может потребоваться дополнительный контроль Preventive Proxy.
Без лицензии: онлайн-пиратство в Казахстане и Узбекистане
Исследование F6 об онлайн-пиратстве в Казахстане и Узбекистане: пиратские сайты, CDN, Telegram, поисковая выдача и риски для пользователей
Резонансный кейс КИОН и F6
Как KION и F6 выявили нелегальное распространение сериала «Приговор», собрали материалы для уголовного дела и выстроили системную защиту релизов.
Анатомия почтовых атак: исследование F6 за первое полугодие 2026 года
Какие отрасли чаще атакуют и как злоумышленники используют корпоративную почту? Скачайте исследование F6 с анализом реальных почтовых атак за первое полугодие 2026 года
Три уровня защиты бизнеса
Как выявлять угрозы от первого запроса до платежа? Руководители F6 Fraud Protection объясняют, какой уровень защиты нужен бизнесу
Фрод-дайджест: анатомия мошенничества в онлайн-бизнесе — лето 2026
Эксперты F6 подготовили восемь актуальных разборов: как устроены атаки, кому они угрожают и какие риски создают для бизнеса
Кибермошенничество 2026: бренды в зоне риска
Фишинг адаптируется к новым условиям, ритейл остается в фокусе мошенников, доля ТЭК в атаках растет. Ключевые тренды и прогнозы цифровых рисков для компаний
Реанимация баз данных
Атака шифровальщиков могла остановить работу городского медучреждения. Вместо этого — оперативная помощь в расшифровке данных позволила медицинскому учреждению предотвратить ущерб лечебному процессу и административно-хозяйственной деятельности
Как Т-Банк выстроил системную защиту бренда в цифровой среде
Как Т-Банк усилил процесс мониторинга и реагирования на цифровые риски
Безопасность ИИ-агентов в вашей инфраструктуре
ИИ-агенты действуют в инфраструктуре как «цифровые сотрудники» и наследуют ее уязвимости. Чек-лист из 8 пунктов для проверки их безопасности
Платежный фрод — 3 схемы, которые обходят эквайринг
Как мошенники используют легальные инструменты эквайринга для вывода средств и почему классический антифрод их не видит
Глобальный ландшафт киберугроз 2025-2026
Первый международный отчет F6: как ИИ, рынки первоначальных доступов и компрометация доверенных компонентов меняют ландшафт угроз
Проверка продавца на признаки эквайрингового фрода
20+ признаков, которые выдают нелегитимного продавца — до того, как он нанесет ущерб
Путь от мониторинга к проактивной нейтрализации угроз
Полный контроль инфраструктуры и кратное сокращение времени реакции: «Столото» доверил круглосуточный мониторинг и реагирование экспертам F6.
Как Т-Банк усилил защиту цифровой экосистемы
Совместный кейс Т-Банка и F6 Threat Intelligence о роли качественных данных в продуманной архитектуре защиты.
Antipiracy: сценарий защиты релиза
Как устроено современное онлайн-пиратство, что происходит в первые часы после релиза и как можно эффективно защитить контент и медиаправа
Актуальные схемы мошенничества 2025/26 гг.: отчет F6 Fraud Matrix
Актуальные схемы финансового мошенничества, анализ этапов атак и готовые решения для защиты бизнеса
Процессный аудит ПДн
Как мы оцениваем способность компании удерживать соответствие ФЗ-152 при изменениях бизнеса, ИТ-ландшафта и подрядчиков — обзор методологии F6.
Защита промышленности от кибератак
Анализ ключевых угроз промышленности, регуляторных требований и применения F6 MXDR в ИТ-инфраструктуре
ASM TRY — сканирование методами атакующих
Рассказываем все об активной проверке внешнего периметра методами атакующих в контролируемой среде
Единый стандарт безопасности для банка в любой экосистеме
Равные правила защиты — основа честной конкуренции. Узнайте, как обеспечить безопасность на уровне крупнейших игроков.
От 15 минут на доставку, 0 минут на риск
От фишинга до фейковых промо: как Самокат и F6 защищают пользователей в цифровой среде.
Остановите ботов, пока они не остановили ваш бизнес
42% трафика — вредоносные боты. Узнайте, как превентивная защита возвращает контроль над платежами, бонусами и данными. Без изменения кода
Цепи в динамике
Исследование киберустойчивости бизнеса за 1 квартал 2026 года: как рост активов влияет на защищенность компаний.
Как крупный банк противостоит сложным атакам
Зрелая защита не финал: почему Альфа-Банк продолжает ее усиливать и какой это дает результат.
Чек-лист по приказу ФСТЭК России № 117
Проверьте выполнение требований к мерам защиты информации в ГИС по приказу ФСТЭК от 2025 года и подготовьтесь к проверкам без штрафов.
Бренд под атакой без взлома. Как работает DRP
Фишинг, сайты-клоны и фейковые аккаунты: где они появляются, какие сигналы их выдают и как выстроить мониторинг и реагирование.
SOC MDR vs In-House SOC
Разбираем, что такое SOC в информационной безопасности: сравнение In-House SOC и SOC MDR, система мониторинга ИБ.
Сессия и транзакция: два уровня защиты, которые работают лучше вместе
Когда эффективен сессионный антифрод, а когда — транзакционный. Разбираем синергию подходов для защиты от ATO и фрода
Процедура оценки рисков ИБ
Методология оценки рисков информационной безопасности от F6: data-driven подход на основе данных Threat Intelligence, приоритизация угроз и целевые рекомендации
Как мы мониторим? Взгляд изнутри на F6 SOC MDR
Как устроен центр управления безопасностью F6: источники, инструменты, процессы, мониторинг и реагирование на киберугрозы
Черная метка: онлайн-пиратство в Рунете в 2025 году
Доходы пиратов, рост инфраструктуры, скорость утечек премьер и риски брендов, чья реклама появляется на пиратских ресурсах.
Threat Intelligence для SIEM, SOAR и IRP
Какие данные Threat Intelligence усиливают приоритизацию, автоматизацию и сокращают время реагирования.
Аналитика и прогнозы 2025–2026
Разбор реальных атак на бизнес: фишинг, скам, APT, утечки данных, мобильные угрозы и прогноз развития угроз на 2026 год
Когда рост требует порядка: ОТМ Ворлд Вайд и F6 ASM
Разбор реального состояния внешних активов ОТМ Ворлд Вайд и того, как контроль поверхности атаки помогает не искать проблемы постфактум.
МТС Юрент и F6 Threat Intelligence
Утечки под контролем, доступы под защитой: как МТС Юрент выстроил динамическую модель угроз на данных киберразведки.
Устойчивость внешнего периметра
Результаты исследования по данным SOC-форума 2025: как компании защищают внешние цифровые сервисы и где переоценивают уровень безопасности.
Управление внешними киберугрозами с помощью ASM
Как компании теряют контроль над внешней поверхностью атаки: реальные ошибки, точки входа хакеров и сценарии предотвращения инцидентов с F6 ASM.
F6 Threat Intelligence на шаг впереди: ландшафт угроз и TTPs атакующих
Ландшафт угроз 2025 года и тактики атакующих: кто стоит за атаками, какие методы используют и как компании выстраивают защиту на опережение.
Как юрлицу избежать штрафов при работе с ПДн
Инструкция при работе с ПДн: риски, рекомендации, смягчающие обстоятельства и система защиты бизнеса.
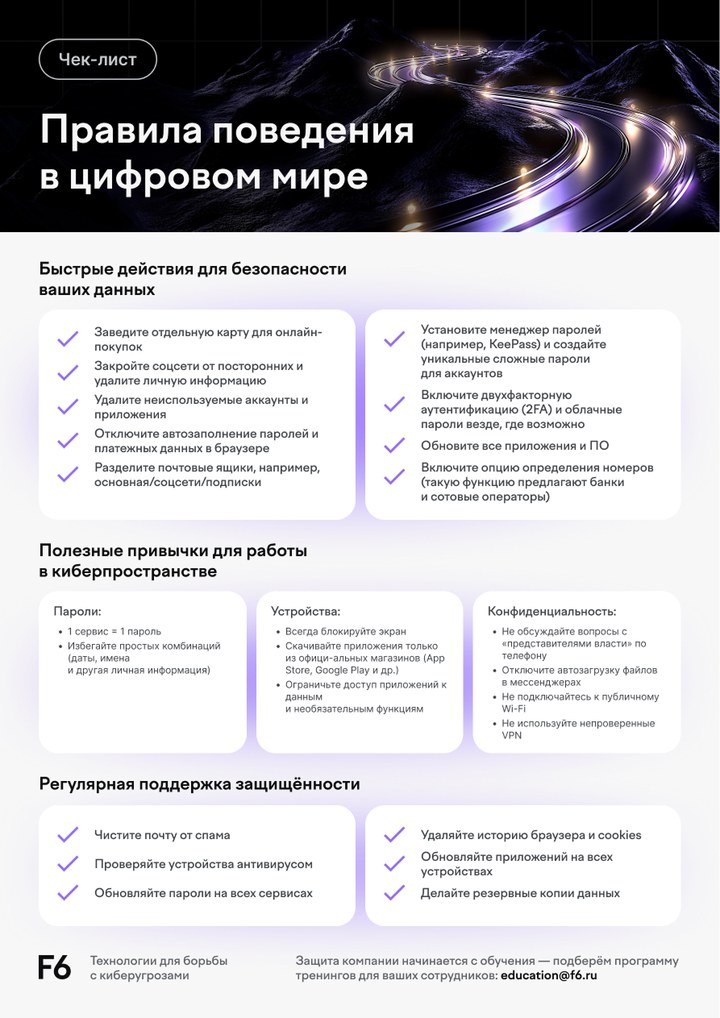
Правила поведения в цифровом мире
Поделитесь чек-листом правил цифровой гигиены с командой: учим сотрудников защищать себя, данные компании и избегать киберрисков.
Цепь под напряжением: исследование зрелости кибербезопасности 2025
Исследование показывает, как бизнес переходит от реакции на инциденты к управлению рисками, восстанавливая контроль над внешним периметром.
Как Major подтвердил зрелость цифровой защиты с помощью F6 Cyber Identity Index
Оценка цифровой зрелости Major показала: зрелая ИБ-модель — это измеримая устойчивость, управляемые риски и прозрачная аналитика для руководства.
Как «Грузовичкоф» усилил киберзащиту с F6 ASM
Кейс о том, как компания провела инвентаризацию внешних активов и превратила контроль цифровых рисков в управляемый процесс.
F6 Threat Intelligence в действии
От первых упоминаний уязвимостей на закрытых форумах до приоритетной защиты бизнеса — практические сценарии и свежая аналитика.
Как защитить почту от сложных угроз
Кейсы из 2025, сценарии атак и разбор решения F6 Business Email Protection. Узнайте, как защитить почту от фишинга, спама, ВПО.
585 GOLD на шаг впереди атакующих
585 GOLD: взгляд на инфраструктуру глазами атакующего и шаги, которые усилили защиту.
Фишинг 2025: новые риски для компаний и клиентов
В отчете F6 — масштаб фишинговых атак в России, новые схемы обмана клиентов и брендов, динамика роста угроз и реальные примеры блокировок.
История Sminex и системы защиты от цифровых рисков F6
В кейсе — опыт Sminex: обнаружение и блокировка фейковых ресурсов, защита визуальной айдентики и предотвращение атак на клиентов.
Как защитить конечные устройства
Узнайте, как защитить рабочие компьютеры и другие устройства от новых и сложных кибератак. Разбор EDR на реальных кейсах, сравнение с антивирусом и XDR
Гайд по защите от вредоносных файлов и ссылок
Узнайте, как защитить бизнес от сложных атак с использованием вредоносных файлов и ссылок. Разбор сценариев атаки и песочницы (sandbox) для защиты
Как KION защищает свой контент от пиратства
Узнайте, как онлайн-кинотеатр KION системно защищает свои оригинальные проекты от нелегального распространения с помощью Digital Risk Protection от F6.
Фишинг рядом: как понять, что тебя ловят
Пошаговая инструкция, как избежать ловушек фишинга и не отдать доступ к аккаунтам, картам и корпоративной информации.
Чеклист кибербезопасности: проверьте защиту вашего бизнеса от угроз
Кибератаки становятся сложнее, а уязвимости в защите могут дорого обойтись. Используйте наш чек-лист, чтобы выявить слабые места, усилить безопасность и защитить данные, репутацию и финансы.
Чек-лист и рекомендации по защите почты
Скачайте бесплатно полезный материал — узнайте, насколько защищена ваша корпоративная почта и о нюансах методов защиты: DNS-записи, черные списки и др.
Где рвутся цепи? Анализ поверхности атаки 1000 организаций в России
Эксклюзивный отчет F6 — скан семи отраслей экономики России через призму киберрисков. Где тонко в вашей отрасли? Выясните, как защитить бизнес от цифровых уязвимостей, утечек и «теневых» активов.
10 признаков вредоносного письма
Скачайте бесплатно полезный материал — узнайте, как распознать уловки злоумышленников в почте. Внутри: рекомендации по защите почты, примеры опасных писем
Как защитить бизнес от целевых атак
Скачайте бесплатно гайд по XDR — узнайте, как защитить бизнес от киберугроз. В материале: разбор Extended Detection and Response, история реальной атаки
Гид по Дарквебу: Что нужно знать бизнесу о теневой стороне интернета
Узнайте, как дарквеб становится источником угроз и что помогает бизнесу предотвратить утечки, взломы и атаки. Практическое руководство по мониторингу Darkweb и Threat Intelligence
Пиратская бухта: исследование структуры онлайн-пиратства в России в 2024–2025
Подробный анализ пиратских CDN, угроз в сети и инструментов мониторинга и защиты цифрового контента.
Что такое поверхность атаки и как ее контролировать?
Узнайте, как выявить скрытые уязвимости в инфраструктуре компании, защитить бизнес от киберугроз и минимизировать риски атак. Скачайте бесплатный гайд прямо сейчас!
Fraud Protection — стратегия защиты прибыли от цифрового мошенничества
Актуальные фрод-сценарии, технологии выявления атак, практики внедрения и отраслевые кейсы.
Топ мошеннических схем в ритейле: Как в него не попасть?
Бесплатный материал о самых распространенных мошеннических схемах в ритейле и способах защиты бизнеса и клиентов.
Новые риски кибератак в России и СНГ: полный разбор
Аналитика F6: тактики хактивистов, APT-группировок, утечки данных, фишинг, атаки на Android, схемы мошенников. Практическое руководство для бизнеса по снижению киберрисков.


