
Крючок доверия: изучаем мошеннические схемы в Казахстане
Специалисты Digital Risk Protection F6 разобрали 10 популярных мошеннических схем, направленных на казахстанских интернет-пользователей.
Старший аналитик департамента F6 Digital Risk Protection
Ведущий аналитик департамента F6 Digital Risk Protection
Ведущий специалист по юридическому сопровождению департамента F6 Digital Risk Protection
Мошенничество в интернете существует уже давно и столкнуться с ним можно в любой стране. Специалисты Digital Risk Protection F6 постоянно изучают актуальные масштабные фишинговые атаки и мошеннические схемы, которые направлены не только на интернет-пользователей из России, но и из других стран. Ранее мы уже изучали и сравнивали мошеннические схемы в России и Беларуси. А сегодня пойдет речь про Республику Казахстан. Некоторые из используемых в регионе схем были сначала созданы для атаки на граждан России, а впоследствии оптимизированы под аудиторию Казахстана.
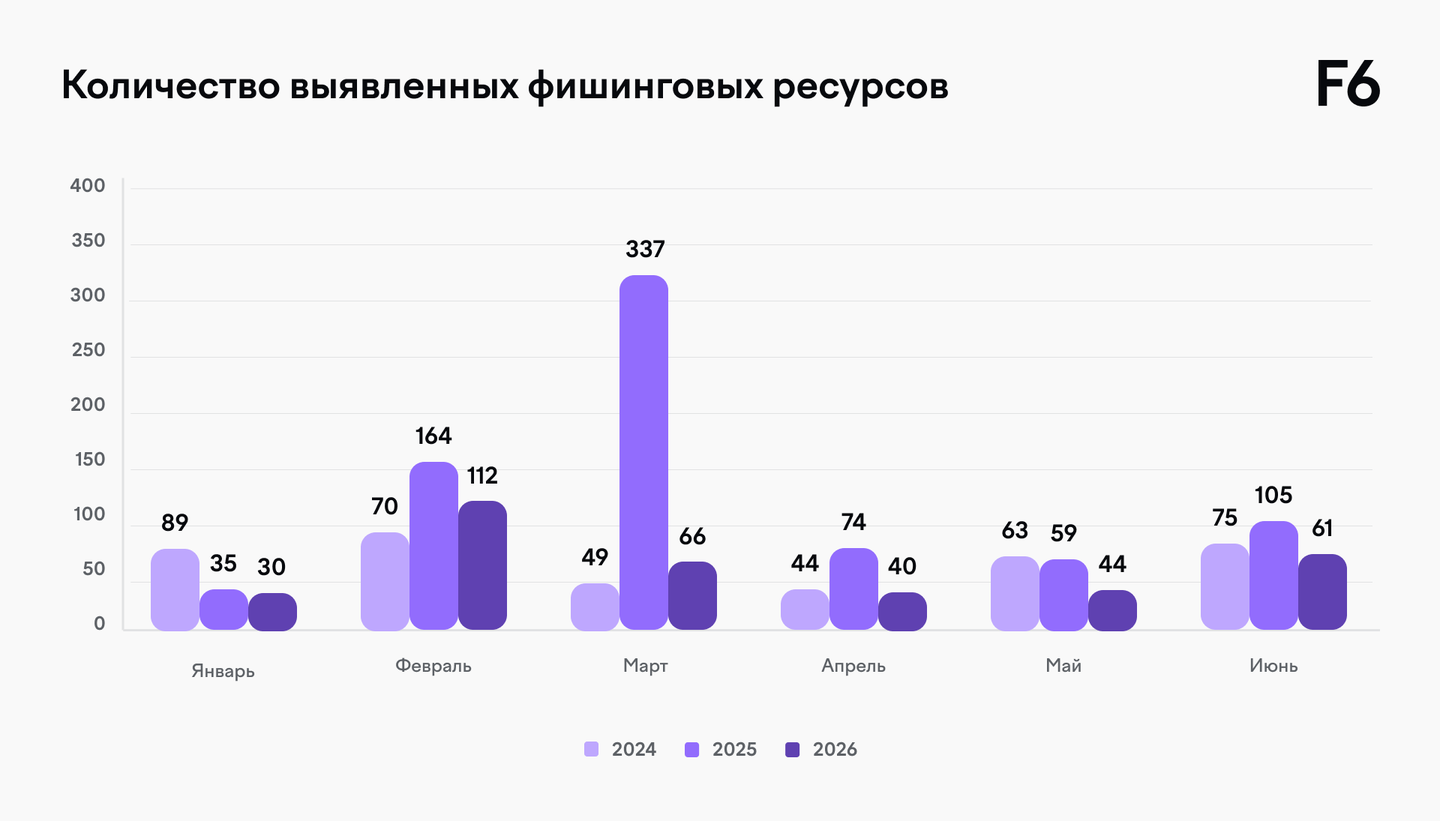
По данным национальной службы реагирования на компьютерные инциденты (KZ-CERT), за первое полугодие 2026 года было выявлено на 54% меньше фишинговых ресурсов, чем за аналогичный период прошлого года. За первое полугодие 2024 – 390, 2025 – 774, 2026 – 353. Схожая тенденция с уменьшением количества фишинговых ресурсов наблюдается в 2026 году и в России. Связано это в первую очередь с тем, что мошенники начали больше внимания уделять длительному сроку жизни доменов, а также с переходом к скам-схемам. Уклон в использовании не национальных доменных зон и абузоустойчивых хостингов привел к увеличению срока жизни доменов, а значит их более редкую смену злоумышленниками.
В большинстве схем для привлечения потенциальных жертв используются бренды компаний, так как это помогает скамерам увеличивать потенциальный трафик на свои ресурсы за счет известности и доверия к эксплуатируемому бренду.
Специалисты Digital Risk Protection F6 разобрали 10 популярных мошеннических схем, направленных на казахстанских интернет-пользователей.
Мамонт
Данная схема активно работает во многих странах мира, в том числе в Казахстане. Специалисты Digital Risk Protection F6 следят за этой схемой с начала ее зарождения – с 2019 года. Первые атаки были направлены на клиентов российских сервисов, а уже в 2020 году схема начала распространяться на страны СНГ.
На сегодняшний день злоумышленники создают фишинговые ресурсы под 15 брендов различных сервисов Казахстана.
С мая 2024 по май 2025 года две команды (всего насчитывается как минимум четыре), которые работают по данному направлению на Казахстан, заработали 679 млн тенге, совершив 15650 денежных списаний.
Что касается 2026 года, в общей сложности за июнь-август три команды злоумышленников украли у жителей Казахстана 56 млн тенге. Ограниченный период подсчета связан с регулярной чисткой данных по выплатам внутри скам сообществ.
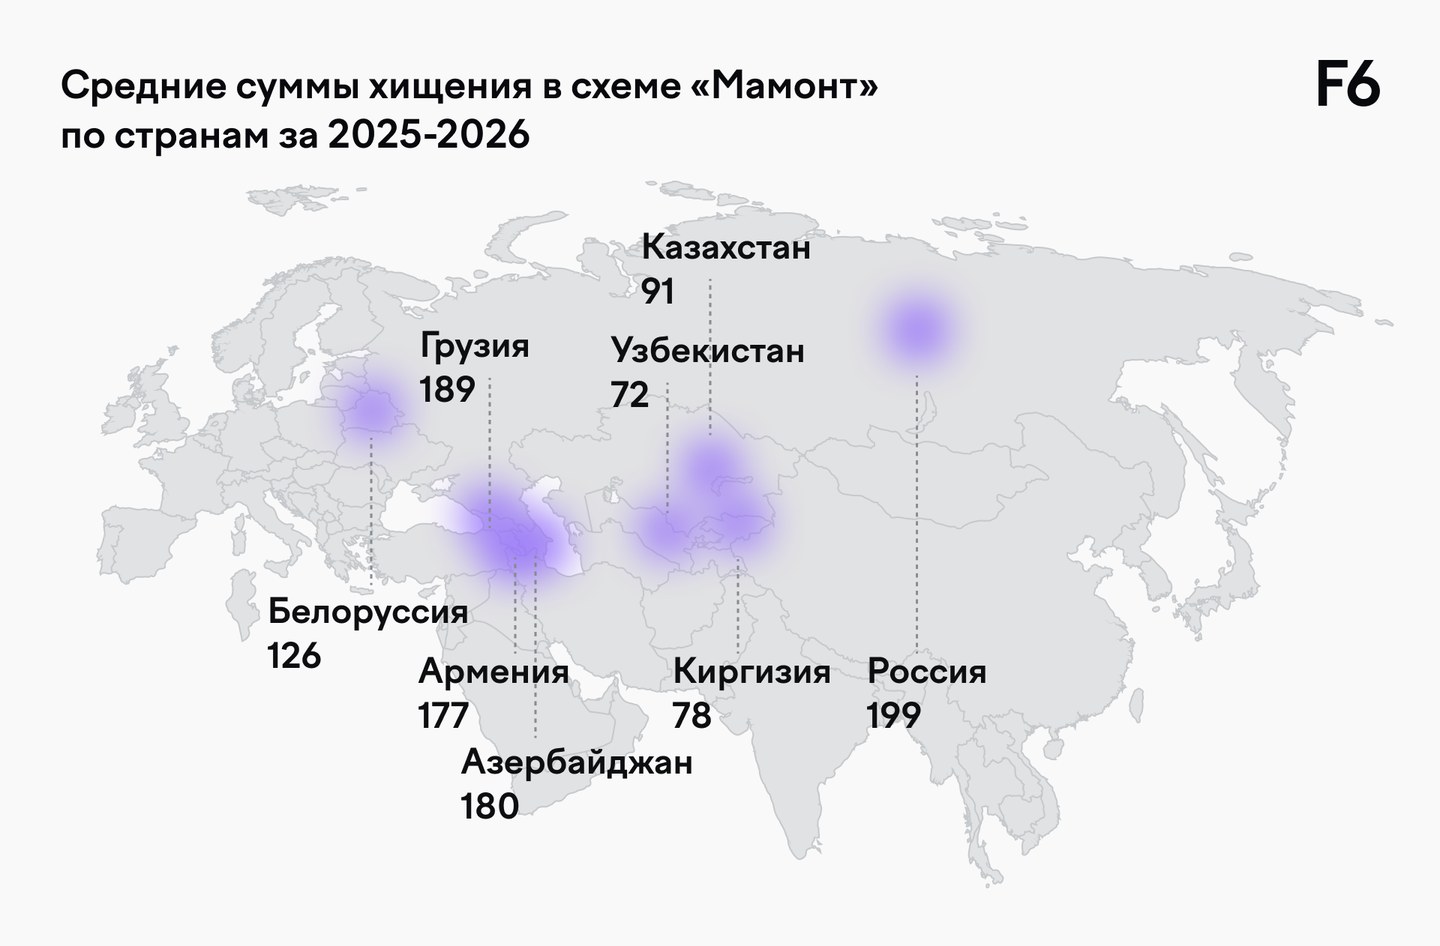
Как работает схема
Злоумышленники, регистрируя новые или используя взломанные аккаунты на онлайн-сервисах бесплатных объявлений, размещают «лоты-приманки» — объявления о продаже товаров по заниженным ценам, начиная от смартфонов и заканчивая даже едой. После того, как пользователи сервисов выходят на контакт со злоумышленниками с помощью внутреннего чата на самой интернет-платформе, им под разными предлогами предлагается уйти в мессенджеры для дальнейшего обсуждения вопроса покупки и доставки.
Мошенники могут играть как роль покупателей, так и продавцов товаров на сайтах объявлений. Когда скамер выступает в роли покупателя, он утверждает, что оплата за товар якобы была произведена. Далее злоумышленник заставляет жертву ввести данные карты для получения средств через фишинговую страницу, создаваемую через Telegram-бот мошеннической группы.
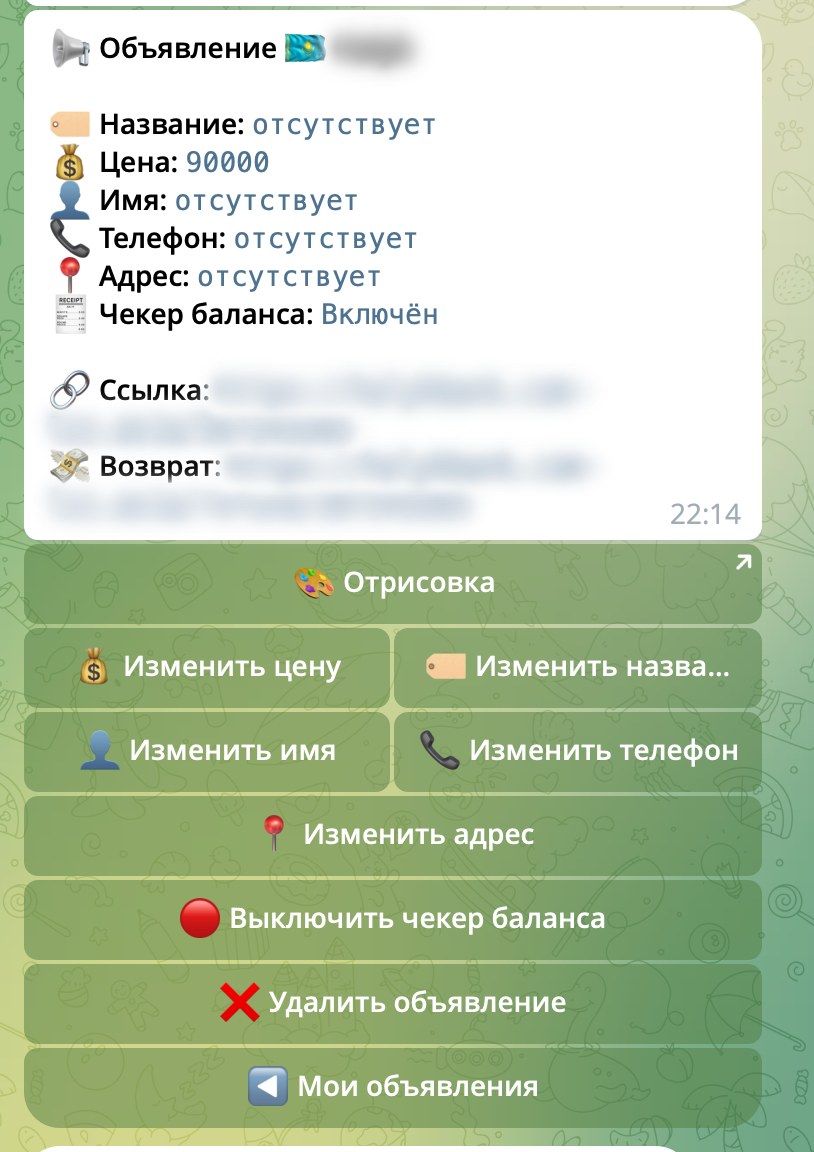
В том же Telegram-боте скамерам доступны вспомогательные инструменты для отправки SMS или письма со ссылкой жертве. Также на фишинговый сайт можно добавить так называемый «чекер баланса», который, если подключен, запрашивает у жертвы сумму средств на банковской карте.
На фишинговом сайте, ссылку на который присылает злоумышленник, жертве предлагают ввести свои банковские данные. До 2025 года в схеме активно использовался фишинг личных кабинетов банков.
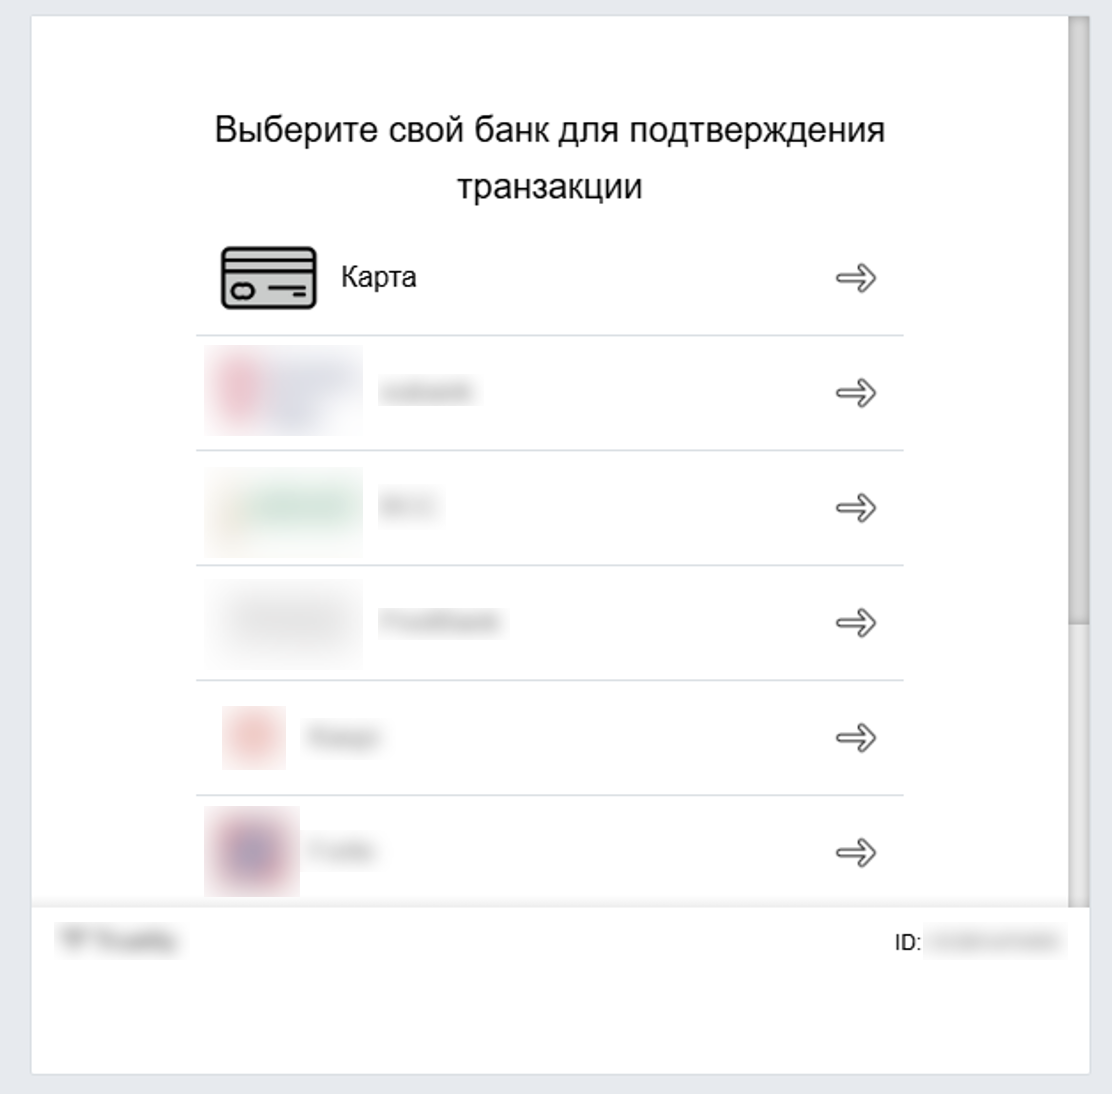
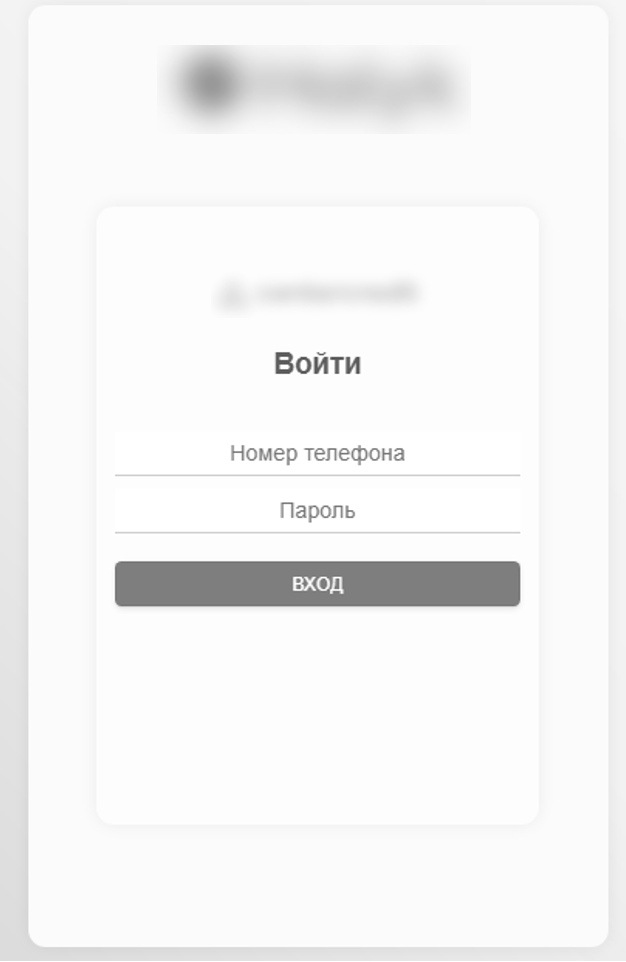
В 2026 году встретить такой уже маловероятно, большинство ресурсов теперь работают как фишинг данных банковских карт. Это не мешает злоумышленникам продолжать оформлять кредиты на жертв.
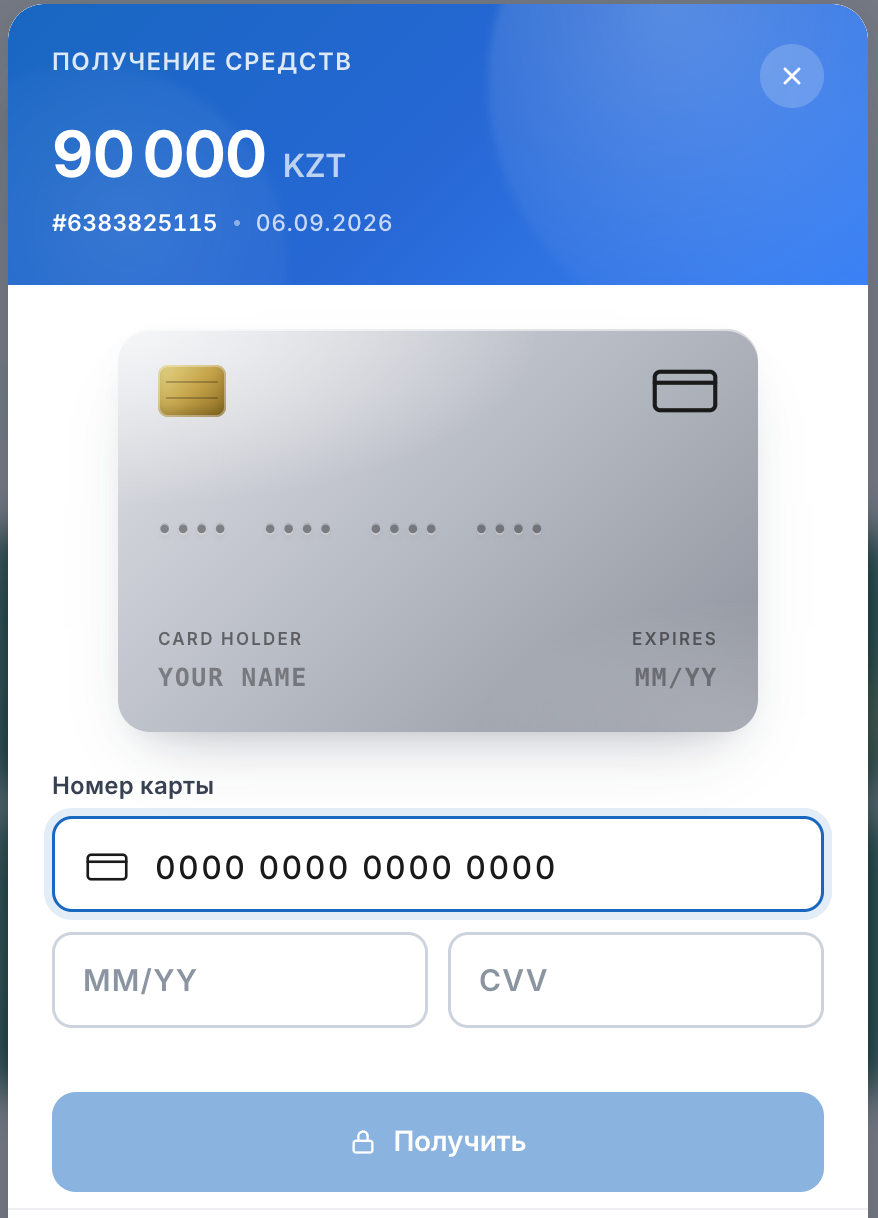
После оплаты, если жертва не догадалась об обмане, мошенники могут предложить возврат (через некоторое время или сразу) под предлогом того, что на почте произошёл сбой или товар был испорчен. Естественно, деньги не вернутся, а стоимость товара будет списана повторно.
Описанная схема лишь один из вариантов, который используют злоумышленники. Помимо стандартной схемы с досками объявлений, активно обманывают и под видом других сервисов.
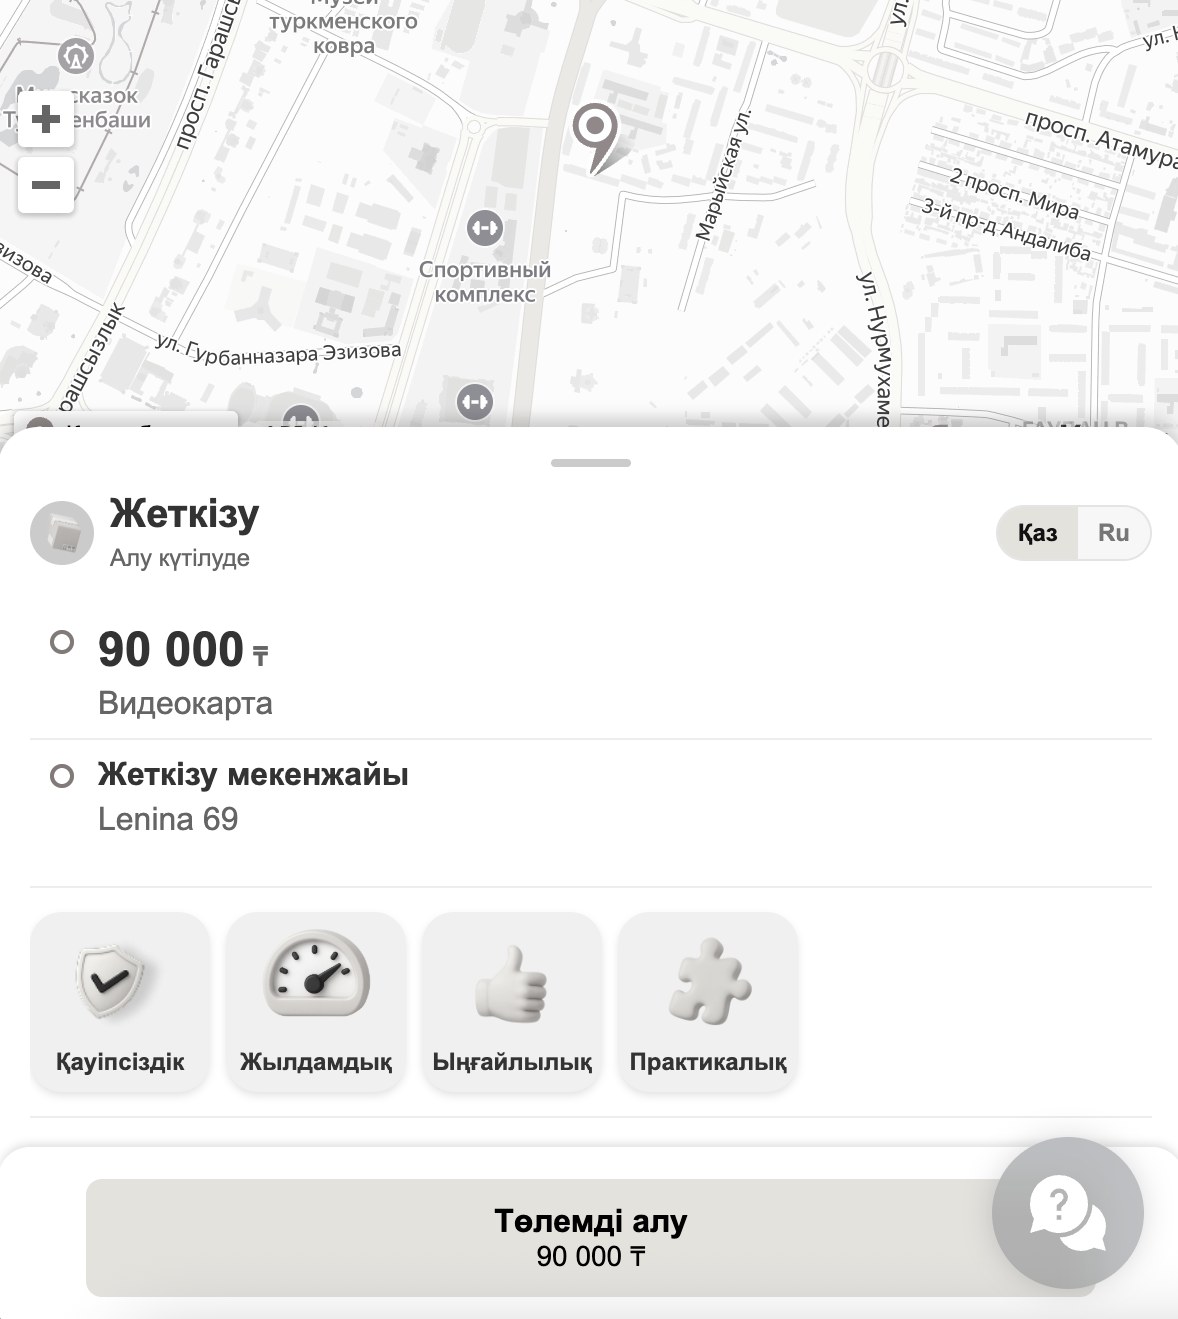
Доставка
Привлечение происходит так же, как в досках объявлений, только при обсуждении мошенник просит оформить заказ через сервис доставки.
Банковские переводы и международные платежи
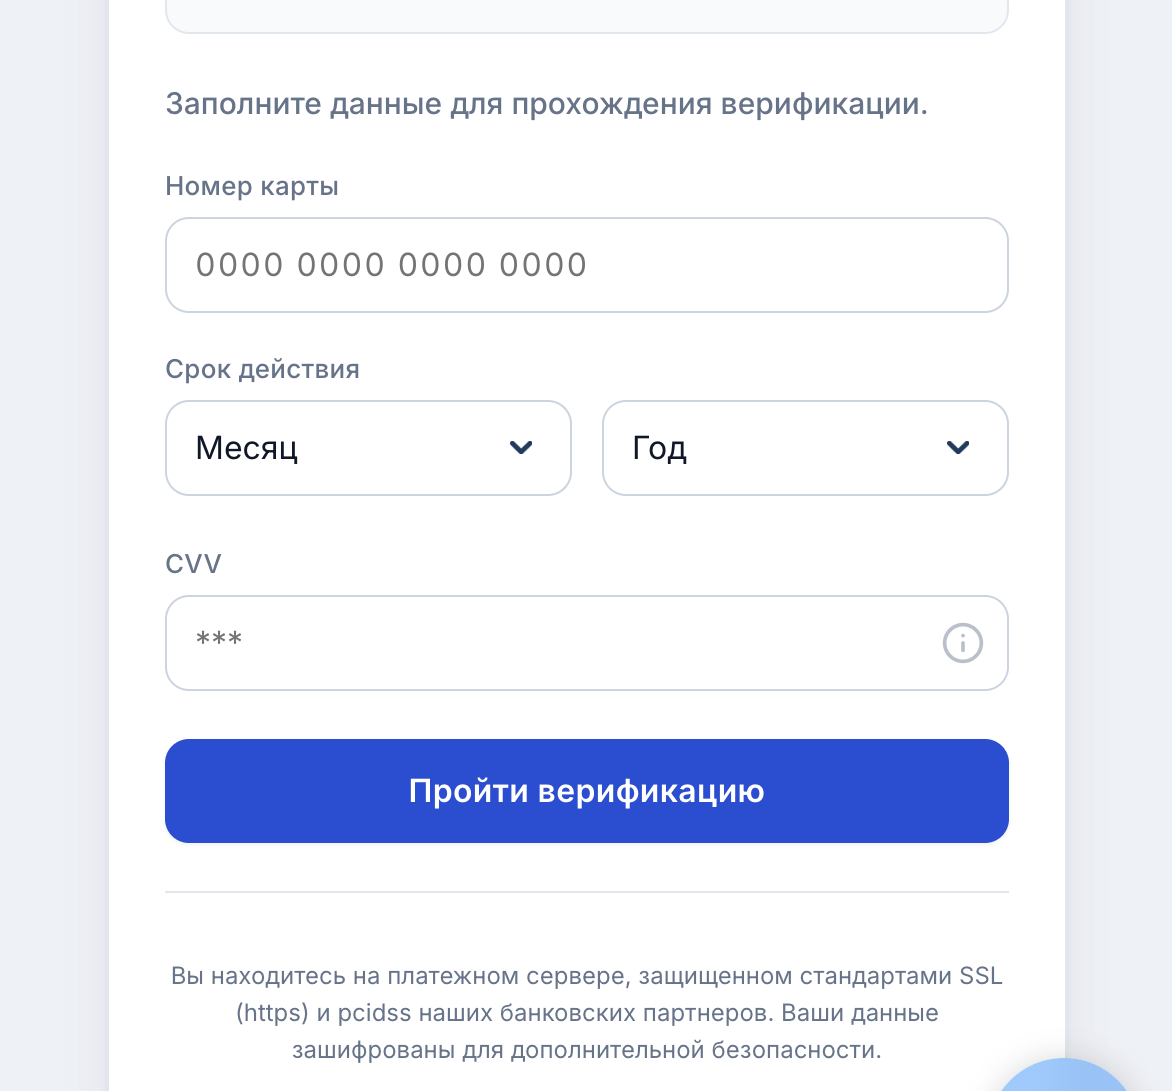
Привлечение может быть любым, зависит от тактики воркера. В диалоге злоумышленник предлагает провести оплату или получить средства напрямую через банковский сервис (фишинговую страницу банковского сервиса), под разными предлогами, например, отсутствием комиссии за такую покупку.
Недвижимость
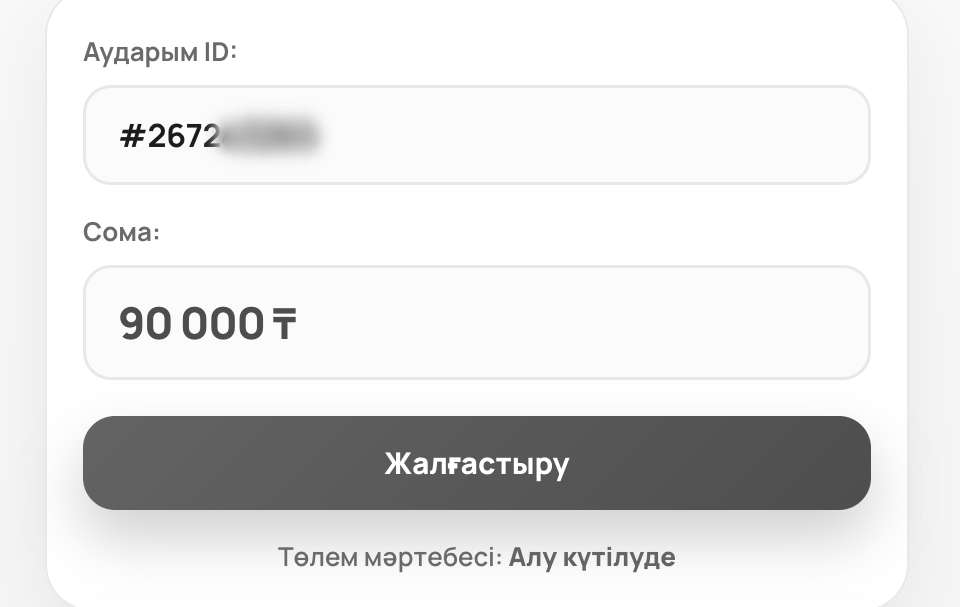
Мошенник ищет предложение об аренде квартиры на специализированном сервисе и пишет арендодателю, что ему срочно нужно заселиться в квартиру. В ходе переписки злоумышленник предлагает жертве перейти в мессенджер, где просит дополнительные фото квартиры, адрес, интересуется мелочами, чтобы создать вид заинтересованного арендатора. Далее предлагает оформить договор через сервис по аренде (зачастую тот, где и нашел объявление). Говорит, что самостоятельно через сайт заполнит все документы и оплатит, а арендодателю останется только получить свои деньги. Для получения денежных средств злоумышленник и скидывает ссылку на фишинговый ресурс, который ранее сгенерировал в специальном Telegram-боте.
Вид ссылок
Большинство ссылок в данной схеме используют единую схему, представленную ниже.
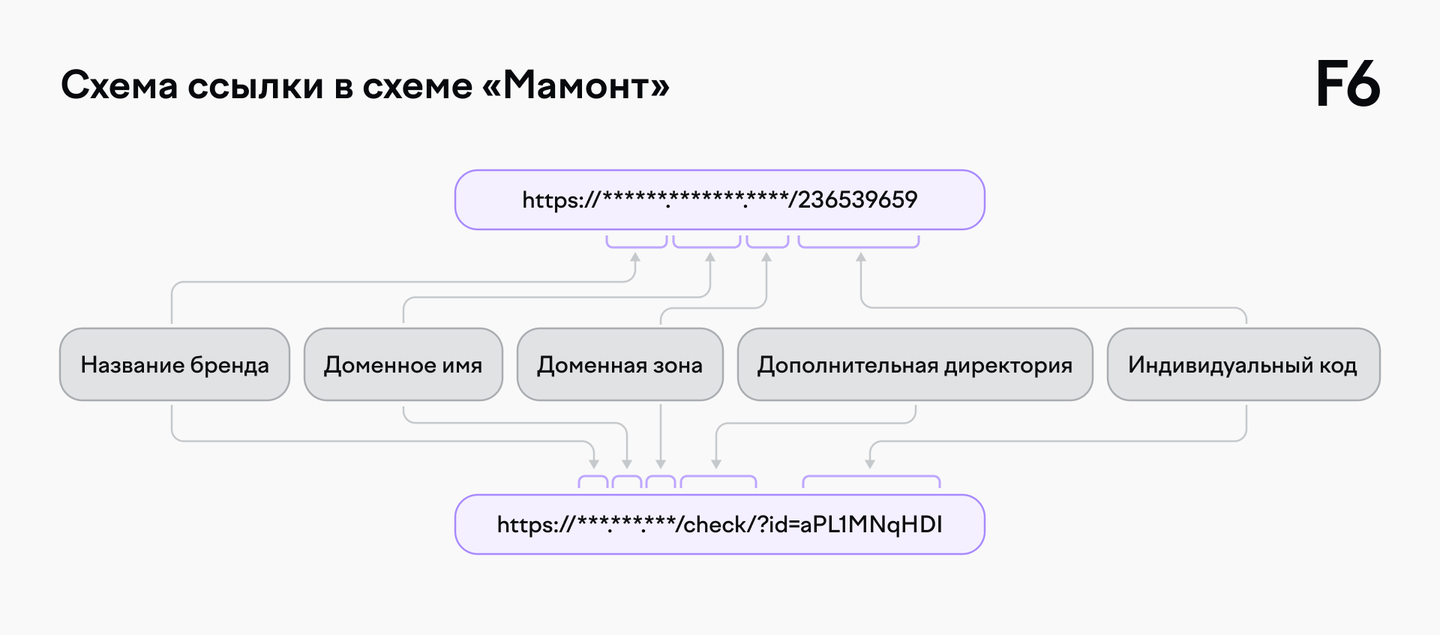
- Название бренда. В качестве поддомена, в том числе для повышения доверия, злоумышленники используют наименование того же бренда, который фигурирует и в самой схеме. Например, если мошенники предлагают для заказа использовать почтовый сервис, то в поддомене будет использовано наименование бренда выбранного почтового сервиса.
- Доменное имя. В большинстве случаев в самом домене используется рандомный набор букв и цифр, который никак не связан с брендом.
- Доменная зона. Может быть почти любой, от «.online» до «.kz» и «.com»
- Дополнительная директория. Может использоваться для вариации шаблона фишинговой страницы: оплата, получение денежных средств, возврат денежных средств.
- Индивидуальный код. То, что связывает конкретного мошенника с конкретной жертвой. Так как домены используются целой командой злоумышленников, этот код нужен, чтобы понять, какой именно воркер привел жертву на фишинговый сайт. Также по нему жертва открывает персонализированную страницу. Данный код живёт в среднем от 2 до 24 часов и без него контент на сайте получить невозможно. Обычно он состоит из цифр, но иногда из набора букв и цифр.
FakeDate
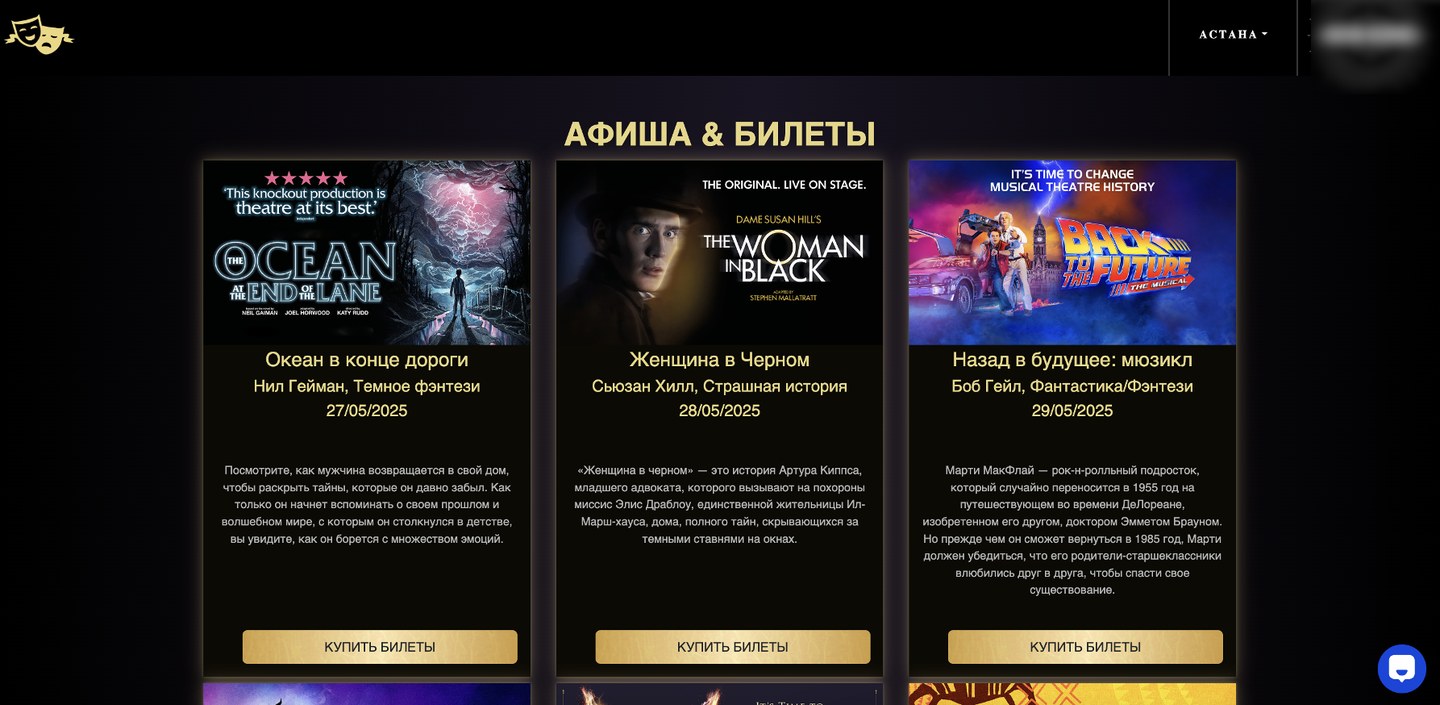
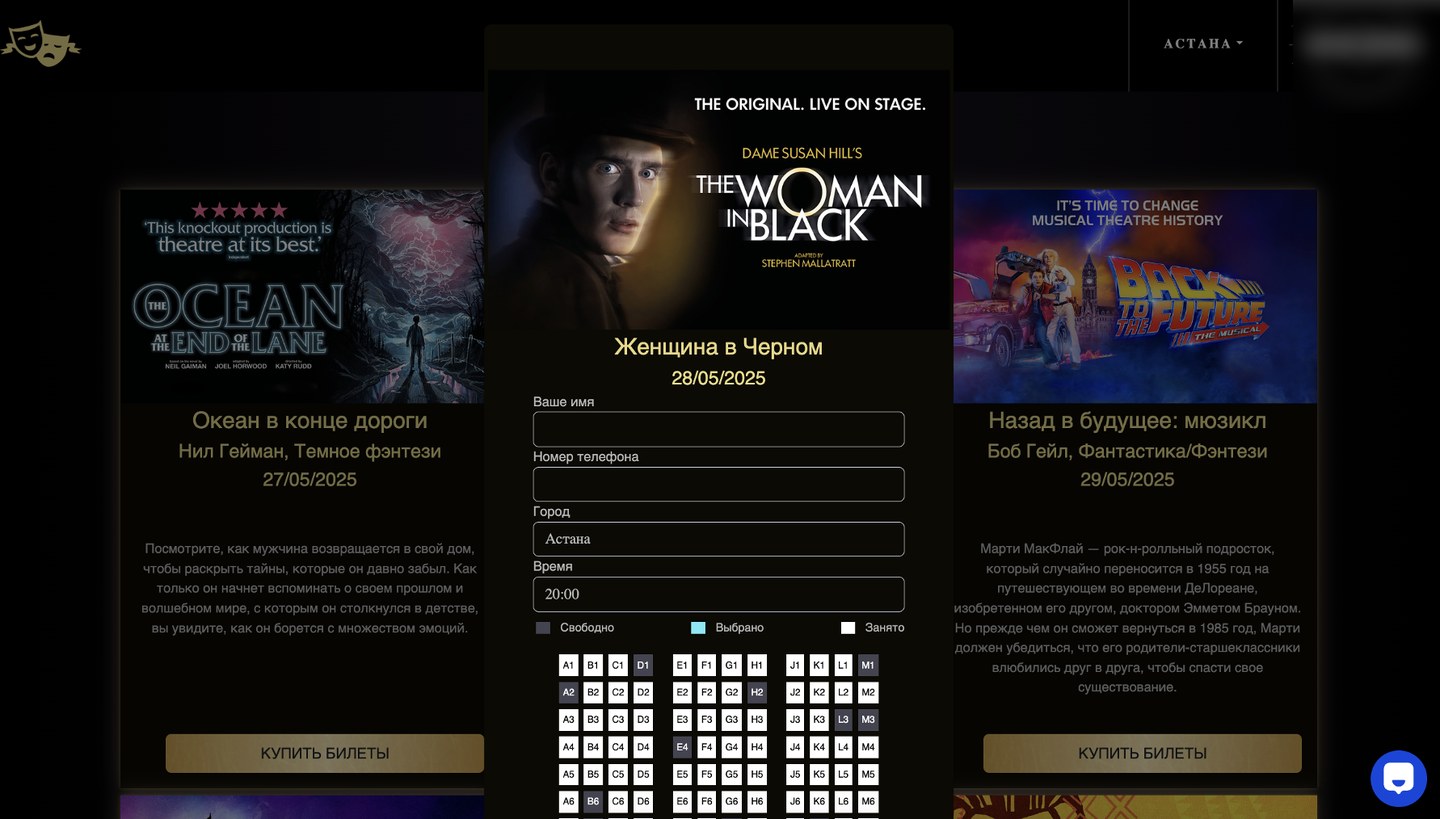
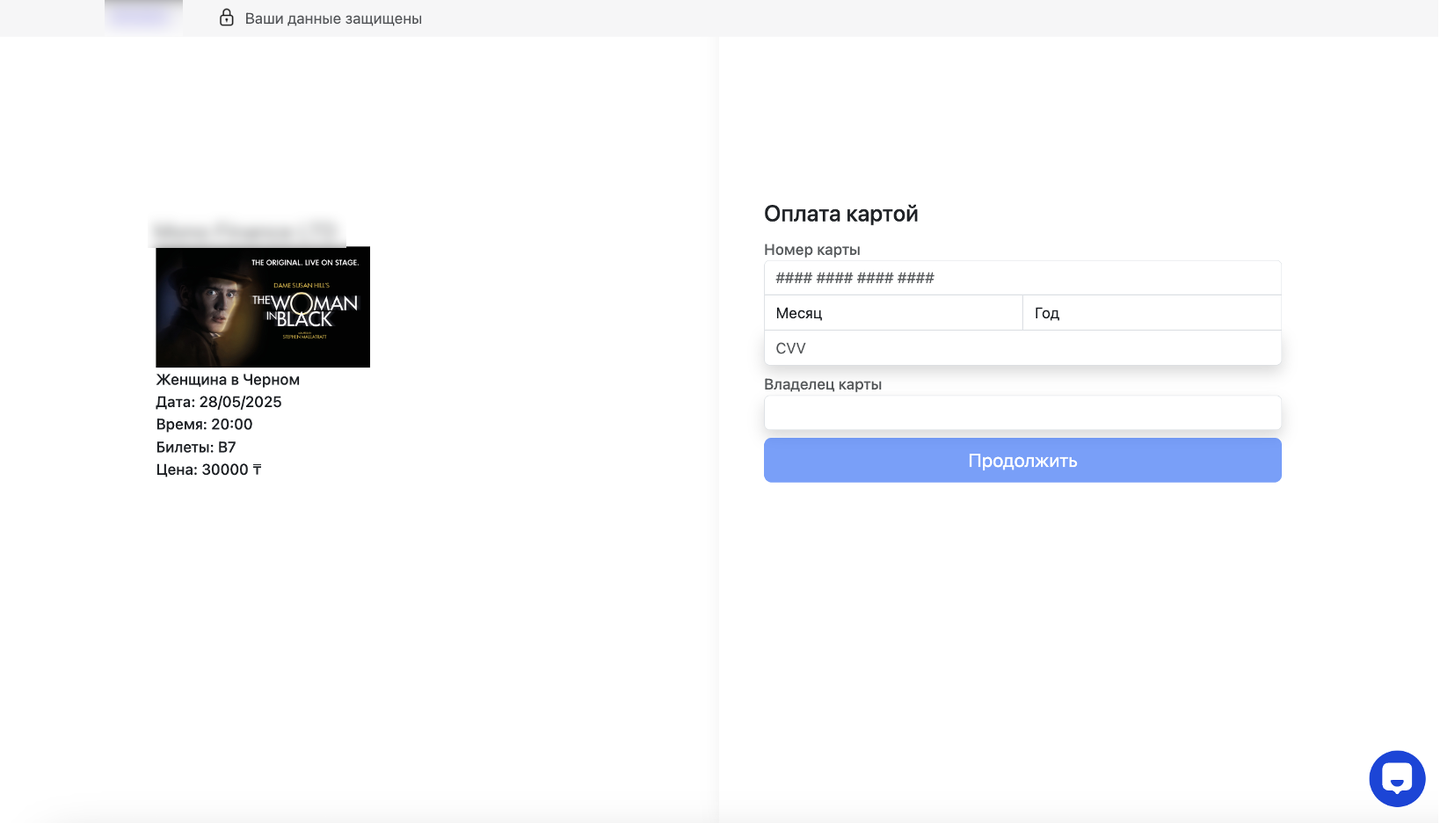
В схеме FakeDate вместо досок объявлений, используемых в схеме «Мамонт», скамеры находят жертв на сайтах знакомств. Зачастую мошенники регистрируются под женскими именами, ищут жертву и далее, после небольшого диалога с заинтересовавшимся мужчиной, предлагают ему сходить в кинотеатр, театр, стендап или на какое-либо другое шоу. Иногда, чтобы уменьшить время на обдумывание, мошенники от лица девушки говорят, что место уже купили и рядом осталось только одно, которое вот-вот выкупят.
Для покупки билета злоумышленники, так же как в схеме «Мамонт», генерируют сайт в специальном Telegram-боте. Самостоятельно устанавливают город и адрес театра/кинотеатра/иного шоу, цены на билеты в разные ряды, отмечают какие места должны быть заняты, а какие свободны. Ссылка с полученным контентом отправляется жертве для оформления и оплаты.
Инвестиционное мошенничество
Что вообще такое инвестиционное мошенничество? Это вид финансового обмана с последующим вымогательством денежных средств под предлогом прибыльных инвестиционных вложений. В подобных схемах злоумышленники создают поддельные веб-ресурсы, аккаунты в социальных сетях и мессенджерах, разрабатывают приложения, имитируя инвестиционные проекты и биржи. После пополнения баланса первое время жертве могут показывать графики, свидетельствующие об успешном наращивании капитала. Тем не менее, через какое-то время «доходность» активов начнет искусственно уменьшаться, а мошенники будут настаивать на новом пополнении баланса для «гарантированного» приумножения денежных средств. Как и в других современных мошеннических схемах, для привлечения аудитории на такие ресурсы зачастую эксплуатируются популярные бренды или публичные личности. Реклама таких проектов запускается во всех возможных источниках: в социальных сетях, мессенджерах, видеохостингах, в рассылках по почте, холодных звонках, через сайты-поисковики.
С начала 2024 года было выявлено как минимум 2 783 мошеннических сайта, которые имитировали инвестиционные сервисы и были направлены на граждан Казахстана.
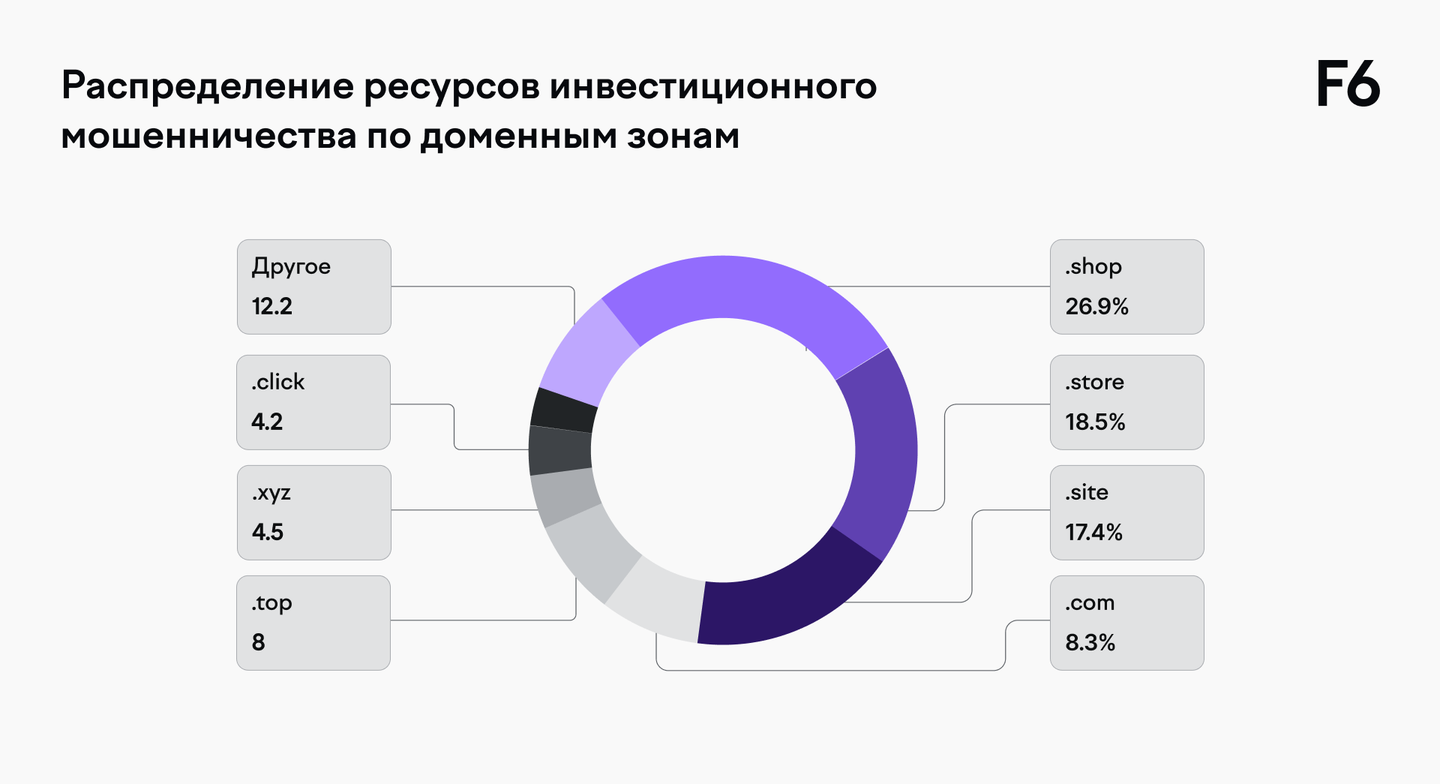
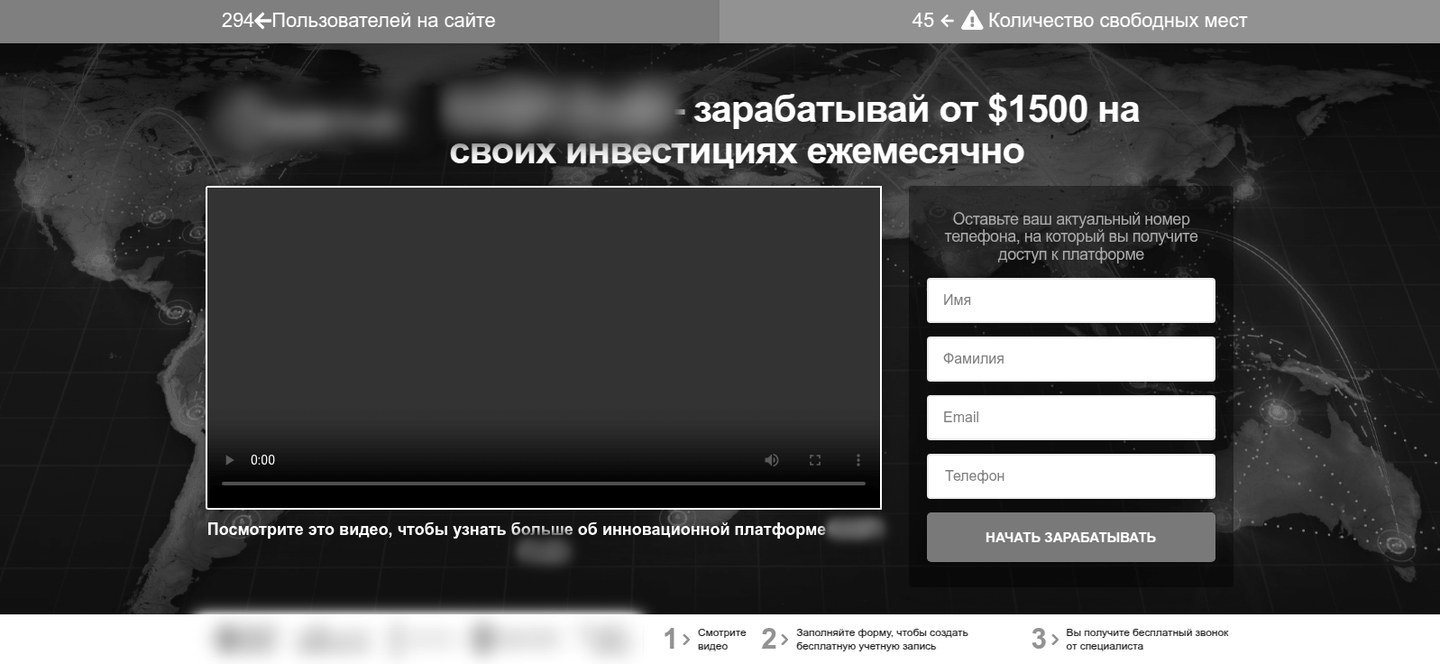
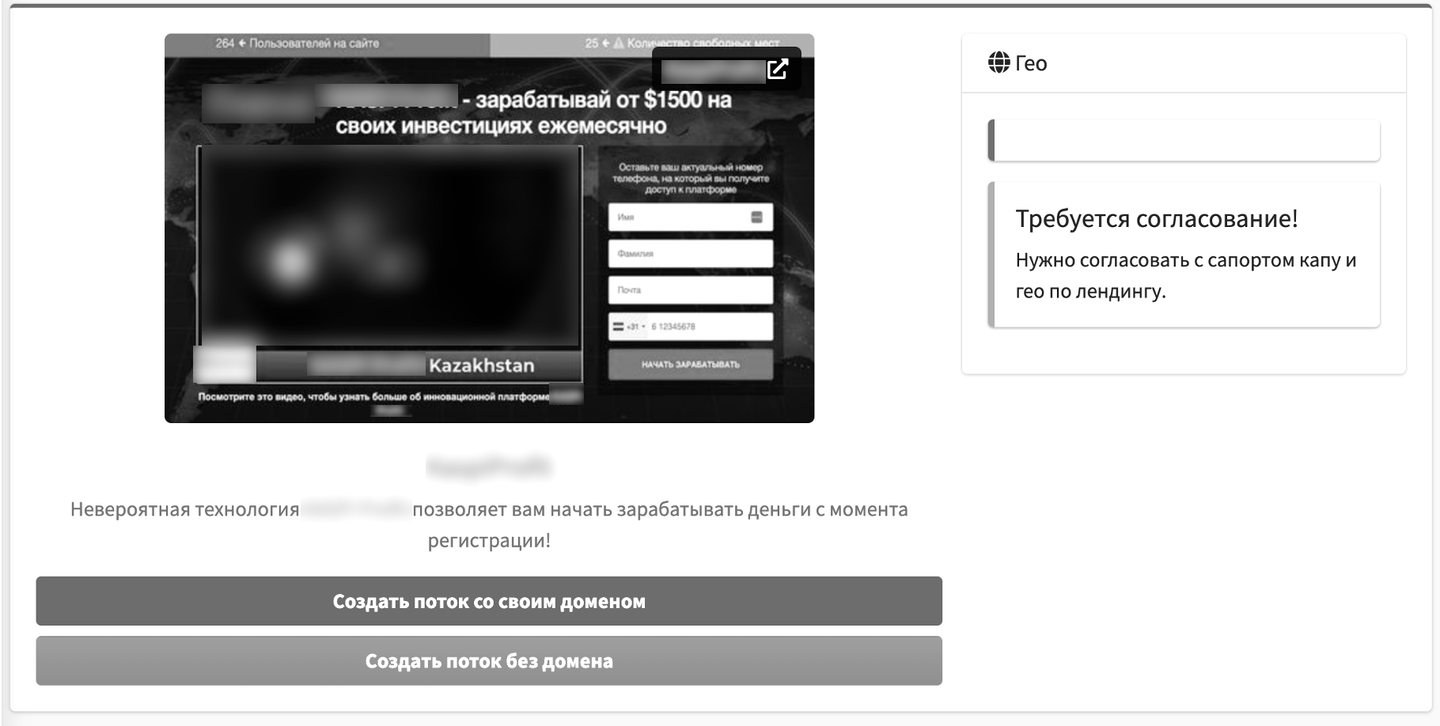
Зачастую такие сайты распространяются с помощью участников мошеннических инвестиционных «реферальных программ». В них публикуются «предложения» для распространения сайта с инвестиционным скамом с использованием различных брендов. За привлеченную жертву, которая внесет депозит на итоговом сайте, предлагают в среднем $300.
Также существует другой вариант данной схемы. В ней нет дополнительного сайта трейдинг платформы, а на первоначальной странице не указан бренд. На данном сайте жертва регистрируется самостоятельно.
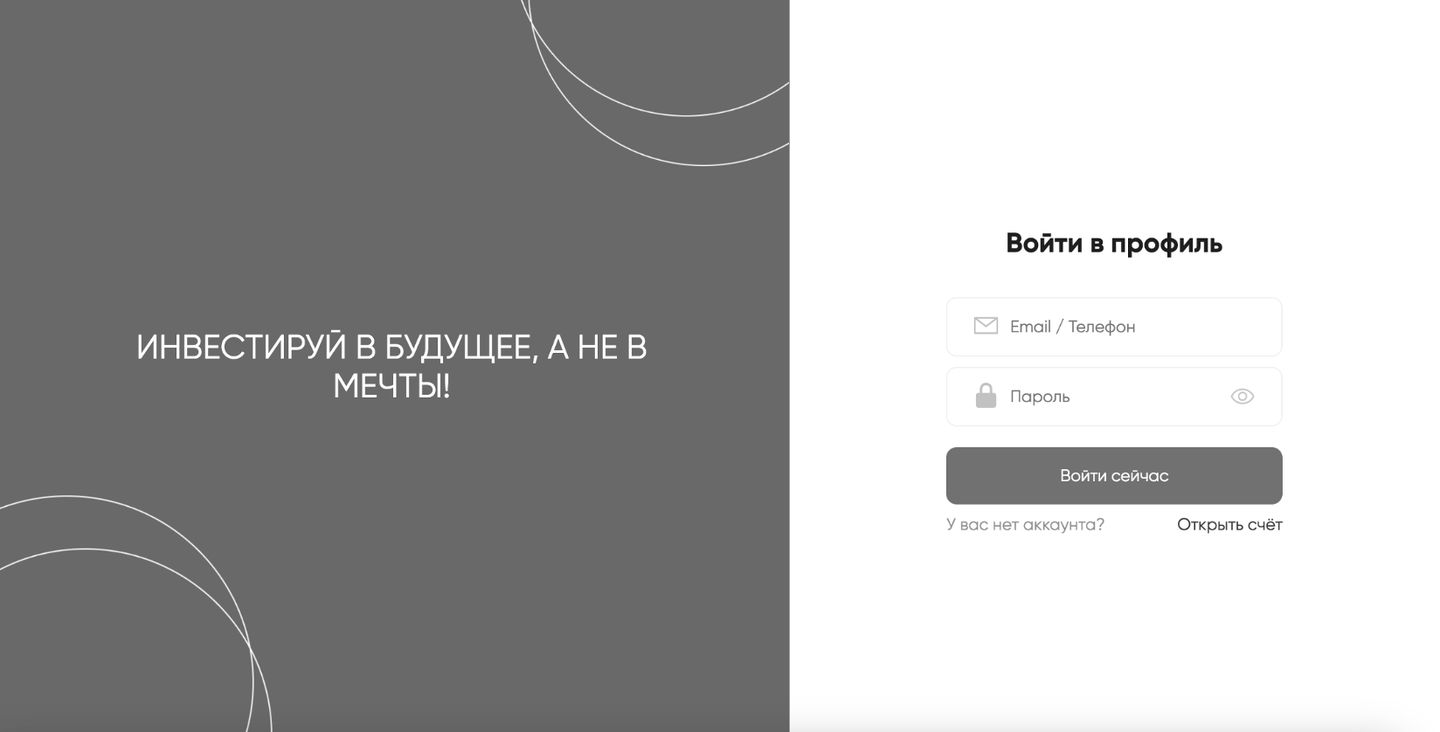
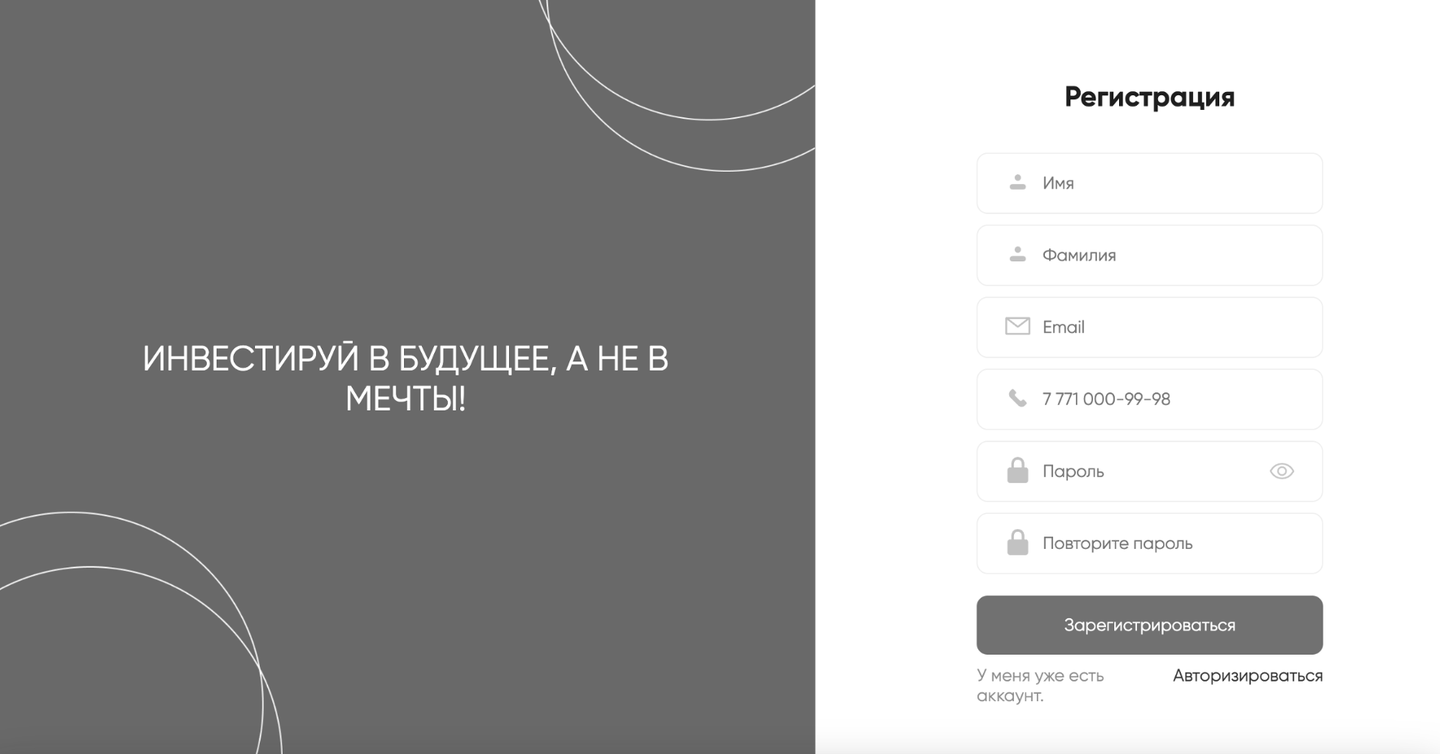
Сразу после регистрации, без ожидания менеджера или открытия доступа, человек попадает на сайт, где уже присутствует логотип бренда, который не связан с самим сайтом.
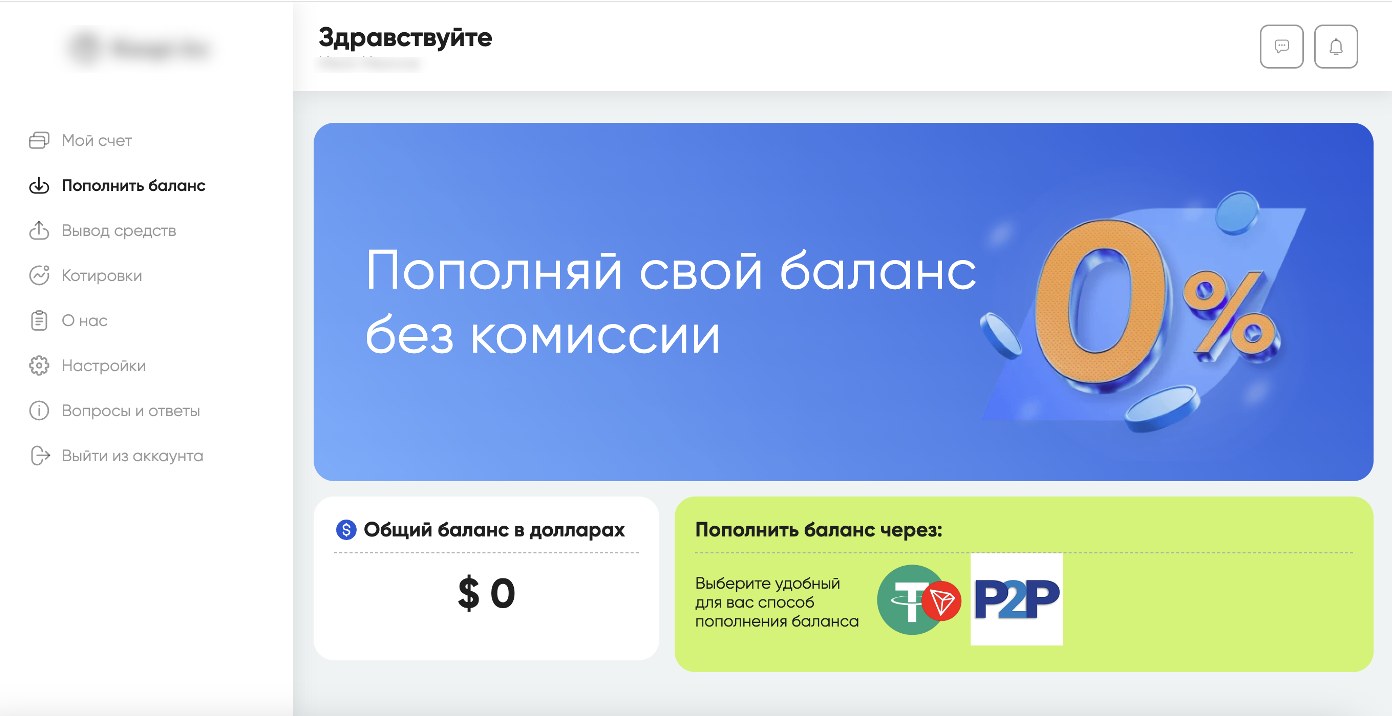
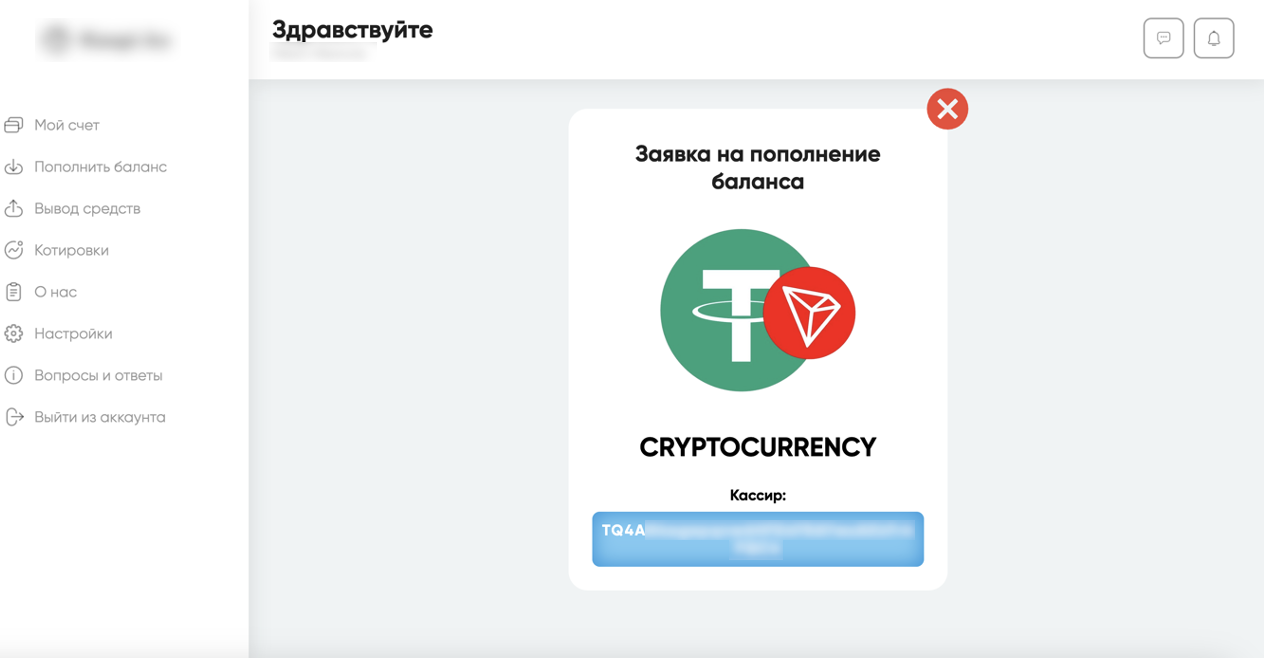
Далее для торговли и «заработка» средств надо внести депозит, что можно сделать двумя основными способами: перевод на криптовалютный кошелек или на банковскую карту.
Розыгрыши от имени банков
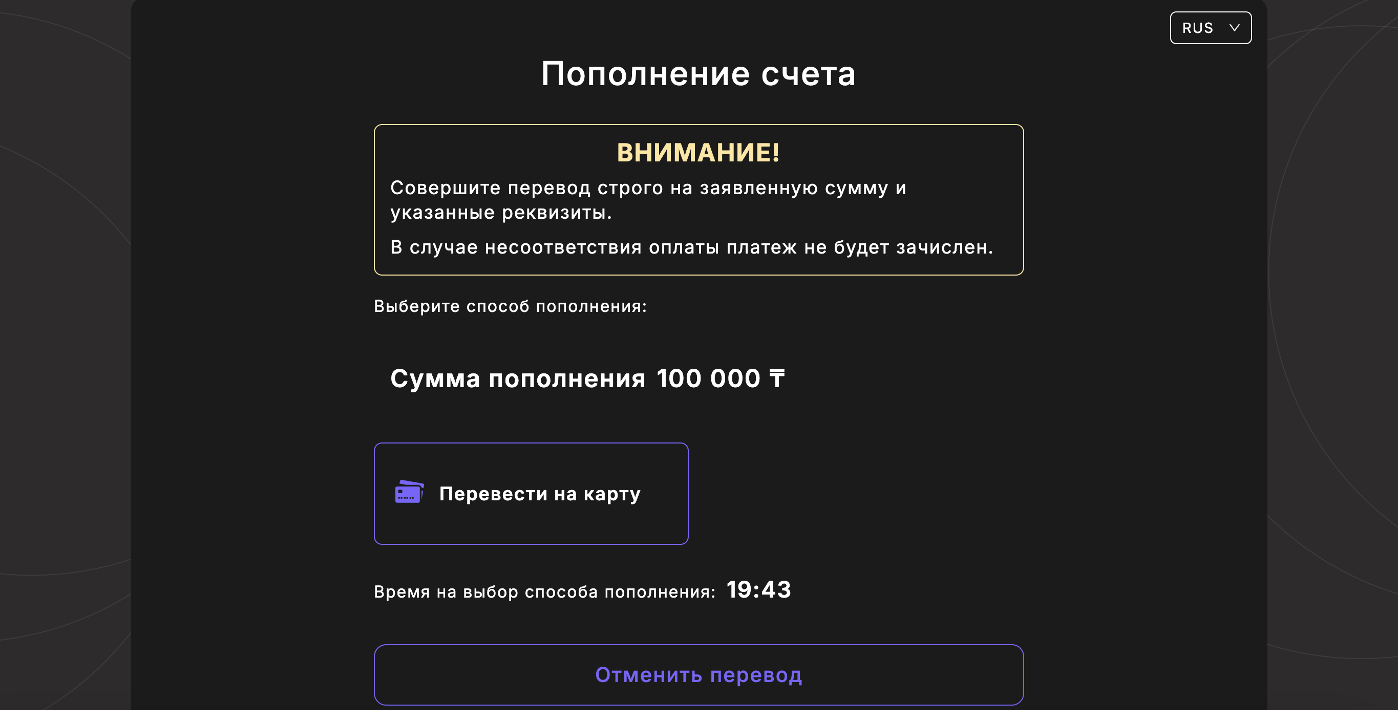
В мессенджерах, соцсетях и поисковиках распространяются сайты с предложением пройти опрос или поучаствовать в розыгрыше от имени банка и получить 10 000 000 тенге.
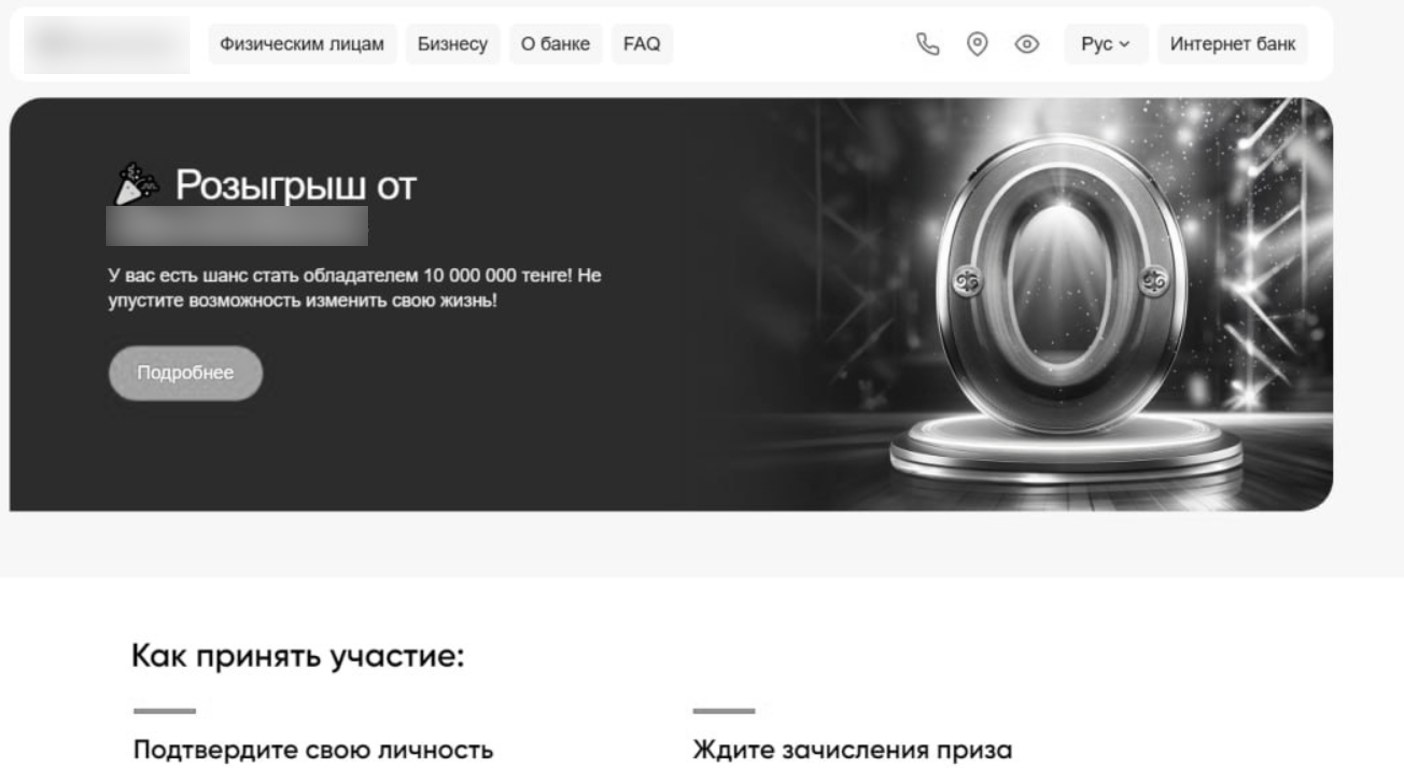
После прохождения небольшого опроса жертве предлагают получить выигранные деньги, только для этого необходимо авторизоваться в личном кабинете своего банка.
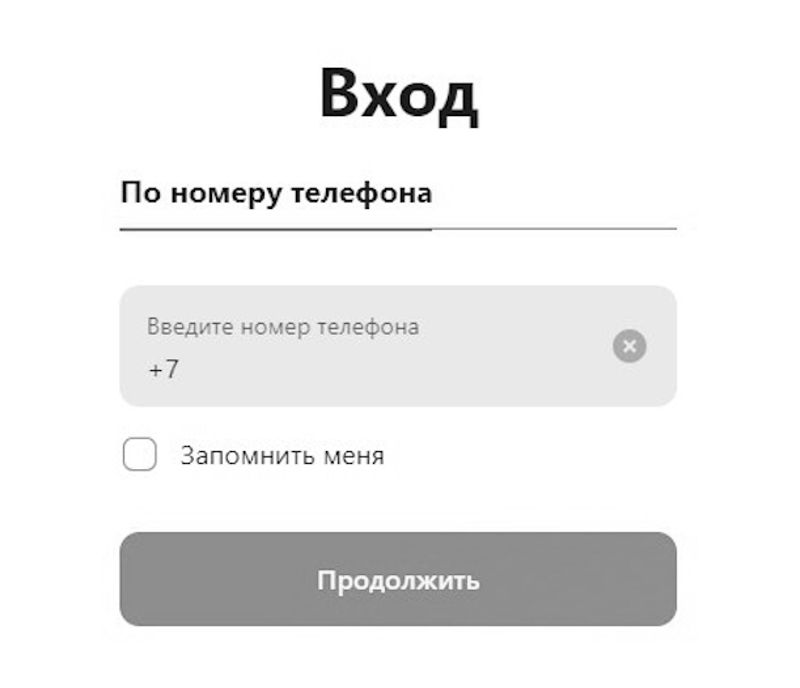
После авторизации деньги со счета списываются. Данная схема носит волнообразный характер, некоторое время работает, потом на время затихает, но лишь для того, чтобы вернуться еще более мощной волной.
Фишинг Telegram и WhatsApp
Фишинг на мессенджеры бывает двух основных типов.
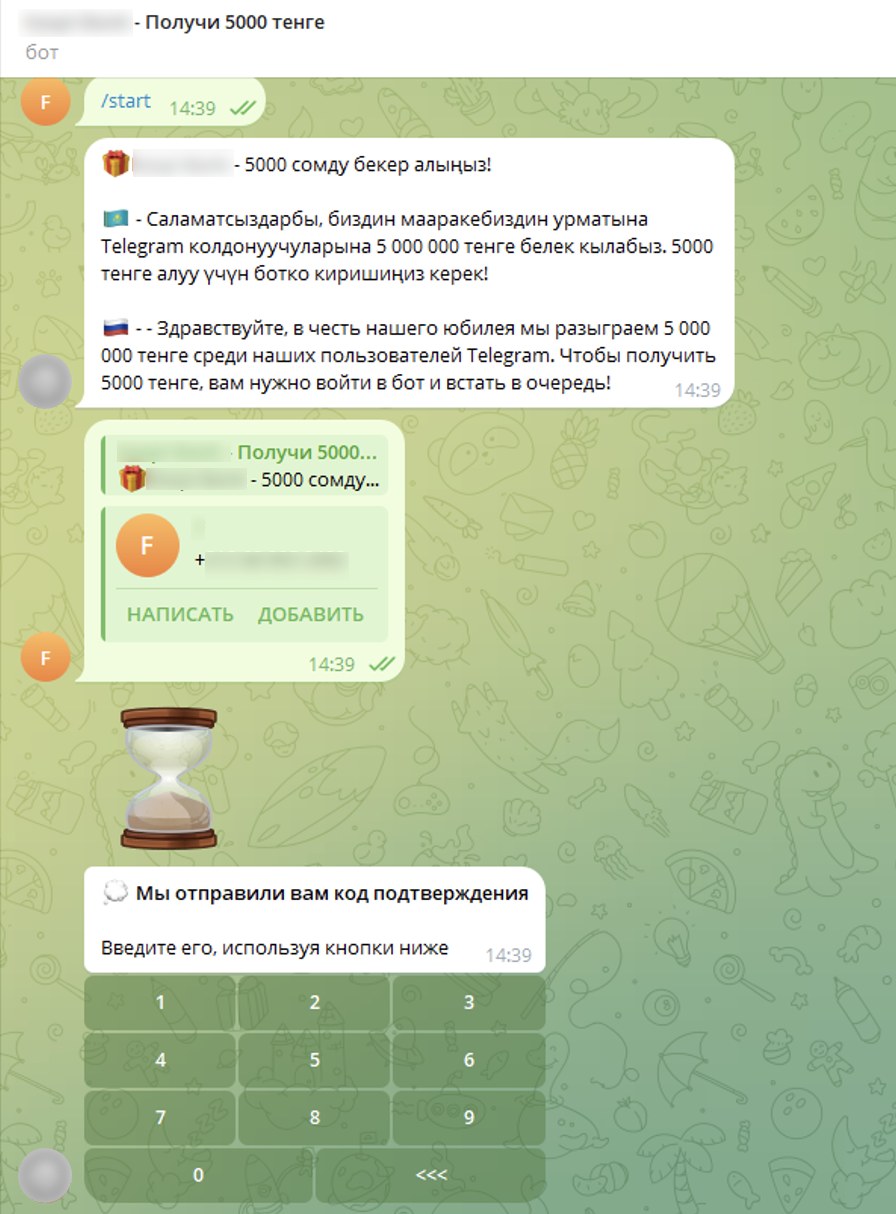
- Фишинг в самом мессенджере. Например, в Telegram. Пользователей зачастую привлекают розыгрышами от известных брендов, но для участия в них надо авторизоваться в мессенджере. Сначала просят поделиться номером телефона, причем для этого даже не нужно его писать, достаточно нажать на кнопку. После чего бот запрашивает код, который пришел якобы от самого Telegram. После ввода кода, если не стоит облачный пароль, мошенники сразу получают доступ в аккаунт. Если есть дополнительная защита аккаунта, то запрашивают также пароль.
- Отдельные фишинговые сайты. Зачастую распространяются через те же мессенджеры, нередко через взломанных родственников, друзей, знакомых. Одной из самых популярных схем является фейковое голосование. Жертве присылают сообщение от взломанного знакомого, например «У меня дочка в конкурсе участвует, проголосуй, пожалуйста» со ссылкой на сторонний ресурс. Для участия в голосовании предлагается авторизоваться на сайте через WhatsApp, что ведет к потере доступа к аккаунту.
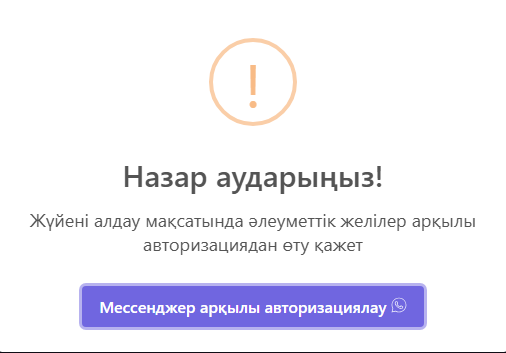
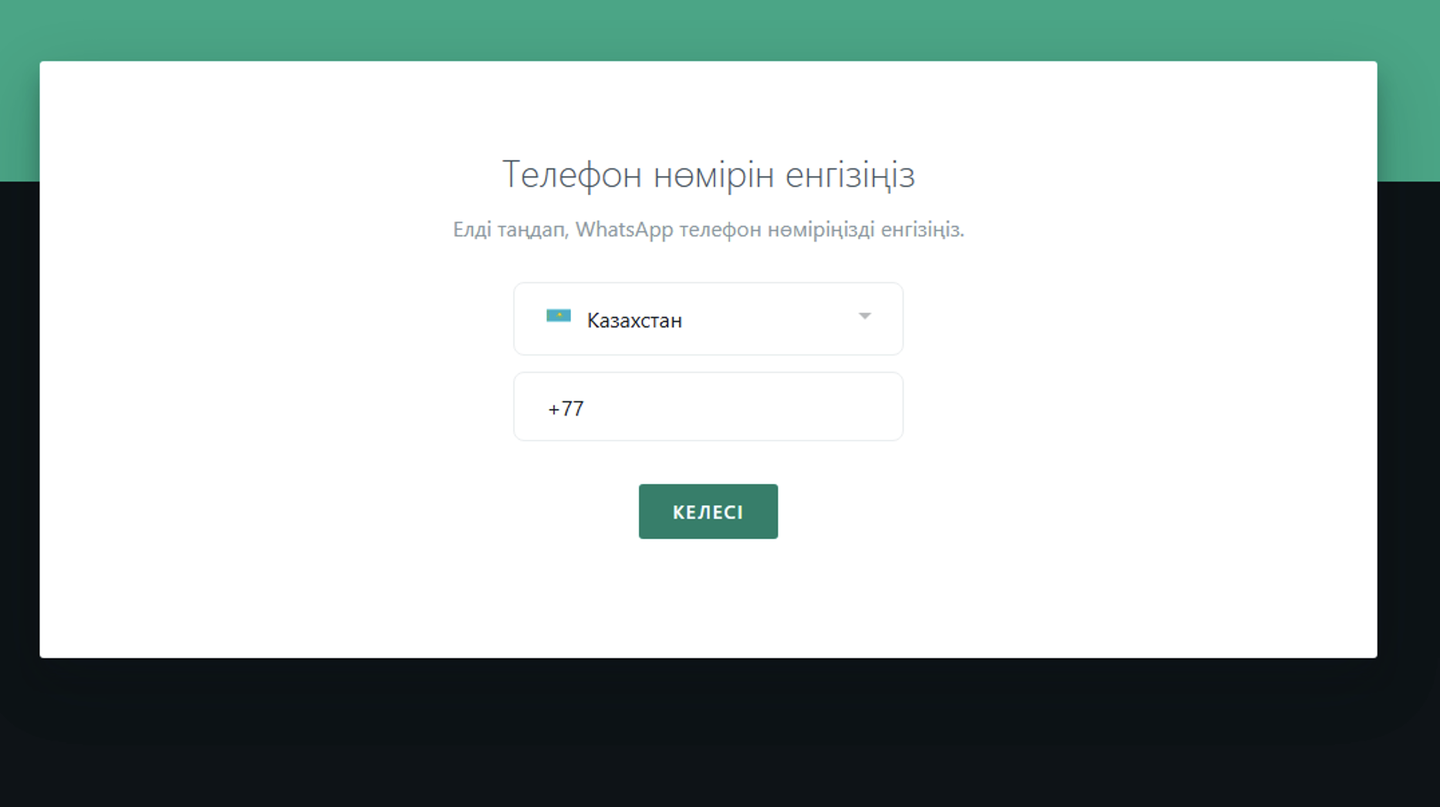
Угнанные аккаунты злоумышленники могут использовать для похищения денежных средств у друзей и родственников жертвы, спама или перепродажи.
Скам-розыгрыши, лотереи
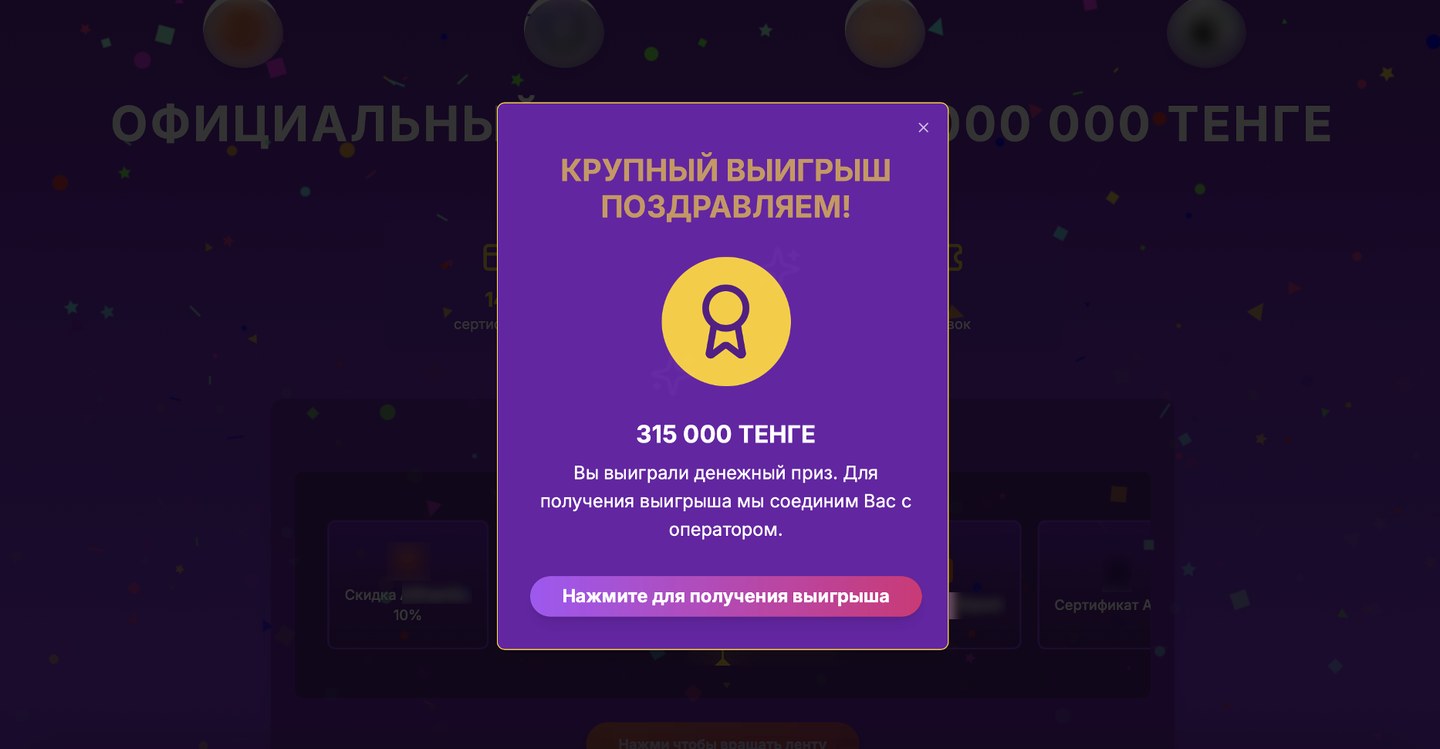
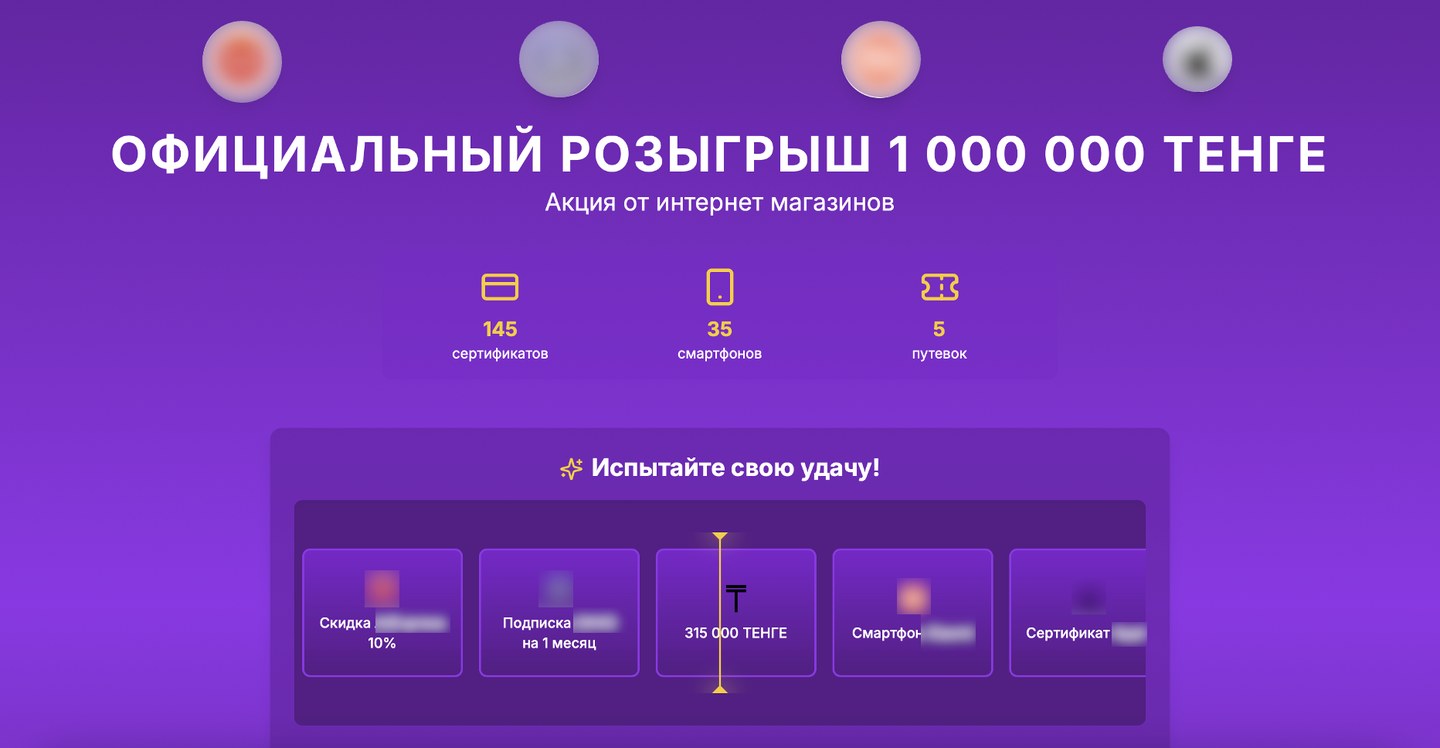
Схема с фейковыми розыгрышами существует давно. Жертве предлагается участвовать в розыгрыше призов от популярных брендов. В большинстве случаев розыгрыш либо имитирует призовую рулетку, либо состоит из выбора 3 из 9 коробок, в одной из которых обязательно лежит подарок. При попытке вывода средств возможны несколько сценариев.
Первый сценарий: мошенники имитируют ошибку вывода средств и просят оплатить комиссию за перевод. После каждой оплаты происходит новая «ошибка» и требуется новое пополнение.
Во втором сценарии предлагается сразу получить денежный приз, но для этого надо ввести свои банковские данные, в том числе CVV и код из СМС. В данном варианте схемы злоумышленники часто прибегают к использованию ботов для генерации мошеннических ссылок из схемы «Мамонт».
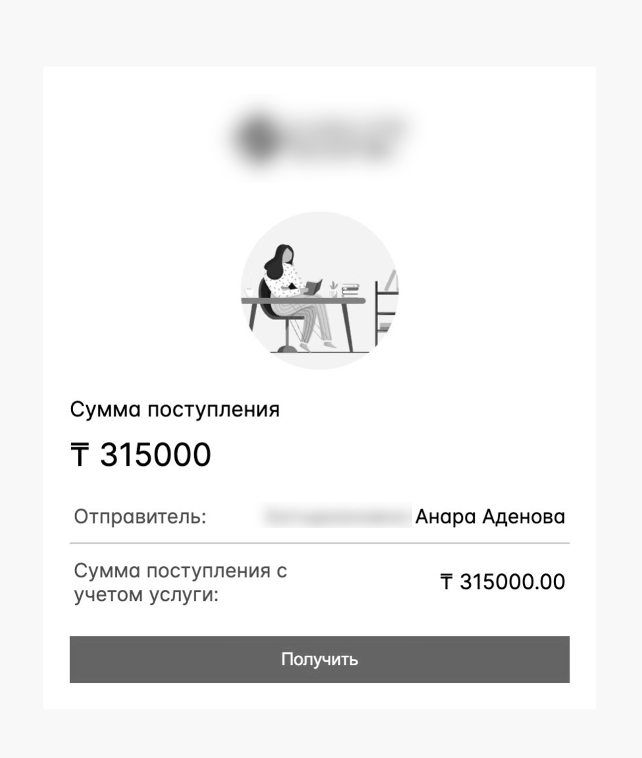
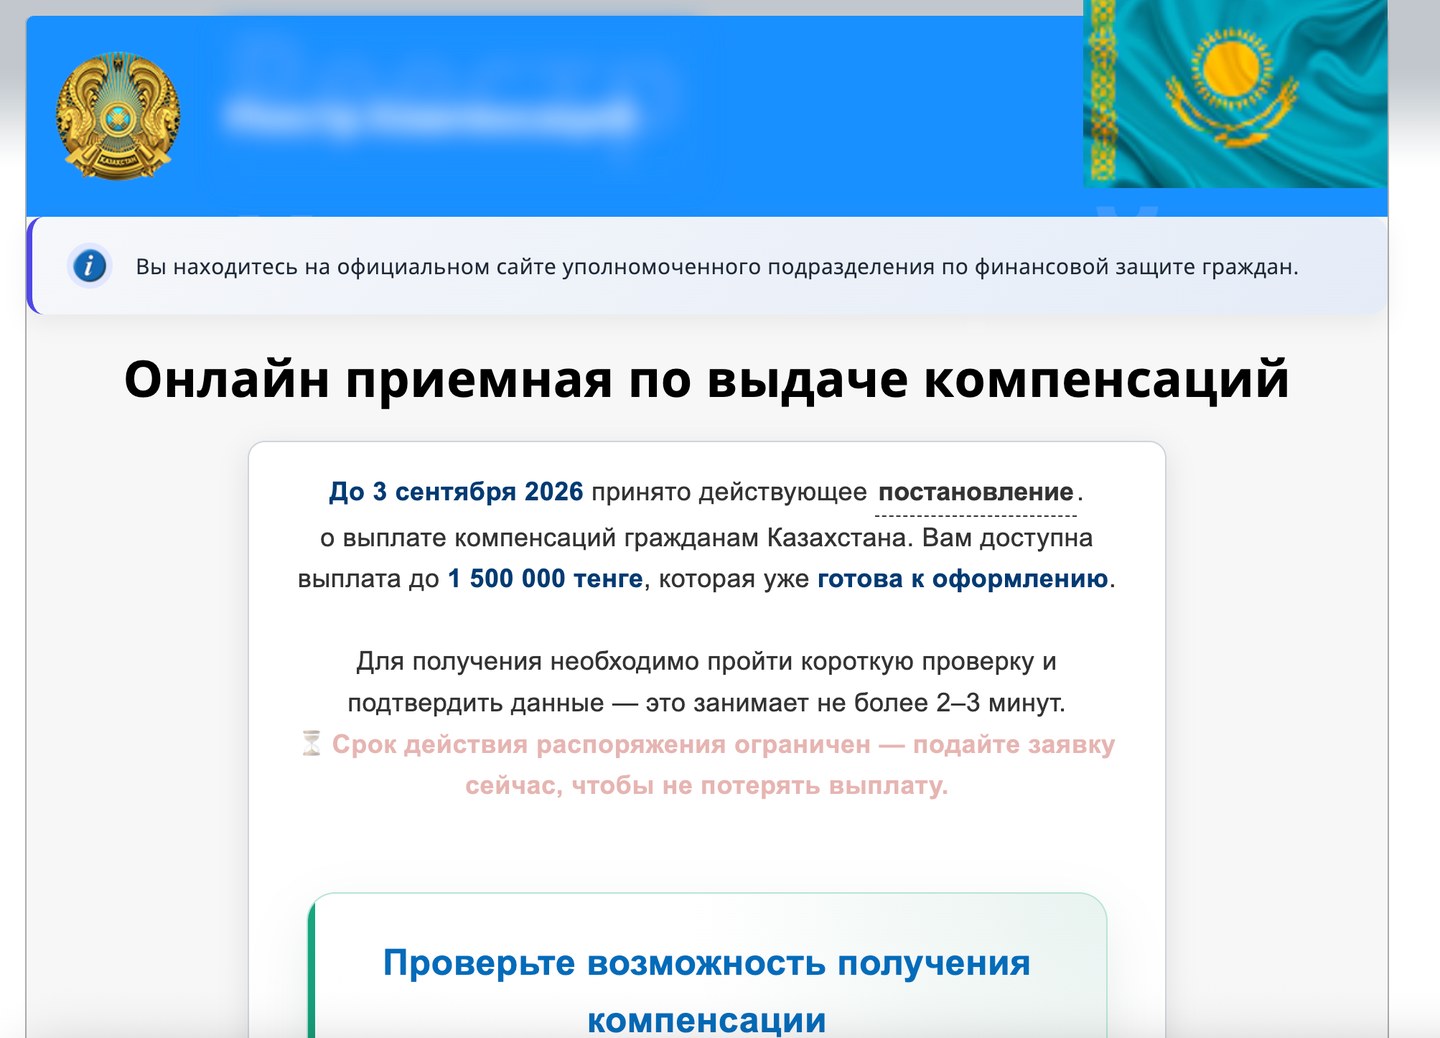
Компенсации
Стандартная мошенническая схема, схожая с фейковыми розыгрышами. Жертв привлекают информацией о возможности получить официальную компенсацию от государства, но для этого необходимо заплатить комиссию.
Фишинг на почтовые компании
Жертве приходит СМС или письмо почту о том, что на ее номер пришла посылка, но доставить ее не могут – например, потому что не указан адрес доставки. При переходе на мошеннический сайт жертве предлагают ввести свои данные, после чего сообщают, что доставка не оплачена, а сама посылка скоро уедет обратно, так как время хранения уже заканчивается. Соответственно, от жертвы требуется срочно оплатить доставку банковской картой, но самой посылки на самом деле не существует.
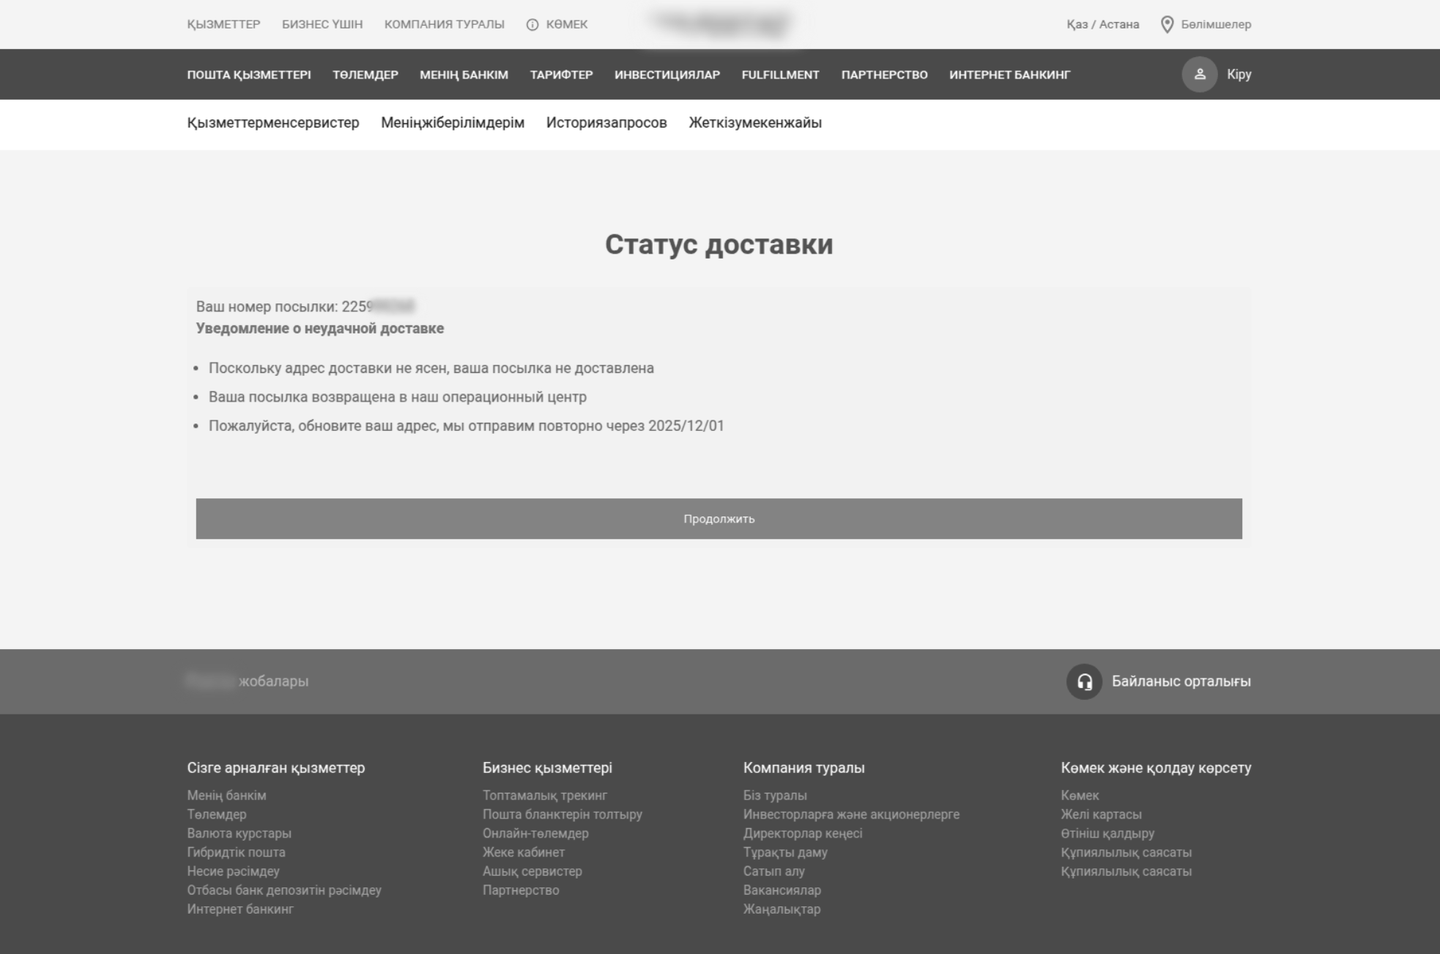
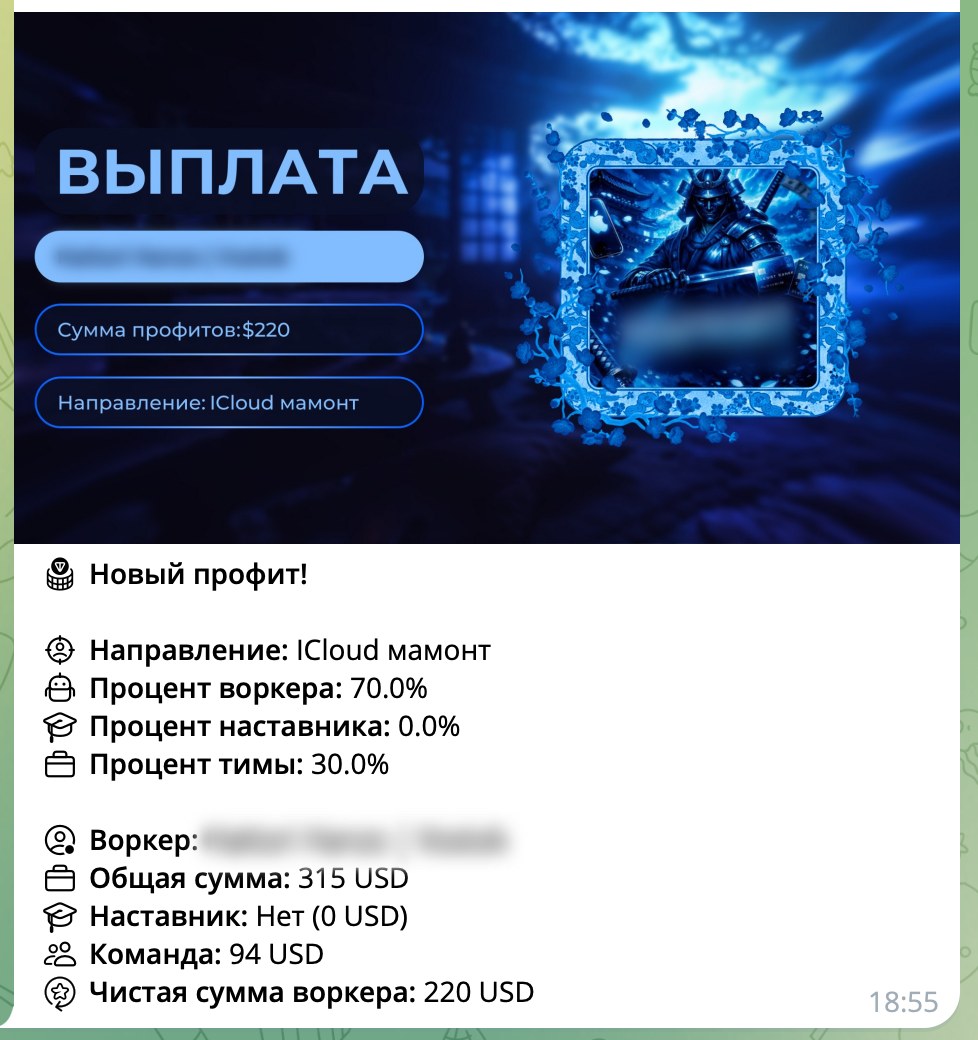
Схема с iCloud
За последние несколько лет особую популярность получили схемы, связанные с блокировкой iPhone жертвы для получения выкупа. Злоумышленники подходят к реализации данной схемы также по нескольким сценариям.
- Ответвление от FakeDate. Мошенник от имени девушки знакомится на дейтинг-сайтах с потенциальной жертвой. Спустя несколько часов или дней общения «девушка» начинает намекать, что у нее появилась проблема, например, «разбился телефон, срочно нужно выгрузить фотки с iCloud» или «не получается зайти на iCloud, а там находится дипломная работа, которую вот-вот надо сдать».
- Трудоустройство. Мошенники могут действовать от имени HR-специалистов и якобы искать кандидатов на удаленную работу, например, тестировщиком. Для оформления на «работу» необходимо скачать приложение, войдя с бизнес-аккаунта.
- Покупка игровых аккаунтов или попытка скачивания платных приложений из AppStore бесплатно через сторонние сервисы или приложения.
Все данные схемы приводят к одному: жертву просят зайти в чужой iCloud из настроек своего устройства, после чего устройство жертвы блокируется. Для разблокировки требуют выкуп или дают контакт «специалиста, который занимается разблокировкой таких устройств». Иногда злоумышленники представляются официальной техподдержкой Apple, а иногда сторонним сервисом.
Сумма хищения в данной схеме зависит от модели заблокированного устройства. Зачастую она рассчитывается как цена б/у устройства на данный момент минус 20–30%. Злоумышленникам невыгодно слишком завышать цены, так как жертва может предпочесть купить новое устройство взамен разблокировки старого.
Дрейнеры
Схемы с дрейнерами используются не первый год, но в 2026 году обрели новую волну популярности. Главное преимущество схемы в ее универсальности для большинства стран. Некоторые команды, работающие в данном направлении, являясь выходцами из СНГ, запрещают воркерам искать жертв в данных странах, но не все.
Сам по себе криптодрейнер – это вирусное программное обеспечение, которое направлено на кражу криптовалюты и обычно вшито в мошеннический сайт. Злоумышленники предлагают подключить свой криптокошелек к сайту через официальное приложение или расширение для браузера, после чего с помощью пары запросов снимают все или почти все со счетов жертвы.
На данный момент существует несколько популярных вариаций схемы.
- Airdrop. Самый старый сценарий, когда для получения бесплатной криптовалюты надо подключить свой криптокошелек к сайту «раздачи».
- Проверка криптокошелька. Злоумышленник ищет жертву среди продавцов TON или желающих оплатить услугу/товар в TON. Далее просит жертву проверить его криптокошелек на сайте, ссылку на который скидывает, так как «сталкивался с блокировкой присланной криптовалюты».
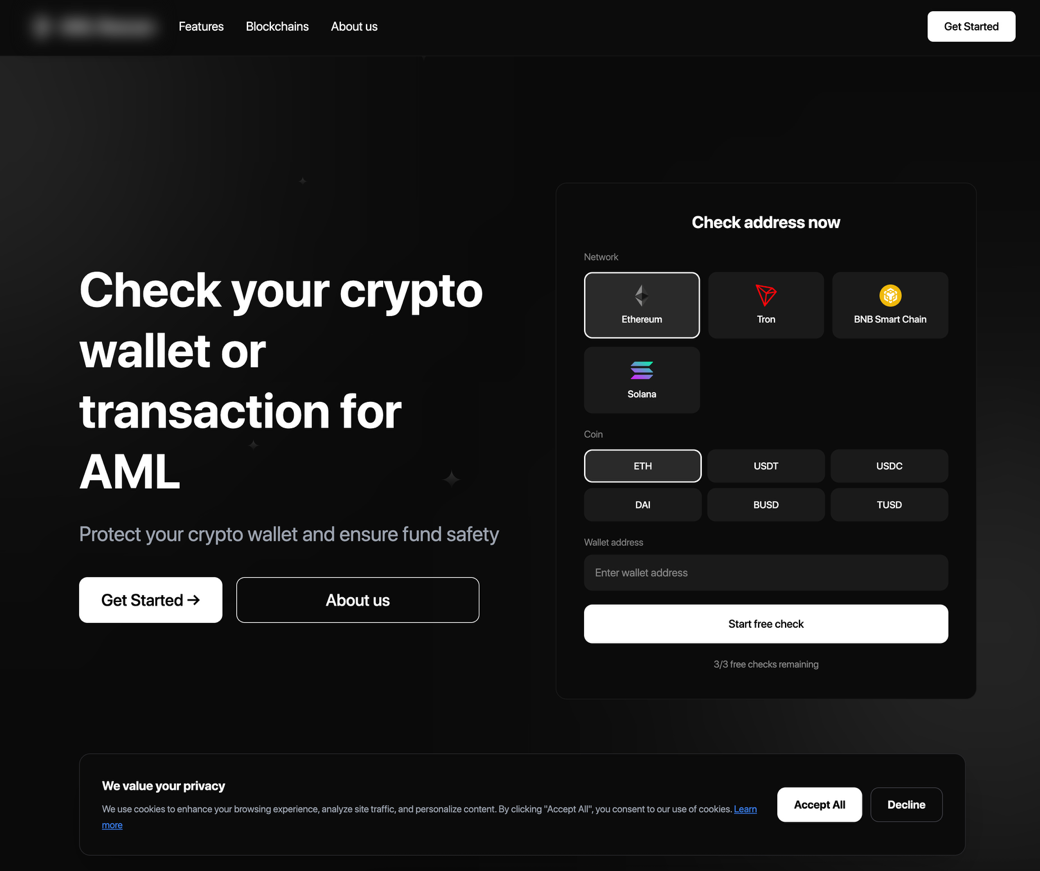
- Получение криптовалюты. Скамер ищет жертву уже среди продавцов или предлагающих оплатить свои услуги в криптовалюте. Например, мошенник просит отложить крупную партию товара для него и для подтверждения своих намерений предлагает перевести предоплату. Но вместо предоплаты присылает жертве сайт с криптодрейнером, где жертве предлагают «получить» криптовалюту от отправителя.
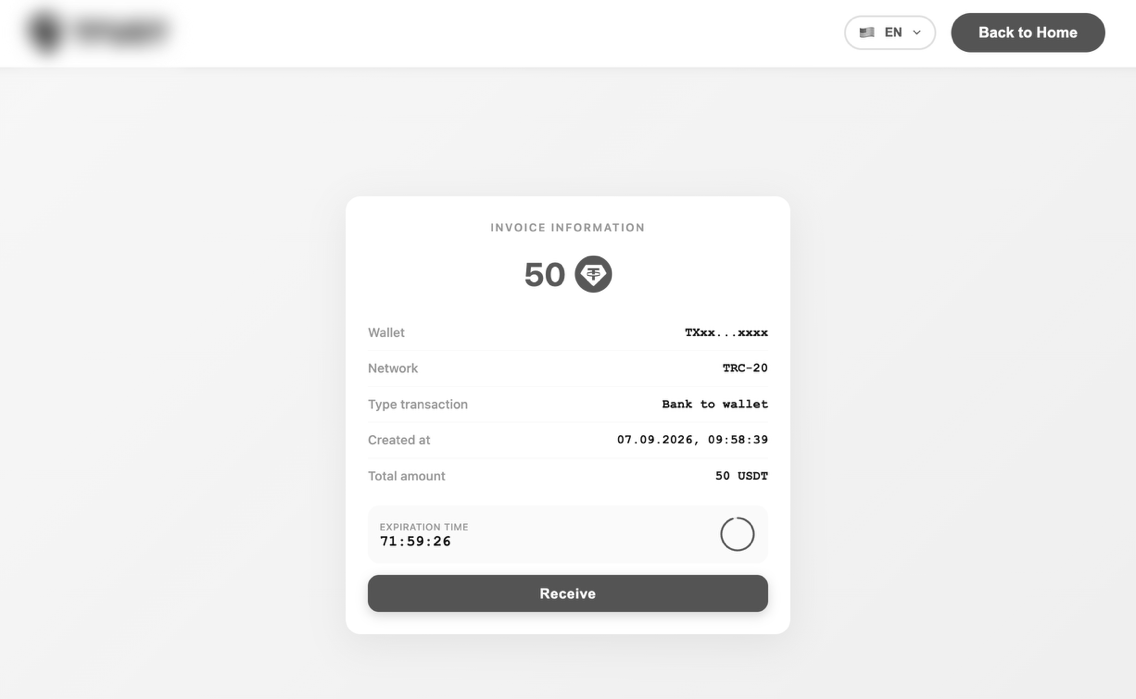
Последние две схемы персонализированы, благодаря чему средняя сумма хищения высока, например, за июль 2026 в команде, работающей по всему миру, она составила 12744 доллара. В целом одна только эта команда за июль похитила у пользователей более 240 000 долларов.
Защита от интернет-преступлений в законодательстве Республики Казахстан
В Республике Казахстан, как и в большинстве других государств, в последние годы значительное внимание уделяется обеспечению безопасности в цифровой среде, противодействию мошенничеству и иным формам злоупотреблений в Интернете. В этих целях последовательно совершенствуется законодательство, развиваются институциональные и технические механизмы.
Ответственность
Законодательством Республики Казахстан предусмотрена ответственность за противоправные деяния, совершаемые в том числе в цифровой среде, с использованием технических инструментов. Так, п. 4 ч. 2 ст. 190 Уголовного кодекса Республики Казахстан установлена уголовная ответственность за мошенничество, совершенное путем обмана или злоупотребления доверием пользователя информационной системы или сети Интернет.
Кроме того, 16.09.2025 Уголовный кодекс Республики Казахстан дополнен ст. 232-1, устанавливающей ответственность за незаконное предоставление, передачу или приобретение доступа к банковскому счету, платежному инструменту либо идентификационному средству, а также за незаконное осуществление платежей или переводов денег. Норма направлена на противодействие дропперству, которое выступает одним из ключевых элементов схем вывода и обналичивания денежных средств, полученных в результате Интернет-мошенничества.
Следует также отметить предусмотренную Законом Республики Казахстан от 26 июля 2016 года № 11-VI «О платежах и платежных системах» ответственность банков и платежных организаций перед клиентами и обязанность возмещать потерпевшим от мошенничества денежные средства в установленных законом случаях.
Превентивные механизмы и регулирование
В связи с высокой масштабируемостью противоправной деятельности в Интернете, сравнительно низким порогом входа для злоумышленников и возможностью быстро изменять используемую цифровую инфраструктуру — одновременно с наличием реактивных механизмов развиваются дополнительные меры превентивного характера по предупреждению и оперативному реагированию на инциденты информационной безопасности.
В Казахстане последовательно развивается комплексная система противодействия Интернет-мошенничеству, включающая антифрод-механизмы в финансовой и телекоммуникационной сферах, усиление требований к идентификации клиентов и защите платежных операций, а также расширение информационного взаимодействия между участниками рынка и государственными органами.
Например, в структуре Национального Банка Республики Казахстан действует Антифрод-центр – система оперативного обмена данными между участниками финансового рынка, органами уголовного преследования и операторами сотовой связи о платежных транзакциях с признаками мошенничества.
Одновременно функционируют общие механизмы обеспечения кибербезопасности. Для межотраслевой координации по вопросам мониторинга обеспечения кибербезопасности функционирует Национальная служба реагирования на компьютерные инциденты кибербезопасности. Для целей минимизации угроз законодательством также предусмотрена деятельность Государственного оперативного центра кибербезопасности, центров обеспечения кибербезопасности и отраслевых центров.
Указанные механизмы обеспечивают взаимодействие большого числа участников, однако не позволяют в полной мере охватить весь спектр рисков и нарушений в цифровой среде, связанных с неправомерным использованием объектов интеллектуальной собственности и коммерческой репутации компаний. Например, для многоэтапных мошеннических схем, в которых отдельные ресурсы используются для привлечения пользователей, а последующий обман и причинение ущерба происходят на сторонних ресурсах или в мессенджерах.
В этой связи дополнительное значение приобретает получивший широкое распространение в международной практике институт ответственности информационных посредников, позволяющий эффективно выстроить взаимодействие правообладателей объектов интеллектуальной собственности с поставщиками услуг технического характера, обеспечивающих функционирование Интернет-ресурсов. В Казахстане в настоящее время предусмотрены отдельные обязанности для подобных посредников – преимущественно связанные с исполнением требований государственных органов.
Вместе с тем отдельные подходы к регулированию ответственности информационных посредников закреплены в международных соглашениях Республики Казахстан. Однако к настоящему времени единый порядок оперативного реагирования поставщиков Интернет-услуг на обращения правообладателей не получил комплексного нормативного закрепления. Дальнейшее развитие механизмов защиты интеллектуальных прав в Интернете обсуждается, в том числе в рамках подготовки государств ЕАЭС к подписанию Соглашения о согласованных подходах к борьбе с нарушениями прав на объекты интеллектуальной собственности в информационно-телекоммуникационной сети «Интернет» (проект Соглашения одобрен распоряжением Совета ЕЭК от 24.02.2026 № 9).
Выводы и рекомендации для бизнеса
Обеспечение безопасности компаний и их клиентов в современной цифровой реальности требует согласованной работы государственных институтов и активного участия частного сектора, владеющего необходимыми данными и технологическими возможностями для раннего выявления и предупреждения угроз.
Для компаний такая работа может включать мониторинг внешнего цифрового периметра, выявление поддельных сайтов, аккаунтов, приложений и рекламных объявлений, а также принятие мер по оперативному реагированию на выявленные нарушения. Эти меры способствуют снижению рисков причинения ущерба пользователям и деловой репутации компаний.
Для качественной борьбы необходимо комплексное решение, которое позволяет бизнесу не только соответствовать требованиям регуляторов, но и получать ощутимое конкурентное преимущество за счет проактивной защиты бренда и репутации.
Такой подход включает круглосуточный мониторинг внешнего цифрового периметра (выявление поддельных сайтов, нелегитимных аккаунтов, фальшивых приложений и рекламных объявлений); автоматическое определение и классификацию угроз с помощью ИИ-алгоритмов; мгновенные операции по нейтрализации (блокировка фишинговых ресурсов, удаление вредоносного контента); сохранение деловой репутации через быстрое устранение инцидентов; экономию финансов за счёт предотвращения потерь.
Рекомендации для пользователей
- Информацию об официальных сайтах организаций из финансового сектора можно посмотреть на сайте Агентства Республики Казахстан по регулированию и развитию финансового рынка: gov.kz/memleket/entities/ardfm/financial-organizations.
- На сайте Национального Банка Республики Казахстан (НБРК) есть реестр поставщиков платежных услуг: nationalbank.kz/ru/page/reestr-platezhnyh-uslug.
- Не переходите по ссылкам из сомнительных сообщений в социальных сетях и мессенджерах.
- Если вам написал даже знакомый пользователь с просьбой проголосовать или поучаствовать в конкурсе — перепроверьте эту информацию по другому каналу связи.
- Никогда ни под каким предлогом не переводите деньги незнакомцам.
- Храните свою финансовую тайну: не сообщайте никому свои персональные данные, данные своей банковской карты, коды и пароли из СМС.
- Не верьте обещаниям высокого гарантированного дохода за короткий срок. Помните, что инвестирование — всегда деятельность с повышенным риском, а реальная ожидаемая доходность будет значительно ниже той, которую обещают на сомнительных сайтах.
- Не переносите общение из чатов сервисов в мессенджеры.
- Включите все инструменты безопасности в мессенджерах, в том числе двухфакторную идентификацию и дополнительный пароль.
- Регулярно обновляйте браузеры до последних версий и устанавливайте обновления безопасности.
- Если вы понимаете, что ваша банковская карта скомпрометирована, сразу же заблокируйте ее, позвонив на горячую линию банка, или с использованием банковского приложения.
- Злоумышленники часто используют для создания фейковых сайтов созвучные известным брендам домены. Обращайте внимание на написание домена, а также дату его регистрации, используя Whois-сервисы.
- Если столкнулись с мошенничеством — рекомендуем обратиться с заявлением в правоохранительные органы.


