
FakeHack: новая схема мошеннических атак в мессенджерах
Компания F6, российский разработчик технологий для борьбы с киберугрозами, зафиксировала новый сценарий мошеннических атак. Через мессенджеры пользователям от имени госведомства направляют ложные сообщения о «неисполненных налоговых обязательствах» и предлагают по скрытым ссылкам перейти на фальшивый сайт организации. Затем атака продолжается массовыми сообщениями с разных аккаунтов – одни под видом преступников пишут о «взломе» личного кабинета, другие под видом госсервиса присылают сообщения о якобы оформленных кредитах. Для оказания давления на пользователей им присылают фотографии домов по месту их жительства, взятые из открытых источников. Цель мошенников – вынудить потенциальную жертву перезвонить им.
«Ваш код использован мошенниками»
Аналитики департамента защиты от цифровых рисков (Digital Risk Protection) компании F6 обнаружили новый сценарий мошеннических атак, который киберпреступники используют как минимум с конца августа 2026 года. Злоумышленники имитируют взлом личного кабинета госсервиса за счет массовой отправки ложных сообщений в мессенджере.
Атака начинается с сообщения в мессенджере от аккаунта с вымышленным именем и отчеством. В качестве фото профиля такого аккаунта, как правило, используют символику одного из государственных ведомств – чтобы создать у пользователя впечатление «официального» обращения.
Сообщение от неизвестного выдержано в стиле официального уведомления. Как пример: «По состоянию на <дата> в отношении вас может отображаться информация о наличии неисполненных обязательств. Рекомендуется ознакомиться с актуальной информацией и установленными сроками. При наличии задолженности следует принять необходимые меры в соответствии с действующим законодательством».
Под словами «Проверить сведениями», на которые пользователю предлагают кликнуть для перехода, находится сокращенная ссылка в формате clck.ru/XXXXX. Если пользователь кликнет по этой ссылке, то его перенаправят на фальшивый сайт ведомства. У этого сайта нет даже домена – только IP-адрес, например, 103[.]114[.]43[.]9.
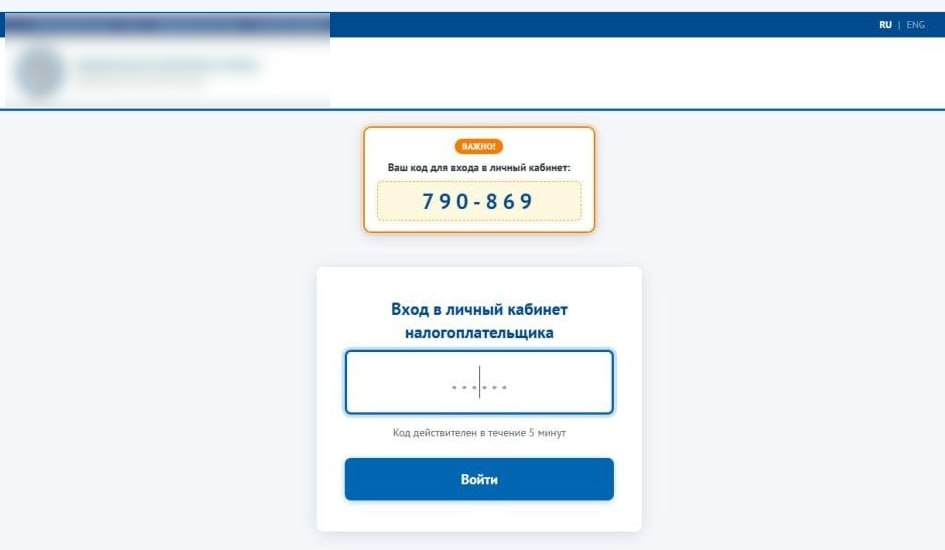
При открытии фальшивого сайта появляется окно для ввода кода, якобы подтверждающего вход в личный кабинет. Затем на той же странице отображается шестизначный код, который предлагается ввести ниже – позже его будут выдавать за «код из СМС». Такие имитации получения и ввода кода на одном и том же сайте – типичные признаки мошеннической схемы.
Затем поддельный сайт имитирует взлом личного кабинета госсервиса, после чего выводит на экран сообщение: «Аккаунт Госуслуг взломан по мошеннической ссылке. Ваш код из SMS был использован мошенниками».
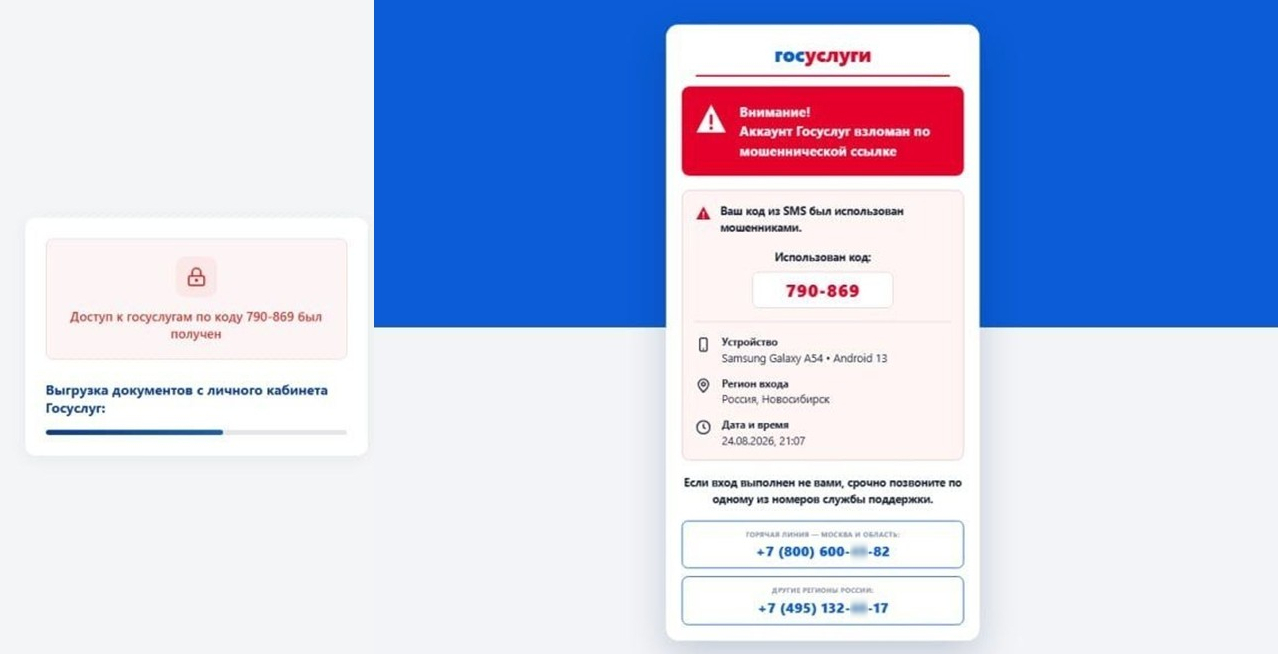
Под предлогом фальшивого взлома пользователю предлагают позвонить по номерам «службы поддержки». Если набрать такой номер, то на звонок ответит оператор мошеннического колл-центра.
Схему с обратным звонком киберпреступники используют для того, чтобы обойти антифрод-системы, которые блокируют подозрительные входящие звонки. Если раньше злоумышленники действовали более грубо и присылали СМС или сообщения в мессенджерах, в которых сразу пытались напугать пользователя и заставить его перезвонить, то с каждым годом процесс обмана постепенно усложняется.
«От вас получен запрос на кредит»
Главное отличие нового сценария мошенников – после первой неудачной попытки вынудить пользователя перезвонить они совершают новую, более мощную атаку через мессенджер. Цель злоумышленников – внушить пользователю, что доступ к его личному кабинету на самом деле получили преступники, а затем использовать мнимую компрометацию учетной записи как повод для дальнейших манипуляций.
Атака может проводиться с трех и более аккаунтов. Вначале злоумышленники направляют тревожное сообщение, прямо не связанное с имитацией взлома личного кабинета. Например, от неизвестного аккаунта (обозначенного, например, как «Новости профиля») в мессенджере приходит сообщение: «Удаление аккаунта запланировано через 24 часа. Запрос на удаление аккаунта принят. Если это произошло по ошибке, отмените удаление в течение ближайших 24 часов».
Затем от другого неизвестного аккаунта (например, обозначенного как «ГУ») поступает сообщение, оформленное в стиле официального уведомления: «Обнаружена подозрительная активность в вашей учетной записи. В системе зафиксированы действия с вашими персональными данными, которые требуют проверки безопасности». Из ложного сообщения пользователь узнает о том, что посторонние якобы выгрузили его паспортные данные, СНИЛС и ИНН, получили доступ к информации о месте жительства и недвижимости, сформировали справку 2-НДФЛ и выгрузили электронную трудовую книжку. В сообщении указаны два телефонных номера, по которым предлагается перезвонить.
После первого ложного сообщения о возможном взломе злоумышленники присылают с того же аккаунта следующее, в котором заявляют: «Вы перешли по мошеннической фишинговой ссылке и указали вход в учетную запись Госуслуг. Если вы не подтверждаете вход, свяжитесь с горячей линией Госуслуг». Третье сообщение больше похоже на просьбу: «Для защиты аккаунта и проверки входов необходимо обратиться в службу поддержки Госуслуг по телефону горячей линии».
В четвертом сообщении мошенники от имени «отдела безопасности» запугивают: «От Вашего имени был получен запрос на оформление заявки на кредит. Сумма 2 200 000 ₽. Без обратной связи финансовая ответственность ляжет на владельца личного кабинета Госуслуг».
«Может, у тебя квартиру отжать?»
Если пользователь не поддастся и на эти ложные сообщения, мошенники запускают третью волну обмана: они начинают писать от имени преступников, которые якобы взломали личный кабинет госсервиса.
На этот раз злоумышленники пишут максимально грубо, используя мат и угрозы, например: «Из-за меня всю жизнь кредиты платить будешь». Для повышения градуса психологического давления мошенники могут прислать фотографию дома, в котором проживает атакуемый пользователь. Такие фото преступники берут из открытых источников в интернете, адреса – из мошеннических CRM-систем, в которые поступает информация из утечек баз данных. В момент атаки такие сообщения могут произвести на неопытного пользователя впечатление, что мошенники знают о нем многое.
Цель второго этапа мошеннической атаки остается та же – заставить пользователя перезвонить им. Если сделать это, злоумышленники могут задействовать различные сценарии – от обвинений в финансировании террористов, ВСУ и требований «задекларировать» или «спасти» денежные сбережения и ценности до опасных предложений от фальшивых «сотрудников спецслужб», склонения к диверсиям или другим преступлениям.
Киберпреступники постоянно обновляют сценарии, используемые в мошеннических схемах с обратным звонком. В июне 2026 года аналитики F6 зафиксировали новую схему, когда злоумышленники создавали фейковые сайты под названием «Радар РФ – Система оповещения населения» и «Ваша тревога», через которые якобы распространяли уведомления об атаках беспилотников и информировали об адресах ближайших укрытий, но на самом деле имитировали взлом личного кабинета госсервиса. А в марте 2026 года специалисты F6 обнаружили схему, когда злоумышленники от имени федерального ведомства рассылали по электронной почте письма с ложным уведомлением об «авторизации в аккаунте с помощью электронной подписи» и выгрузке документов.
Рекомендации специалистов F6 по защите от мошеннической схемы с обратным звонком
- Если вы получили тревожное сообщение в мессенджере, обратите внимание на признаки обмана: 1) государственные структуры не направляют официальные уведомления в мессенджерах; 2) сообщение побуждает к срочным действиям, когда нужно перейти по ссылке и позвонить по номеру телефона, который не указан на официальном сайте ведомства.
- Не звоните по телефонам, указанным в сообщениях от незнакомых отправителей.
- Не переходите по ссылкам от незнакомцев.
- Не открывайте файлы из сомнительных источников и подозрительных сообщений.
- Если возникли любые сомнения, используйте для связи и уточнения информации только контакты, указанные на официальном сайте.
- Если вам сообщают, что ваш аккаунт в госсервисе «взломали» или «зарегистрирован подозрительный вход» – войдите в мобильное приложение, проверьте активные сессии и подключения в настройках. Если увидели в списке незнакомые устройства, удалите их. Если незнакомых устройств в списке нет, то вас пытаются обмануть мошенники.
- Не вводите на незнакомых сайтах и не сообщайте посторонним никакие коды. Кто спрашивает код – тот мошенник.
- Если обнаружили подозрительный сайт, отправьте ссылку или сообщение на платформу «Антифишинг». Специалисты F6 проверят информацию и передадут ее регуляторам для блокировки.
О компании F6
F6 — ведущий разработчик технологий для борьбы с киберпреступностью, предотвращения и расследования киберпреступлений в России и за рубежом. Флагманские продукты F6 основаны на знаниях, полученных в ходе многолетних реагирований на инциденты и исследований киберпреступности.
Решения компании F6 обеспечивают защиту от киберрисков, связанных с целевыми атаками, утечками данных, мошенничеством, фишингом, нелегальным использованием бренда. Продукты F6 входят в реестр отечественного ПО.


