
Опасная бритва: стилер RedWing заточен под атаки на клиентов банков России, Узбекистана и Казахстана
Компания F6, российский разработчик технологий для борьбы с киберугрозами, представила исследование новой версии семейства ВПО RedWing – RedWing Stealer, предназначенной для сбора информации с заражённых устройств. Эксперты F6 обнаружили более 800 образцов ВПО, которые распространялись в мае-сентябре 2026 года под видом различных Android-приложений, включая радары беспилотной опасности, онлайн-карты АЗС, сервисы просмотра видео 18+, VPN, а также читы и моды популярных мобильных игр. Вредоносное приложение нацелено против клиентов 16 российских, 12 узбекистанских и 7 казахстанских банков, а также 9 маркетплейсов и 8 микрофинансовых организаций.
Ловушки для взрослых
Аналитики департамента киберразведки (Threat Intelligence) компании F6 опубликовали вторую часть исследования нового Android-трояна RedWing, в которой разобрали ещё одну версию ВПО – RedWing Stealer. В отличие от предыдущей версии, банковского трояна, которая нацелена прежде всего на удалённое управление скомпрометированным устройством, задача стилера – сбор информации.
В июле аналитики F6 зафиксировали первую кампанию по распространению RedWing Stealer, направленную на пользователей в России: злоумышленники рекламировали новый троян под видом мобильного приложения для оповещений о воздушных атаках под названием RadarTrevog. Впоследствии эксперты F6 обнаружили более 800 образцов ВПО RedWing Stealer, которые распространялись в мае-сентябре 2026 года.
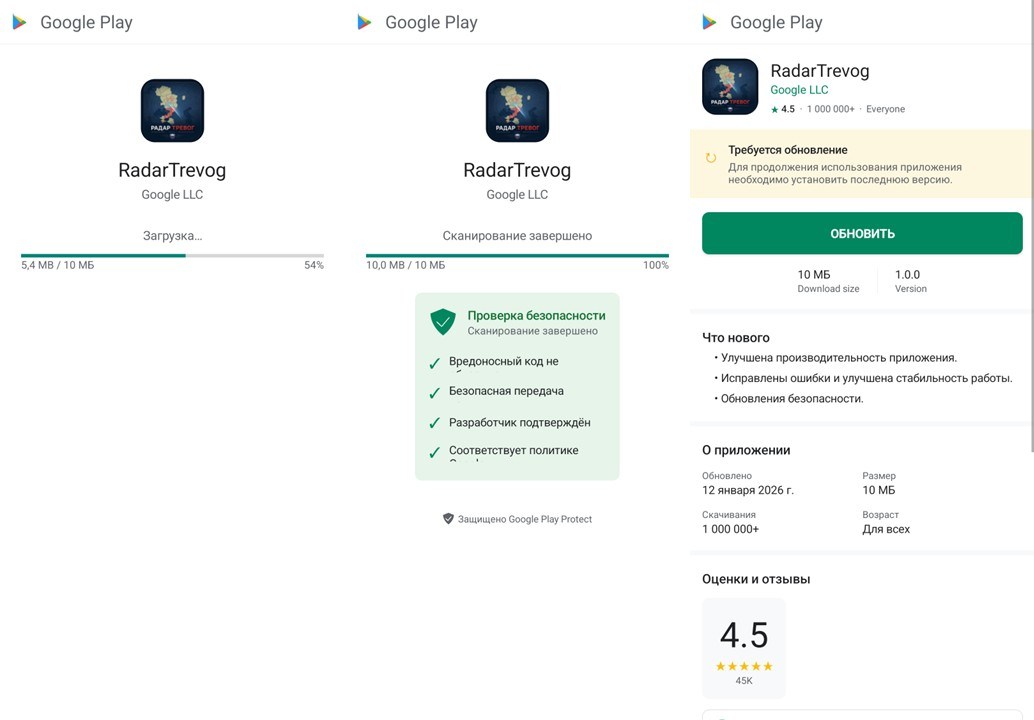
Среди Android-приложений, под которые злоумышленники маскировали вредоносное приложение – радары беспилотной опасности, карты АЗС для отслеживания наличия бензина в режиме реального времени, программы для просмотра фотографий, сервисы просмотра видео 18+, VPN, различные игровые модификации, включая читы и моды популярных мобильных игр Minecraft, Roblox, Standoff 2, Brawl Stars, Oxide, Exile, Skyrim и Pubg. Такие читы и моды распространяют в том числе через Telegram-каналы игровой тематики.
Вредоносные APK-файлы, которые маскируются под карты АЗС, чаще всего носят название «GdeBenz», «toplivo», «AZS-BENZ» и «GdeBenzin». Обнаруженные образцы ВПО, которые распространялись как средства обхода блокировок, носили такие названия, как, например, «Gosu VPN», «KingVPN», «KrakenVPN», «HideMeVPN», «Certan VPN», «FullVPN» и аналогичные. Троян под видом средств для просмотра фото скрывался под такими названиями, как «Google Photo.apk», «YandexPhoto.apk».
Также среди образцов ВПО обнаружен файл «RadarMotobat.apk» – судя по названию, его могут распространять как радар постов ДПС для мотоциклистов.
Такие приложения могут имитировать работу, но на самом деле это отвлекающий манёвр, который призван скрыть фоновое выполнение задач вредоносного приложения.
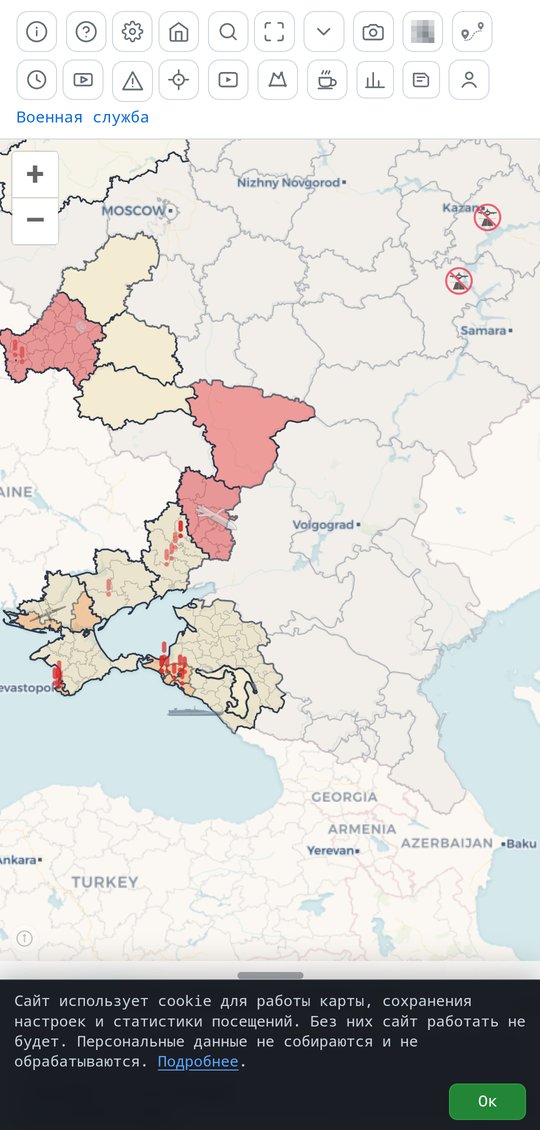
Что умеет новое ВПО
Изучив RedWing Stealer, специалисты F6 Threat Intelligence пришли к выводу: разработчики ВПО нацелили своё оружие на пользователей сразу из нескольких стран. Это клиенты 16 российских, 12 узбекистанских и 7 казахстанских банков, а также 9 российских маркетплейсов и 8 микрофинансовых организаций. После установки приложение ищет на устройстве СМС от этих отправителей и передаёт их оператору.
Кроме кражи данных СМС, RedWing Stealer позволяет злоумышленникам читать push-уведомления, получать информацию об устройстве, его местоположении и состоянии, подключенных SIM-картах и истории звонков, списке контактов и установленных приложениях.
Помимо этого, вредоносное приложение умеет самостоятельно отправлять СМС и USSD-запросы, открывать интернет-ссылки, скрывать иконки приложения.
Что видит пользователь
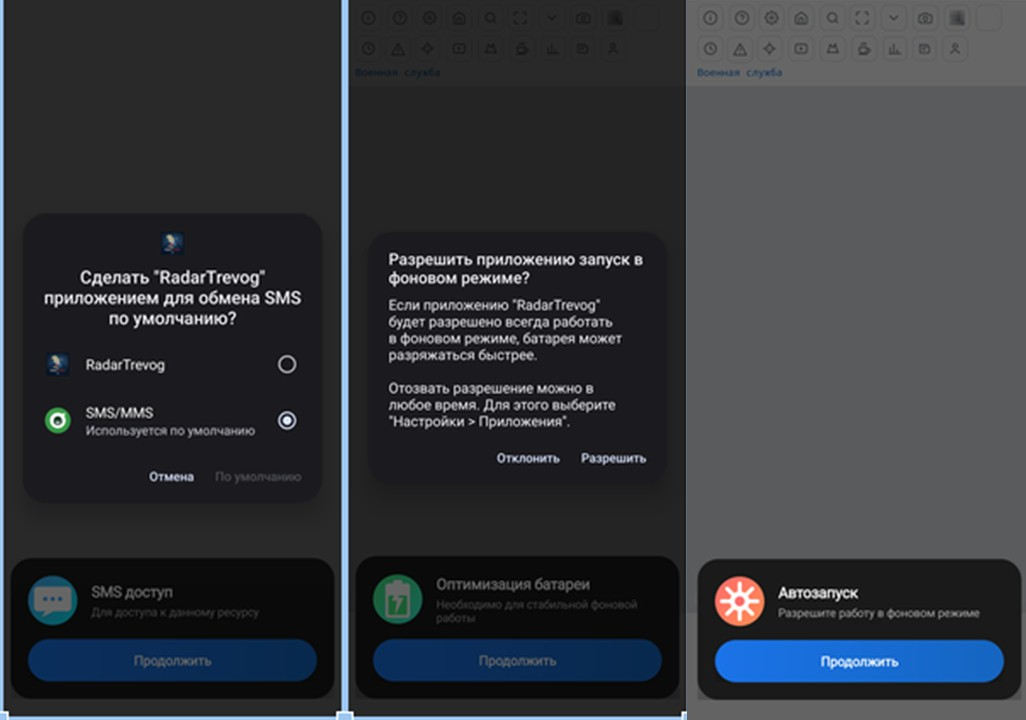
После установки на устройство приложение запрашивает полный доступ на обработку СМС. Это требуется, чтобы перехватывать входящие сообщения, читать историю сообщений и отправлять свои сообщения, включая USSD-команды.
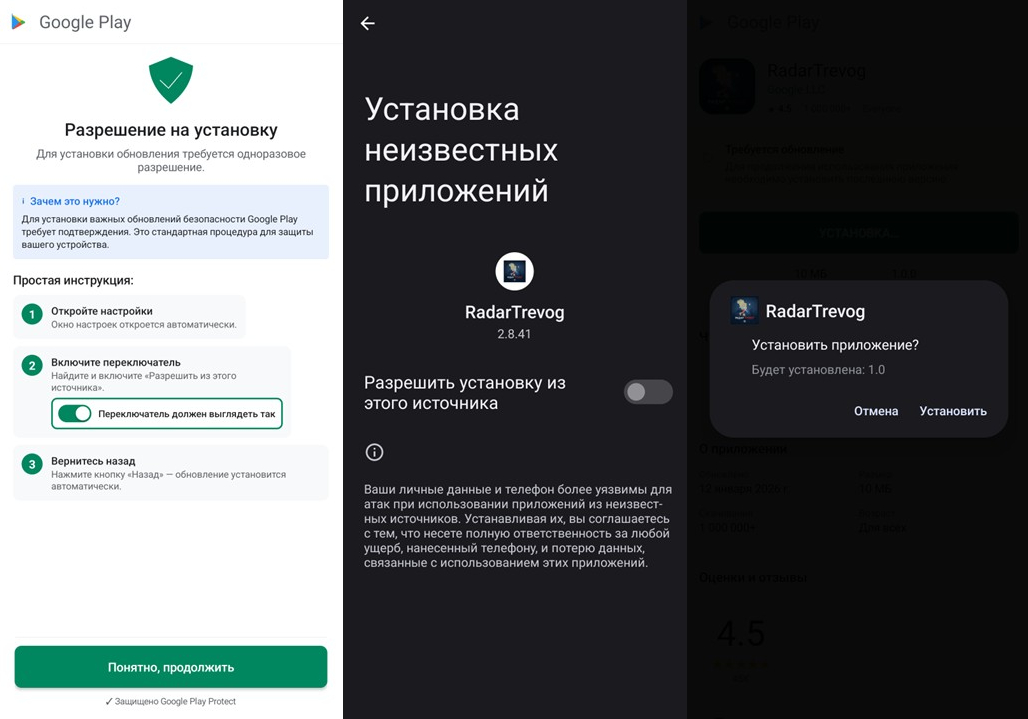
Затем приложение запрашивает разрешение на работу в фоновом режиме – без него система может завершить работу программы, когда пользователь её не использует.
Далее ВПО просит выдать разрешение автозапуска, которое позволит приложению самостоятельно возобновлять работу своих сервисов.
После того как пользователь выдал все разрешения, программа предлагает ему ввести PIN-код. После ввода эти данные сразу же передаются на сервер злоумышленников.
Получив от пользователя все запрашиваемые разрешения, приложение переходит в фоновый режим и незаметно передаёт данные с телефона пользователя операторам ВПО.
«Пример RedWing показывает, как рост предложений вредоносного ПО на теневом рынке приводит к росту масштаба киберпреступных атак. Несколько сотен образцов RedWing Stealer, которые обнаружили наши специалисты – тому подтверждение. Разработчики предоставляют заказчикам возможность адаптировать ВПО под самые разные преступные схемы, как конструктор».
Как защититься от RedWing
Рекомендации специалистов F6 для пользователей
- Устанавливайте приложения только из доверенных источников. Не скачивайте APK-файлы по ссылкам из мессенджеров, форумов, рекламных сообщений и непроверенных сайтов. Безопаснее использовать официальные магазины приложений для Android-устройств, например, RuStore. Если приложение не из официального источника, лучше его не скачивать.
- Не устанавливайте приложения по рекомендациям незнакомцев, по ссылкам из СМС, сообщений в мессенджерах, писем и подозрительных сайтов.
- Отключите установку приложений из неизвестных источников. В настройках Android рекомендуем запретить установку APK для браузеров и файловых менеджеров. Это снижает риск случайной установки вредоносного приложения.
- Ограничьте доступ приложений на вашем мобильном устройстве к данным и выдаваемые им права. Не предоставляйте приложениям чувствительных разрешений. Особенно если не понимаете, с какой целью приложение его запрашивает. Например, если информационное приложение просит дать ему разрешения для чтения контактов и отправки СМС – это сигнал тревоги.
- Не предоставляйте приложениям доступ к службе Accesibility («Специальные возможности»). Одно такое разрешение способно дать вредоносному приложению возможность предоставить самому себе любые другие разрешения.
- Проверяйте подозрительные файлы перед установкой. Используйте специальные онлайн-сервисы, которые позволяют проверить файлы, ссылки URL-адреса, домены на наличие вредоносного кода. Если в результатах проверки встречаются пометки вроде trojan, dropper, banker, spyware или названия известных вредоносных семейств, устанавливать такой файл нельзя.
- Не вводите коды подтверждений и PIN-коды, пароли и другую секретную информацию в окна, который возникают на экране устройства внезапно. Вредоносные приложения могут показывать поддельные формы поверх настоящих банковских или государственных сервисов. Если приложение внезапно просит ввести пароль, данные банковской карты или код из СМС, лучше закрыть его и проверить устройство на наличие вредоносных приложений.
- Если подозрительный APK уже установлен — действуйте быстро. Необходимо удалить приложение, проверить выданные ему разрешения и просканировать устройство антивирусом. Если приложению был предоставлен доступ к СМС, уведомлениям или специальным возможностям, стоит с помощью другого устройства сменить пароли от важных аккаунтов, проверить банковские операции и при необходимости обратиться в банк.
- Если вы понимаете, что ваша банковская карта скомпрометирована, сразу же заблокируйте её, позвонив на горячую линию банка, или с использованием банковского приложения.
- Если вы обнаружили подозрительный сайт, отправьте ссылку или сообщение на платформу «Антифишинг». Специалисты F6 проверят информацию и передадут её регуляторам для блокировки.
Рекомендации специалистов F6 для подразделений информационной безопасности
- Учитывать данные геолокации пользователей.
- При использовании СМС для отправки OTP-кода реализовать механизмы проверки приложения, принимающего СМС на устройстве пользователя.
- Реализовать дополнительные меры защиты на устройстве пользователя по выявлению сторонних вредоносных приложений.
- Реализовать меры по выявлению приложений, имеющих доступ к службам Accessibility.
Защититься от подобных операций банкам помогают антифрод-решения с анализом сессионных и поведенческих данных, а также технологии выявления подозрительной активности, способные анализировать как отправителя, так и получателя платежа.
Например, для оценки риска транзакции и проверки получателя денег применяется комплексный подход с помощью линейки продуктов Fraud Protection от F6.
О компании F6
F6 — ведущий разработчик технологий для борьбы с киберпреступностью, предотвращения и расследования киберпреступлений в России и за рубежом. Флагманские продукты F6 основаны на знаниях, полученных в ходе многолетних реагирований на инциденты и исследований киберпреступности.
Решения компании F6 обеспечивают защиту от киберрисков, связанных с целевыми атаками, утечками данных, мошенничеством, фишингом, нелегальным использованием бренда. Продукты F6 входят в реестр отечественного ПО.


