
Вредоносное ПО в бухгалтерских документах: как проверяют файлы до того, как они попадут в 1С
Разбираемся, как взламывают бухгалтерии — в России и за рубежом — и какие продукты линейки F6 Managed XDR проверяют содержимое до того, как оно дойдет до 1С компании.
Потенциальный клиент присылает бухгалтерской фирме PDF со ссылкой на «документы» в облачном хранилище — обычная деловая переписка. Внутри архива — файл с двойным расширением, который при открытии разворачивает троян удаленного доступа. Это не гипотетический сценарий, а реальная атака 2025–2026 годов. Разбираемся, почему такие документы остаются одним из самых удобных носителей вредоносного кода — и какие продукты линейки F6 Managed XDR проверяют содержимое файла до того, как оно дойдет до 1С.
Введение
Бухгалтерия открывает вложения десятками в день — счета, акты, накладные, коммерческие предложения от новых и старых контрагентов. Формат (xlsx, docx, pdf) воспринимается как безопасный сам по себе, хотя именно эти форматы чаще всего используются как носитель опасного кода: макрос в «Экселе» или скрипт в PDF выглядит для получателя как обычная функция, а не как угроза.
Мы уже разбирали смежный канал атаки на финансовый блок компании в статье «BEC-атаки на бухгалтерию: как мошенники подделывают платежные письма». Там речь шла о письмах без вредоносного кода — только о социальной инженерии. В этом материале — обратная ситуация: сообщение может выглядеть рутинным, но файл внутри уже опасен.
Кейсы: как это выглядит в России и за рубежом
Схема с опасным вложением в бухгалтерской переписке — рабочий прием, который фиксируют исследователи по всему миру.
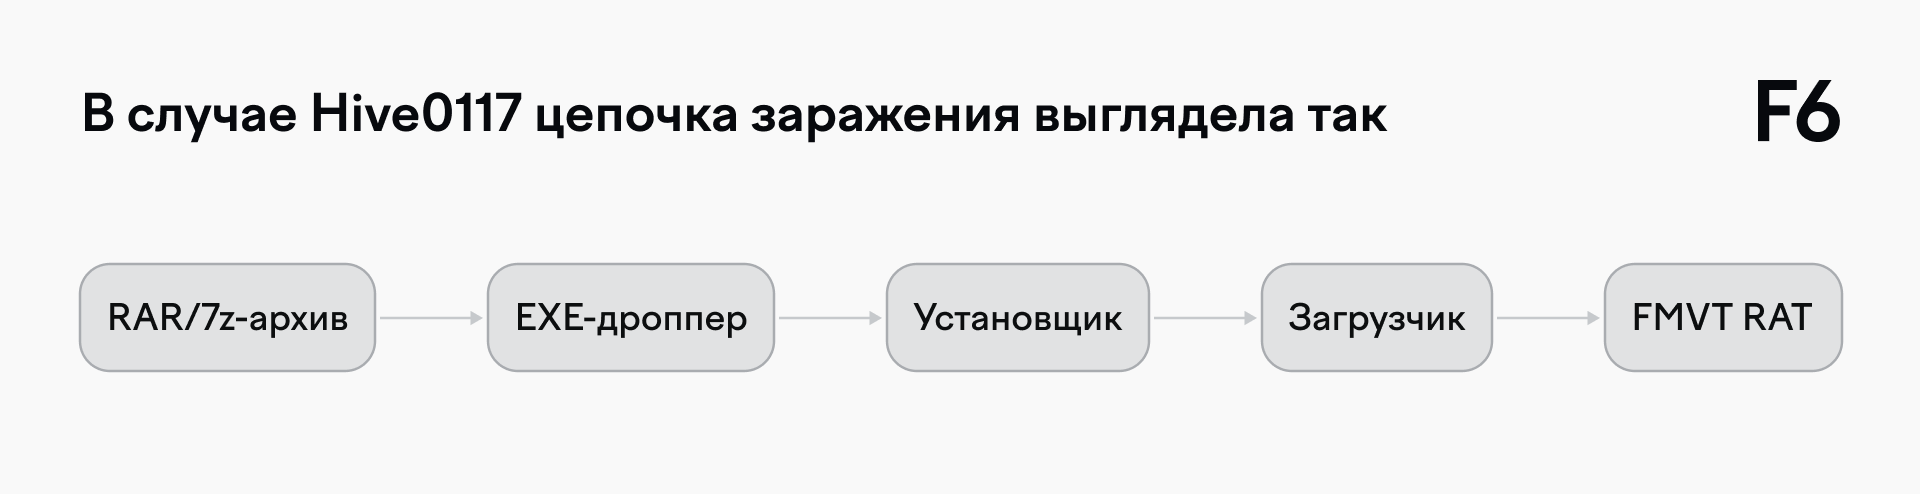
В августе–сентябре 2026 года специалисты департамента киберразведки F6 зафиксировали новую волну атак группировки Hive0117 на российские компании. В ходе исследования ВПО ему дали название FMVT RAT. Злоумышленники рассылали письма, ориентированные прежде всего на бухгалтеров: в темах фигурировали «Счет на оплату», «Акт сверки», «Задолженность по оплате», «Накладная». Во вложениях находились архивы, внутри которых скрывался исполняемый файл.
Особенно показательная деталь — ВПО проверяло наличие подключенного смарт-карт ридера и криптографического токена, вставленного в USB-разъем компьютера. Для атакующих это признак того, что на рабочем месте может использоваться система дистанционного банковского обслуживания юридического лица.
Масштаб тоже показателен: с августа по сентябрь 2026 года вредоносные письма были направлены в более чем 100 российских компаний. По оценкам F6, с 13 августа по 12 сентября 2026 года Hive0117 совершила более 100 успешных атак на российские компании. Средний ущерб составил 10–12 млн рублей.
Та же логика работает и за рубежом.
По данным исследователей eSentire, в 2025 году злоумышленник представился потенциальным клиентом одной из бухгалтерских фирм в США и прислал PDF со ссылкой на облачное хранилище. Внутри лежал архив с файлом, имевшим двойное расширение (документ выглядел как обычный файл, а на деле был исполняемым), — через специализированный крипт-загрузчик Ghost Crypt он разворачивал троян удаленного доступа PureRAT. Ключевая деталь: ни само письмо, ни PDF не выглядели подозрительно — тревогу должен был вызвать только сам факт, что «клиент» настаивает на скачивании архива вместо обычной переписки.
Похожая логика — в кампаниях, которые Microsoft Threat Intelligence зафиксировала в США во время налогового сезона 2026 года. Одна из них охватила около 100 финансовых и консалтинговых организаций персонализированными документами с QR-кодами, зашифровывающими адрес получателя, — переход вел на страницу, имитирующую вход в Microsoft 365. Отдельная, самая массовая кампания с имперсонацией налоговой службы США задела более 29 000 адресатов в 10 000 организаций: рассылка велась под видом уведомлений о статусе декларации — темы, которую бухгалтер не может проигнорировать по определению.
В обоих случаях атакующие не пытались взломать почтовый сервер или подобрать пароль — они рассчитывали на то, что сотрудник сам откроет вложение, потому что оно выглядит как часть его повседневной работы.
Почему бухгалтерский документ — удобный носитель вредоносного кода
Причина, по которой эта схема работает вне зависимости от страны, простая: перевод денег, открытие вложения от контрагента или сверка документов — не подозрительное, а ожидаемое действие для бухгалтерии. Отказаться проверять входящий счет или акт сверки сотрудник не может — это его прямая рабочая обязанность, а значит, порог настороженности здесь ниже, чем при любой другой входящей корреспонденции.
Ключевой вывод: цель большинства таких файлов — не испортить содержимое или сломать 1С, а незаметно закрепиться на рабочем месте, где проходят платежи, и оставаться там как можно дольше незамеченным. FMVT RAT специально ищет смарт-карт ридеры и наличие карты, что исследователи F6 связывают с атаками на ДБО.
Типы опасных вложений
| Формат | Типичная маскировка | Что усложняет обнаружение |
|---|---|---|
| Файл с двойным расширением | «Портфолио.pdf.exe», обычный документ | Реальное расширение скрыто в настройках Windows |
| Архив (zip/rar) с паролем в тексте письма | Первичные документы, «конфиденциальный» материал | Защита на почтовом сервере не может заглянуть внутрь содержимого до открытия |
| xlsx/docx с макросом | Счет, акт сверки, накладная | На вид пустой или похожий на реальный бланк |
| PDF со встроенной ссылкой или QR-кодом | Коммерческое предложение, уведомление от налоговой | Формат репутационно воспринимается как безопасный, переход по ссылке кажется частью обычного процесса |
Что реально находят внутри таких материалов
По данным F6, среди наиболее часто встречающихся вредоносных программ в почтовых кампаниях против бизнеса — FormBook, Agent Tesla, CloudEye, Remcos и STRRAT. Это преимущественно инфостилеры (крадут сохраненные пароли, данные автозаполнения, содержимое буфера обмена, куда постоянно попадают реквизиты, номера счетов, логины, платежные данные) и трояны удаленного доступа (дают злоумышленнику удаленный контроль над рабочей станцией) — тот же класс инструментов, что и PureRAT из кейса выше. Ни одна из этих программ не блокирует и не «портит» 1С или бухгалтерскую систему — наоборот, чем незаметнее процесс работает в фоне, тем дольше он собирает данные для входа в банк-клиент, ERP-систему или почту финансового директора.
Важный маркер: такие кампании редко замечают сразу — сотрудник продолжает работать с материалами как обычно, а признаки заражения видны только на уровне инфраструктуры, а не на экране бухгалтера.
Почему антивирус на рабочей станции не спасает
Классическая антивирусная проверка не всегда успевает распознать новый или дополнительно упакованный образец ВПО — она сравнивает объект с базой уже известных образцов. Крипт-загрузчики вроде Ghost Crypt существуют именно для того, чтобы упаковать известный троян в оболочку, которую сигнатурная проверка не узнает. Двойное расширение добавляет еще один барьер: пользователь видит «безопасное» окончание названия и не подозревает, что открывает исполняемый код.
Логичная на первый взгляд мера — усилить фильтры на самом почтовом периметре. Но если контроль происходит только один раз, в момент попадания сообщения на сервер, а не в момент, когда пользователь реально скачивает и открывает архив, у злоумышленника остается окно для обхода фильтра.
Современный банковский троян может не внедряться напрямую в память браузера (это легко обнаруживают современные антивирусы). FMVT RAT использует штатный механизм Chrome DevTools Protocol — инструмент автоматизации самого браузера. За счет этого вредоносная программа получает возможность управлять вкладками и подменять содержимое страниц менее заметным способом.
Как F6 закрывает эту угрозу
Защита почтового канала в F6 Managed XDR строится на нескольких уровнях, которые работают одновременно.
- F6 Business Email Protection (BEP). Решение проверяет письма на периметре, анализирует их содержимое и контекст, а вложения передаёт на углублённую проверку в MDP. Дополнительно BEP проверяет ссылки в момент клика пользователя (Time-of-Click), а не только при доставке письма. Если злоумышленник прислал запароленный архив, а пароль передал через другой канал (например, в мессенджере), в дело вступает Time-of-Context: файл заменяется защищённой ссылкой на портал, где пользователь вводит пароль, и система проверяет содержимое архива. Это особенно важно для общих адресов вида info@, buh@, orders@, куда приходит основной поток входящих счетов и коммерческих предложений.
- F6 Malware Detonation Platform (MDP). Получив вложение от BEP, платформа «детонирует» его в изолированной среде и наблюдает за поведением: какие процессы запускаются, к каким адресам обращается программа, пытается ли она развернуть дополнительный код или совершить другие действия. Платформа поддерживает детонацию 300+ форматов. Подробнее о механике — в статье «Песочница для анализа вредоносного ПО».
- Если угроза всё же прошла почтовый периметр, в дело вступает F6 Endpoint Detection and Response (EDR). Он работает на конечных устройствах, фиксирует подозрительную активность в момент исполнения и позволяет изолировать заражённый хост до того, как угроза распространится по сети.
Заключение
Схемы с опасными вложениями в бухгалтерской переписке не привязаны к одной стране — тот же прием (безобидная на вид переписка, файл с подмененным расширением или запароленный архив) фиксируют в разных странах, и это делает проблему системной, а не разовыми эпизодами. Контроль на уровне антивируса на рабочей станции систематически отстает. F6 BEP и F6 MDP закрывают почтовый канал, а F6 EDR — конечные точки, замыкая контур защиты в F6 Managed XDR.


