



Managed XDR
Managed XDR для финансовых организаций
Выявляем и локализуем атаки 24/7 — до остановки платежей, утечки данных и нарушения непрерывности бизнеса.
Цифровизация — это новая поверхность для атаки
Цифровизация расширяет наши возможности, но создает и новые риски. Открытый банкинг, цифровые валюты и облачная инфраструктура — новые векторы для кибератак с потенциальным ущербом в миллионы и даже миллиарды рублей. Остановка операций или утечка данных может стоить не только репутации, но и привести к штрафам, которые ударят по устойчивости бизнеса.
Финансовые организации
x2,2
рост атак на финсектор в I квартале 2025 года по сравнению с аналогичным периодом 2024-го. ∼2 200 атак на банки ежемесячно
27+
APT-группировок атакуют финансовый сектор России и СНГ. Среди них — Lazarus, Angry Likho, OldGremlin, DarkGaboon
500 млн ₽
максимальный зафиксированный запрос выкупа после атак с шифрованием в 2025 году
800 млн
записей — суммарное количество данных, оказавшихся в открытом доступе в результате утечек российских компаний в 2025 году
28 дней
столько в среднем злоумышленники остаются незамеченными в инфраструктуре компании
Последствия кибератак для финансовых организаций
Непрерывность
Остановка бизнес-процессов и даже деятельности
Конфиденциальность
Утечки конфиденциальных данных о клиентах, их счетах и транзакциях
Репутация
Репутационные потери, отток клиентов и штрафы от регуляторов за несоблюдение требований
F6 Managed XDR — комплексная защита бизнеса
F6 Managed XDR устроен как конструктор: соберите подходящую комбинацию из четырех модулей
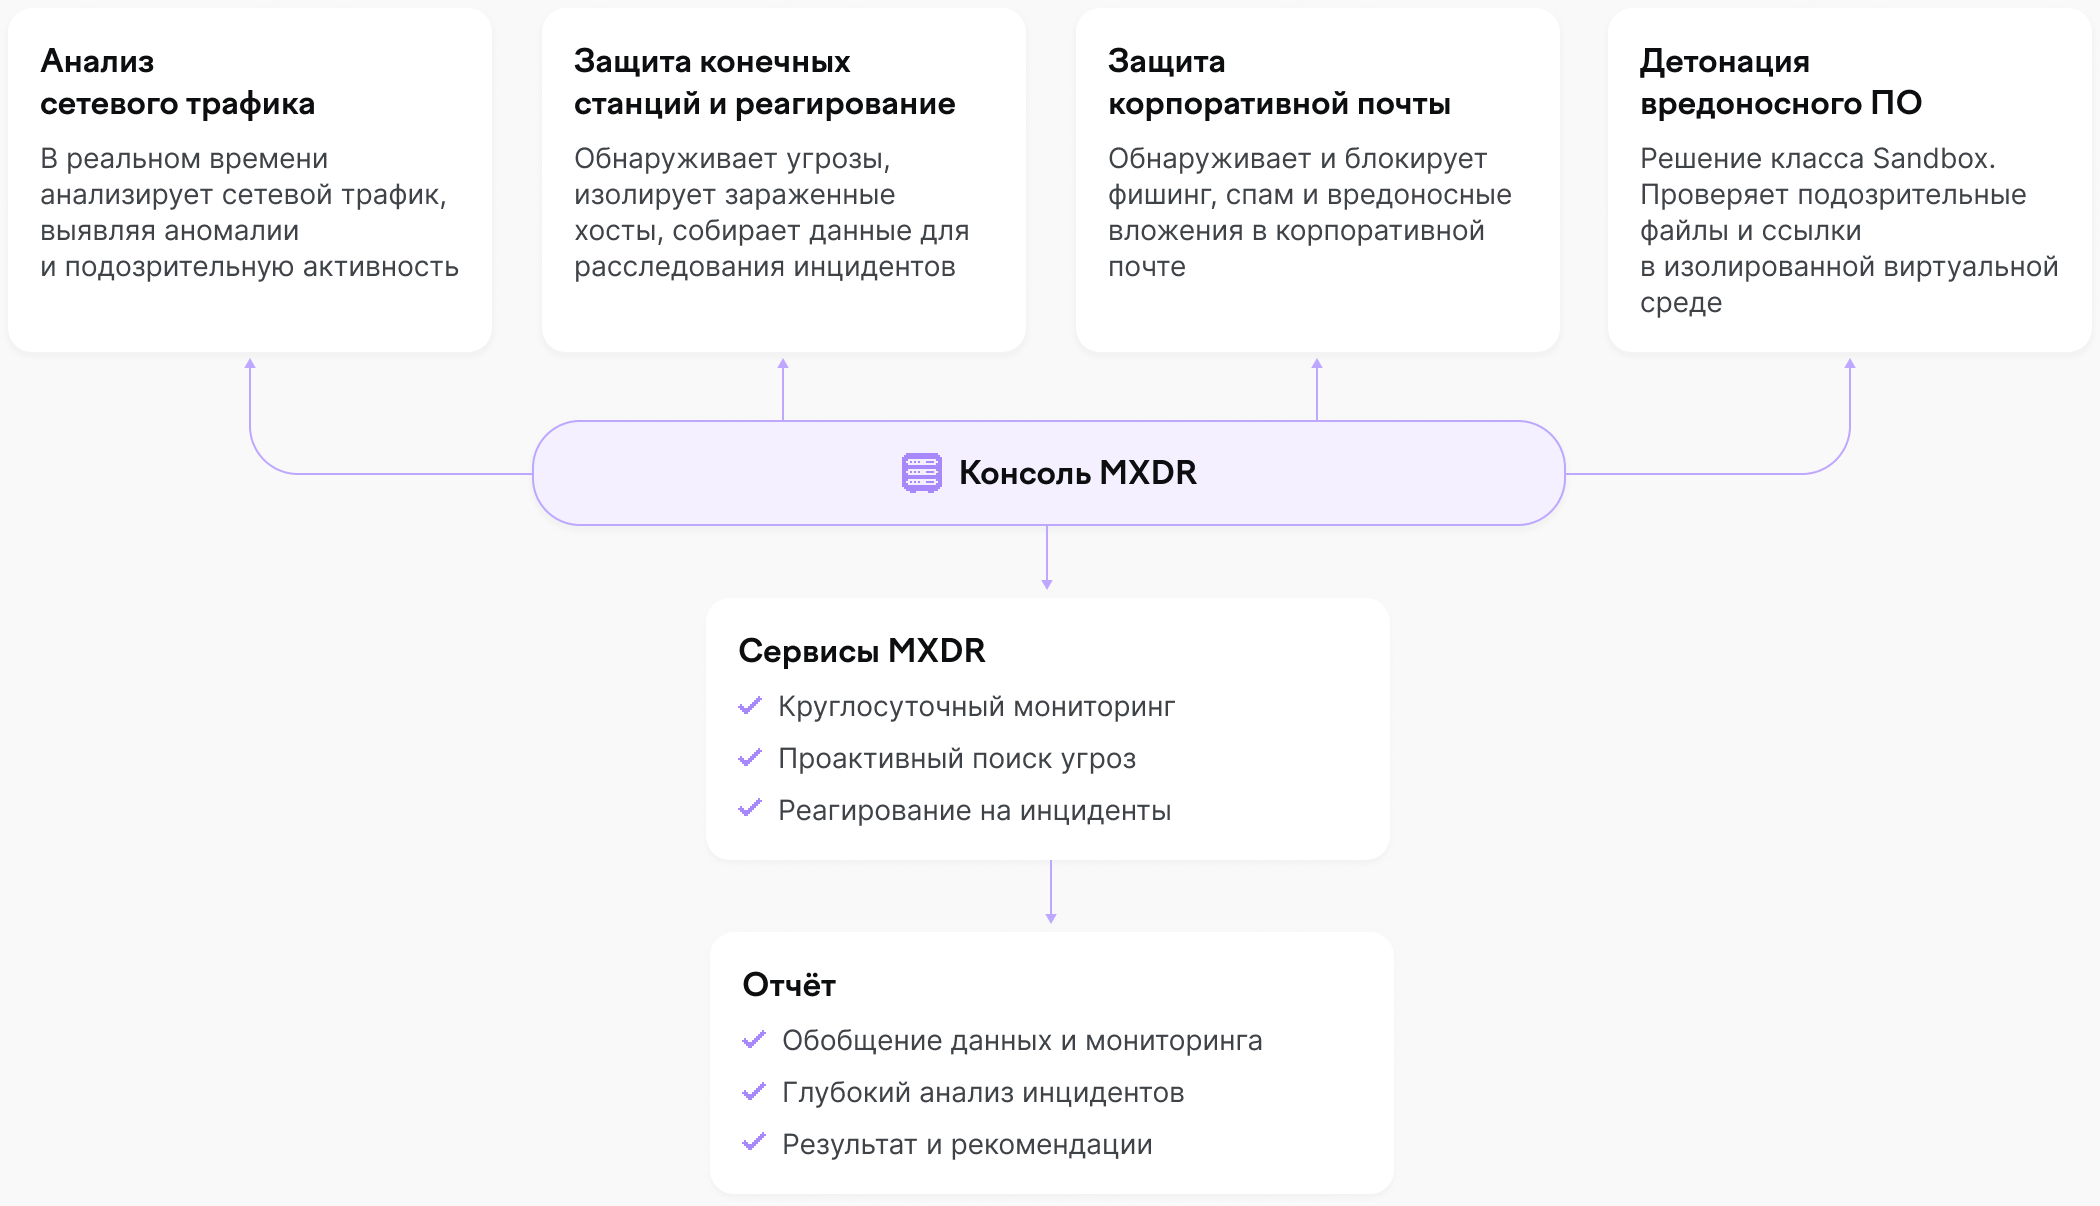
Возможности F6 Managed XDR для финансового сектора

Единое окно и гибкая установка
Филиалы, ЦОД, облако — в одной консоли. Данные остаются в вашем контуре или в защищенном облаке вендора. Выбираете сами

Обнаружение APT
Видим APT-группировки до того, как они доберутся до системы дистанционного банковского обслуживания

Реагирование за минуты
Блокируем шифровальщика — без участия вашей команды. Среднее время реакции — 15 минут

Контроль почты и файлов
Отсекаем фишинг от имени регуляторов и supply-chain-атаки на финансовую документацию еще до входа в систему

Защита инфраструктуры
Мониторим открытые банковские API, платежные шлюзы и гибридные среды — те точки, которые не видят классические EDR

Команда без расширения штата
Закрываем задачи мониторинга и реагирования, помогая снизить нагрузку на вашу команду и избежать расширения штата
Создайте безопасную цифровую среду
Часто задаваемые вопросы
F6 Managed XDR — это сервис круглосуточного мониторинга, обнаружения и реагирования на киберугрозы, реализуемый экспертной командой в формате полного цикла. Для финансового сектора это критически важно: успешная атака может привести к остановке процессинга, хищению средств, утечке персональных данных миллионов клиентов и оборотным штрафам до 500 млн рублей. Решение позволяет за один рабочий день развернуть полноценный центр мониторинга без необходимости строить собственный SOC и нанимать дефицитных ИБ-специалистов.
Положение 851-П (с марта 2025) обязывает банки обеспечивать непрерывный мониторинг, расширенное логирование и использование сертифицированных СКЗИ. F6 MXDR закрывает технические меры контроля ГОСТ 57580.1: мониторинг 24/7, управление инцидентами, контроль доступа. Продукт включен в реестр отечественного ПО, соответствует требованиям регуляторов РФ.
F6 MXDR использует фиды собственной Threat Intelligence и данные ФинЦЕРТ для раннего обнаружения атак, специфичных для финсектора РФ: банковские трояны (Mamont), NFC-атаки (NFCGate), целевой фишинг от имени регуляторов. Легковесные EDR-агенты поддерживают Legacy-системы, на которых часто работают Core-banking-системы. Модуль NTA обнаруживает латеральное движение и скрытые C2-каналы через легитимные сервисы, что невозможно силами одного антивируса.
Да, полнофункциональная интеграция с SIEM-системами и другими средствами защиты (SOAR, IRP, антифрод) реализована через открытый API и Syslog. F6 MXDR имеет собственную консоль управления, но легко встраивается в существующую экосистему банка. Телеметрия с конечных устройств, из сетевого трафика и почтовых каналов объединяется в едином окне и обогащается данными глобальной киберразведки F6 Threat Intelligence.
Предлагаем гибкие варианты: защищенное облако вендора или полностью в контуре банка (On-prem). В обоих случаях данные остаются на территории РФ. При локальной установке вся телеметрия обрабатывается исключительно внутри закрытой сети банка. Решение соответствует законодательству РФ в области хранения данных и банковской тайны.
Оптимальный срок пилота для сбора репрезентативной статистики — 30 дней. По итогам вы получаете детальный отчет с анализом рисков, обнаруженными угрозами и рекомендациями по укреплению защиты.
Нет. EDR-агент потребляет менее 5% ресурсов ЦП и работает полностью незаметно. Для сегментов, где установка агентов невозможна, применяется модуль NTA — он анализирует копию сетевого трафика, не вмешиваясь в работу систем.
Остались вопросы? Свяжитесь с нами


