



BEC-атаки на бухгалтерию: как мошенники подделывают платежные письма
Входящее сообщение со счетом или заявкой на смену реквизитов бухгалтерия обычно исполняет быстрее, чем проверяет. Разбираемся, как устроена BEC-схема со ставкой на социальную инженерию и почему разовая проверка отправителя ее не остановит.
Введение
BEC (Business Email Compromise) — компрометация деловой переписки — считается угрозой для ИТ-отдела, но очень часто бьет именно по финансовому блоку компании. Злоумышленники не взламывают банк-клиент и не подбирают пароли к 1С: они убеждают сотрудника, который и так каждый день переводит деньги по входящей корреспонденции, сделать это еще раз — но по новому счету получателя.
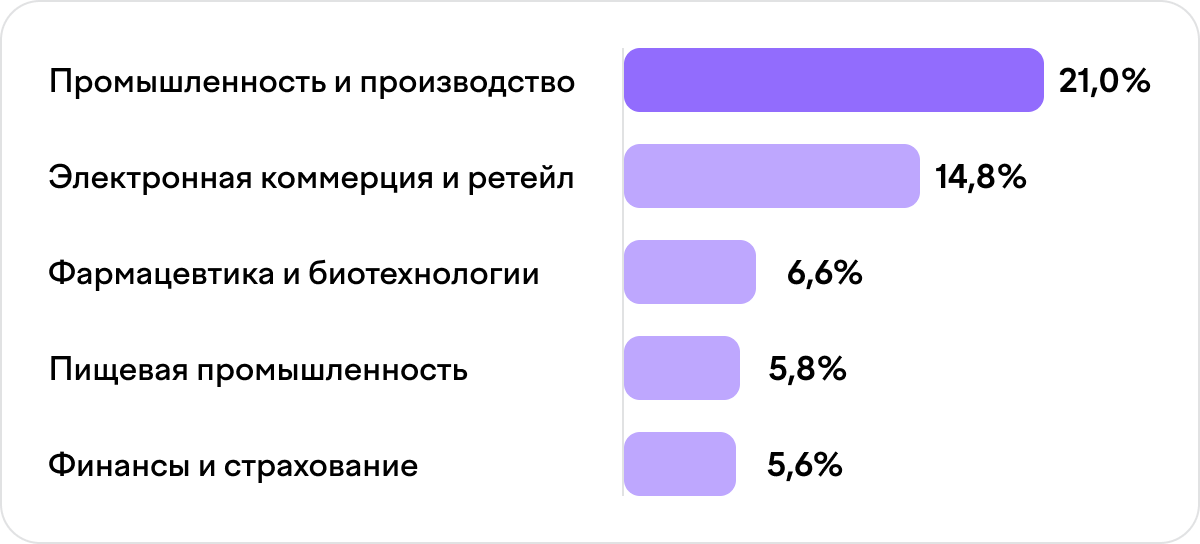
По данным дайджеста F6 Business Email Protection (BEP) за первое полугодие 2026, за это время проанализировано 1,5 млрд сообщений, из них 24,8 млн — нежелательные, 196 556 — вредоносные. В среднем один такой случай проходит через периметр компании каждые 80 секунд. Финансы и страхование занимают пятое место среди отраслей-мишеней с долей в 5,6% всех инцидентов — вроде бы немного, но здесь злоумышленник целится не в данные, а сразу в деньги. И результат — необратимый платеж, а не утечка, которую можно локализовать.
Анатомия схемы: как выглядит поддельное платежное письмо
Классическая BEC-атака на бухгалтерию строится в 3 шага.
Шаг 1. Разведка. Мошенники находят в открытых источниках или через предыдущую утечку e-mail бухгалтера, финансового директора или менеджера поставщика, их манеру общения, актуальные договоры и суммы.
Шаг 2. Подделка личности. Сообщение приходит либо с почти неотличимого домена-двойника (например, одна буква отличается от настоящего домена поставщика), либо со взломанного реального адреса контрагента как новое письмо или в продолжение уже существующей переписки — тогда доверие максимально.
Шаг 3. Смена банковских реквизитов под легитимным предлогом. Типичная формулировка — «наш банк временно заблокирован, переведите оплату на новый счет» или «наша бухгалтерия сменила расчетный счет, обновите шаблон платежа». Часто добавляется умеренное давление по срокам — не паника, а обычная деловая срочность, чтобы не вызвать подозрений.
То есть BEC-атака не использует вредоносный код и не оставляет технических следов для антивируса — она использует то, что финансовый блок и так ежедневно платит по входящим счетам от контрагентов.
Почему счета и платежи — главная приманка для злоумышленников
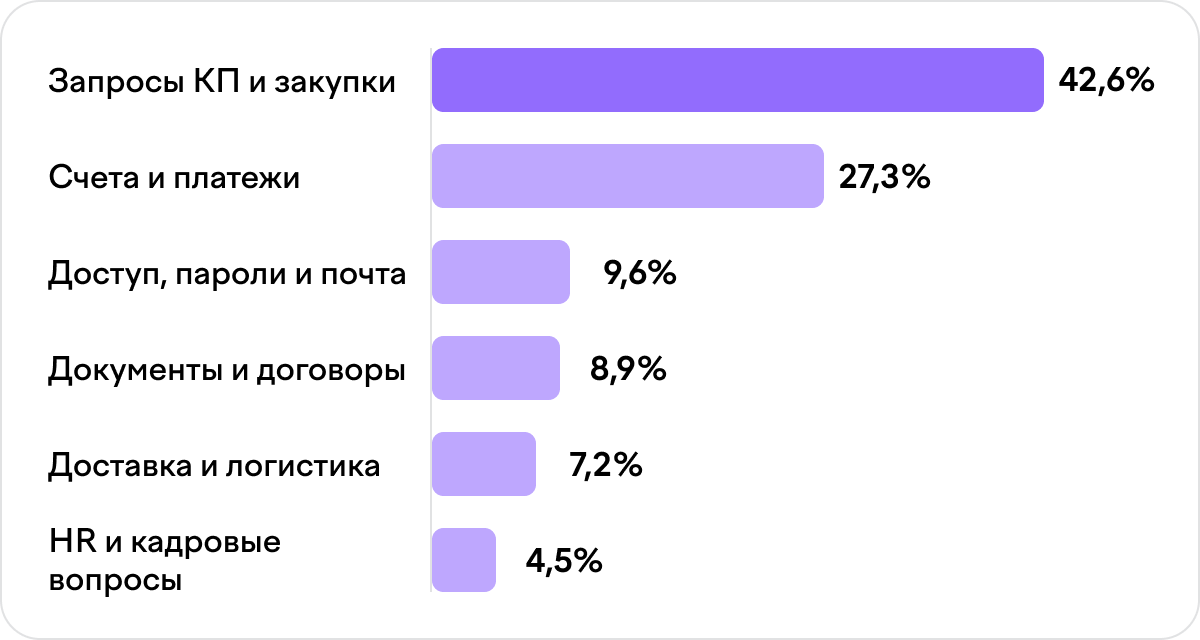
По данным вышеупомянутого дайджеста F6 BEP, среди тем писем-приманок за первое полугодие 2026 лидируют закупки и коммерческие предложения (42,6%) и счета/платежи (27,3%) — вместе почти 70% всей вредоносной и мошеннической корреспонденции маскируется именно под эти два повода. Это не случайность: оба сюжета описывают ситуацию, где перевод денег или открытие вложения — ожидаемое, рутинное действие получателя, а не что-то подозрительное.
Дополнительный риск — общие почтовые адреса вида info@, orders@, buh@ или accounting@, через которые проходит основной поток входящих счетов. 12,8% всей вредоносной корреспонденции нацелены именно на адрес info@, а на топ-5 служебных адресов приходится 20,9% таких случаев — заметно выше, чем на личные аккаунты сотрудников. Причина проста: за общим адресом часто следит несколько человек по очереди, ответственность размыта, а порог проверки — ниже.
Пример из практики: атаки на общие почтовые адреса
По данным F6, группировка Hive0117 с начала 2026 года атаковала более 3000 организаций в России, Беларуси, Казахстане и Узбекистане и совершила порядка 400 успешных нападений на территории России — средний ущерб от одного такого случая вырос до 10 млн рублей. Схема типовая: сообщение-приманка на тему счетов или закупок, вредоносное вложение или ссылка, дальнейшее закрепление в почтовой инфраструктуре и наблюдение за переговорами, чтобы точно подобрать момент и формулировку для запроса на смену деталей перевода.
Отдельно F6 фиксирует внешний бенчмарк: по данным Ежегодного отчета Центра жалоб на интернет-преступления (IC3) ФБР за 2025 год, глобальный ущерб от компрометации деловой переписки составил 3,05 млрд долларов (+9,9% год к году), а ущерб от таких случаев с использованием ИИ впервые выделен в отдельную категорию — 30 млн долларов. Генеративные модели уже применяются злоумышленниками, чтобы убрать грамматические и стилистические ошибки, которые раньше были главным маркером подделки для внимательного бухгалтера.
На что смотреть
| На что смотреть | Легитимное письмо | Подделка | |
|---|---|---|---|
| Домен отправителя | Сверить домен вручную, а не по названию компании в тексте | Совпадает с известным доменом контрагента | Отличается на 1 или несколько символов или использует другую зону (.com вместо .ru) |
| Смена банковских реквизитов | Обязательный обратный звонок по номеру из старого договора, не из входящего сообщения | Согласуется отдельным звонком или через ЭДО, заранее | Приходит внутри обычной переписки, без отдельного подтверждения |
| Срочность | Насколько срок соответствует истории отношений с этим контрагентом | Обычные деловые сроки, без давления | Умеренное, но настойчивое «нужно оплатить сегодня/до конца недели» |
| История переписки | Сверить реквизиты получателя именно в последнем письме с тем, что указано в договоре | Продолжает реальную цепочку без разрывов | Может быть точной копией стиля, но с новым счетом получателя в конце |
Почему стандартные меры не спасают
Классическая защита почты — спам-фильтр и проверка SPF/DKIM — рассчитана на явные технические подделки заголовков. Она почти не помогает против сообщения со взломанного настоящего адреса поставщика или с домена-двойника, зарегистрированного специально под такую кампанию: технически оно может быть безупречно оформлено. Разовая проверка контрагента на входе в базу тоже не решает проблему — реквизиты получателя меняются в процессе работы, а не при первом знакомстве. Здесь нужен не разовый фильтр, а постоянный контроль контекста переговоров и поведения ссылок в момент клика, а не только в момент доставки.
Как остановить BEC-схему в бухгалтерии
- Любая заявка на смену банковских реквизитов подтверждается отдельным звонком по номеру из подписанного договора — не по номеру из входящего письма.
- Общие почтовые ящики (info@, buh@, orders@) находятся под усиленным контролем: дополнительная проверка таких ящиков снижает риск заражения.
- Разделение полномочий на создание и подтверждение платежа — один сотрудник вносит платеж, второй его подтверждает.
- Принцип минимальных привилегий и обязательная двухфакторная аутентификация для почтовых аккаунтов финансового блока: эта мера снижает ущерб от уже состоявшегося случая.
- Регулярная (не разовая) сверка домена отправителя, а не только имени и логотипа в тексте.
- Отдельный регламент для входящих счетов и КП: не открывать вложения до автоматической проверки.
Как F6 Business Email Protection закрывает эту угрозу
F6 Business Email Protection (BEP) — модуль F6 Managed XDR, который защищает именно тот канал, через который проходит BEC-схема: корпоративную почту.
- Time-of-Click — ссылка перепроверяется не в момент доставки, а в момент, когда получатель на нее нажимает: это закрывает вариант, при котором ссылка в момент отправки безопасна, а позже подменяется.
- Time-of-Context — анализ содержимого и вложений (включая пароли к архивам, указанные прямо в тексте) для выявления попыток обойти автоматическую проверку.
Узнать больше о других возможностях F6 Business Email Protection
BEC-схемы и обычный антивирус
Проблема в том, что в описанных выше опасных письмах обычно нет вредоносного кода, это социальная инженерия через почту. Антивирус проверяет файлы и ссылки, а не правдоподобность просьбы сменить реквизиты получателя. Поэтому и не обнаружит подлога.
Обучение сотрудников основам кибербезопасности снижает, но не убирает риски: атаки на общие почтовые адреса размывают персональную ответственность именно там, где обучение работает слабее всего.
Как быстро можно внедрить защиту от BEC?
Внедрение модуля F6 BEP не требует замены почтовой инфраструктуры компании — модуль подключается к существующей почте.
Заключение
BEC-схема против бухгалтерии не взламывает системы — она эксплуатирует рутину платежного процесса. Один процедурный чек-лист снижает риск, но не закрывает его полностью, потому что злоумышленники методично подстраиваются под конкретную компанию. Устойчивый результат дает только сочетание процедур внутреннего контроля и технической защиты, которая проверяет входящую корреспонденцию не один раз при доставке, а на каждом шаге взаимодействия с ней.


