



Блог
Банковский троян научился самостоятельно проводить переводы. Эта и еще семь техник войдут в новый «Фрод-дайджест»
Троян PromptSpy может проводить переводы без ручного управления. В статье — первые детали этой и еще семи техник. Полный разбор — скоро в дайджесте F6.
Снова влипли: группировка Hive0117 вернулась с новым ВПО для атак на бухгалтеров
В августе-сентябре группировка Hive0117 совершила около 100 успешных атак на российские компании, средняя сумма ущерба составила 10-12 млн рублей.
BEC-атаки на бухгалтерию: как мошенники подделывают платежные письма
Входящее сообщение со счетом или заявкой на смену реквизитов бухгалтерия обычно исполняет быстрее, чем проверяет. Разбираемся, как устроена BEC-схема со ставкой на социальную инженерию и почему разовая проверка отправителя ее не остановит.
Цели и задачи Red Teaming
Red Teaming проверяет готовность компании к целевой атаке в условиях, близких к реальным. Разбираем его цели, задачи и отличия от пентеста и аудита ИБ.
Жизненный цикл инцидента информационной безопасности: от обнаружения до извлечения уроков
Системный подход к реагированию сокращает ущерб от кибератаки и превращает инцидент в повод усилить защиту. Разбираем этапы жизненного цикла, роли в команде и типичные ошибки.
Рагнарёк: F6 исследовала атаки группировки вымогателей VantaCore
На данный момент известно как минимум о семи жертвах данной группировки. Атакующие имеют явно нескромные аппетиты: суммы запрашиваемых выкупов составляют миллионы долларов.
Threat Intelligence для ритейла и e-commerce: как защитить данные клиентов до наступления инцидента
Кибератака на розничную торговлю редко начинается со взлома — сначала злоумышленники ищут точки входа, покупают чужие логины и обсуждают уязвимости на теневых форумах. В статье рассказываем, как Threat Intelligence помогает увидеть замысел атаки на ритейл и e-commerce раньше, чем она дойдёт до систем компании.
Проверка защищённости промышленного предприятия: чек-лист, который экономит месяцы работы
Производство — главная цель кибератак 2026 года, а свой SOC строится 12-18 месяцев. Разбираем практический список из 7 пунктов, который поможет CISO быстро оценить кибербезопасность промышленных предприятий — без иллюзий и отчётов «для галочки».
Внутренние угрозы: почему защита изнутри так же важна, как и снаружи?
Более половины утечек данных начинается через инсайдеров. Разбираем виды внутренних угроз и объясняем, как внутренний пентест выявляет риски до реальной атаки.
BEC-атаки и спуфинг: как Business Email Protection от F6 защищает от компрометации деловой переписки
Электронная почта остается основным каналом деловой коммуникации, а значит и главной мишенью для киберпреступников.
Пиратский разворот: доходы пиратов выросли после многолетнего снижения
Аналитики департамента Digital Risk Protection компании F6 подвели итоги первого полугодия 2026 года по онлайн-пиратству в Рунете.
Ответственность за утечку персональных данных: штрафы и репутационные риски
Утечка персональных данных больше не заканчивается одним взысканием, о котором можно быстро забыть: с 2025-го за неё можно получить уголовное дело, а для крупного бизнеса суммы могут измеряться сотнями миллионов рублей. К середине 2026-го по новым нормам уже накопилась судебная практика. Разбираемся, как она работает.
GOFFEE навынос: разбираем новые техники шпионской группировки
Криминалисты F6 исследовали атаку кибершпионов на одну из российских компаний.
Песочница для анализа вредоносного ПО: как работает и зачем нужна
Современный ландшафт киберугроз меняется с беспрецедентной скоростью. Согласно ежегодному отчету F6 «Аналитика и прогнозы 2025–2026», в 2025 году эксперты зафиксировали активность 27 прогосударственных APT-групп, атакующих Россию и СНГ, при этом количество атак программ-вымогателей выросло на 15% в сравнении с предыдущим годом.
Страховой случай: изучаем инструменты и инфраструктуру новой угрозы Malinsure
Аналитики F6 Threat Intelligence обнаружили новую угрозу для российских компаний. Группировка использует собственный бэкдор SafeMostSSH и нестандартные TTPs.
Подмена трафика в эквайринге: как безупречный мерчант со временем начинает работать на мошенников
Мерчант проходит проверку идеально — а потом становится каналом для чужого трафика. Разбираем механику transaction laundering и как её распознать.
Что такое Red Teaming и чем это отличается от обычного пентеста?
Узнайте, чем Red Teaming отличается от пентеста. Глубокий анализ методов кибербезопасности, их целей и применения для защиты вашей организации от современных киберугроз.
Корпоративная почта под угрозой: новые виды фишинга и целевых атак в 2026 году
Электронная почта давно стала не просто инструментом деловой коммуникации, а критически важным активом любой организации. Однако именно она остаётся самой привлекательной мишенью для злоумышленников, поскольку этот вектор первичного проникновения стабильно демонстрирует высокую результативность при относительно низких затратах.
Дайджест обновлений F6 Attack Surface Management за первое полугодие 2026
Дайджест обновлений и планируемых релизов, в котором рассказываем, как решение помогает управлять поверхностью атаки и своевременно выявлять критичные уязвимости благодаря новым возможностям.
Внешний периметр компании: главные точки входа для хакеров
Узнайте о ключевых точках входа для хакеров во внешний периметр компании: VPN, веб-приложения, API, облака. Анализ уязвимостей и стратегии защиты с F6.
Сеть нелегитимных мерчантов: как мошенники избегают блокировки, создавая новые точки продаж
Паутина фальшивых интернет-магазинов — обыденная реальность электронной коммерции. Узнайте, как аналитика F6 выявляет связанных между собой продавцов и помогает бороться с мошенничеством в эквайринге.
Как Managed XDR меняет подход к кибербезопасности: от реактивного к проактивному
Как Managed XDR объединяет EDR, NTA, MDP и защиту почты, сокращает время обнаружения и реагирования и помогает предотвращать сложные кибератаки.
Рекуррентные платежи в эквайринге: как мошенники используют автосписания для кражи денег
Как мошенники используют рекуррентные платежи и автосписания для кражи денег в эквайринге. Механика схемы и что изменил закон с 1 марта 2026 года.
Чемпионат по контрактам: изучаем эволюцию атак киберпреступной группировки xplogs22
Кампания с использованием XWorm продолжается год. За это время злоумышленники отправили атакуемым организациям более 2900 фишинговых писем.
Патчите уязвимый актив на периметре? Вы уже взломаны
Почему в 2026 году важнее контролировать окно атаки, а не закрывать его, и причем тут мониторинг угроз внешнего периметра (F6 Managed ASM). Разбор от Центра кибербезопасности F6.
Медовый капкан: исследуем атаки группировки Hive0117 на бухгалтеров компаний в России и странах СНГ
С начала 2026 года злоумышленники атаковали более 3000 организаций из разных отраслей в России, Беларуси, Казахстане и Узбекистане.
Новый инструмент в F6 Threat Intelligence для углубленного анализа данных Графа
Расширенные возможности фильтрации запросов для поиска объектов, проверки гипотез, и выявления признаков, характерных для атакующих
152-ФЗ в 2026 году: главные требования и вызовы для бизнеса
Главные изменения 152-ФЗ к 2026: риски штрафов, отдельные согласия, локализация и сроки уведомления Роскомнадзора — как бизнесу подготовиться к проверкам.
Приманка для командира: изучаем атаки кибершпионской группировки SiribClone на российских военных
Злоумышленники стремятся получить доступ к Telegram-аккаунтам бойцов, а также распространяют вредоносное ПО для заражения десктопных устройств и смартфонов.
Выбор антифрод-системы: как оценить эффективность для банка в эпоху платформенной экономики
Как выбрать антифрод-платформу для банка в условиях платформенной экономики. Эффективность F6 Fraud Protection: критерии, экономика, равные правила
Миллион-миллион горьких слёз: F6 разобрала все мошеннические схемы со знакомствами
Чаще всего деньги у российских пользователей похищают по схеме с фальшивыми свиданиями — на неё приходится 63% мошеннических списаний.
Тень в сети: как выявить Shadow IT и несанкционированные инструменты удаленного доступа
Сегодня Shadow IT — это не просто забытый кем-то облачный диск; это критическая брешь в защите, через которую в сеть проникают наиболее опасные APT-группировки. Делимся проверенными методами обнаружения несанкционированного доступа и разбираем стратегию «360-градусной защиты инфраструктуры» на базе платформы F6 MXDR.
Наука защищать: рекомендации по харденингу критически важного сегмента ИТ-инфраструктуры
Эксперты Лаборатории цифровой криминалистики и исследования вредоносного кода F6 и специалисты по безопасности компании-разработчика корпоративного менеджера паролей Пассворк провели исследование, которое позволило сформировать рекомендации по защите критически важных устройств в каждой ИТ-инфраструктуре.
Опережение угроз с TI Feeds
Рассказываем о фидах киберразведки и важности их выбора на реальных примерах.
Как F6 Fraud Protection находит аномалии: алгоритмы машинного обучения и поведенческий анализ
Разбираем, как F6 Fraud Protection выявляет аномалии с помощью машинного обучения и поведенческого анализа. Примеры угроз 2026, эффект для бизнеса.
Почему бизнес думает, что защищен. Сценарии атак на внешнем периметре
Разбираем стандартные иллюзии бизнеса о кибербезопасности и как этим пользуются злоумышленники на практике.
Что делать, если вашу компанию зашифровали: пошаговый алгоритм реагирования на инциденты ИБ
Пошаговый алгоритм реагирования на инциденты ИБ с применением программ-вымогателей.
«Ждите гостей»: новые инструменты и тактики PhantomCore в атаках на российские компании
На примере новой атаки PhantomCore показываем, как группировка развивает свои инструменты и тактики, внедряет новое ВПО и расширяет спектр используемых технологий, включая AI-решения.
Троянский смартфон: злоумышленники доставляют ВПО LunaSpy вместе с Android-устройством
Специалисты департамента противодействия финансовому мошенничеству (Fraud Protection) компании F6 исследовали Android-троян LunaSpy, который злоумышленники доставили жертве сразу вместе со смартфоном.
Как боты и мошенники атакуют мобильные и веб-приложения: угрозы и решения
Защита от ботов и мошенничество в приложениях: кража данных, фрод в e-commerce. Fraud Protection от F6 повышает безопасность веб-приложений в реальном времени.
Восточный почерк: исследуем кибератаку азиатской группировки на российскую компанию
В этом блоге мы представили результаты исследования атаки на одну из российских производственных компаний, которую аналитики Центра кибербезопасности F6 обнаружили и локализовали в конце февраля 2026 года.
Синергия защиты: Как связка EDR и NTA останавливает APT-группировки в промышленности
Узнайте, как связка EDR и NTA закрывает слепые зоны в промышленной ИБ. Разбор кейса: обнаружение скрытых APT-группировок и сокращение MTTR до 10 минут с помощью F6
F6 MDP: как устроена современная песочница?
Узнайте, как песочница F6 MDP выявляет скрытые угрозы с помощью морфинга и ускорения времени. Поддержка 338 форматов файлов и российских ОС. Попробуйте бесплатный пилот!
Сессионный антифрод против социальной инженерии
Поведенческая биометрия против социальной инженерии: как сессионный антифрод ловит мошенников. Разбор маркеров диктовки, кейсов и тренда 2026 — deepfake в голосовых каналах.
Дороже, чем в кино: более 1200 мошеннических сайтов маскируются под онлайн-кинотеатры
Под видом пиратских онлайн-кинотеатров злоумышленники создают сайты, которые обещают зрителям бесплатный доступ к лицензионным фильмам и сериалам.
Cyber Threat Intelligence: виды, источники и реальные сценарии применения
Как threat intelligence используется на практике: стратегический, операционный и тактический уровни, источники данных и реальные кейсы.
Как работает детонация в песочнице F6 MDP
Узнайте, как технология морфинга в песочнице F6 MDP заставляет скрытное вредоносное ПО раскрыть себя. Подробный разбор процесса детонации, имитации цифровых профилей и реальный кейс нейтрализации PhantomRAT
ASM и Threat Intelligence: как вместе видеть атаку раньше злоумышленника
Что можно заметить на внешнем периметре до атаки и как связка ASM и Threat Intelligence помогает распознать опасные сигналы раньше инцидента.
Взломщик секретов: F6 исследовала новую версию Android-трояна Falcon
Вредоносное приложение действует как универсальная отмычка, с помощью которой злоумышленники могут получить доступ к учётным записям пользователей для работы в самых разных сервисах, включая банковские приложения.
Битва за контент: почему пиратство остаётся заметным и как бизнес теряет выручку
Доходы снижаются шестой год подряд, но число доменов растёт. Пиратская инфраструктура масштабируется быстрее ограничений.
«Мамонт» закодировался: популярная мошенническая схема на пороге перемен
Среди самых опасных схем обмана «Мамонт» занимает второе место по количеству успешных атак на пользователей после телефонного мошенничества.
Иллюзия невидимости: почему малый и средний бизнес — главная цель фишеров в 2026 году
Узнайте, почему малый и средний бизнес стал главной целью хакеров в 2026 году. Разбираем риски BEC-атак, Quishing и защиты почты через ИИ-решения F6 BEP для сохранения ликвидности компании
Тысяча и одна ночь: партнерская программа C77L
Эксперты Лаборатории цифровой криминалистики F6 проанализировали атаки персидской партнерской программы C77L
Липкий след: исследуем атаки группировки PseudoSticky
Злоумышленники использовали во вредоносных рассылках в качестве приманок файлы, названия которых были связаны с продукцией военного назначения — от авиационных ракет до БПЛА.
Экономика киберустойчивости: как Managed XDR защищает операционную прибыль и оптимизирует ИТ-ресурсы
Узнайте, как Managed XDR защищает операционную прибыль и оптимизирует ИТ-бюджет в 2026 году. Экономика кибербезопасности: расчет ROI, защита активов и комплаенс.
Preventive Proxy. Антибот, который защищает бизнес-логику до атаки
Превентивная защита предотвращает SMS-бомбинг, фальшивые регистрации, брутфорс, сбор данных и сжигание рекламного бюджета. Блокируем ботов до атаки, сохраняя ресурсы и чистоту аналитики.
Иллюзия разбоя: F6 проанализировала активность «Команды Legion» и её связь с кибергруппой NyashTeam
Аналитики F6 Threat Intelligence исследовали новую вредоносную программу-блокировщик, которая маскируется под шифровальщика.
Поверхность атаки под управлением: практический подход к снижению цифровых рисков
Почему внешний периметр выходит из-под управления и как выстроить практический контроль цифровых рисков до инцидентов.
Под виртуальным щитом: как НПФ «БУДУЩЕЕ» совместно с F6 обеспечивают защиту данных
Регулярный мониторинг техники, защита электронной почты от мошенников — это лишь малая часть системной стратегии безопасности, которая необходима компаниям для бесперебойной работы. О том, как F6 Managed XDR обеспечивает ее, рассмотрим на примере одного из крупнейших негосударственных фондов «БУДУЩЕЕ».
F6 Digital Risk Protection: развитие функциональности и аналитики
Что изменилось в F6 Digital Risk Protection в 2025 году: как обновления усилили контроль цифровых рисков и упростили работу команд.
Mamont вышел на охоту: разбираем новую версию Android-трояна
По итогам 2025 года Mamont выходит на первое место в сравнении с NFCGate по количеству скомпрометированных устройств и ущербу для российских пользователей.
Дети в интернете под прицелом: 5 современных схем мошенничества
Интернет давно стал привычной средой для детей — учёбы, игр и общения. Но чем активнее они находятся в сети, тем быстрее преступники адаптируют свои методы, вовлекая несовершеннолетних в вымогательство и хищения.
Операция SharePatch: путь атакующего глазами SOC
Microsoft выпустила критические патчи для SharePoint в июле. Но что происходит, пока компания решается их установить? Окно уязвимости превращается в распахнутые двери для атакующего.
Граф в киберразведке: как визуализация связей раскрывает инфраструктуру атакующих
Каждый день компании оставляют цифровые следы: новые домены, сервисы, сертификаты, партнёрские площадки, открытые API.
Чат кромешный: 12 схем, которые мошенники используют против детей в популярных чатах
Специалисты F6 проанализировали схемы, которые используют киберпреступники в чатах, и подготовили рекомендации для детей и родителей, которые помогут избежать опасных контактов и их последствий.
Почерк LLM: аналитики F6 изучили атаку с использованием PureCrypter и DarkTrack RAT
Аналитики F6 выявили использование LLM в атаке с PureCrypter и DarkTrack RAT. Детали атаки и индикаторы компрометации представлены в блоге.
Франкенштейн в смартфоне: новый гибрид NFCGate и трояна RatOn готовят к атакам на клиентов российских банков
Эксперты F6 проанализировали функционал вредоносного ПО, которое под видом фейкового Android-приложения TikTok способно атаковать русскоязычных пользователей новой опасной связкой — трояном удалённого доступа (RAT) RatOn и NFCGate.
Неугомонный VasyGrek: F6 изучила атаки злоумышленника в августе-ноябре 2025 года
Аналитики F6 рассказали об инструментах и атаках VasyGrek в августе-ноябре 2025 года с техническими деталями и индикаторами компрометации.
Почему классический SOC больше не спасает и что делать вместо него
Современные киберугрозы требуют новых решений. Разбираемся, почему классический SOC больше не эффективен и как SOC MDR становится новым стандартом безопасности.
ASM против VM: кто выиграет гонку за безопасность?
Attack Surface Management и Vulnerability Management решают одну задачу — защиту бизнеса, но делают это по-разному. ASM показывает инфраструктуру глазами злоумышленника и выявляет риски на внешнем периметре, VM явно проверяет технические уязвимости внутри сети. Разбираемся, как их связка помогает выстроить непрерывную защиту и опередить атаки.
Пиратский заповедник: F6 сравнила рынки онлайн-пиратства в России и Беларуси
Главные выводы: доходы пиратов в РФ в 24 раза выше, чем в РБ, однако выручка пиратов в России падает, а в Беларуси растёт. Точно так же меняется и трафик на пиратские ресурсы.
Человеческий фактор в кибербезопасности: как снизить риски и повысить защиту через обучение сотрудников
Человеческий фактор — причина большинства утечек. Как построить систему обучения, которая превратит персонал в первый рубеж обороны. Практические шаги, методы оценки и экспертные мнения.
Детали доставки: исследование новой версии Android-трояна DeliveryRAT
Специалисты F6 Threat Intelligence исследовали обновленную версию ВПО DeliveryRAT, распространяемого злоумышленниками во второй половине 2025 года.
Полевые испытания: эксперты F6 проанализировали новые атаки группы Cloud Atlas
В новом блоге специалисты F6 проанализировали недавние атаки Cloud Atlas на предприятия из сферы агропромышленного и оборонно-промышленного комплексов.
Один символ — миллион рублей: история киберобмана в агросекторе
Один измененный символ в адресе сайта, и деньги уходят не поставщику, а мошенникам. Схема выглядела безупречно: звонки, счета, печати, «официальные» письма. Реальная история о том, как подменяют бренды в сети и почему компаниям важно защищать своё имя.
Как работает Threat Intelligence в экосистеме киберзащиты
Современная киберзащита — это сеть взаимосвязанных систем, где данные циркулируют непрерывно. F6 Threat Intelligence обеспечивает эту связь, формируя аналитическую основу для XDR, SOC и других инструментов.
Новые правила игры: что меняется для бизнеса в 2025-2026
Индекс F6 даёт целостную картину внешних рисков: выявленные уязвимости и приоритеты действий. Это основа для подготовки к новым требованиям закона
Угрозы, векторы и тактики 2024-2025: специалисты ЦК F6 назвали актуальные киберриски для российских компаний
Специалисты Центра кибербезопасности (ЦК) компании F6 проанализировали инциденты и оценили изменения ландшафта современных угроз с 1 июля 2024 года по 30 июня 2025 года.
Старые трюки и новые лица: эксперты F6 изучили активность партнерских программ мошенников с розыгрышами
Мошеннические партнерские программы существуют давно, и продолжают приносить злоумышленникам прибыль.
Что такое скам и почему он опасен для бизнеса
Фальшивые сайты и аккаунты каждый день используют бренды для обмана клиентов. Узнайте, как защитить свой бизнес.
Скам на экспорт: F6 назвала самые популярные мошеннические схемы, пришедшие из России в Беларусь
Специалисты департамента Digital Risk Protection компании F6 разобрали 8 самых популярных схем скама, которые злоумышленники используют против пользователей из Беларуси, и сравнили их с российскими аналогами.
Bearlyfy: эволюция новой группировки вымогателей и её связь с PhantomCore
Исследование специалистов F6 Threat Intelligence, позволило проследить динамику развития Bearlyfy: от первых атак на малые компании с относительно скромными требованиями выкупа до сложных кампаний против крупных промышленных предприятий.
Белая шляпа — лучший дресс-код
Сервисный блок компании F6 объединяет экспертов, чьи знания, опыт и интуиция пока ещё недоступны даже самым продвинутым моделям ИИ.
ComicForm, начало: аналитики F6 изучили фишинговые кампании нового атакующего
С середины мая и до начала июня 2025 года специалисты F6 Threat Intelligence отслеживали массовую рассылку фишинговых писем, адресованных российским организациям.
Категорирование КИИ в 2025 году: новые отраслевые подходы и их влияние на субъектов
С 1 сентября 2025 года вступили в силу новые требования к категорированию объектов КИИ. Узнайте, грозит ли вашей организации обязательный пересмотр категорий значимости и как отраслевые методики ФСТЭК повлияют на процесс.
Утечка персональных данных: порядок действий, штрафы и рекомендации для компаний в 2025 году
Вашу компанию взломали. Время на принятие решений измеряется часами, а цена ошибки — миллионами. Что делать при утечке персональных данных? Пошаговый гайд от экспертов F6, который убережет от паники, штрафов и потери доверия.
F6 и RuStore заблокировали более 600 доменов, распространявших Аndroid-троян DeliveryRAT
Злоумышленники в специальных Telegram-ботах генерируют ссылки на фейковые сайты, с которых происходит скачивание вредоносных APK-файлов, предназначенных для мобильных Android-устройств.
Фишинговые письма: как не стать жертвой
Где есть доступ к данным, найдутся те, кто попробует его получить. Похитить информацию помогают фишинговые рассылки. Как их распознать и защитить почту — разбираем в руководстве с примерами.
Threat Intelligence и Threat Intelligence Platform: как понять, что нужно именно вам
Киберугрозы меняются быстрее, чем бизнес успевает реагировать. Разберитесь, где аналитика и атрибуция, а где набор структурированных данных, и выберите то, что реально защищает компанию.
Папа не смог: эксперты F6 исследовали вредоносные рассылки с новым Phantom Stealer
В июне 2025 года специалисты F6 Threat Intelligence обнаружили новую вредоносную активность, которую назвали Phantom Papa.
Мониторинг, реагирование на инциденты и поиск угроз: как оптимизировать процессы?
Внедрение и использование средств защиты — не гарантия безопасности. Алерты можно пропустить, не приступить к реагированию вовремя — и столкнуться с последствиями кибератаки. В статье расскажем о трех китах эффективного мониторинга и о том, что поможет оптимизировать процессы.
Что видят хакеры, когда смотрят на вашу компанию
Ваш бизнес кажется защищённым изнутри. Но снаружи он может выглядеть как открытая дверь. Узнайте, что реально доступно атакующему.
Мошенникам вход воспрещён: как устроен антифрод
Пока 100-процентного способа защитить человека от обмана, кажется, не придумали: человек остаётся самым слабым звеном. Но можно сделать так, чтобы свести к минимуму количество успешных мошеннических атак.
Нежданные гости: F6 проанализировала первые масштабные атаки группы Kinsing на российские компании
Целью этих атак было заражение устройств вредоносным ПО Kinsing и Xmrig для майнинга криптовалют.
Pay2Key: новый игрок на рынке RaaS с прицелом на Россию
Аналитики Threat Intelligence F6 изучили вымогательский сервис Pay2Key, который распространяется на киберпреступных русскоязычных форумах по модели RaaS с конца февраля 2025 года.
Как защитить сетевой трафик. Часть 2. Как работает NTA на примере F6
В первой части мы рассмотрели угрозы в сетевом трафике и решения для защиты. Во второй части: что такое Network Traffic Analysis, как выявляет сложные угрозы и чем помогает ИБ-команде.
Как защитить сетевой трафик. Часть 1. Обзор угроз и решений
Сетевой трафик — это главная дорога коммуникации компании с интернетом, на которой неизбежно остаются следы при любой кибератаке. Эти следы атакующие пытаются скрыть — в статье разберем, как они это делают и что поможет обнаружить вредоносную активность.
Операция «Ликвидация»: изучаем и блокируем инфраструктуру группировки NyashTeam
Аналитики компании F6 вскрыли сеть доменов группировки, которая распространяет вредоносное ПО, а также предоставляет хостинг-услуги для киберпреступной инфраструктуры.
Attack Surface Management: пошаговый разбор процесса
Открытые сервисы, забытые домены и незащищённые порты становятся удобными входными точками для атак. В статье разбираем, что такое поверхность атак, почему бизнес теряет над ней контроль и как F6 ASM помогает вернуть его.
О’КЕЙ и F6 Managed XDR: три года успешной защиты от кибератак
Как атакуют злоумышленники, почему в ритейле важен анализ трафика и перед каким вызовом стоит ИБ — на эти вопросы отвечает Пивак Павел, руководитель направления информационной безопасности Сети гипермаркетов О’КЕЙ. А также рассказывает об опыте сотрудничества с F6 и результатах проекта.
За периметром и до авторизации: где начинается защита от ботов в 2025 году
Большая часть автоматизированных действий происходит до логина. Без контроля в этой зоне архитектура остаётся уязвимой.
Как Digital Risk Protection помогает защищать бизнес от фишинговых атак
Фишинговые атаки могут нанести огромный ущерб бизнесу. Узнайте, как Digital Risk Protection помогает своевременно выявлять фальшивые сайты и защищать репутацию компании, обеспечивая эффективную защиту от киберугроз.
Майнеры на книжной полке: ЦК F6 зафиксировал распространение вредоносных программ через бесплатные онлайн-библиотеки
Специалисты компании F6 обнаружили на ресурсах популярных бесплатных онлайн-библиотек вредоносный код, который заражал компьютеры жертв майнерами — вредоносным ПО для скрытой добычи криптовалют. Книжные сайты с общей аудиторией около 9 миллионов посетителей в месяц предположительно были взломаны киберпреступниками.
По ту сторону двери. Исследуем атаки группы room155
Злоумышленники рассылают фишинговые письма с вредоносным архивом во вложении. Основные цели room155, по итогам анализа вредоносных рассылок — финансовые организации (51%).
Как защитить конечные устройства от киберугроз с помощью EDR
Персональный компьютер, сервер и другие устройства — место битвы злоумышленников и ИБ-служб. А EDR — защитник, который не дает завладеть рабочей станцией. В статье разберем, как он работает.
Искаженная реальность: как боты меняют аналитику и сбивают стратегию
Кажется, вы управляете бизнесом на основе данных. Но что, если цифры, на которые вы опираетесь, не имеют отношения к реальности?
Ограбление по-итальянски: клиентов российских банков впервые пытались атаковать вредоносным приложением SuperCard
Впервые атаки с использованием этой модификации легитимного приложения NFCGate зафиксировали в Италии, а меньше чем через месяц SuperCard начали тестировать в России.
Как защитить корпоративную почту от спама, фишинга, ВПО
Вредоносные и фишинговые рассылки — один из самых популярных векторов кибератак по данным экспертов F6. В статье разберем, какие сценарии используют злоумышленники и как защитить корпоративную почту
Отпечатки прошлого: F6 исследовала новые и ранее неизвестные активности группы PhantomCore
Специалисты F6 выяснили, как менялись инструменты и цели атак PhantomCore: если вначале это были кража, повреждение и уничтожение данных, то к 2024 году фокус сместился на шифрование инфраструктур жертв и получение финансовой выгоды.
Утекло в песок: угроза распространения персональных данных через публичные sandbox
Загружаемые файлы могут содержать конфиденциальные данные или служебную информацию, чем могут воспользоваться как атакующие, так и конкуренты.
Переходи на темную сторону: как мониторинг дарквеба помогает бизнесу защищаться от угроз
Узнайте, как дарквеб становится точкой старта кибератак. Что продают злоумышленники, как мониторинг Dark Web и Threat Intelligence помогают бизнесу выявлять угрозы до инцидентов.
Брутфорс-атаки: как мошенники взламывают аккаунты
Старый метод, новые технологии — брутфорс по-прежнему остаётся угрозой для бизнеса
Криминал там правит балл: как устроен подпольный бизнес на программах лояльности
В 2024 году эксперты F6 обнаружили десятки Telegram-ботов, которые торговали бонусами и баллами 55 различных российских торговых сетей и маркетплейсов, к маю 2025 года число ботов уменьшилось почти в 2 раза.
Как решения класса Sandbox проверяют безопасность файлов и ссылок
Пара кликов по вредоносному файлу или ссылке может стоить компании миллионы. Защититься от этого помогают sandbox-решения: узнайте, как они работают, откуда может прийти вредоносное ПО и почему антивируса недостаточно.
Как защитить компанию от кибератак: все об XDR-решении от F6
Одна кибератака может остановить производство, обесточить город, парализовать бизнес — причем любого масштаба. Чтобы противостоять сложным угрозам и не дать бизнесу затонуть, компании внедряют XDR-решения. Разбираемся, как они работают и что делает их настолько эффективными.
Реверс NFCGate: раскрыт новый способ бесконтактной кражи денег
Масштабы распространения NFCGate (по итогам марта 2025 года в России насчитывалось 175 тыс. скомпрометированных устройств) говорят о его активном использовании киберпреступниками.
Графовый анализ: как он помогает обнаруживать мошеннические схемы
На вид — обычные транзакции. На деле — слаженная схема. Граф раскрывает связи, которые маскируют мошенничество. Видишь картину целиком — обезвреживаешь до удара.
Бой с тенью: специалисты F6 помогли отразить кибератаку на сеть клубов Alex Fitness
Раскрываем подробности.
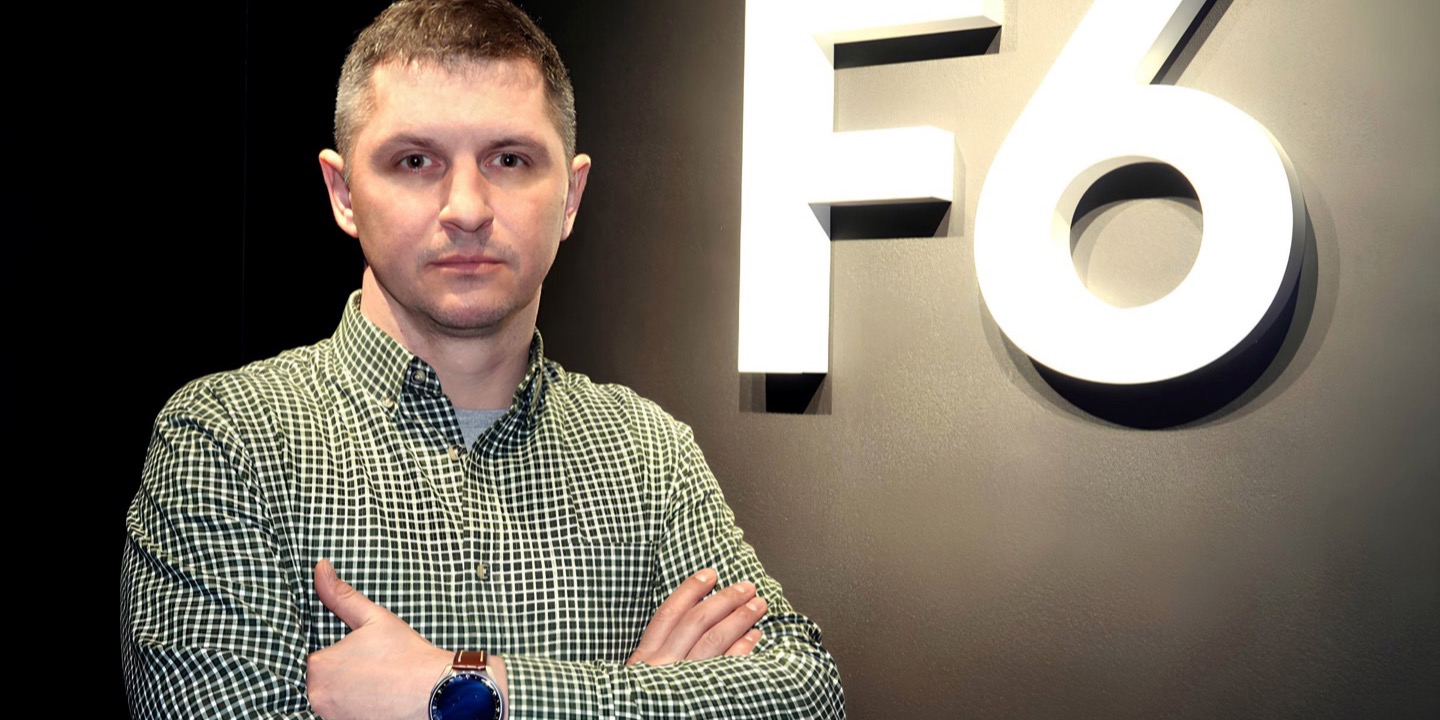
Эксперт особого назначения: как работают компьютерные криминалисты
Антон Величко: «Сейчас очень много работы, и она только прибавляется. Последние два года мы неделями не вылезаем из реагирований».
Киберпреступники и токсичные отношения: как манипулируют хакеры
Хакеры используют те же тактики манипуляции, что и абьюзеры: создают давление, внушают страх и иллюзию выбора. Разбираем реальные примеры коммуникации группировки Shadow/Twelve и ключевые «красные флаги» цифрового абьюза. Как защититься? Эксперты F6 помогут выявить угрозу до ущерба
Preventive Proxy: Первая линия защиты от ботов и мошенничества
Интеллектуальная защита от ботов и фрода. Preventive Proxy фильтрует трафик, блокирует автоматические атаки и снижает убытки бизнеса
Бюро находок: Что такое Attack Surface Management (ASM) и как оно находит незащищенные цифровые активы?
Поверхность атак — слабое звено любой ИТ-инфраструктуры. Рассказываем, как ASM помогает контролировать цифровые активы, снижать риски и повышать кибербезопасность.
Охотники за рисками: Что такое Digital Risk Protection?
В эпоху цифровизации, когда бизнес активно переносит свои операции, данные и активы в онлайн-пространство, защита от цифровых рисков становится первостепенной задачей. Digital Risk Protection направлено на выявление, предотвращение и устранение угроз, связанных с цифровыми активами компании. Решение помогает организациям защищаться от таких цифровых угроз, как онлайн-мошенничество, фишинг и неправомерное использование товарного знака.
Тяжелый металл: новая группа Telemancon атакует промышленные организации
Специалисты компании F6 обнаружили ранее неизвестную прогосударственную группировку, которой было присвоено имя Telemancon
Фрод с участием детей: новая зона риска для банков
Почему детский фрод стал бизнес-проблемой — и как от него защититься
Эксперты F6 исследовали новый шифровальщик-монстр с Востока
В феврале 2025 года у российского малого и среднего бизнеса появилась новая угроза — программа-вымогатель PE32.
Совершенно секретно: как расследуют киберпреступления
За более чем 20-летнюю историю компании специалисты F6 помогли полиции задержать и отправить за решётку свыше тысячи киберпреступников.
Разбираем змеиные повадки: новые инструменты ReaverBits в атаках на российские компании
В период с сентября 2024 по январь 2025 года специалисты компании F6 Threat Intelligence зафиксировали три различных цепочки заражения, в которых ReaverBits использовали обновленные инструменты.
«Приложите вашу карту»: легитимное приложение NFCGate помогло похитить у клиентов российских банков 40 млн рублей
Злоумышленники маскируют вредоносный софт под приложения популярных госсервисов, Центрального банка России, Федеральной налоговой службы.
Что скрывается под маской: криминалисты F6 проанализировали атаки новой группы вымогателей Masque
Эксперты Лаборатории цифровой криминалистики F6 проанализировали атаки и инструменты новой группы вымогателей Masque
Эстетика безопасности: как «Золотое Яблоко» противостоит мошенникам с F6 Digital Risk Protection
«Золотое Яблоко» выявляет и блокирует до 30 000 угроз в год, защищая клиентов и бренд. Читайте, как инновационные технологии помогают бороться с цифровыми рисками.
Fraud Protection: что это и как защищает бизнес
Узнайте, что такое Fraud Protection и как антифрод системы помогают предотвратить мошенничество. Понимание принципов работы и преимуществ защиты от фрода для стабильного развития вашего бизнеса.
Threat Intelligence в кибербезопасности: что это, для чего используется и как помогает защитить бизнес
Узнайте, как Threat Intelligence помогает защитить ваш бизнес от киберугроз. Описание функций, методов и преимуществ решения для эффективной киберзащиты.
Когда тень постучала в дверь: реакция на инцидент с атакой вымогателей
Компонент F6 MXDR — EDR зафиксировал необычное поведение на сервере, сотрудники F6 детектировали и предотвратили атаку киберпреступников Shadow.
Скам от первого лица: F6 зафиксировал использование дипфейков Дональда Трампа в криптомошенничестве
Использование дипфейков в рекламе мошеннических криптопроектов — одна из главных тенденций в развитии криптоскама в 2024 году, выяснили специалисты F6
Осеннее обострение: как прогосударственные хакерские группы атакуют российские предприятия, связанные с СВО
В этом блоге проанализированы атаки группировок Core Werewolf, Unicorn, Sticky Werewolf и Cloud Atlas и раскрыта информация об обновлениях в тактиках, техниках и процедурах (TTPs).
На шаг впереди: как Threat Intelligence раскрывает возможности SIEM, IRP и SOAR
Узнайте, как Threat Intelligence усиливает возможности систем SIEM, IRP и SOAR, превращая их в мощные инструменты для предсказания и нейтрализации угроз. Обзор ключевых преимуществ интеграции разведданных об угрозах для эффективного управления кибербезопасностью.
Подноготная угона: Специалисты F6 разобрали работу веб-панелей по созданию сайтов для кражи аккаунтов в мессенджерах
Аналитики CERT-F6 исследовали работу фишинговых веб-панелей, в которых создаются фишинговые страницы для угона аккаунтов русскоязычных пользователей в популярных мессенджерах Telegram и WhatsApp.
«Мамонт» штурмует банки: мошенники атакуют клиентов финансовых организаций
За год мошенники, работающие по схеме Мамонт, похитили у жителей России и стран СНГ более 1,2 млрд рублей. Эксперты F6 выяснили, что изменилось в схеме за это время.
Крысиный король: как Android-троян CraxsRAT ворует данные пользователей
За многочисленными атаками Android-трояна CraxsRAT на российских и белорусских пользователей могут стоять как как финансово мотивируемые группы, так и кибершпионы.
Карты сокровищ: как находят доступ к вкладам клиентов белорусских банков?
За год система киберразведки F6 Threat Intelligence обнаружила 3040 реквизитов скомпрометированных карт белорусских банков, этот показатель увеличился на 56,8%.
Buhtrap снова атакует российских финансистов и юристов
Спустя год после затишья зафиксированы новые кампании преступников, использующих Buhtrap
Искусство неделового письма: F6 предупреждает об атаках Narketing163 на российские компании
В этом блоге эксперт Threat Intelligence разберет атаки Narketing163, расскажет о тактиках и техниках злоумышленника, поделится рекомендациями и индикаторами компрометации.
Эволюция призрака: новые атаки и инструменты кибершпионов PhantomCore
Специалисты Threat Intelligence F6 описывают новые активности и кибератаки группы PhantomCore.
Инвестиции в воздух. Разбор партнерских программ, атакующих русскоязычных пользователей интернета
Эксперты F6 проанализировали активность мошеннических партнерских программ, специализирующихся на теме инвестиций
Многоликий ransom: кто стоит за атаками вымогателей Nokoyawa и INC Ransom
Анализ атак вымогателей Nokoyawa и INC Ransom. В блоге F6 мы рассматриваем их методы и предлагаем эффективные стратегии защиты от современных угроз, которые ставят под удар бизнес по всему миру.
Тайное послание: уловки стеганографии ТА558 в кибератаках на предприятия России и Беларуси
Аналитики департамента Threat Intelligence F6 исследовали многочисленные кибератаки группы ТА558
Так закалялся скам. Часть 3
Эксперты F6 проанализировали эволюцию интернет-мошенничества
VasyGrek и Mr.Burns: крепкие связи в сфере финансов
Эксперты F6 проанализировали инструменты и связи киберпреступников, атакующих российских бухгалтеров
Так закалялся скам. Часть 2
Эксперты F6 проанализировали эволюцию интернет-мошенничества
Карты биты: новая группа ReaverBits атакует российские компании
Специалисты F6 Threat Intelligence обнаружили новую преступную группу, атакующую российские организации от имени компаний и министерств.
Так закалялся скам
Эксперты F6 проанализировали эволюцию интернет-мошенничества в России
Кряк с вредоносом
Аналитики Центра кибербезопасности F6 обнаружили масштабную кампанию распространения ВПО под видом взломанных программ
Озвучено при поддержке. Обзор рынка студий неофициального озвучивания в 2023 году
Аналитики Digital Risk Protection F6 изучили рынок и доходы за 2023 год неофициальных студий озвучки, чьи переводы используют в том числе нелегальные распространители видеоконтента.
Быть или не быть. Вопросы расшифровки данных после атаки программ-вымогателей
Эксперты F6 показали, какие ошибки могут допустить жертвы шифровальщиков, как не попасть в ловушки мошенников, предлагающих декриптор, какие шаги следует предпринять для спасения данных.
Невидимые связи: специалисты F6 обнаружили ранее неизвестный загрузчик PhantomDL и атрибутировали его группе PhantomCore
C марта 2024 года специалисты F6 Threat Intelligence детектируют новый вредоносный загрузчик PhantomDL (PhantomGoDownloader)
Тьма наступает: новая группа вымогателей MorLock увеличила интенсивность атак на российский бизнес
F6 сообщает об активизации новой преступной группы вымогателей MorLock.
Кибершпионы из Core Werewolf пытались атаковать российскую военную базу в Армении
Специалисты F6 Threat Intelligence обнаружили на платформе VirusTotal вредоносный файл, связанный с группировкой кибершпионов Core Werewolf.
Очень грязные дела: обзор преступных групп вымогателей, атаковавших Россию в 2023-2024 году
Эксперты F6 проанализировали активные преступные группы вымогателей, атаковавших российские компании в 2023-2024 гг.
Призрак в архиве: эксперты F6 обнаружили атаки новой группы кибершпионов PhantomCore
Злоумышленники атакуют российские компании с начала 2024 года
Тень пентестера: эксперты F6 исследовали неизвестные атаки вымогателей Shadow
Начиная с сентября 2022 года по август 2023 года злоумышленники атаковали как минимум сотню целей в России
Тихоокеанский рубеж: кибершпионы из RedCurl нацелились на Австралию, Сингапур и Гонконг
Эксперты F6 Threat Intelligence проанализировали новые атаки русскоговорящей хак-группы в Юго-Восточной Азии и Австралии
В полку «ратников» прибыло
Эксперты F6 Threat Intelligence проанализировали новый троян удаленного доступа RADX RAT
Туман кибервойны: шпионы из Cloud Atlas атакуют российские компании под видом поддержки участников СВО
Эксперты F6 проанализировали новые атаки шпионской группы Cloud Atlas
«Скамер и партнеры»: разбираем мошеннические партнерские программы
Эксперты F6 Digital Risk Protection изучили «внутреннюю кухню» партнерских программ мошенников и готовы рассказать вам о ней.
Группа «двойного назначения»: эксперты F6 раскрыли сетевую инфраструктуру преступного синдиката Comet (Shadow)/Twelve
Специалисты Лаборатории цифровой криминалистики компании F6 фиксируют новые атаки преступного синдиката Comet (ранее Shadow) / Twelve и их сообщников на российские компании.
Троян расставил сети: DarkWatchman скрывался под видом криптографической утилиты
Эксперты Центра кибербезопасности и Threat Intelligence компании F6 рассказали, как нашли и исследовали DarkWatchman на фишинговом сайте, использовавшем бренд известного российского разработчика средств криптографической защиты.
Попробуй спрячься: расширяем возможности обнаружения эксплуатации WinRM
Антон Величко, руководитель Лаборатории компьютерной криминалистики компании F6, рассказал, как злоумышленники используют для перемещения в инфраструктуре жертвы возможности службы Windows Remote Management (WinRM) и как это можно обнаружить.
Черные тени: кого и как атакует семейство программ-вымогателей BlackShadow
Эксперты Лаборатории цифровой криминалистики компании F6 проанализировали Kill Chain и вероятные цели семейства BlackShadow
Кудри примелькались: кибершпионы из RedCurl атаковали банк от имени популярного маркетплейса
Эксперты Threat Intelligence F6 изучили недавние атаки и новые инструменты киберпреступной группы RedCurl
Несвятое семейство: как вымогатели LokiLocker и BlackBit атакуют российский бизнес
Эксперты Лаборатории цифровой криминалистики компании F6 проанализировали KillChain шифровальщиков LokiLocker и BlackBit
Раз ETAG, два ETAG: препарируем инфраструктуру MuddyWater
Аналитики F6 обнаружили новую инфраструктуру MuddyWater, изучая использование атакующими легитимного инструмента SimpleHelp.
Buhtrap расставил новые «ловушки для бухгалтеров»
Эксперты F6 Threat Intelligence проанализировали новые атаки трояна-долгожителя Buhtrap и выяснили, что заражение происходило при посещении сайтов, замаскированных под профильные ресурсы для бухгалтеров и юристов
Обман на автомате: обзор самых популярных инструментов и сервисов интернет-мошенников
Какие новые инструменты и решения для автоматизации используют скамеры в различных мошеннических схемах для поиска жертв, создания фишинговых ресурсов, привлечения интернет-трафика и фейковых рассылок
Не время витать в «облаках»
Какие ошибки допускают пользователи в популярных SaaS-решениях, как это помогает хакерам и как перестать это делать раз и навсегда
Tonto Team: попробуй повтори
Как китайские кибершпионы атаковали Group-IB, правда безуспешно
Стилеры и где они обитают
Исследование одной из самых серьезных угроз в сфере кибербезопасности 2022 года
Кит Split
В погоне за многоликим китом фишинга
Красная карточка
Самые популярные виды фрода в сфере онлайн-беттинга
Ничто, кроме NAS: анализ программы-вымогателя DeadBolt
Команда реагирования провела расследование инцидента, связанного с атакой DeadBolt, и проанализировала использованный в ней сэмпл программы-вымогателя
Анатомия криптоскама
Подробный разбор мошеннической схемы с фейковыми стримами
Жесткий график APT41
4 вредоносных кампании, 13 подтвержденных жертв — и Cobalt Strike снова в деле
Гремлины старые — методы новые
Группа OldGremlin после длительного перерыва вновь атаковала российские компании
Scamopedia: фейковые билеты на самолеты и поезда
Разбор схем с продажей фейковых билетов на самолеты и поезда: методы мошенников и способы защиты.
Охота на «Мамонта»: жизнь скамера и дорога на запад
Аналитики Digital Risk Protection исследовали популярную мошенническую схему с фейковыми курьерскими сервисами.
Братья по кибероружию
Хакеры-близнецы Дмитрий и Евгений Попелыши сели в тюрьму со второго раза
Падение «Крона»
МВД и Group-IB (с 2023 года F6) ликвидировали группу, заразившую миллион смартфонов


