



Buhtrap расставил новые «ловушки для бухгалтеров»
Эксперты F6 Threat Intelligence проанализировали новые атаки трояна-долгожителя Buhtrap и выяснили, что заражение происходило при посещении сайтов, замаскированных под профильные ресурсы для бухгалтеров и юристов
Для преступных групп, работающих с различными модификациями трояна-долгожителя Buhtrap, как в свое время выяснили криминалисты F6, характерны «волны активности». После всплеска 2020–2021 годов наступило небольшое затишье, которое было нарушено появлением новых веб-ресурсов, используемых в атаках на сотрудников российских компаний в конце 2022 года — начале 2023 года, а потом и в марте текущего года.
Эксперты F6 Threat Intelligence — Илья Шумеев, специалист по анализу вредоносного кода, и Дмитрий Купин, ведущий специалист по анализу вредоносного кода, проанализировав новые атаки, выяснили, что заражение происходило при посещении сайтов, замаскированных под профильные ресурсы для бухгалтеров и юристов. В атаках использовался уже давно и хорошо известный троян Buhtrap RAT, хотя качество самих инструментов ощутимо деградировало относительно более ранних кампаний.
По мнению экспертов, данная активность похожа на деятельность последователей преступной группы Buhtrap. Напомним, что ущерб от атак данной группы в 2020–2022 годах, по оценкам экспертов F6, оценивается как минимум в 2 млрд рублей. Глобальный же ущерб, нанесенный Buhtrap'ом, за все время активности может достигать 6–7 млрд рублей.
Новые атаки: технический анализ
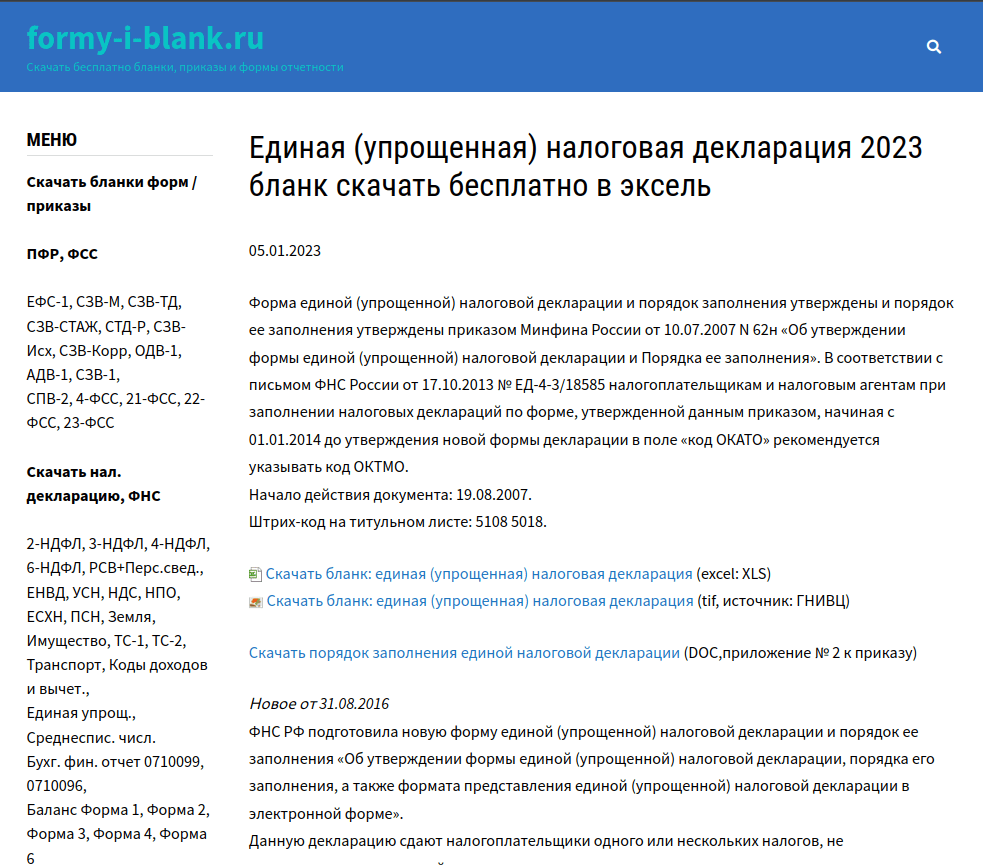
Как и прежде, основными целями группировки являются российские организации, а точнее — их финансовые и юридические подразделения, чья специфика деятельности связана с документооборотом. Такой вывод можно сделать, проанализировав содержание веб-ресурсов, с которых начинается заражение. Ниже представлен пример страницы сайта formy-i-blank[.]ru:
За период с конца 2022 года до марта 2023 года удалось обнаружить две различные цепочки заражения, имеющие незначительные отличия. В обоих случаях процесс заражения неизменно заканчивался запуском Buhtrap RAT. Примечательно, что используемые в обеих цепочках образцы Buhtrap RAT абсолютно идентичны (буквально до байта) между собой и полностью повторяют образцы, обнаруженные в 2018–2020 годах. Данный факт может свидетельствовать о том, что группа, которая стоит за описываемыми атаками, не имеет доступа к исходным кодам Buhtrap RAT, а для переконфигурации данного образца на использование нового C2-сервера был применен бинарный патч.
Первая цепочка заражения
Первая цепочка заражения характерна для конца 2022 года и начала 2023. Схематично изобразить ее можно следующим образом:
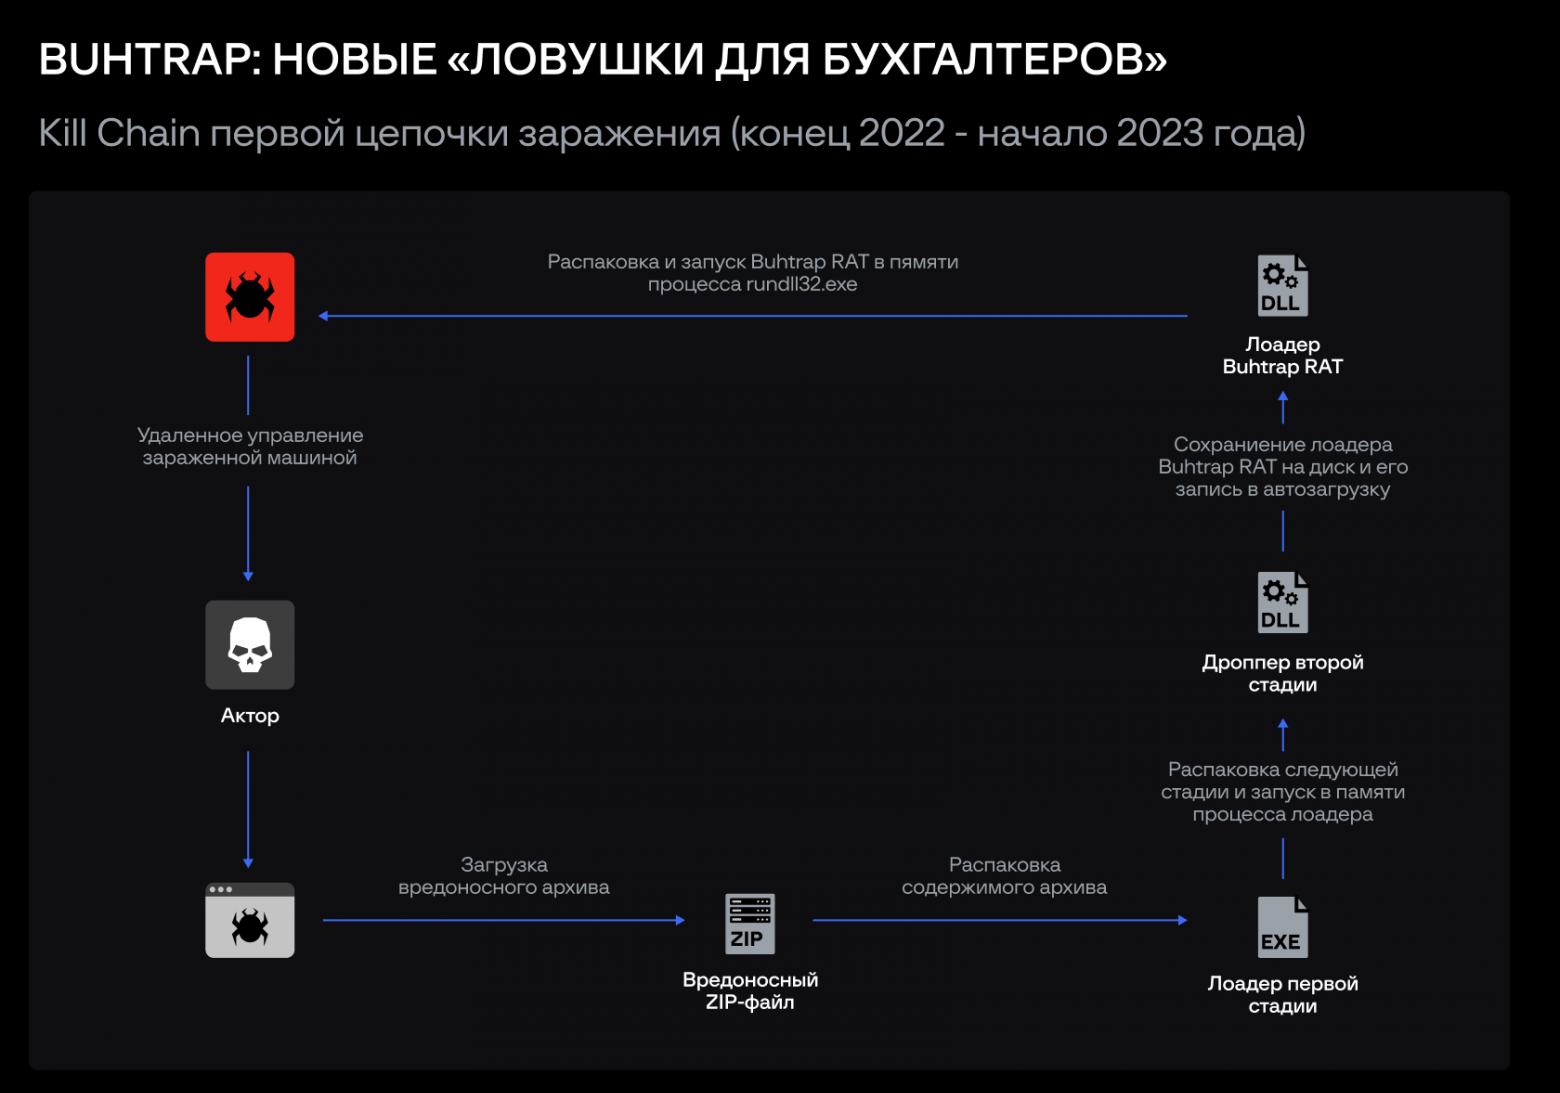
Заражение начинается с перехода пользователя по вредоносной ссылке на сайте-приманке (Drive-by Compromise - T1189). При переходе по ссылке на компьютер жертвы загружается вредоносный ZIP-файл, содержащий первую стадию заражения — PE32 файл с именем, мимикрирующим под имя документа (пример: Документ 139-3К.exe, Masquerading: Match Legitimate Name or Location - T1036.005). Предполагается, что запуск данного файла инициируется пользователем (User Execution - T1204). Данный файл, лоадер первой стадии, решает единственную задачу — распаковку и запуск в памяти собственного процесса следующей стадии — DLL-дроппера. Дроппер же выполняет следующие функции:
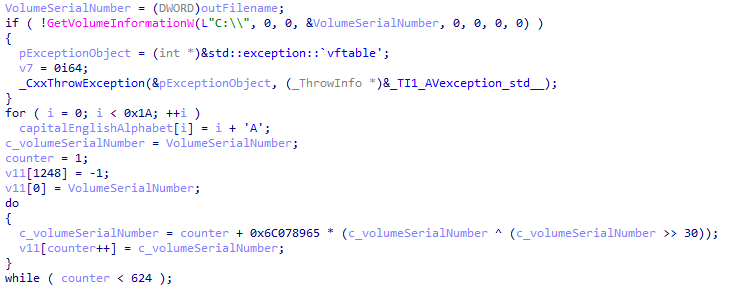
1. Генерация уникального имени файла — имя файла полезной нагрузки генерируется с помощью Вихря Мерсенна, инициализирующим числом которого является серийный номер диска C:
2. Дешифрование и сохранение полезной нагрузки на диск — для дешифрования файла следующей стадии используется XOR-шифрование, файл же сохраняется в директорию %LOCALAPPDATA%<unique_file_name>.dll.
3. Запись полученного файла в автозагрузку через ключ реестра HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run. В качестве имени значения используется уникальное имя файла, генерация которого описана в пункте 1, а в качестве значения используется следующая командная строка — %WINDIR%\System32\rundll32.exe <path_to_dropped_dll>, #1 (Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder — T1547.001).
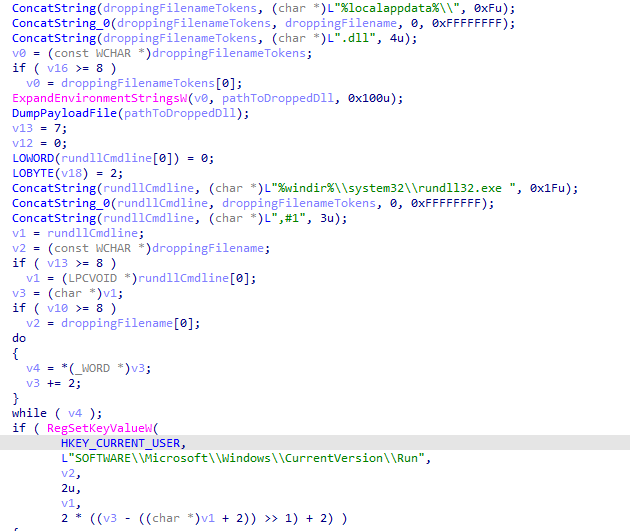
4. Загрузка и выполнение дропнутой DLL через Win32 API функцию LoadLibraryW.
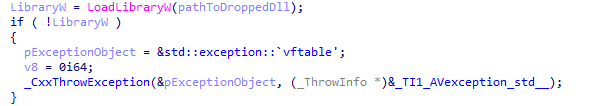
Дропнутый файл является PE32 DLL-файлом. Мы можем классифицировать его как лоадер — его задача распаковка/дешифрование и запуск уже непосредственно Buhtrap RAT. Никакого иного функционала в нем не заложено, поэтому он не представляет особого интереса.
В целом для обеих цепочек заражения характерно использование одних и тех же паттернов выполнения, схожих подходов к шифрованию полезной нагрузки и т.д. Сходство обнаруживается даже на уровне подхода к написанию кода (с известными допущениями на оптимизацию компилятора), что в совокупности с идентичной в обеих цепочках полезной нагрузкой подтверждает предположение, что за обеими кампаниями стоит одно и то же лицо или группа лиц. Однако, несмотря на высокую степень сходства, инструменты, используемые во втором случае, все же имеют некоторые отличия, поэтому плавно переходим к их рассмотрению.
Вторая цепочка заражения
Вредоносное ПО, используемое во второй цепи заражения, фиксировалось с марта 2023 года. Схематично этот киллчейн можно изобразить следующим образом:
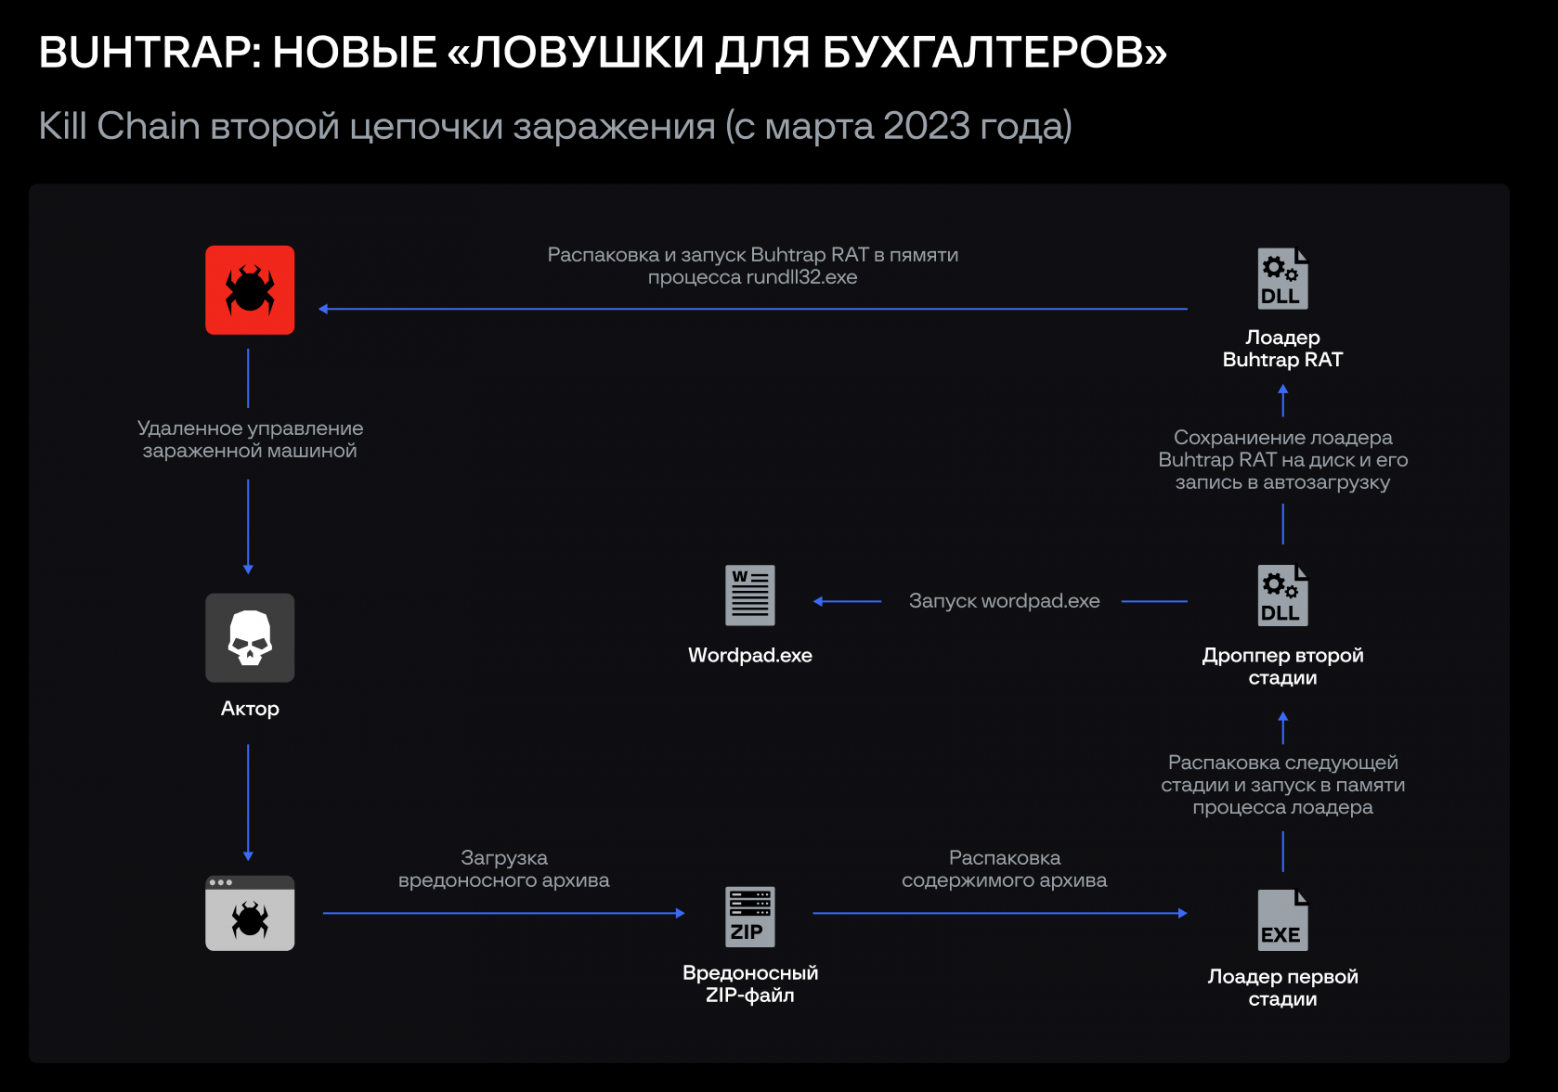
На схеме уже отмеченное выше сходство проявляется более заметно. Атака все так же начинается с посещения пользователем вредоносного сайта и загрузки ZIP-архива. Отличия от первого случая следующие:
1. Для отвлечения внимания пользователя при передаче управления дропперу, запускаемому на второй стадии заражения, он запускает процесс Wordpad.exe без каких-либо аргументов (т.е. Wordpad открывается с пустым окном, без какого-либо контента).
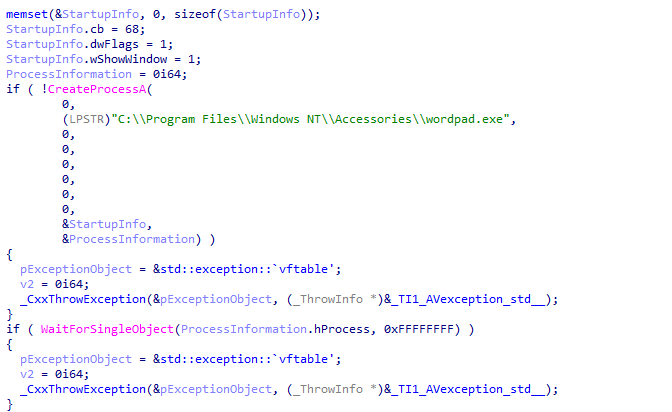
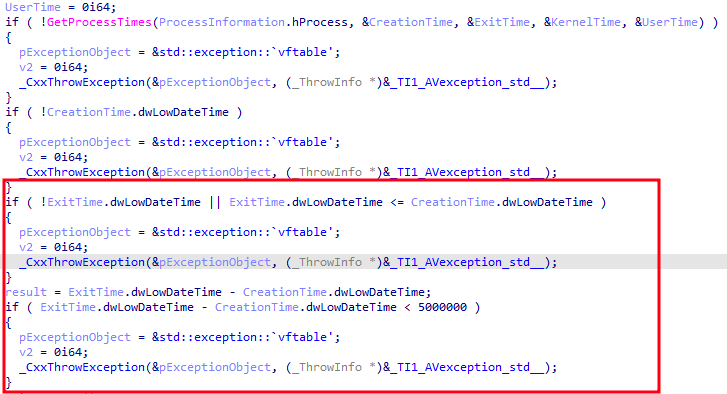
Следующий этап начинается только после завершения работы процесса Wordpad (закрытия главного окна пользователем). В случае, если время жизни процесса составило менее 500 миллисекунд, возникает необрабатываемое исключение, процесс завершается и перехода на следующий этап не происходит:
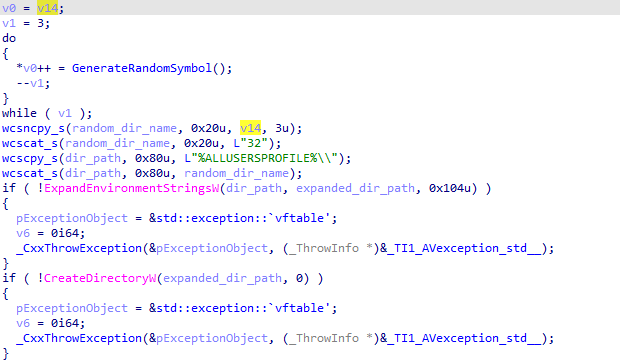
2. Отличаются путь сохранения полезной нагрузки и имя сохраняемого на диск файла — в этом случае пейлоад сохраняется в директорию %ALLUSERSPROFILE%, имя поддиректории является следствием конкатенации случайной трехбуквенной строки и символов «32», а имя файла — случайная четырехбуквенная строка + «.dll». По итогу полный путь сохранения «дропнутого» файла выглядит следующим образом — %ALLUSERSPROFILE%\ <random_3_letters>32\<random_4_letters>.dll (пример — %ALLUSERSPROFILE%\osd32\dbsf.dll).
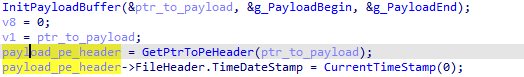
3. Небольшое отличие имеется и в самом процессе записи пейлоада на диск — временная метка PE файла изменяется на временную метку создания файла при сохранении DLL следующей стадии в указанную директорию (Indicator Removal: Timestomp —T1070.006):
4. В ключе реестра HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run в качестве имени значения используется имя директории, генерация которого описана в пункте 2.

Далее события развиваются по тому же сценарию, что и в первом случае: дропнутая DLL (лоадер Buhtrap RAT) запускается через вызов Win32 API функции LoadLibraryW, после чего запускается и начинает работу уже рассмотренный ранее троян-долгожитель.
Выводы
Как показало наше исследование, в новых атаках использовался уже давно и хорошо известный троян Buhtrap RAT, который к тому же, с очень высокой долей вероятности, был пропатчен с учетом использования новой инфраструктуры.
Примечательно отсутствие использования «продвинутых» методов персистентности, уклонения от обнаружения и шифрования. Лоадеры и дропперы, применяемые в последних кампаниях с использованием Buhtrap RAT, сильно потеряли в своей функциональности — в отличие от своих предшественников они не проверяют языковые настройки машины жертвы, список активных процессов, а запускают полезную нагрузку независимо от настроек окружения, что может существенно снизить количество успешных атак.
Из вышеперечисленного можно сделать вывод о том, что за рассмотренными атаками стоит не нашумевшая в свое время группа Buhtrap, а ее «осколки», имеющие весьма ограниченный доступ к ресурсам группы. К тому же, нельзя не отметить заметно снизившийся уровень квалификации атакующих — качество используемых инструментов ощутимо деградировало относительно более ранних кампаний.
Однако, это не должно вводить читателя в опасное заблуждение — активность группы все так же может привести к серьезному финансовому ущербу, особенно для организаций с низким уровнем кибербезопасности.
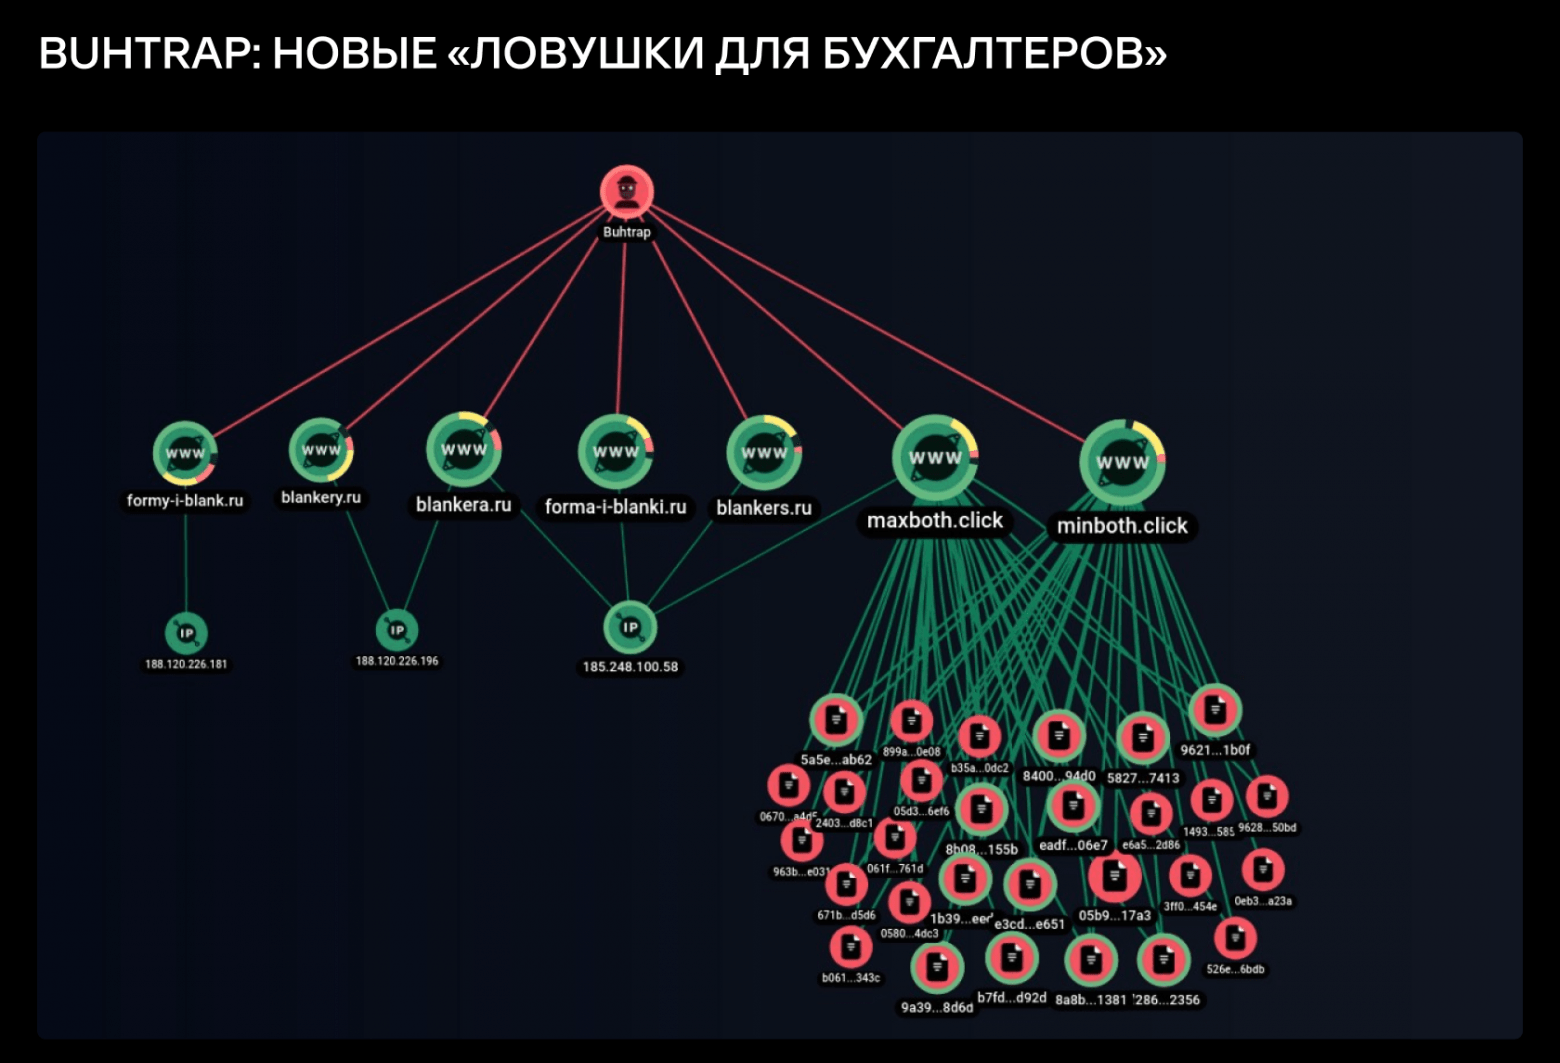
Задачи по обнаружению и предупреждению кибератак на ранних этапах успешно решает система Group-IB Threat Intelligence, которая позволяет сфокусироваться на основных угрозах кибериндустрии, актуальных на данный момент для региона, индустрии или самой организации. Киберразведка предоставляет подписчикам оперативный доступ к аналитике как о самих атакующих — финансово мотивированных хакерах, прогосударственных группировках (State-sponsored APT), хактивистах, так и их тактиках и инструментах. В качестве иллюстрации приведем скриншот из Group-IB Threat Intelligence графа сетевой инфраструктуры группы Buhtrap и их связей с новыми ресурсами:
Индикаторы компрометации
В распространении ВПО фигурировало пять сетевых ресурсов, связанных перекрестными ссылками:
- formy-i-blank[.]ru
- blankera[.]ru
- forma-i-blanki[.]ru
- blankers[.]ru
- blankery[.]ru
C2 RAT:
- hXXp://minboth[.]click/images/logo.png
- hXXp://maxboth[.]click/images/bg.png
Реестр:
[HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run] <unique_filename> = "%WINDIR%\System32\rundll32.exe <path_to_dropped_dll>, #1" - MD5: 3fe9ad50250a00742541658b79758723
- SHA1: 655f09a5e25bed5b69da77c801deec4352b465aa
- SHA256: 3299833e42ea14fc8b203b160a5b1f6865f2d33a07a98bd579a19f61a9e41771
- MD5: e284bdf68ad55354dd7696e4ca151af3
- SHA1: e3cd2027c2c8e1adcbb963437d2546cd7e80e651
- SHA256: f92594b080b0547c18a1e485ec01bf7df6fe76c75a0f7493adf320352cc2c41b


