



Дайджест обновлений F6 Attack Surface Management за первое полугодие 2026
Дайджест обновлений и планируемых релизов, в котором рассказываем, как решение помогает управлять поверхностью атаки и своевременно выявлять критичные уязвимости благодаря новым возможностям.
Введение
За первое полугодие 2026 года команда F6 значительно расширила возможности Attack Surface Management.
В этом дайджесте собраны ключевые обновления платформы, среди которых понятные для бизнеса описания найденных проблем с рекомендациями по их устранению, возможность настройки уведомлений о важных изменениях по электронной почте и в мессенджерах, а также новые механизмы активного сканирования.
Помимо этого, в ближайшее время решение будет автоматически выявлять один из наиболее опасных типов уязвимостей веб-приложений на SQL-инъекции, которые могут привести к компрометации баз данных и утечке ПДн клиентов, что требует повышенного внимания со стороны бизнеса во избежание нарушения 152-ФЗ «О защите персональных данных».
Также среди ближайших обновлений — интеллектуальный помощник, который ускорит анализ найденных проблем, поможет быстрее определять приоритеты и принимать решения по их устранению прямо в интерфейсе платформы.
Понятные рекомендации по устранению рисков
Что изменилось
Каждая обнаруженная проблема теперь сопровождается подробным описанием на русском и английском языках.
Для каждой находки система автоматически показывает:
- что обнаружено;
- какие риски это создает для бизнеса;
- возможные сценарии эксплуатации;
- рекомендации по устранению;
- способ проверки после исправления.
В рамках обновления добавлено более 2000 строк экспертного контента на русском и английском языках. Одновременно усовершенствованы механизм формирования отчетов и генерация карточек проблем по всем категориям платформы (DNS, почтовая безопасность, утечки, ВПО).
Ценность для бизнеса
Отчет по кибербезопасности становится понятен без штатного аналитика.
Теперь вместо технического описания проблемы «port 9200 open» руководитель получает понятное объяснение и рекомендации по устранению: обнаружена критическая уязвимость, которая может привести к утечке персональных данных, на основании чего выданы рекомендаций по ее устранению.
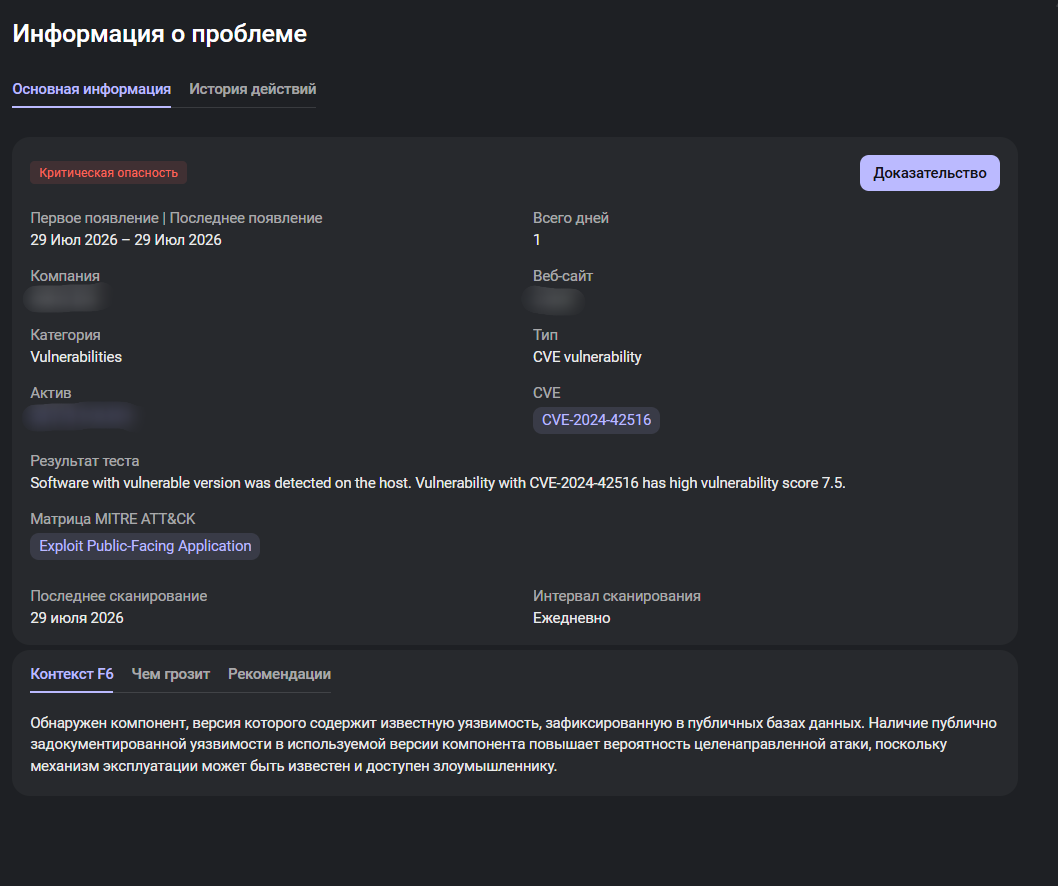
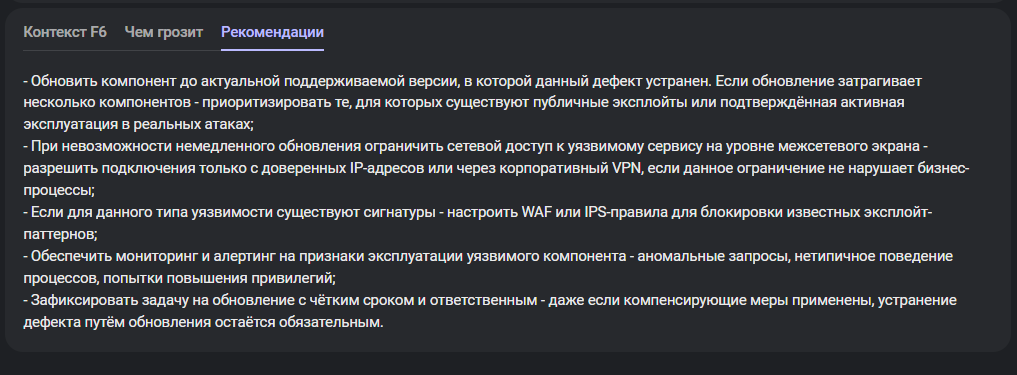
В результате решение Attack Surface Management становится не просто инструментом обнаружения, а полноценным помощником в анализе и устранении выявленных рисков на внешней поверхности атаки компании.
Практический эффект:
- сокращение времени устранения проблем (MTTR);
- снижение нагрузки на аналитиков;
- увеличение количества самостоятельно исправленных рисков;
- повышение ценности отчетов для бизнеса.
Graph v2 — обновленная система построения карты цифровых активов
Что изменилось
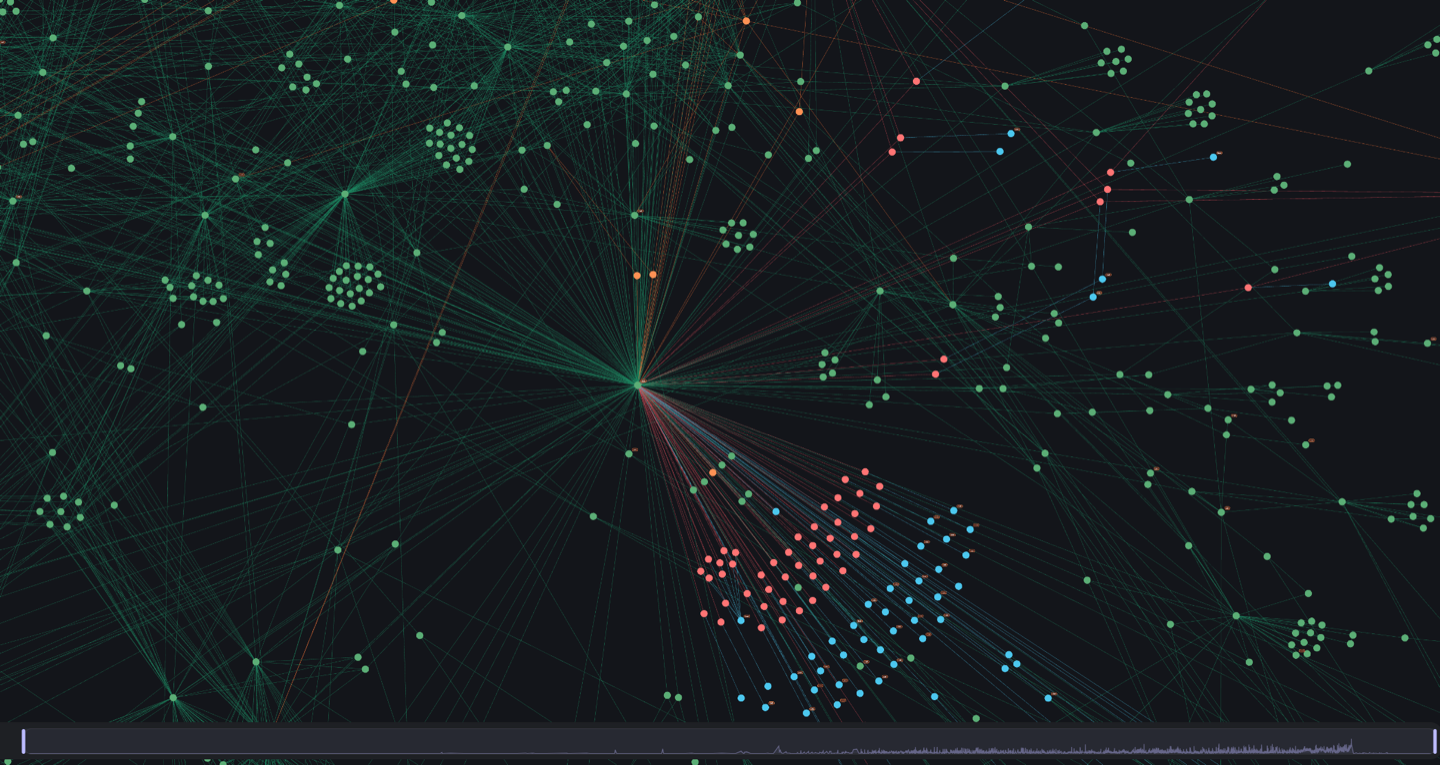
Полностью переработан механизм построения графа цифровых активов, который определяет, какие активы компании необходимо учитывать при мониторинге.
Изменения затронули ядро обнаружения доменов, IP-адресов, SSL-сертификатов и других элементов внешнего периметра.
Ценность для бизнеса
Чем информативнее карта цифровых активов, тем меньше потенциальных точек входа в инфраструктуру остается для злоумышленников.
Система обнаруживает цифровые активы, о существовании которых пользователь может не знать (домены, поддомены, IP, SSL).
Практический эффект
- больше обнаруженных активов;
- снижение количества пропущенных объектов;
- более точная оценка и эффективность управления поверхностью атаки.
Новый движок проверки уязвимостей Nuclei в активном сканировании
Что изменилось
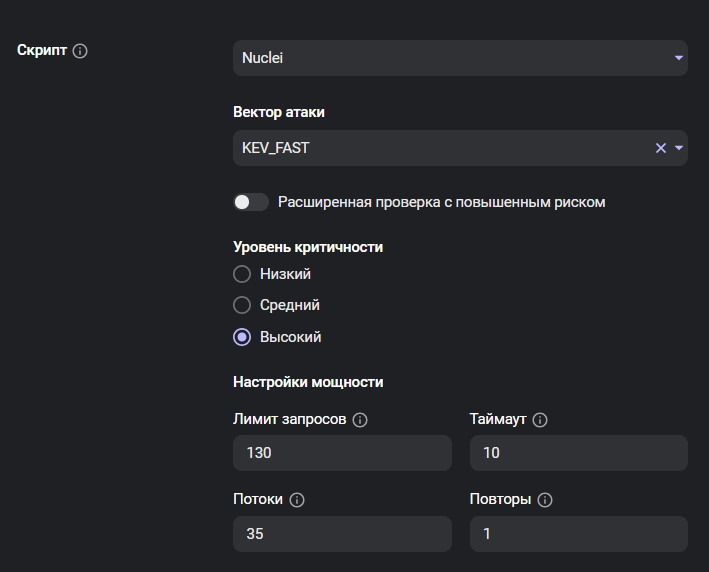
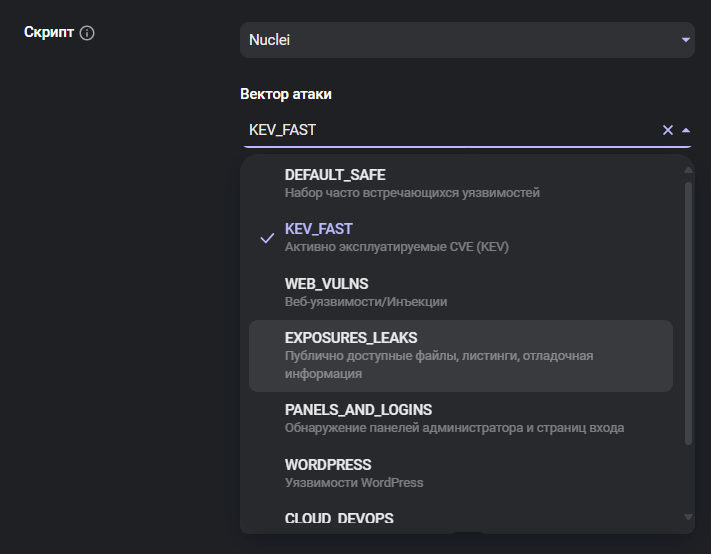
Интегрирован новый механизм проверки Nuclei, использующий регулярно обновляемую базу из тысяч шаблонов: известные CVE, ошибки конфигурации, открытые панели администрирования и устаревшее программное обеспечение.
Ценность для бизнеса
ASM теперь не только обнаруживает доступные из интернета системы, но и автоматически проверяет их на известные уязвимости, помогая быстрее выявлять реальные точки входа для атаки и определять приоритет устранения проблем.
Практический эффект
- многократное увеличение перечня детектируемых угроз;
- автоматическое покрытие новых CVE без ручной доработки;
- рост количества подтвержденных находок.
О других возможностях активного сканирования также рассказываем в нашем White Paper «ASM TRY — Сканирование методами атакующих»
WPScan — проверка сайтов на WordPress
Что изменилось
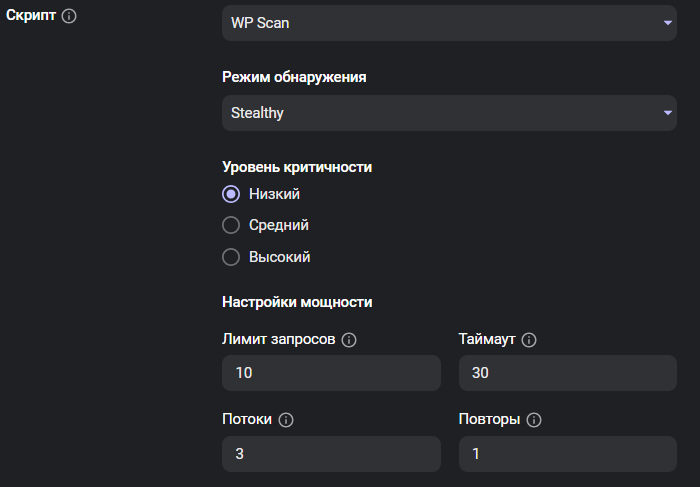
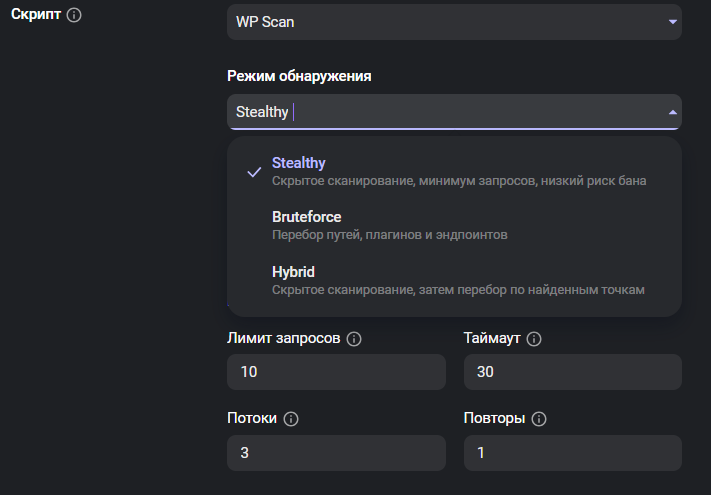
Добавлен специализированный модуль проверки сайтов, созданных на платформе WordPress — одной из самых распространенных систем управления сайтами в мире.
WPScan одновременно выполняет две проверки: ищет уязвимые плагины и темы оформления по базе известных уязвимостей Wordfence, а также выявляет резервные копии конфигурационных файлов и баз данных (дампы БД), которые по ошибке оказались в открытом доступе. Все найденные проблемы автоматически сортируются по уровню критичности.
Что изменилось
Добавлен специализированный модуль проверки сайтов, созданных на платформе WordPress — одной из самых распространенных систем управления сайтами в мире.
WPScan одновременно выполняет две проверки: ищет уязвимые плагины и темы оформления по базе известных уязвимостей Wordfence, а также выявляет резервные копии конфигурационных файлов и баз данных (дампы БД), которые по ошибке оказались в открытом доступе. Все найденные проблемы автоматически сортируются по уровню критичности.
Ценность для бизнеса
Автоматически покрывается один из наиболее распространенных классов веб-ресурсов.
Практический эффект
- Значительное увеличение покрытия веб-активов;
- снижение шума от алертов и экономия времени на разбор находок благодаря их сортировке по уровню критичности.
Интеллектуальная система уведомлений
Что изменилось
Добавлена возможность настройки уведомлений о важных изменениях по электронной почте и в мессенжерах о важных изменениях внешнего периметра, например при изменении IP-адресов сканера (scanner_ips_changed) — критично для тех, кто держит сканер в allow-list.
Также переработан механизм формирования аллертов с учетом бизнес-контекста.
Ценность для бизнеса
Пользователям больше не нужно постоянно контролировать систему вручную, о важных событиях Attack Surface Management сообщает автоматически путем оповещений.
Практический эффект
- снижение количества пропущенных событий;
- сокращение простоев сканирования;
- повышение вовлеченности пользователей.
Гибкая система разграничения доступа
Что изменилось
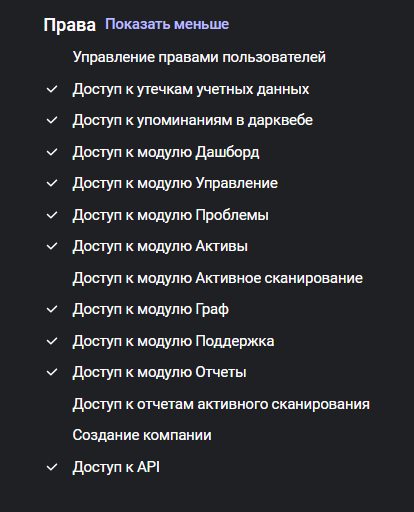
Добавлена гранулярная модель прав доступа. Теперь можно отдельно управлять доступом к утечкам данных, упоминаниям в Dark Web, активному сканированию, API, управлению компаниями.
Ценность для бизнеса
Компании получают возможность настраивать доступ сотрудников в соответствии с корпоративными политиками безопасности и требованиями комплаенса.
Практический эффект
- снижение риска избыточного доступа;
- поддержка корпоративных моделей по распределению ролей;
- дополнительные возможности лицензирования решения.
Управление подписками и корпоративной безопасностью
Что изменилось
Добавлены:
- пресеты подписок клиента;
- лимит числа компаний;
- автоматический отзыв доступа через SSO при выходе/блокировке пользователя.
Ценность для бизнеса
Упрощается управление лицензиями и обеспечивается мгновенное отключение доступа сотрудников после увольнения или блокировки учетной записи.
Практический эффект
- контроль использования лимитов в подписке;
- сокращение рисков несанкционированного доступа;
- удобное управление лицензиями и тарифами.
Ближайшие релизы: SQL-map, новые категории проверок, ИИ-помощник
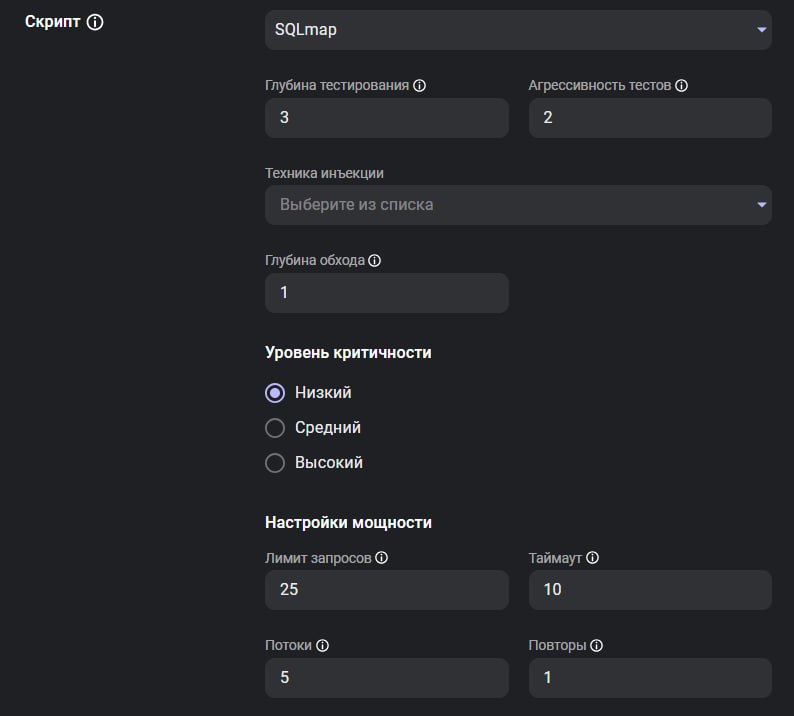
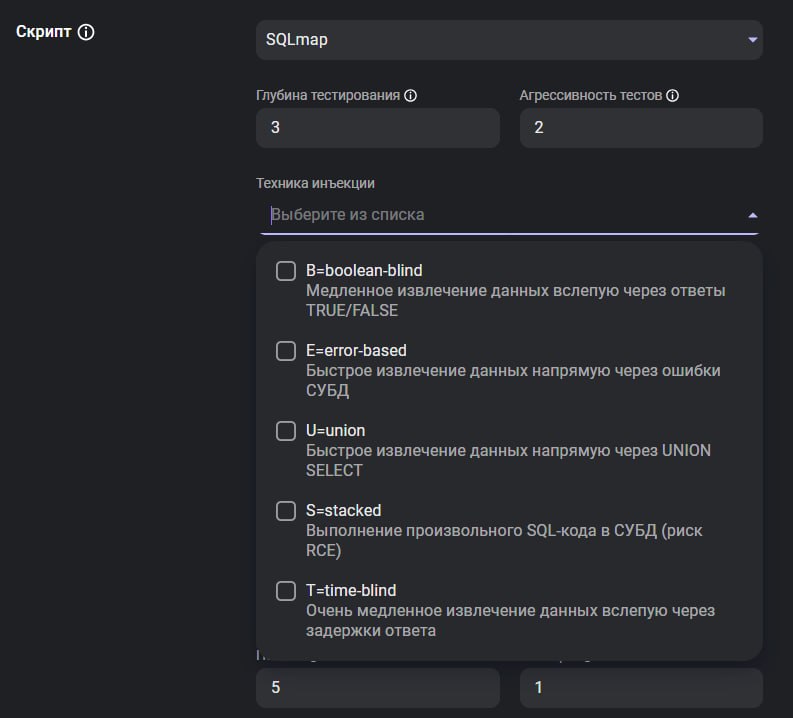
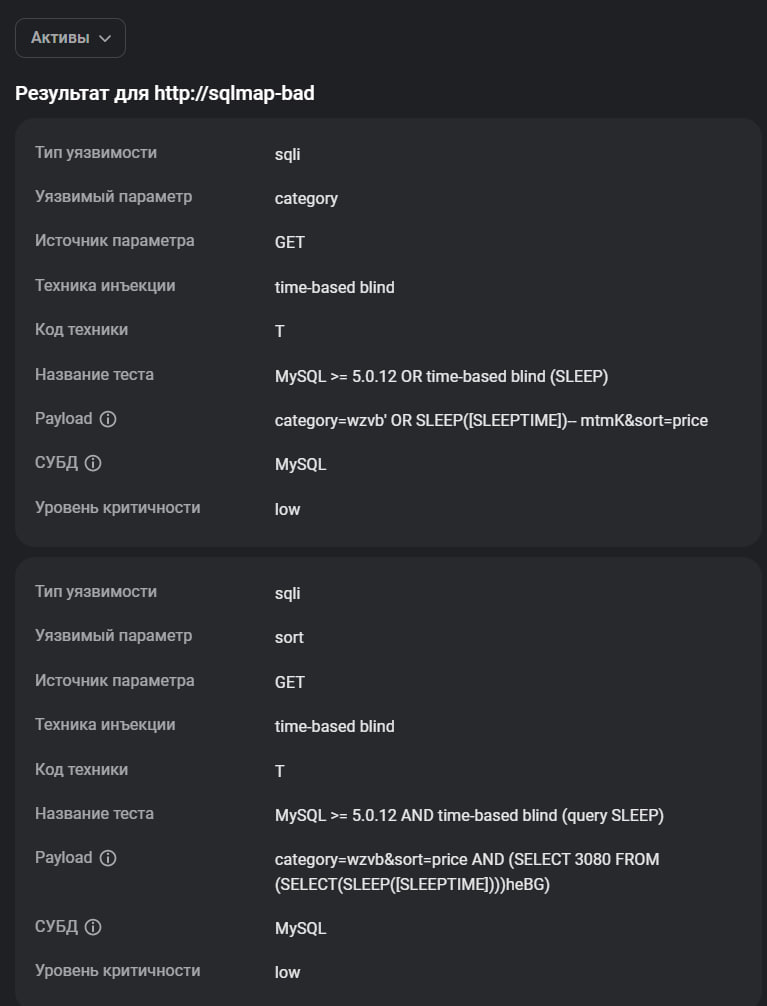
SQLmap — автоматическая проверка веб-приложений на SQL-инъекции.
Что изменится
SQL-инъекция — это уязвимость, которая позволяет злоумышленнику вмешиваться в работу базы данных через веб-приложение и получать доступ к хранящейся в ней информации. Это может привести к утечке клиентской информации, поэтому такие уязвимости представляют особый интерес для злоумышленников и требуют повышенного внимания со стороны бизнеса и регуляторов.
Ценность для бизнеса
В ближайшем релизе решение будет автоматически выявлять один из наиболее опасных классов уязвимостей (OWASP Top-10), которые могут привести к компрометации баз данных вплоть до утечки персональных данных клиентов.
Практический эффект
- обнаружение критичных уязвимостей;
- снижение вероятности утечек данных и, как следствие, репутационных потерь и штрафных санкций.
Новые категории проверок
- Выявление потенциальных уязвимостей, требующих подтверждения (неподтвержденные CVE);
- Проверка защищенности почтовых серверов и настроек доставки почты (MX-записи);
- Новые проверки безопасности корпоративной почтовой инфраструктуры.
Ценность для бизнеса
Более широкое покрытие внешней поверхности атаки и повышение точности оценки рисков.
ИИ-советник
Интеллектуальный помощник для анализа найденных проблем и получения рекомендаций непосредственно в интерфейсе продукта.
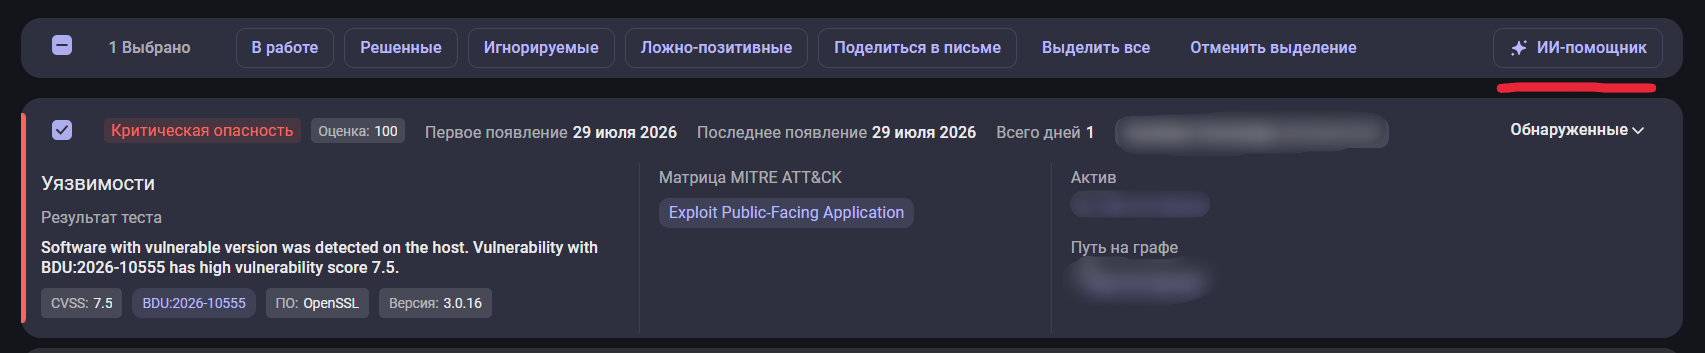
Практический эффект:
- сокращение времени на анализ и приоритизацию рисков;
- снижение нагрузки на ИБ-команду и поддержку.
Заключение
F6 Attack Surface Management продолжает развиваться как единая платформа для проактивного управления поверхностью атаки.
Каждое из представленных обновлений решает практическую задачу: сокращает время от обнаружения проблемы до её устранения, делает результаты анализа понятными без глубокого погружения в технические детали, помогает быстрее выявлять действительно критичные уязвимости и снижает вероятность инцидентов, связанных с внешней поверхностью атаки. В результате ИБ-команда тратит меньше времени на рутинный анализ, а бизнес получает прозрачный контроль над цифровыми рисками и увереннее выполняет требования регуляторов.


