



О’КЕЙ и F6 Managed XDR: три года успешной защиты от кибератак
Как атакуют злоумышленники, почему в ритейле важен анализ трафика и перед каким вызовом стоит ИБ — на эти вопросы отвечает Пивак Павел, руководитель направления информационной безопасности Сети гипермаркетов О’КЕЙ. А также рассказывает об опыте сотрудничества с F6 и результатах проекта.
Киберугрозы в сфере ритейла
Компании розничной торговли все чаще становятся целью киберпреступников. Чтобы противостоять им, команде ИБ нужно защищать огромные массивы данных, обеспечивать бесперебойную работу цифровых сервисов и предотвращать кибератаки, которые могут парализовать бизнес.
Актуальные угрозы в ритейле:
- Утечки персональных данных, коммерческой тайны.
- Атаки на критичные информационные системы.
- Потенциальные простои сервисов.
В последние годы количество кибератак выросло в 2,5–3 раза, и есть уже несколько устоявшихся трендов: атаки с использованием вредоносного ПО, социальной инженерии на базе искусственного интеллекта, персонифицированный фишинг.
Чтобы автоматизировать защиту от киберугроз, в 2022 году команда О’КЕЙ обратилась к специалистам F6. Первых результатов удалось достичь уже в первые месяцы после внедрения.
- На 70% сократилось время реакции на инциденты в сравнении с предыдущими процессами.
- На 40% уменьшилось количество ложных срабатываний благодаря гибкой настройке и обучению модели на данных О’КЕЙ.
Из истории успеха вы узнаете, как удалось достичь таких результатов, какие задачи стояли и с какими сложностями столкнулись специалисты.
Что нужно было защитить
О’КЕЙ — одна из крупнейших российских розничных сетей, которая специализируется на торговле продуктами питания.
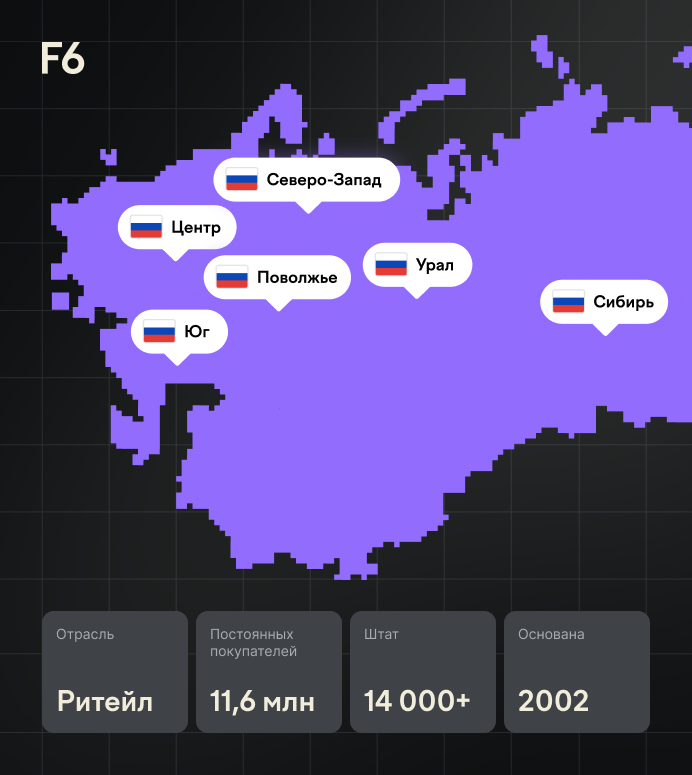
В сеть входят:
- 77 гипермаркетов
По их количеству компания входит в ТОП-3 в России.
- Множество цифровых сервисов
Компания первой среди российских продуктовых ритейлеров запустила онлайн-сервис по заказу продуктов okeydostavka.ru на базе гипермаркетов в Москве и Санкт-Петербурге.
В мобильном приложении О’КЕЙ внедрена омниканальная программа лояльности, позволяющая покупателям копить и тратить бонусные баллы.
- Распределенная инфраструктура
Рабочие устройства и серверы компании расположены в разных частях России.
Все это требовало высокой скорости реагирования на инциденты.
Задача и решение
Нашей целью было как можно быстрее внедрить эффективную систему мониторинга и быстрого реагирования на угрозы, при этом снизить нагрузку на нашу команду ИБ и инфраструктуру компании.
Один из выборов, который стоял перед компанией:
- Использовать on-prem решение с внедрением на железный сервер. Дает полный контроль и приватность, но на развертывание требуется больше времени и затрат.
- Развернуть cloud-решение с установкой на виртуальную машину. Помогает сэкономить время и ресурсы.
В приоритете была скорость, поэтому команда О’КЕЙ остановилась на втором типе решений. Но нужно было учесть еще несколько факторов.
Выбор решений для кибербезопасности — это баланс между функциональностью, скоростью, удобством интеграции и стоимостью. Важно было найти инструмент, который оперативно анализирует события, выявляет инциденты в реальном времени и масштабируется под сеть компании.
Выбранное решение — F6 Managed XDR
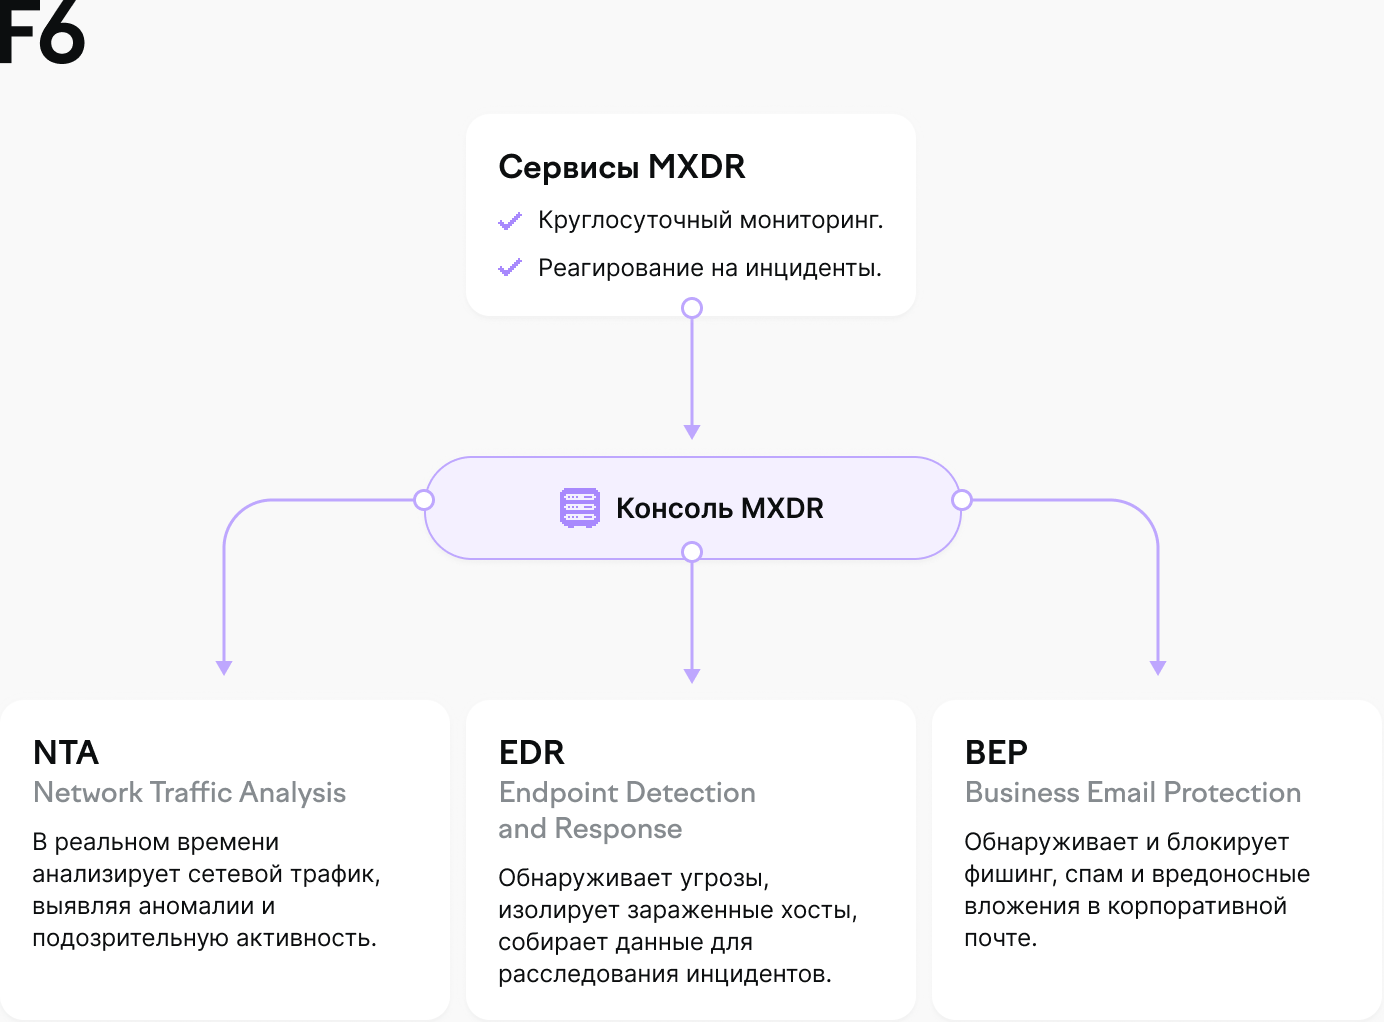
Это модульная экосистема из нескольких ИБ-инструментов, в основе которой лежит защита конечных устройств, EDR.
История одной атаки и полный обзор XDR-решения →
Что повлияло на выбор F6:
- глубокая экспертиза в сфере информационной безопасности;
- умение специалистов проводить качественную форензику и цифровую криминалистику в рамках сервисов мониторинга и реагирования;
- быстрое развертывание решения.
С F6 мы работаем не первый год, и однозначно компания F6 зарекомендовала себя как стратегический партнер по направлению ИБ. Когда стоял выбор, F6 оказался лучшим вариантом, так как предлагал глубокую аналитику, встроенный Threat Intelligence и удобный интерфейс для работы аналитиков. Важным преимуществом стала возможность автоматизации реагирования на инциденты — это позволило разгрузить команду ИБ и сократить время на устранение угроз.
Система Managed XDR позволяет:
- Остановить атаку на раннем этапе и не позволить злоумышленникам вывести бизнес из строя.
- Оперативно отреагировать на угрозы, управляя процессом из единой консоли.
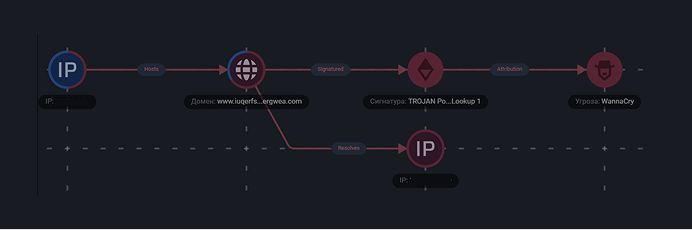
- Связать разрозненные события в цепочку атаки, определить источник угрозы.
- Автоматизировать защиту от киберугроз, снизить нагрузку на SOC.
Увидеть «темные зоны»: подход на базе NTA для ритейла
Network Traffic Analysis помогает охватить всех участников сети, и даже те устройства, на которых нет EDR-агентов. Это дает полную картину происходящего в инфраструктуре и позволяет быстрее реагировать на инциденты.
Для нас анализ сетевого трафика оказался критически важным направлением, прежде всего по практическим причинам. В нашей инфраструктуре есть устройства и сегменты, на которые невозможно установить EDR-агенты из-за технических ограничений. Тем не менее мы должны иметь возможность отслеживать аномальную активность, попытки lateral movement, подозрительные подключения или данные, уходящие за периметр. Для ритейла, где много распределенных точек, устаревших систем и технически неоднородной среды, — подход на базе NTA особенно актуален. Он не заменяет EDR, но дополняет его, помогает закрыть «темные зоны» и повысить общую управляемость инфраструктуры.
Cервисы мониторинга и реагирования помогают уследить за всем
Специалисты Центра кибербезопасности F6 непрерывно анализируют все события и алерты в XDR, занимаются расследованием инцидента и дают контекст в случае обнаружения угрозы.
Команда F6 готова взять на себя и реагирование: специалисты изолируют зараженное устройство и не допускают развития инцидента в инфраструктуре. А также проводят мероприятия по восстановлению и дают полный отчет с хронологией инцидента и рекомендациями, как не допустить его повторения.
Разбор всех модулей и сервисов Managed XDR →
Внедрение Managed XDR: как это было
За три года О’КЕЙ и F6 прошли долгий путь: от развертывания модуля для защиты рабочих устройств до внедрения облачного решения для безопасности почты.
Общий таймлайн проекта:
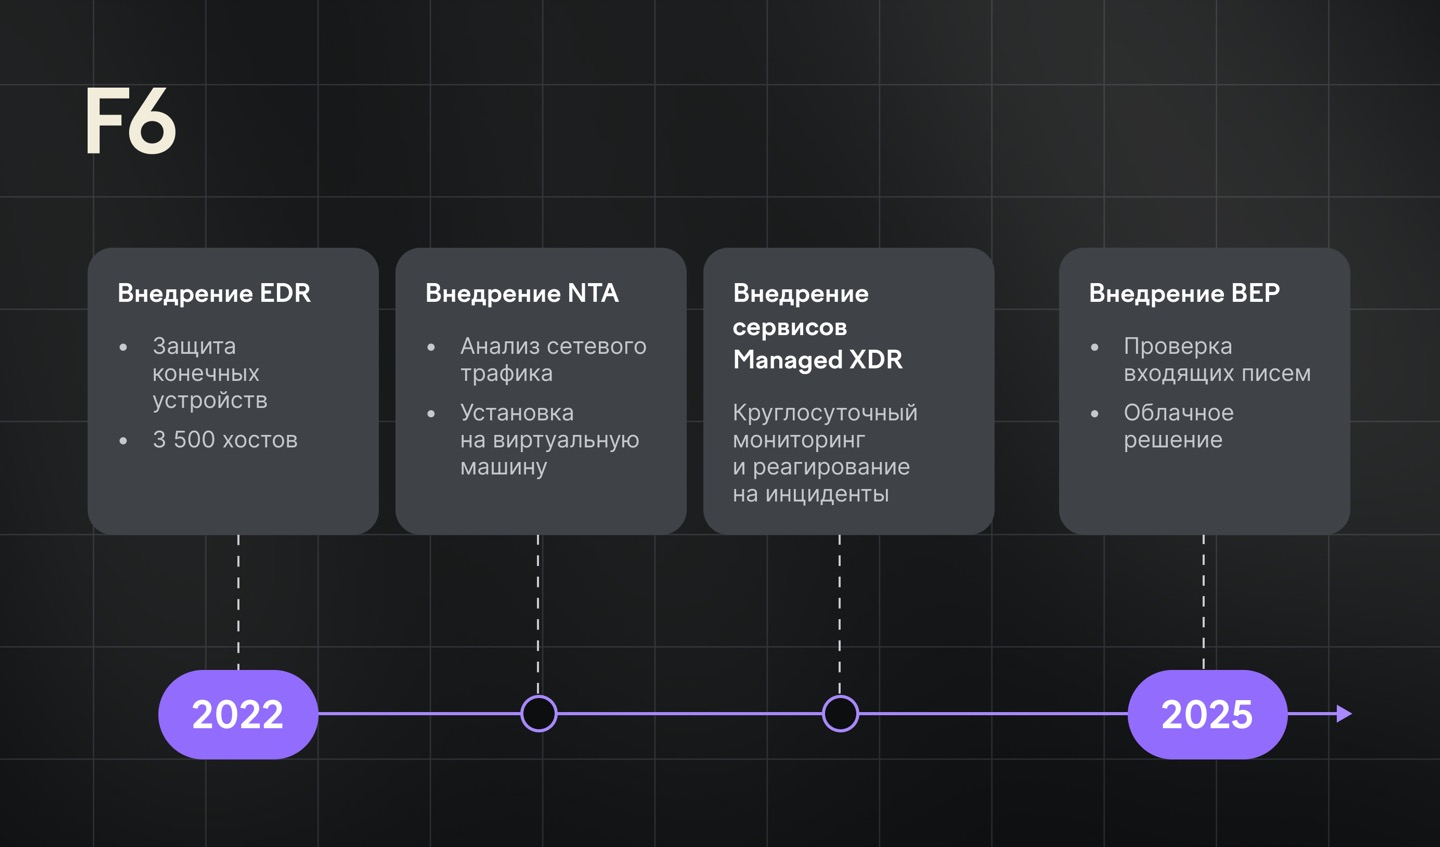
В 2022 году запуск проходил в несколько этапов:
1. Анализ угроз и инфраструктуры
Специалисты О’КЕЙ провели аудит текущих рисков, оценили, какие сценарии атак наиболее вероятны и критичны для бизнеса.
2. Тестирование решения от F6
Провели пилот, в рамках которого команда О’КЕЙ проверила, насколько продукт соответствует требованиям, как работает в инфраструктуре компании.
3. Развертывание EDR
EDR-агенты были установлены на 3 500 хостах. Они помогают обнаружить подозрительную активность на каждом устройстве в инфраструктуре и быстро изолировать его в случае атаки.
Чем EDR отличается от антивируса и как защищает рабочие устройства →
4. Развертывание NTA
Установили и настроили сервер, который позволил увидеть картину трафика в критичных сегментах сети.
5. Настройка правил корреляции и автоматизации
На этом этапе специалисты О’КЕЙ адаптировали продукт F6 под свои нужды, чтобы он не просто уведомлял об угрозах, но и запускал автоматизированные меры реагирования.
6. Обучение команды
Чтобы аналитики могли эффективно использовать все возможности решения и реагировать на события ИБ.
7. Фаза эксплуатации и оптимизации
После запуска команда О’КЕЙ адаптировала систему, уточняя алгоритмы работы на основе реальных инцидентов.
В дальнейшем компания подключила сервисы круглосуточного мониторинга и реагирования, чтобы снизить нагрузку на ИБ-команду.
В 2025 году провели пилот решения для защиты почты — Business Email Protection. Внедрение сервиса в облаке заняло меньше часа.
Мы провели сравнительный анализ различных решений — учитывали уровень экспертизы, риски, затраты на поддержку и сопровождение on-premise sandbox-сред, а также возможности интеграции. В результате пришли к выводу, что использование F6 BEP дает нам необходимый уровень защиты при существенно меньших издержках и простоте внедрения. Это позволило быстро усилить почтовую безопасность без необходимости развертывания и обслуживания сложной инфраструктуры.
Как защитить почту от спама, фишинга, ВПО →
Вызовы проекта
Специфика ритейла — объем и разнородность инфраструктуры, это становится сложностью при выстраивании ИБ-процессов.
Особенности, которые важно было учесть:
- Множество источников событий.
- Конечные устройства не всегда имеют нужные мощности, чтобы подключить их к системе. Не всегда есть возможность установить EDR-агент на хост.
Чего нужно было избежать:
- Удорожания интеграции. Для этого необходимо правильно распределить приоритеты внедрения, критичность событий, выделять контуры без агентов.
- Перегрузки персонала избыточными триггерами. Для этого нужен длительный этап обучения системы. Команда О’КЕЙ провела детальную настройку правил корреляции для снижения ложноположительных срабатываний.
Одним из интересных кейсов стало выявление аномалий в сетевом трафике, которые сначала казались случайными, но после детального анализа оказались попыткой скрытого анализа инфраструктуры со стороны внутреннего атакующего. Это помогло нам вовремя предотвратить возможную атаку.
Результаты
Система помогла выявить несколько попыток атак на веб-приложения и обнаружить имеющиеся угрозы внутри инфраструктуры, тем самым предотвратила возможные финансовые потери.
F6 помогает команде О’КЕЙ:
- противодействовать попыткам взлома учетных записей;
- противостоять фишинговым атакам;
- выявлять попытки запуска вредоносных процессов;
- обнаруживать необычную активность пользователей и попытки эксплуатации уязвимостей.
Мы особенно ценим оперативность команды и высокий уровень экспертной поддержки. F6 — это не просто инструмент, а полноценный партнер по кибербезопасности, с которым можно обсуждать новые риски и совместно разрабатывать меры защиты.


