



Подмена трафика в эквайринге: как безупречный мерчант со временем начинает работать на мошенников
Мерчант проходит проверку идеально — а потом становится каналом для чужого трафика. Разбираем механику transaction laundering и как её распознать.
Введение
Интернет-эквайринг — это сложная экосистема, в которой банки, платежные агрегаторы и предприниматели ежедневно обрабатывают миллионы транзакций. Но у этой системы есть слабое место: преступники научились подключаться к ней полностью законно, а затем превращать легальный бизнес в канал для вывода денег.
Преступный план, который в индустрии называют transaction laundering, работает так: коммернсант проходит онбординг с безупречными документами и сайтом, начинает принимать платежи, формирует положительную историю. А спустя время в легитимный поток «подмешивается» чужой — от неавторизованных ресурсов или через замещение контента в ночные часы.
На момент проверки все чисто. Увидеть детали можно только одним способом — постоянным наблюдением за мерчантом на всем жизненном цикле.
В этом материале разбираем, как F6 Fraud Protection помогает банкам и агрегаторам выявлять такой риск до того, как он нанесет ущерб.
Что такое transaction laundering
Подмена трафика в эквайринге — это ситуация, при которой мошеннический поток маскируется под легальные транзакции обычного предпринимателя.
Злоумышленник подключает к эквайрингу внешне добросовестный бизнес: документы в порядке, веб-ресурс наполнен, товары или услуги настоящие. После накопления положительной истории платежей в них начинают подмешивать не соответствующие заявленному типу деятельности. Это могут быть платежи от сторонних интернет-страниц, не указанных в договоре, или оплата товаров и услуг, которые отклоняются правилами эквайринга (например, азартные игры, материалы 18+).
Все это выглядит как финансовые операции обычного продавца — до тех пор, пока кто-то не начнет анализировать их паттерны.
Ключевая особенность: коммерсант на входе чист. Проблемы начинаются позже, когда положительная история уже сформирована и доверие получено.
Читайте про две другие преступные схемы:
- Рекуррентные платежи в эквайринге: как мошенники используют автосписания для кражи денег.
- Сеть нелегитимных мерчантов: как мошенники избегают блокировки, создавая новые точки продаж.
Подмена — это третья, самая сложная из всех.
Почему классический онбординг не защищает от подмены
В классическом виде происходит рассмотрение документов, сайта и репутации. Банк или агрегатор смотрит на учредителей, юридический адрес, контакты, содержание веб-ресурса, политику возврата. Если все в порядке — коммерсанта подключают.
Документы в порядке. Интернет-страницы наполнены. Контакты есть. Товары или услуги — законные. Первые оплаты — от настоящих покупателей.
Проблема в том, что это однократное событие. А обман начинается позже.
Что не видит классический онбординг:
- Будущее поведение мерчанта. Первичная интеграция не предскажет, что через месяц на сайте появятся воспрещенные материалы.
- Подмешивание трафика. Проверка не увидит, что к легитимным добавятся переводы от сторонних ресурсов.
- Метаморфозы контента. Анализ на старте не проверит, что веб-ресурс будет менять содержимое ночью.
Вот почему нужен непрерывный мониторинг на всем жизненном цикле.
От легального подключения к мошенничеству
Такая подмена в эквайринге строится в несколько этапов. На каждом из них продавец выглядит добросовестным — до того момента, пока не становится слишком поздно.
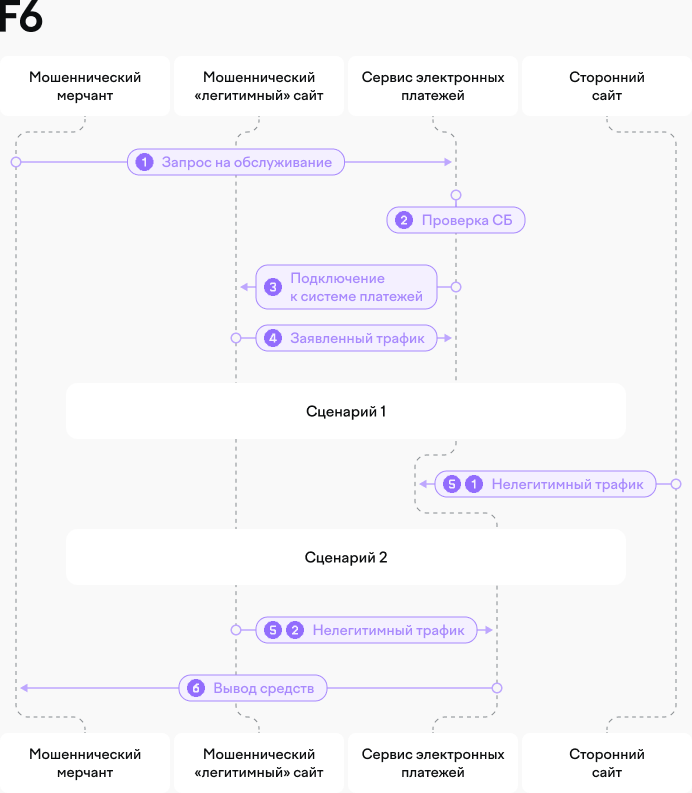
Этап А. Легитимное подключение
Преступник подает заявку на эквайринг как обычный бизнес. У него есть все документы: свидетельство о регистрации, ИНН, ОГРН, договор с поставщиком, контакты. Интернет-страница выглядит как настоящий магазин — с каталогом, ценами, корзиной, политикой возврата.
Служба безопасности банка или агрегатора проверяет документы. Все чисто. Мерчанта подключают.
Этап Б. Формирование положительной истории
Начинают происходить законные расчеты. Настоящие покупатели заказывают реальные товары. Формируется положительная история транзакций. Банк видит, что предприниматель работает, платит комиссию, не вызывает жалоб.
Этот этап может длиться неделями или месяцами. Чем дольше продавец работает чисто, тем выше доверие. И тем сложнее его заподозрить.
Дальше — включается обман.
Два сценария: сторонние ресурсы и запрещенный контент
Сценарий 1. Подмешивание трафика от сторонних ресурсов
Мошенники используют несколько сайтов, но платёжный модуль подключён только к одному. Например, коммерсант зарегистрирован как магазин электроники и принимает оплату за телефоны и ноутбуки. Параллельно у преступников есть не подключённый к эквайрингу ресурс с запрещённым контентом — они перенаправляют оттуда пользователей на платёжный модуль легитимного продавца.
Ключевой сигнал здесь — расхождение между заявленным MCC-кодом и фактическим
профилем операций. Магазин электроники (MCC 5732) обычно показывает
предсказуемый паттерн: средние по размеру покупки, равномерное распределение по дню, стандартная
география. Если часть транзакций внезапно меняется — суммы характерны для другой категории бизнеса,
всплеск активности в часы, нетипичные для покупки товаров, — это не просто «аномалия», а прямой след
того, что через легитимный MCC-код идёт трафик, которому там не место.
Сценарий 2. Замена контента на запрещённый в определённые
периоды
Здесь мошенники не создают дополнительные сайты, а меняют содержимое одного
домена. Днём ресурс продаёт законные товары, ночью или в выходные содержимое заменяется на
запрещённое, оплата идёт через тот же платёжный модуль.
Ключевой сигнал здесь — не сама ночная активность, а её отличие от дневной
по характеру, а не только по времени. Если у мерчанта и днём, и ночью
одинаковый профиль (похожие суммы, похожая частота) — это, скорее всего, просто бизнес с ночным
спросом (доставка еды, например). Но если днём один профиль операций, а ночью — другой (иные
суммы, иная частота, иногда даже иная география плательщиков) при том же домене и том же юрлице,
это признак того, что ночью через легитимный канал идёт совсем другой, незадекларированный
трафик.
После вывода средств банк или агрегатор может получить шквал чарджбэков, регуляторные
претензии и штрафы. Только преступники уже исчезли.
Индикаторы для мониторинга
Индикатор
Что проверять
Почему это важно
Несоответствие MCC-кода
Сравните заявленный MCC-код с фактическим содержанием транзакций
Мошенники часто указывают неверную категорию, чтобы платить меньшую комиссию и
скрыть реальную деятельность
Резкое изменение среднего чека
Сравните текущий средний чек с историческим за 3-6 месяцев
Заметное отклонение без видимой причины — сигнал для проверки, а не автоматический
приговор
Аномальная активность в ночные часы
Проверьте распределение финансовых операций по времени суток
Концентрация в ночные часы нетипична для большинства обычных бизнесов
Рост числа чарджбэков
Отслеживайте уровень чарджбэков по каждому ТСП
Рост выше обычного для этой категории бизнеса — повод для проверки
Метаморфозы контента на сайте
Сканируйте веб-ресурс предпринимателя в разное время суток
Замена на воспрещенный в ночные часы — классический паттерн
Аномалии в географии
Проверяйте страны, из которых приходят деньги
Платежи из стран, с которыми коммерсант не работает, — признак преступления
Нестандартные временные интервалы
Диагностируйте промежуток между операциями
Автоматизированные паттерны указывают на работу ботов, а не живых покупателей
Чем текущая схема отличается от других в эквайринге
Схема
Суть
Ключевая особенность
№1:
рекуррентные платежи
Маскировка подписки под регулярные платежи
Обман пользователя на этапе оплаты
№2: сеть нелегитимных
мерчантов
Создание паутины фиктивных магазинов
Множество точек, единый центр управления
№3: подмена трафика
Старт работы под видом обычных продавцов
Законный вход, проблемы после
- ее сложнее обнаружить — на входе все чисто,
- она может работать месяцами без подозрений,
- ущерб накапливается постепенно — банк замечает его только при росте чарджбэков,
- преступники успевают вывести деньги до того, как их заблокируют.
Вот почему банкам и агрегаторам нужен не разовый онбординг, а постоянная диагностика поведения продавцов на всем жизненном цикле.
Как помогает F6
Ручная проверка сотен и тысяч предпринимателей неэффективна.
Как работает F6 Fraud Protection:
1. Транзакционный мониторинг в реальном времени
Система анализирует каждое движение средств по сотням критериев: сумма, частота, время, география, MCC-код. Любое отклонение от исторического паттерна — автоматический алерт.
2. Поведенческий скоринг
Машинное обучение выявляет аномалии: резкое изменение среднего чека, ночную активность, рост чарджбэков. Система учится на данных и становится точнее со временем.
3. Анализ контента сайта
F6 FP сканирует интернет-страницы в разные периоды суток, выявляя замену. Это позволяет обнаружить сценарий 2 до того, как накопятся чарджбэки.
4. Графовый анализ связей
Если один мерчант связан с другими (через IP-адреса, устройства, платежные реквизиты), эти связи выявляются.
5. Интеграция с Fraud Matrix
База знаний с актуальными схемами мошенничества — сверьте поведение мерчанта с уже задокументированными паттернами вручную.
Получить доступ к Fraud Matrix
Результаты внедрения:
- Снижение потерь от чарджбэков
- Уменьшение операционных расходов на ручную проверку
- Раннее обнаружение до нанесения ущерба
- Соответствие требованиям регуляторов
Заключение
Transaction laundering — одна из самых опасных схем для банков-эквайеров и платежных агрегаторов. Все, что нужно правонарушителям, — легитимный продавец с чистой историей. Проблемы начинаются позже, когда в легальный поток подмешивают чужой.
Классический онбординг не защищает. Единственный способ — непрерывный мониторинг действий предпринимателя на всем жизненном цикле: оценка транзакционных паттернов, содержания веб-ресурса, географии платежей, временных аномалий.
Мы автоматизирует этот процесс в реальном времени, помогая банкам и агрегаторам выявлять такого рода обман до того, как он нанесет ущерб.


