



Цели и задачи Red Teaming
Red Teaming проверяет готовность компании к целевой атаке в условиях, близких к реальным. Разбираем его цели, задачи и отличия от пентеста и аудита ИБ.
Большинство компаний уверены в своей защите ровно до тех пор, пока не столкнутся с первой серьёзной атакой. На бумаге всё выглядит правильно: закуплен SIEM, настроен EDR, служба ИБ регулярно проходит аудит и обновляет политики. Но у бизнеса остаётся ещё один вопрос: выдержит ли эта защита целевую атаку здесь и сейчас. Именно на него отвечает Red Teaming: проверка готовности к нападению ставит защиту компании в условия, максимально близкие к действиям настоящего злоумышленника, и показывает, что произойдёт на практике.
Что такое Red Teaming и чем он отличается от привычных проверок
Red Teaming представляет собой имитацию целевой атаки на организацию силами команды специалистов, которые действуют по логике реального противника: скрытно, целенаправленно и без ограничений, характерных для стандартных проверок. Команда получает конкретную цель, например получить доступ к системе управления платежами или к базе клиентских данных, и добивается её методами, которые применил бы настоящий атакующий: через уязвимости в инфраструктуре, фишинг сотрудников, слабые места физической безопасности или цепочку поставок.
Здесь и заключается ключевое отличие от привычных проверок:
- Оценка соответствия проверяет, насколько процессы и документы компании отвечают требованиям стандартов и регуляторов.
- Пентест направлен на поиск наиболее значимых недостатков и объединение обнаруженных уязвимостей в цепочки для реализации доступных векторов атак, однако, исполнитель обычно не старается остаться незамеченным и ограничен конкретным объектом тестирования.
- Red Teaming идёт к конкретной цели так, как это сделал бы настоящий злоумышленник, и специально избегает обнаружения, чтобы честно проверить реакцию службы безопасности.
Активная защита ИБ строится на том, что компания сама организует контролируемую атаку на себя, вместо того чтобы пассивно ждать реальной и полагаться на то, что настроенные средства защиты сработают и команда мониторинга заметит вредоносную активность. Red Teaming входит в число главных инструментов такого подхода: он превращает предположения о защищённости в проверенный факт.
Цели Red Teaming: что компания получает на выходе
Разные организации подходят к Red Teaming с разными задачами, но итоговые цели обычно укладываются в несколько направлений.
Проверка реальной готовности к атакам
Главная цель заключается в проверке готовности к кибератакам в условиях, близких к боевым. Если команда специалистов дошла до целевого актива без обнаружения — это тревожный сигнал: с высокой вероятностью так же далеко смог бы зайти и настоящий атакующий. Это касается не только технической защиты, но и людей, и процессов. Первым слабым местом часто оказывается сотрудник, открывший фишинговое письмо, или процедура выдачи доступа, которая позволяет подрядчику получить больше прав, чем нужно для работы.
Оценка скорости и качества реагирования
Рэд тиминг показывает, сколько времени проходит от первых признаков вторжения до реакции службы безопасности, и что именно эта реакция включает: замечает ли SOC подозрительную активность, эскалирует ли её по правильному сценарию, успевает ли команда локализовать угрозу до того, как атакующий достигнет цели. Эти данные помогают доработать план реагирования на инциденты заранее, до события, когда на исправление ошибок уже нет времени.
Диагностика устойчивости к целевым атакам определённого профиля
Для многих компаний угроза вполне конкретна: это определённая группа атакующих со своими инструментами и тактиками, интересующаяся именно их отраслью. Только в 2025 году, по данным F6, Россию и страны СНГ атаковали 27 прогосударственных хакерских группировок, и у каждой свой набор инструментов, целей и предпочитаемых векторов проникновения. Red Teaming позволяет воспроизвести такой профиль атаки и проверить устойчивость компании именно к тому противнику, который может ей угрожать, вместо абстрактного набора уязвимостей из общего каталога.
Обучение защитников на реальном опыте
Столкновение с продуманной кибератакой даёт команде защитников то, что редко даёт тренинг: опыт настоящего противодействия. Закрепить этот эффект помогает формат replay workshop: команда Red Teaming по итогам проекта проходит вместе с защитниками по своим шагам, а те разбирают, что удалось заметить, а что нет, и как в дальнейшем детектировать похожую активность. Правила детектирования и плейбуки реагирования обновляются на основе только что полученного опыта. Отдельно стоит выделить Purple Teaming — это самостоятельная услуга с собственными целями, а не продолжение Red Teaming: команды красных и синих работают совместно с самого начала проекта, а не встречаются только по его итогам.
Подтверждение соответствия требованиям регулятора
Для банков, платёжных систем и других финансовых организаций регулярные проверки киберустойчивости давно перестали быть добровольной инициативой. ГОСТ Р 57580 и связанные с ним положения Банка России обязывают значимые организации регулярно проводить анализ уязвимостей и тестирование защищённости, включая методы, близкие к Red Teaming. Здесь цель дополняется формальным требованием подтвердить регулятору реальный уровень защищённости.
Задачи Red Teaming: как цели реализуются на практике
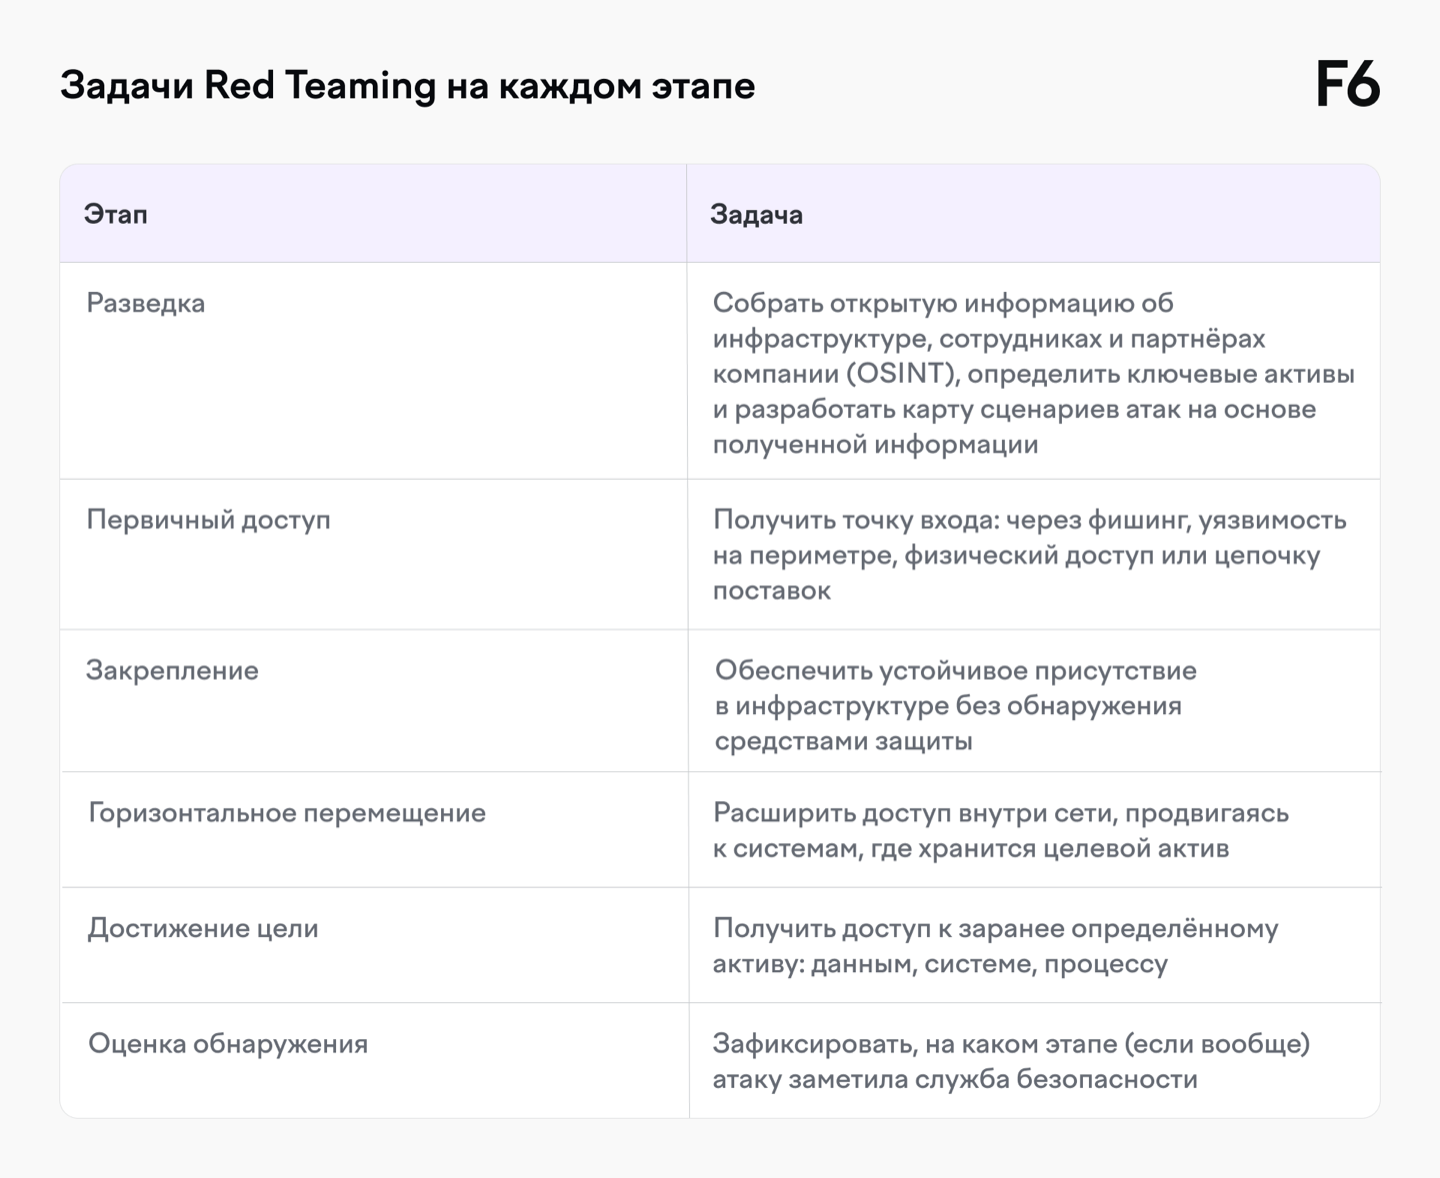
Чтобы дойти от абстрактной цели «проверить готовность к нападению» до конкретного результата, команда Red Team последовательно решает несколько практических задач. В основе работы лежат тактики, техники и процедуры (TTPs), которыми реально пользуются атакующие. Если это заранее согласовано с заказчиком, команда воспроизводит набор техник конкретной группировки, актуальной для отрасли клиента. Если такой договорённости нет, специалисты подбирают тактики свободнее, исходя из того, что видно во внешней и внутренней инфраструктуре компании, а не ограничиваясь почерком одного конкретного противника.
| Этап | Задача |
|---|---|
| Разведка | Собрать открытую информацию об инфраструктуре, сотрудниках и партнёрах компании (OSINT), определить ключевые активы и разработать карту сценариев атак на основе полученной информации |
| Первичный доступ | Получить точку входа: через фишинг, уязвимость на периметре, физический доступ или цепочку поставок |
| Закрепление | Обеспечить устойчивое присутствие в инфраструктуре без обнаружения средствами защиты |
| Горизонтальное перемещение | Расширить доступ внутри сети, продвигаясь к системам, где хранится целевой актив |
| Достижение цели | Получить доступ к заранее определённому активу: данным, системе, процессу |
| Оценка обнаружения | Зафиксировать, на каком этапе (если вообще) атаку заметила служба безопасности |
Оценка обнаружения не привязана к последнему шагу и ведётся на всём протяжении проекта: команда защиты может заметить активность на любом этапе, от разведки до попытки закрепления. Каждый шаг команды детально документируется, поэтому итоговый отчёт даёт полную хронологию происходящего: какие шаги сработали, какие защитные механизмы сработали, а какие сигналы, по данным команды ИБ клиента, могли остаться незамеченными. Такая детализация превращает разовую проверку в набор конкретных задач для команды ИБ на следующие месяцы.
Как результаты Red Teaming превращаются в реальную защиту
Атака, даже смоделированная, не создаёт защиту автоматически: ценность появляется на этапе разбора результатов. Качественный отчёт по итогам проверки даёт конкретные рекомендации: команда укажет категории событий и релевантные индикаторы компрометации (IoC), обозначит направления — как можно закрыть обнаруженный недостаток или снизить ущерб, если закрыть его полностью нельзя. Приоритеты — какие уязвимости устранять в первую очередь и какие именно правила добавлять в SIEM — заказчик определяет сам, исходя из уровня риска и значимости затронутых систем.
Отдельное направление работы, которое почти всегда всплывает по итогам рэд тиминга, это обновление плана реагирования на инциденты. Эксперимент показывает узкие места в реальных условиях: где эскалация происходит слишком медленно, кто из сотрудников не знает порядок действий при подозрении на инцидент, какие данные для расследования не собираются автоматически. Компании с уже выстроенным процессом реагирования используют Red Teaming, чтобы проверить его на практике вместо того, чтобы полагаться на предположения о том, как он сработает.
Кому нужен Red Team и когда к нему стоит переходить
Red Teaming нельзя назвать первым шагом в построении защиты: это скорее финальная оценка готовности к атакам, показывающая, что все предыдущие шаги действительно работают вместе. Обычно к нему обращаются компании, у которых уже есть:
- зрелая служба ИБ или SOC, отвечающие за мониторинг и реагирование;
- уже регулярно проводятся пентесты, пройден аудит ИБ, но нет уверенности, что действующие меры защиты выдержат целевую атаку;
- критичные активы, потеря которых обходится значительно дороже стоимости проверки: платёжная инфраструктура, клиентские базы, производственные системы;
- регуляторные требования к регулярному тестированию защищённости.
Если служба ИБ ещё формируется, разумнее начать с пентеста и наращивать зрелость постепенно. Проблема здесь двойная: без базовых процессов результаты Red Teaming будет просто некому анализировать и внедрять, а если в компании ещё нет сотрудников, отвечающих за мониторинг и реагирование, по сути нечего и проверять — сопротивляться атаке будет некому. Red Teaming даёт максимум пользы именно тогда, когда есть что проверять: сформированные процессы, обученная команда и работающие на первый взгляд средства защиты.
Длительность одного проекта обычно составляет от месяца до полугода: базовый Red Teaming занимает около трёх месяцев, а для крупных распределённых организаций может растягиваться до года: чем масштабнее инфраструктура, тем больше времени нужно, чтобы пройти путь атакующего полноценно, без сокращения сценария.
Периодичность имеет не меньшее значение, чем сам факт проверки. Инфраструктура, команда и внешние угрозы меняются непрерывно: новые сотрудники получают доступы, появляются новые сервисы и подрядчики, а тактики атакующих обновляются вместе с рынком. Разовая проверка отвечает на вопрос «насколько мы были готовы год назад», а вопрос «насколько мы готовы сейчас» остаётся открытым. Поэтому там, где это возможно, рэд тиминг стоит закладывать как регулярную практику, и по-хорошему ежегодно менять исполнителя. Одна и та же команда со временем привыкает к инфраструктуре заказчика и постепенно теряет часть свежего взгляда, а смена подрядчика раз в год возвращает объективность оценки.
Проверка вместо предположений
Разница между компанией, которая прошла Red Teaming, и компанией, которая только настроила защиту и понадеялась на лучшее, становится заметна при первой серьёзной атаке. Первая уже знает свои слабые места и успела их устранить. Вторая узнаёт о них по ходу расследования инцидента, когда цена вопроса уже выражается в деньгах и репутации: по данным экспертов F6, только первоначальное требование вымогателей для крупного бизнеса в 2025 году составляло от 4 до 40 млн рублей, не считая расходов на расследование, восстановление инфраструктуры и репутационные потери. Стоимость одной проверки Red Teaming, как правило, ниже стоимости единственного такого инцидента. Активная защита ИБ означает, что компания сама организует атаку на себя, не дожидаясь реальной, и Red Teaming остаётся самым практическим инструментом именно такого подхода.


