



Страховой случай: F6 изучила инструменты и инфраструктуру новой угрозы Malinsure
UPDATE (14.08.2026, 17:40)
После публикации блога про Malinsure наше исследование получило неожиданное продолжение: мы получили сообщение о том, что атаки проводили в рамках Red Teaming. С учётом этой версии мы обновили оценку кейса. Подробности — в блоге.
Аналитики департамента киберразведки (Threat Intelligence) компании F6 представили исследование, в ходе которого изучили инструменты и инфраструктуру нового кластера угроз Malinsure, атакующего российские компании.
В июле 2026 года специалисты F6 Threat Intelligence обнаружили семплы вредоносного программного обеспечения, загруженные с территории Российской Федерации и объединенные именованием файлов, связанным с тематикой добровольного медицинского страхования (ДМС). Эти семплы не удалось атрибутировать известному ВПО, в связи с чем данное ПО — бэкдор — было признано уникальным.
Эксперты F6 присвоили вредоносной программе название SafeMostSSH, образованное от следующих уникальных признаков: Safe — от URL-адреса, который злоумышленники использовали в первом канале связи с C2 (управляющим сервером), Most — от слова telemost, упомянутого в имени домена, через который также осуществлялась доставка команд, и SSH — по основному протоколу взаимодействия.
Атаки проводят с помощью фишинговых писем. Один из примеров — сообщение от имени российской страховой компании с темой «Акция! ДМС со скидкой до 60% для родственников», направленное с почтового адреса на gmail. Внутри — файл с именем «ДМС обновления.pdf», который предлагает скачать по ссылке вредоносный RAR-архив, маскирующийся под «Изменения в программе ДМС».
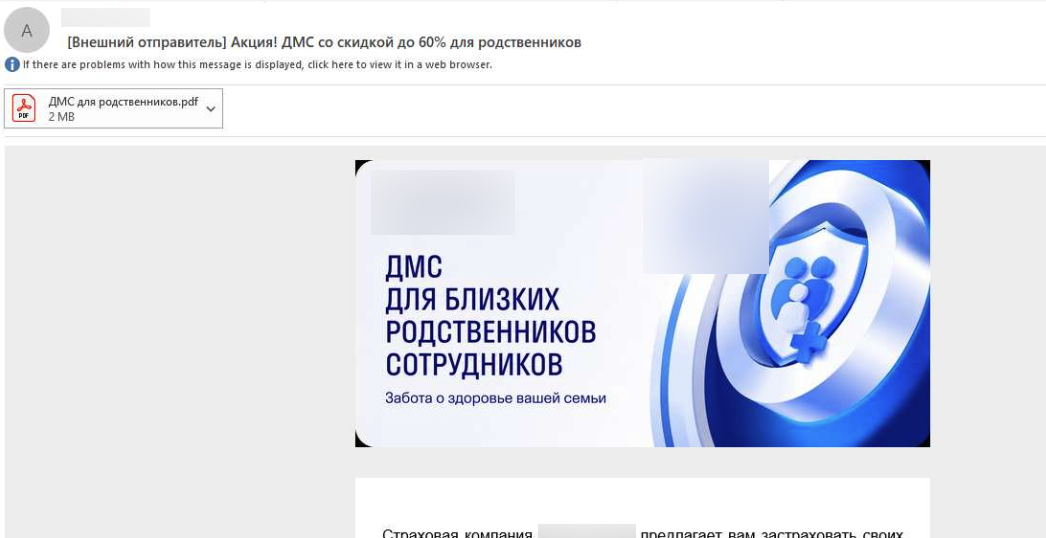
Содержимое обнаруженных файлов-приманок связано также с компаниями из финансовой сферы и топливно-энергетического комплекса, а среди доменов атакующих встречаются gosuslugi[.]email и minfin[.]support, что указывает на вероятный спектр целей.
Специалисты F6 не обнаружили какой-либо известной группировки, которая использовала бы такое ВПО, сетевую инфраструктуру, а также TTPs, в связи с чем отслеживают эту активность как новый кластер угроз с наименованием Malinsure (от англ. insure — страхование, по профилю компании, от имени которой распространяли файлы-приманки).
В числе особенностей ВПО, которое используют атакующие, можно отметить необычный способ получения новых адресов С2 (управляющих серверов) из внешних источников. В качестве одного из таких источников атакующие использовали пост на популярной российской медиаплатформе о бизнесе и технологиях vc.ru, посвящённый автозапчастям.
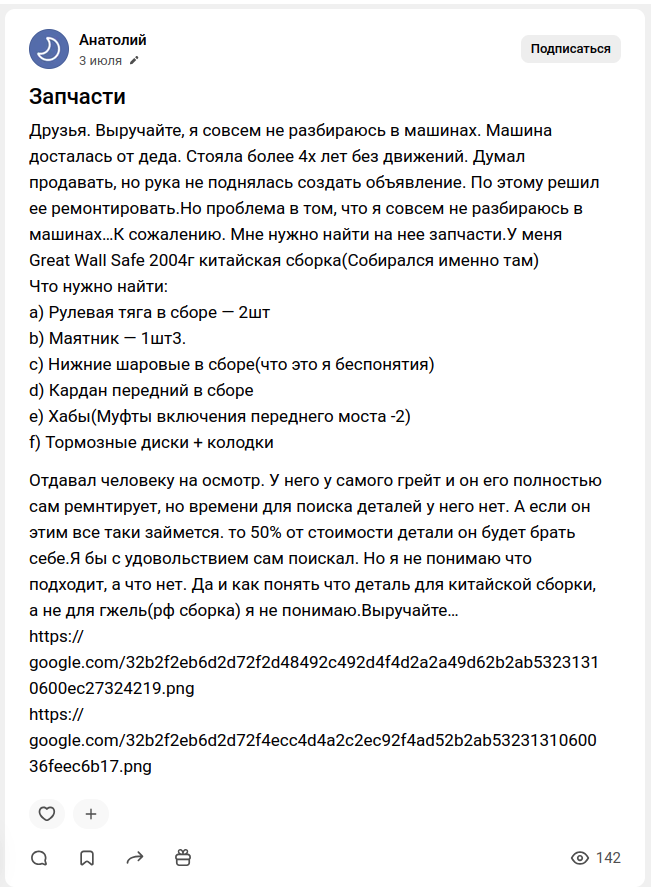
В тексте поста, опубликованного 3 июля 2026 года, были размещены две ссылки, которые формально вели на PNG-файлы, размещённые на Google.com, однако на самом деле эти ссылки были ложными: такие URL не существовали. Ложные ссылки используются для маскировки С2-адресов, которые зашифрованы в теле ссылки: ВПО декодирует эту информацию и получает необходимые данные. По обращению F6 12 августа администрация ресурса удалила указанный пост.
Подробности исследования, индикаторы компрометации — в новом блоге на сайте F6.


