
«Баба-яга» на крючке: злоумышленники распространяют ВПО через фальшивое приложение для отслеживания дронов
Компания F6, российский разработчик технологий для борьбы с киберугрозами, зафиксировала новый сценарий распространения вредоносного ПО предположительно для заражения десктопных устройств, которые используют вблизи линии боевого соприкосновения.
Злоумышленники создали в мае 2026 года сайт, через который распространяют приложение, якобы предназначенное для отслеживания дронов типа «Баба-яга» и мест минирования. На самом деле при открытии такой программы происходит проверка языка устройства и его заражение. Вероятная цель атакующих – шпионаж.
Группа Mimbrob, использующая эту схему, впервые была обнаружена специалистами F6. Помимо атак на военных, группа нацелена на российские промышленные предприятия и IT-компании.
Костяная нога
Аналитики департамента киберразведки (Threat Intelligence) компании F6 представили исследование вредоносной активности, которая получила название Mimbrob. Достаточных оснований для того, чтобы атрибутировать эту активность какой-либо из ранее известных киберпреступных группировок, не было.
Атакующие, первые следы деятельности которых были зафиксированы в апреле 2026 года, распространяли вредоносное программное обеспечение (ВПО) через фишинговые письма и под видом приложения Dronner.
Для распространения этого приложения злоумышленники в мае 2026 года создали сайт в зоне .ru. Приложение Dronner, судя по описанию на сайте-приманке, якобы предназначено для отслеживания дронов типа «Баба-яга» (тяжелые беспилотники, переделанные из сельскохозяйственных, которые ВСУ используют в боевых целях, в том числе для дистанционного минирования), получения информации о местах пролета таких дронов и точках минирования.
Поскольку такая информация может быть актуальна для подразделений, которые действуют вблизи линии боевого соприкосновения, можно предположить, что атака с использованием вредоносного приложения Dronner нацелена на российских военнослужащих, которые используют десктопные устройства – ВПО не предназначено для мобильных устройств.
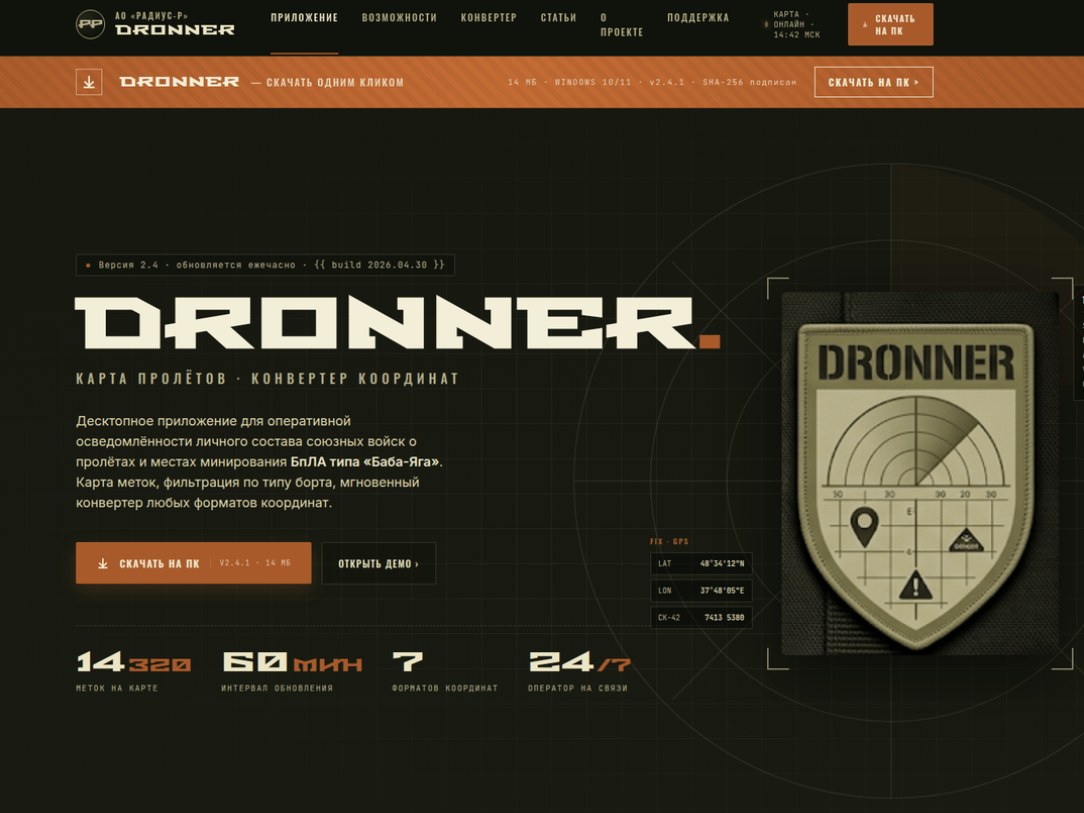
На момент исследования с сайта скачивался файл DronnerInstaller_2.8.5.exe. При запуске открывалось приложение-заглушка.
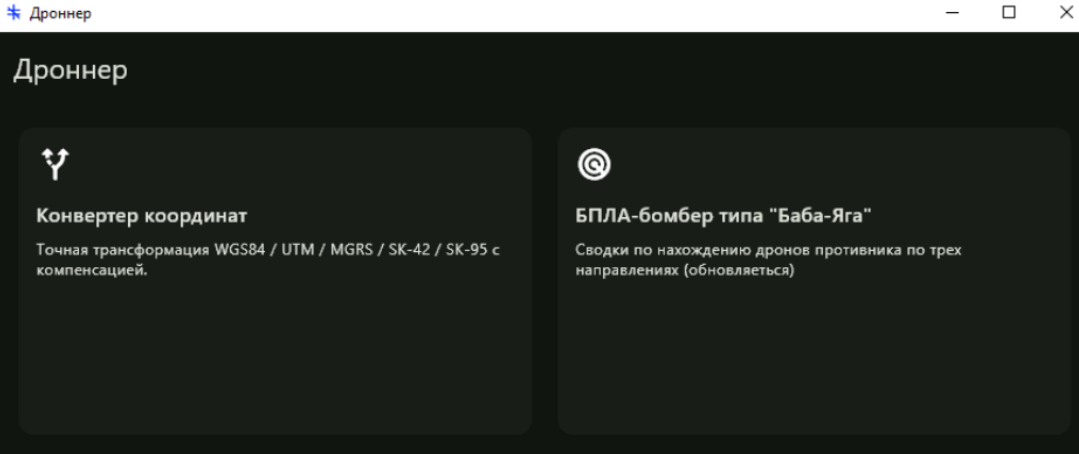
При запуске вредоносное приложение собирает информацию о языке системы, предпочитаемых языках интерфейса и установленных раскладках клавиатуры. В списке, который проверяет ВПО – раскладка для русского языка, а также языков других стран СНГ и Румынии. При обнаружении хотя бы одного языка из списка приложение продолжает работать. Во всех остальных случаях ВПО переходит в режим сна и через 3 минуты выключается.
Рука Кощея
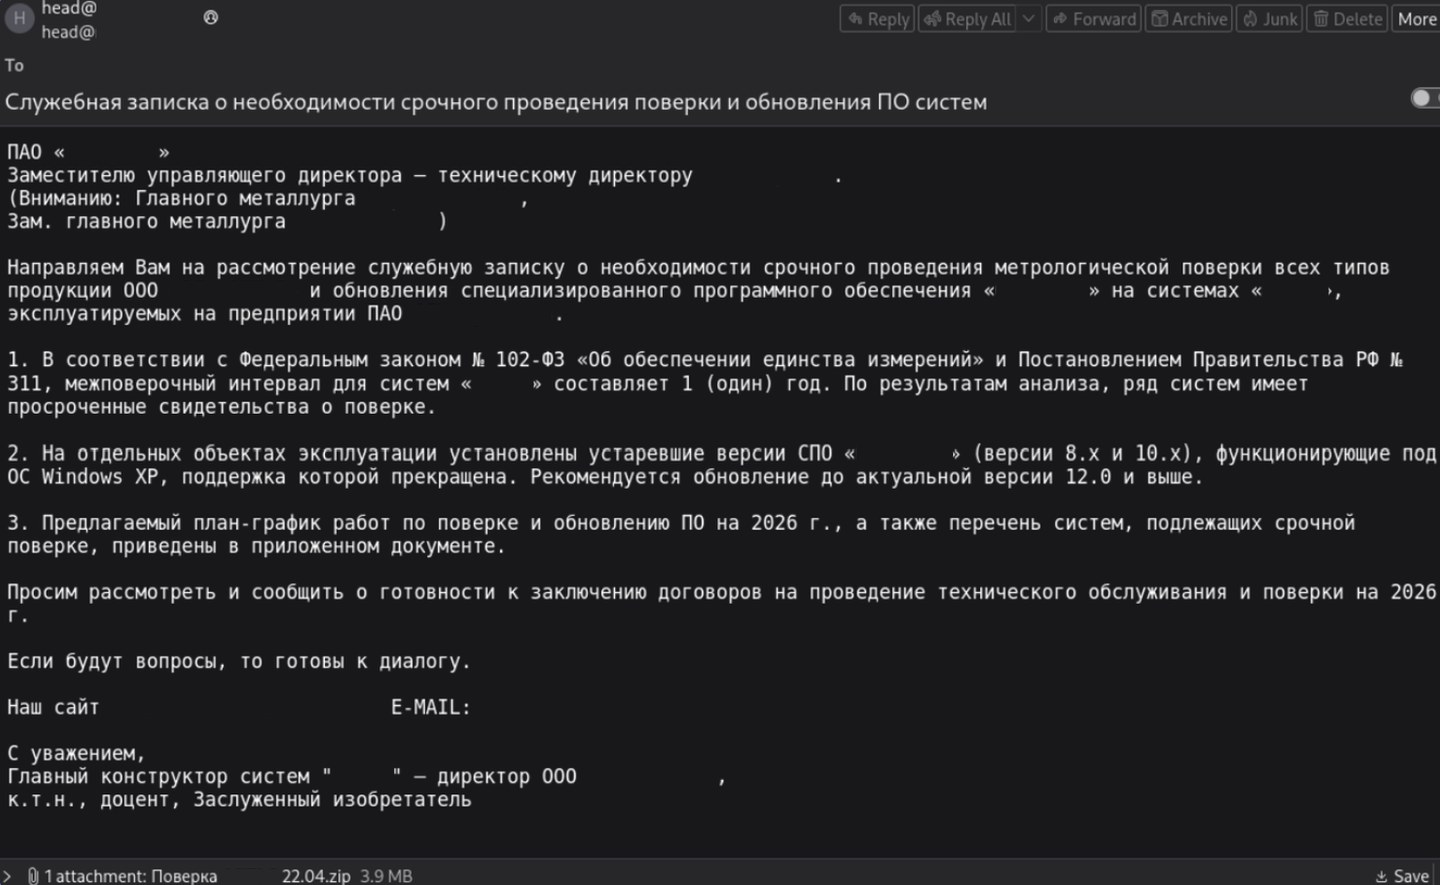
Первая из обнаруженных активностей группировки относится к 22 апреля 2026 года. Атакующие направили фишинговое письмо в адрес российского промышленного предприятия. Отправитель письма предположительно был скомпрометирован, так как домен отправителя принадлежит легитимной компании, занимающейся оптоэлектронными системами измерения.
Письмо замаскировано под служебную записку о необходимости срочного проведения метрологической проверки всей продукции предприятия и обновления специализированного ПО. Текст письма выдержан в официально-деловом стиле, содержит ссылки на федеральные законы и нормативные акты, которые относятся к теме сообщения, при этом в нем нет ошибок. Вредоносный файл, который запускал цепочку атаки, находился в архиве.
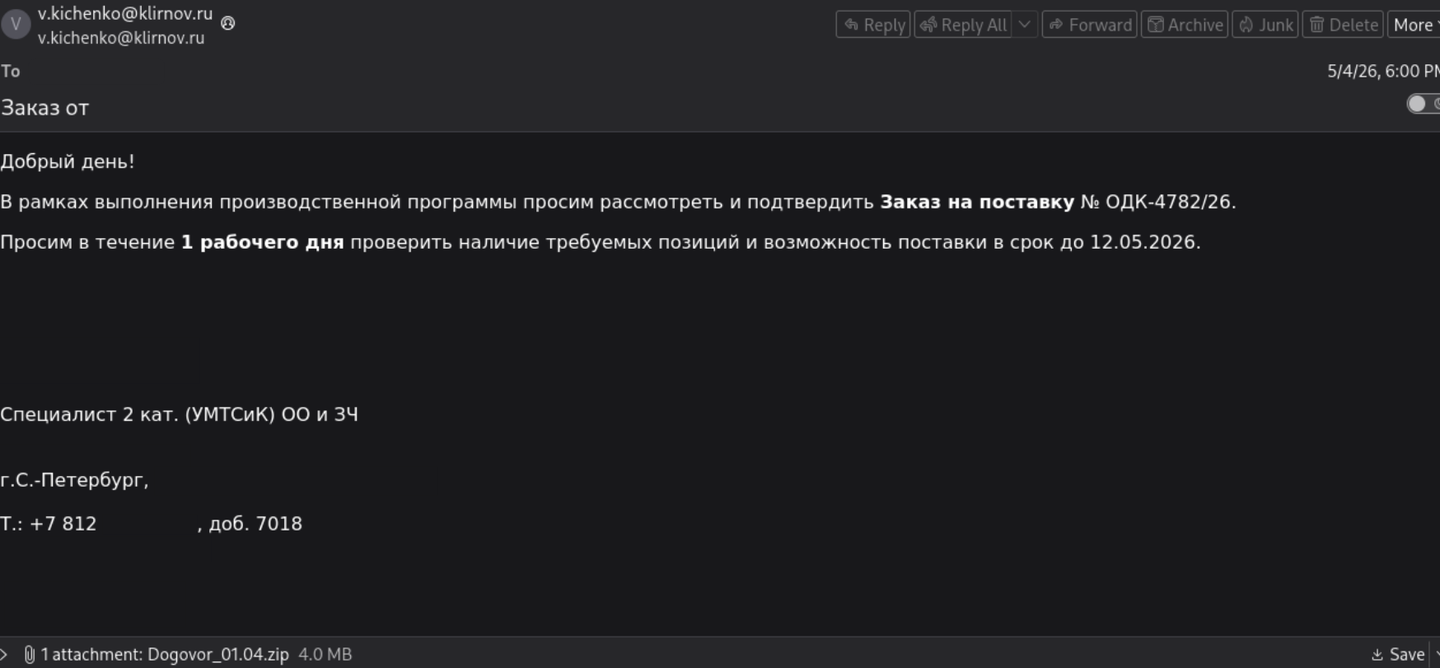
4 мая 2026 года системой защиты корпоративной почты F6 Business Email Protection (F6 BEP) были заблокированы еще несколько рассылок, направленных в адрес другого промышленного предприятия. Рассылка проводилась с домена, который маскировался под российского разработчика в авиационной сфере.
Во всех этих случаях атакующие использовали оригинальное ВПО-загрузчик, который специалисты F6 назвали FBULoader (аббревиатура от Fake Browser Update Loader – фальшивый загрузчик обновления браузера), поскольку во всех обнаруженных образцах использовался легитимный файл Яндекс Браузера, а домены мимикрировали под его инфраструктуру.
Фишинговые атаки с использованием этого ВПО были зафиксированы с 22 апреля по 8 мая 2026 года, новая волна атак началась с 3 сентября и продолжается по настоящее время.
В сентябре системой F6 BEP были заблокированы письма, направленные в адрес нескольких ИТ-компаний. Письма отправлены с электронного адреса, домен которого маскируется под домен российского научно-производственного предприятия. В качестве вложения были прикреплены архивы с именами «Судебное_разбирательство[дата].rar».
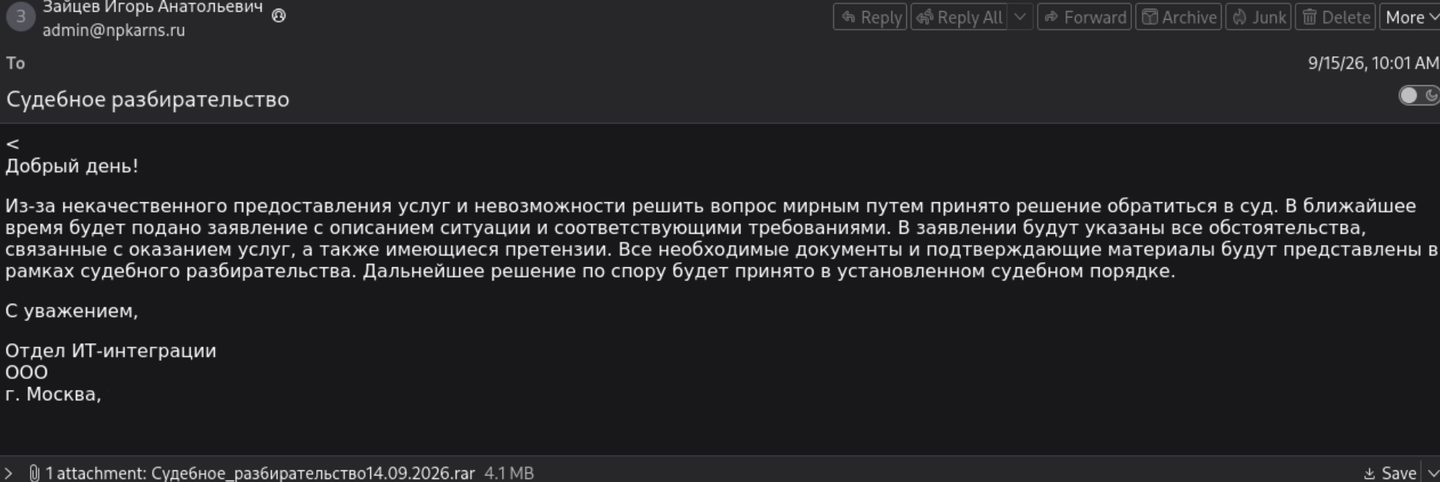
Все три домена, которые атакующие сами создавали для отправки писем, были зарегистрированы в один день – 16 апреля 2026 года.
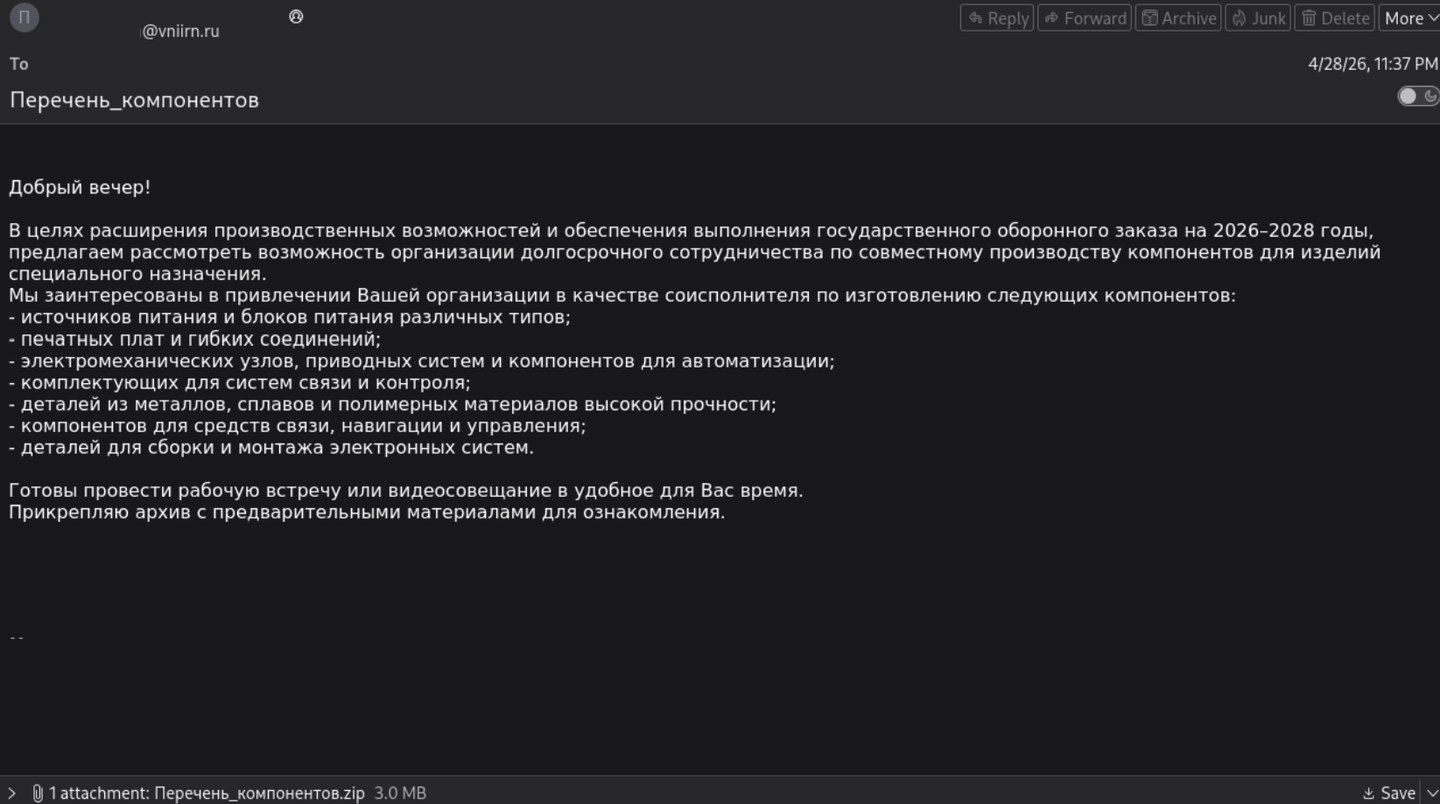
Параллельно с фишинговыми рассылками с FBULoader группировка распространяла другое ВПО, названное атакующими RAT-Go. Цепочка атаки начиналась с фишингового письма с архивом, направленного от имени научного института. Сообщение было замаскировано под предложение о сотрудничестве.
«Судя по выбору целей и качеству составления фишинговых писем для рассылок, вероятная цель атакующих – шпионаж. Так как финальная нагрузка в ходе исследования не была получена, более точные выводы о мотивации остаются в области предположений».
Подробности исследования, индикаторы компрометации – в новом блоге на сайте F6.
Если Вы обнаружили подозрительный сайт, отправьте ссылку или сообщение на платформу «Антифишинг». Специалисты F6 проверят информацию и передадут ее регуляторам для блокировки.
О компании F6
F6 — ведущий разработчик технологий для борьбы с киберпреступностью, предотвращения и расследования киберпреступлений в России и за рубежом. Флагманские продукты F6 основаны на знаниях, полученных в ходе многолетних реагирований на инциденты и исследований киберпреступности.
Решения компании F6 обеспечивают защиту от киберрисков, связанных с целевыми атаками, утечками данных, мошенничеством, фишингом, нелегальным использованием бренда. Продукты F6 входят в реестр отечественного ПО.


