
Мониторинг и оценка
защищенности контрагентов
Оценивайте зрелость кибербезопасности контрагентов, выявляйте проблемы в их внешней инфраструктуре и контролируйте устранение
Растущие масштабы кибератак через подрядчиков и цепочки поставок
По данным отчета F6 «Global Threat Landscape 2025–2026»
>700 организаций
Затронула одна из крупнейших атак через доверенные отношения в 2025 году — кампания UNC6395 через Salesloft Drift. Компрометация одного поставщика позволила атакующим получить доступ к данным сотен его клиентов
500 000 устройств
Были заражены в результате supply chain-кампании TeamPCP в 2026 году. Атакующие похищали SSH-ключи, облачные учетные данные и GitHub-токены
Уязвимость контрагента может стать точкой входа в вашу инфраструктуру
Злоумышленникам проще скомпрометировать менее защищенного подрядчика, чем атаковать крупную компанию напрямую

Уязвимые внешние сервисы
Критические CVE, устаревшее ПО и открытые административные интерфейсы могут использоваться для первоначального доступа

Неконтролируемые активы
Тестовые среды, открытые базы данных, облачные ресурсы и забытые домены формируют слепые зоны

Скомпрометированные учетные записи
VPN, RDP, сервисные и привилегированные аккаунты увеличивают потенциальное влияние компрометации подрядчика

Постоянно меняющийся внешний периметр
Новые активы, сервисы и уязвимости могут появиться уже после первичной проверки
Обнаружение активов
Домены и поддомены, IP-адреса и подсети, SSL-сертификаты, сетевые сервисы, ПО и веб-интерфейсы
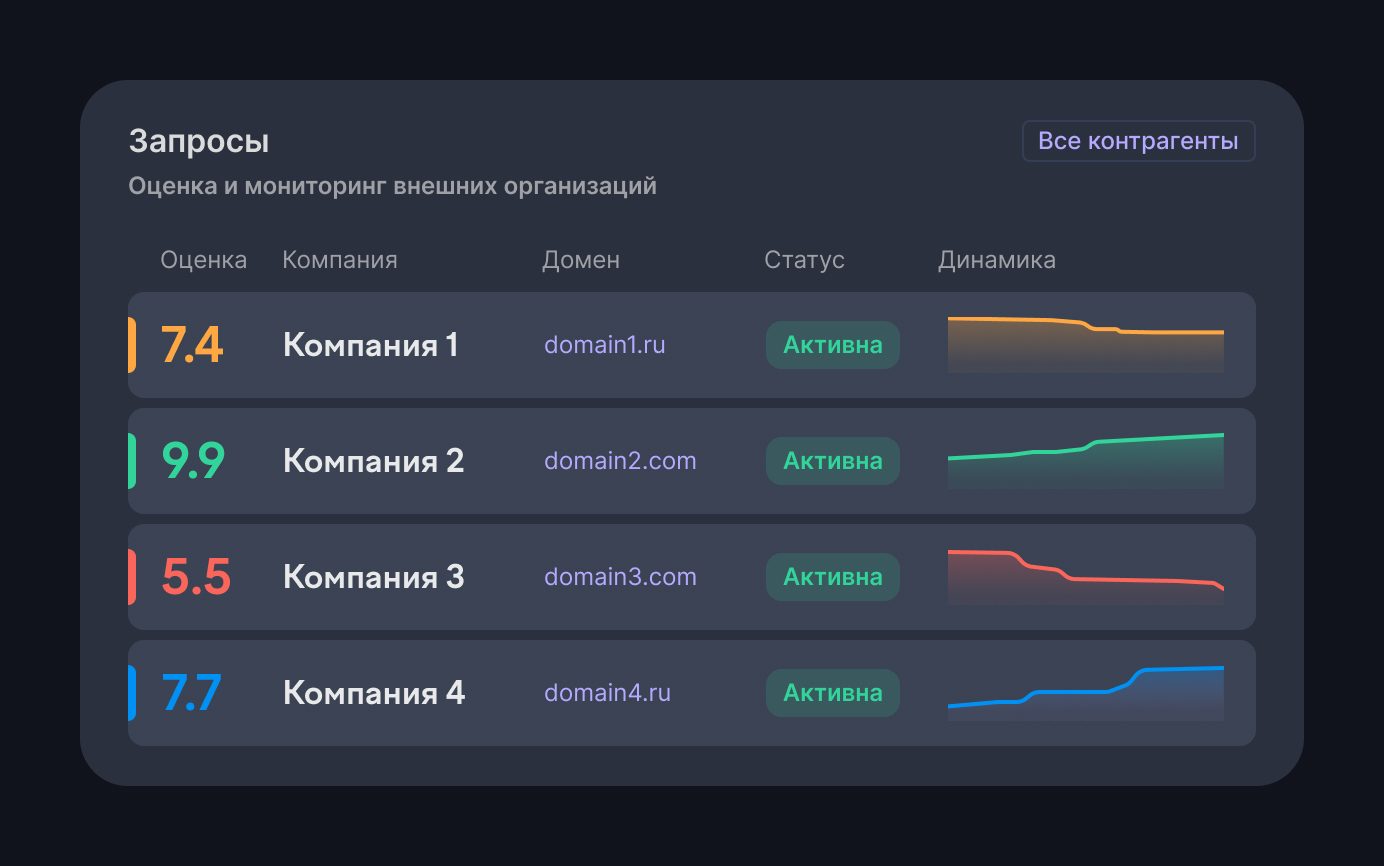
Автоматический скоринг
Автоматическая оценка уровня риска контрагента по совокупности технических признаков и формирование первичного рейтинга защищенности
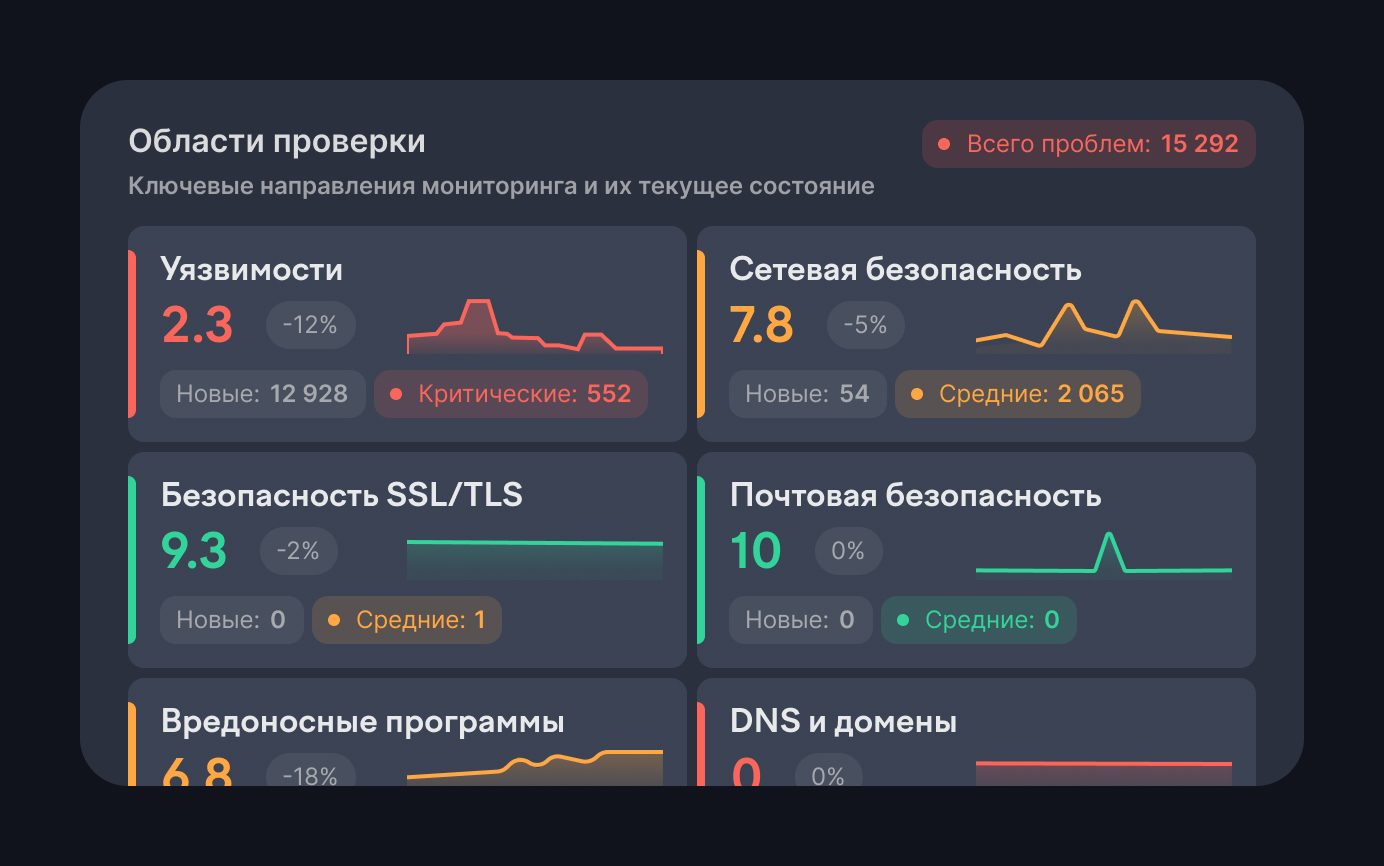
Валидация и приоритизация
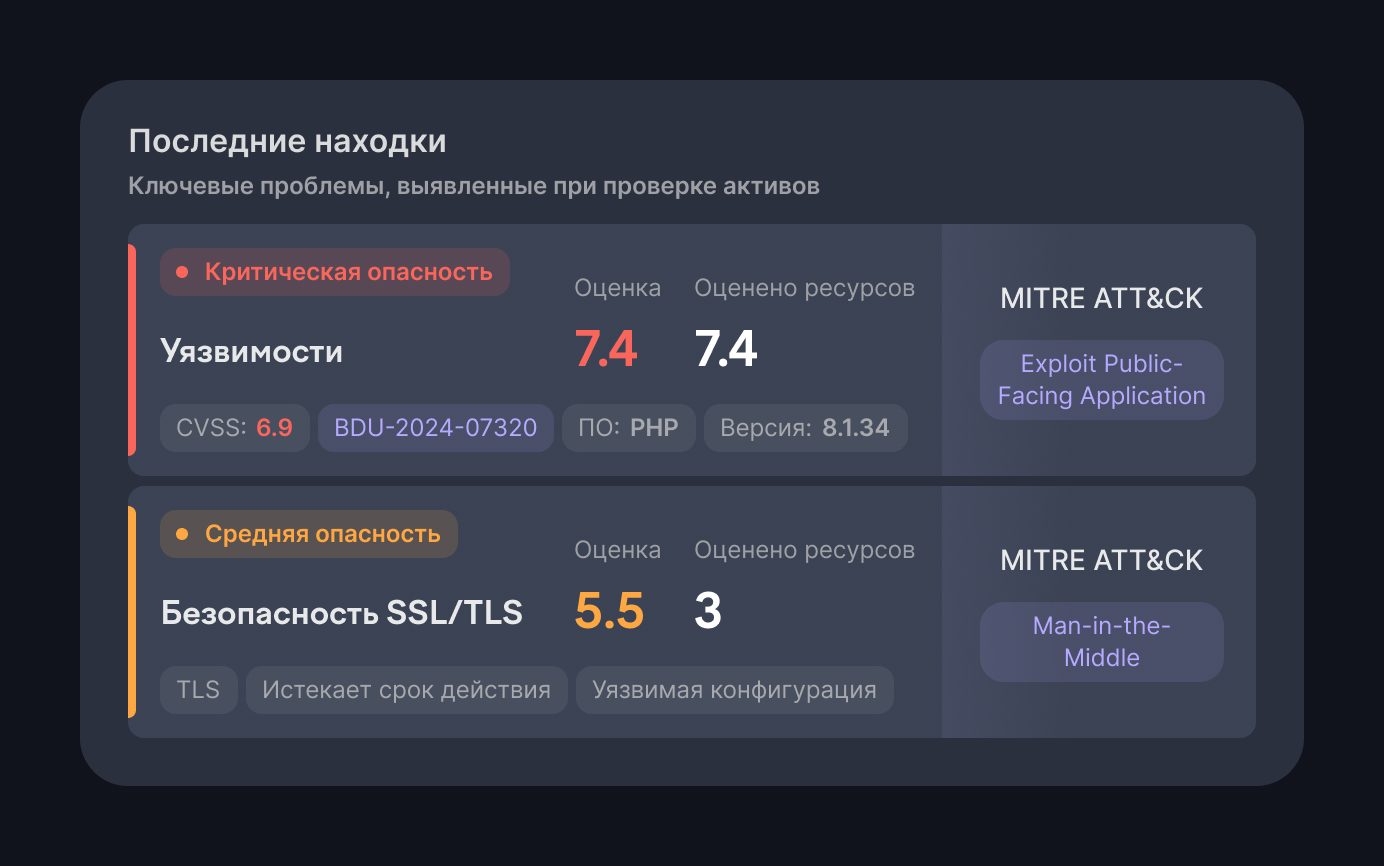
Подтверждение обнаруженных активов и результатов сканирования, фильтрация ложноположительных срабатываний и ранжирование проблем по уровню критичности
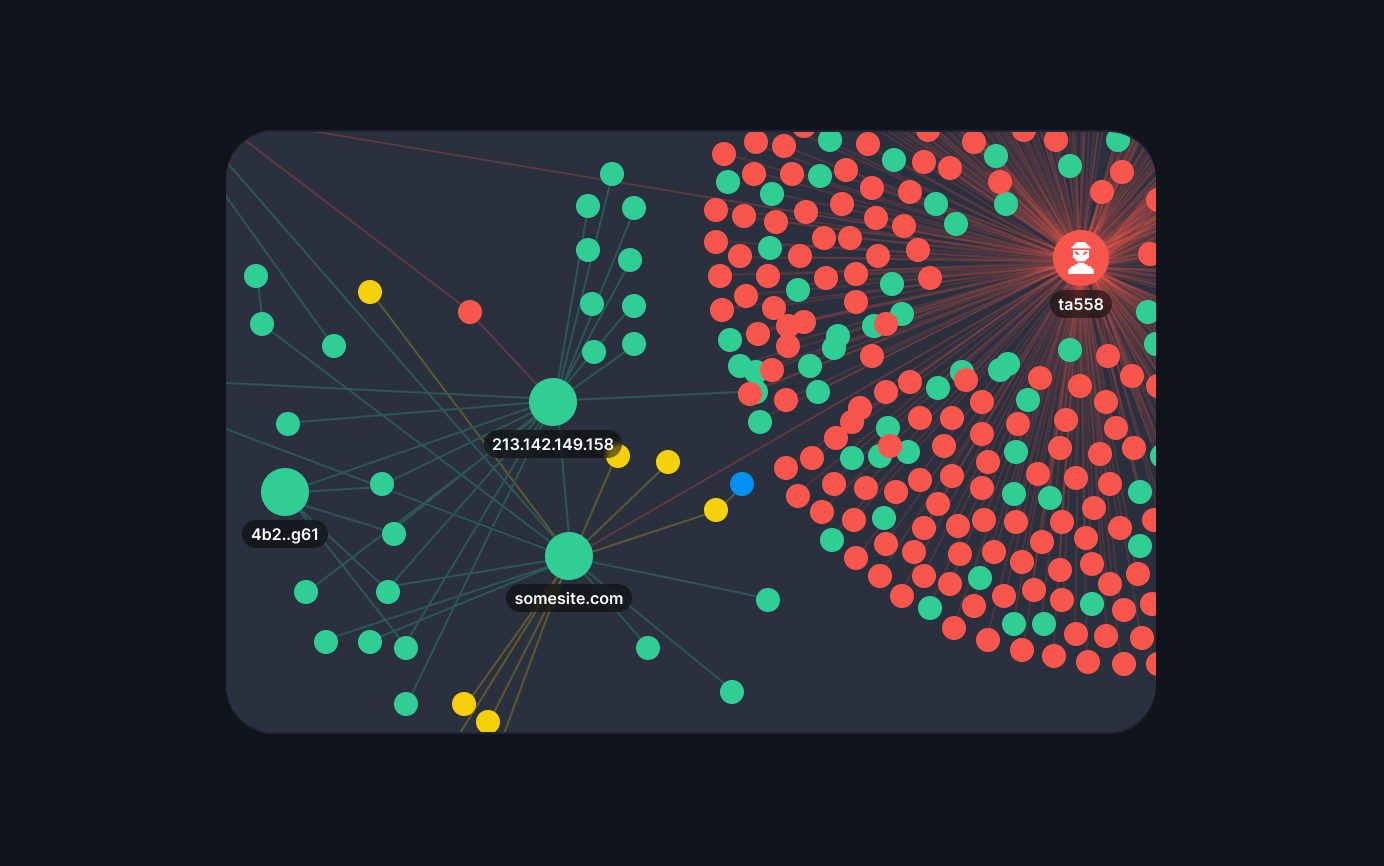
Графовый анализ
Выявление связей между инфраструктурой компании, контрагентами и их подрядчиками помогает находить неочевидные зависимости и потенциальные цепочки распространения риска
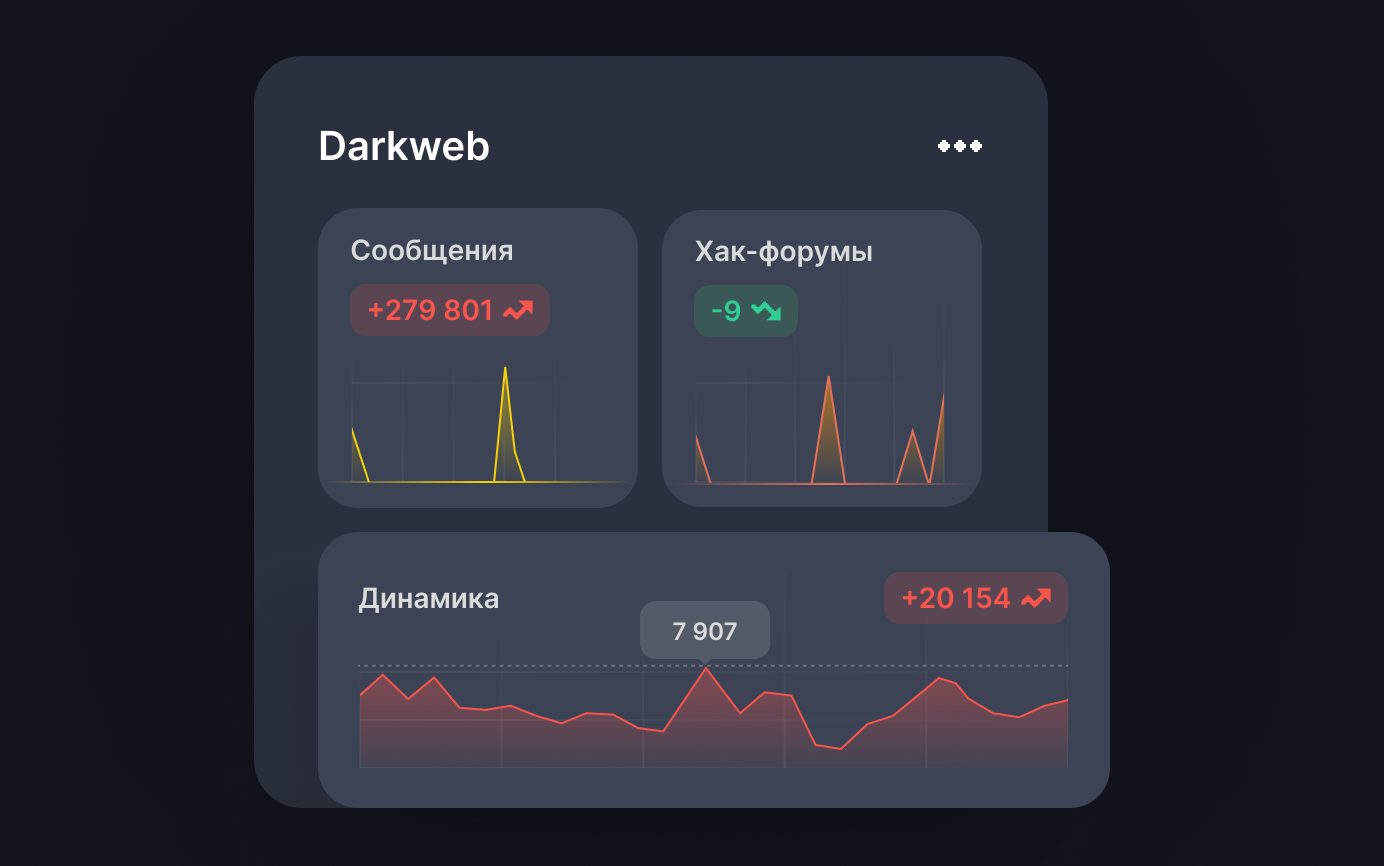
Данные киберразведки
Система обогащается уникальными данными киберразведки F6 Threat Intelligence
Почему разовой проверки контрагента недостаточно
Классические сканеры уязвимостей и периодические пентесты фиксируют состояние защищенности компании на момент проверки, тогда как внешняя инфраструктура и ландшафт угроз постоянно меняются

Возникают новые уязвимости
Безопасный сегодня сервис завтра может получить критическую CVE или известный эксплойт

Появляются новые активы
Домены, сервисы, веб-интерфейсы и другие ресурсы могут становиться доступными из интернета уже после завершения проверки

Меняются конфигурации
Обновления, миграции и ошибки администрирования могут привести к появлению открытых портов, небезопасных настроек и других точек входа

Риск меняется вместе с контрагентом
Его инфраструктура, подрядчики и внешние зависимости развиваются, поэтому результаты прошлой оценки быстро теряют актуальность

Устранение требует проверки
Одного факта обнаружения проблемы недостаточно. Важно понимать, устранена ли она и как это повлияло на уровень защищенности
Что получает бизнес
Непрерывный контроль над всей цепочкой поставок в едином пространстве

Рейтинг по 10-балльной шкале
Быстрая первичная оценка уровня защищенности
Техническая фактура
Уязвимости, ошибки конфигурации, открытые сервисы и другие выявленные проблемы
Приоритизация рисков
Понимание, какие контрагенты и проблемы требуют внимания в первую очередь
Динамика защищенности
Отслеживание изменений рейтинга и внешнего периметра
Контроль устранения
Возможность видеть статус и результат закрытия проблем
Выделенный аналитик F6
Специалисты, закрепленные за проектом, верифицируют результаты и формируют рекомендации
Графовый анализ связей
Выявление неочевидных связей между контрагентами, их активами и подрядчиками следующего уровня
Мониторинг собственного периметра
Возможность дополнительно контролировать внешнюю инфраструктуру своей компании в отдельных тарифах
Два сценария работы
с рисками
подрядчиков
Решение позволяет оперативно оценить киберриски контрагентов и контролировать их на основе фактического состояния инфраструктуры и рекомендаций аналитиков F6
Быстрая идентификация риска
Получите первичную оценку защищенности контрагента по 10-балльной шкале и определите, какие компании требуют дополнительного внимания
Контроль выявленных проблем
Переходите от рейтинга к технической фактуре, экспертному анализу, рекомендациям и контролю устранения выявленных проблем
- Технические детали — что обнаружено и на каком активе
- Оценка критичности — какие проблемы требуют внимания в первую очередь
- Рекомендации — что необходимо сделать для снижения риска
- Контроль устранения — проверка изменений и актуального статуса проблемы
Допустимый уровень риска определяется заказчиком с учетом критичности подрядчика, характера его доступа и роли в бизнес-процессах
Контроль контрагентов
на каждом этапе
Встраивайте оценку подрядчика в бизнес-процессы
F6 — пионер в разработке решений класса ASM
Компания одной из первых начала развивать собственные технологии автоматического обнаружения и контроля внешней поверхности атаки и представила решение класса ASM на российском рынке
Запросить демо
Остались вопросы? Заполните форму и наш специалист свяжется с вами


