
Волк с Роблокс-стрит: как злоумышленники крадут аккаунты детей на популярной игровой платформе
Специалисты департамента киберразведки (Threat Intelligence) F6 проанализировали наиболее популярные схемы, которые злоумышленники используют для обмана пользователей Roblox, в частности, детей и подростков.
Специалисты департамента киберразведки (Threat Intelligence) F6 проанализировали наиболее популярные схемы, которые злоумышленники используют для обмана пользователей Roblox, в частности, детей и подростков.
Практически каждый второй ребёнок в мире сегодня играет в Roblox и скорее всего проводит время в игровых чатах, на тематических серверах Discord и в Telegram-каналах, где пользователи обмениваются питомцами из Adopt Me!, внутриигровыми валютой и предметами. Именно на таких ресурсах дети встречают сообщения о раздаче редких питомцев, предложения о «взломе любого», а также рекламу абсолютно бесплатных VIP-серверов и выгодных сделок с предметами в игре. За каждым таким предложением, как правило, стоит мошенник, для которого детский аккаунт — товар.
- Аналитики департамента киберразведки (Threat Intelligence) компании F6 проанализировали наиболее обсуждаемые в андеграунде схемы, которые злоумышленники используют для обмана детей и подростков в Roblox, а также других мошенников, и выделили шесть наиболее популярных из них. В исследовании также раскроем, как у ребёнка могут украсть учётную запись без логина и пароля, как киберпреступники превращают украденное в деньги и почему на этом рынке мошенники обманывают даже друг друга.
- Самой распространенной среди мошенников в Roblox схемой стал «Фишинг как сервис» (PhaaS), использующий готовые конструкторы фишинговых страниц для кражи учетных данных.
- Мошенники применяют методы предварительного прогрева аудитории («фермы доверия») и автоматизацию через Telegram-боты для пассивного сбора сессионных cookie-файлов.
- Для монетизации украденные активы выводятся через лимитированные предметы и редких питомцев, после чего реализуются на теневых маркетплейсах за криптовалюту.
- Внутри киберпреступного сообщества распространена практика взаимного обмана, при которой организаторы сервисов скрытно перехватывают данные друг у друга.
Описание мошеннических схем в данном блоге приведено исключительно в предупреждающих целях и носит информационный характер. Мы разбираем уловки преступников, чтобы вы знали, как им противостоять. Автор категорически осуждает мошенничество и не несет ответственности за попытки повторения данных действий.
Распространенные мошеннические схемы в Roblox
Как правило, дети доверчивы, многие из них большую часть времени проводят онлайн, не обладают достаточными техническими знаниями для защиты своих данных в интернете, а потому становятся легкой мишенью для мошенников.
1. Фишинг как сервис: анатомия цепочки
Первая схема — самая массовая на рынке. Вокруг нее выстроилась вся экономика кражи аккаунтов. Более того, для реализации этой схемы злоумышленники предлагают сервисы-генераторы по созданию целевых фишинговых страниц.
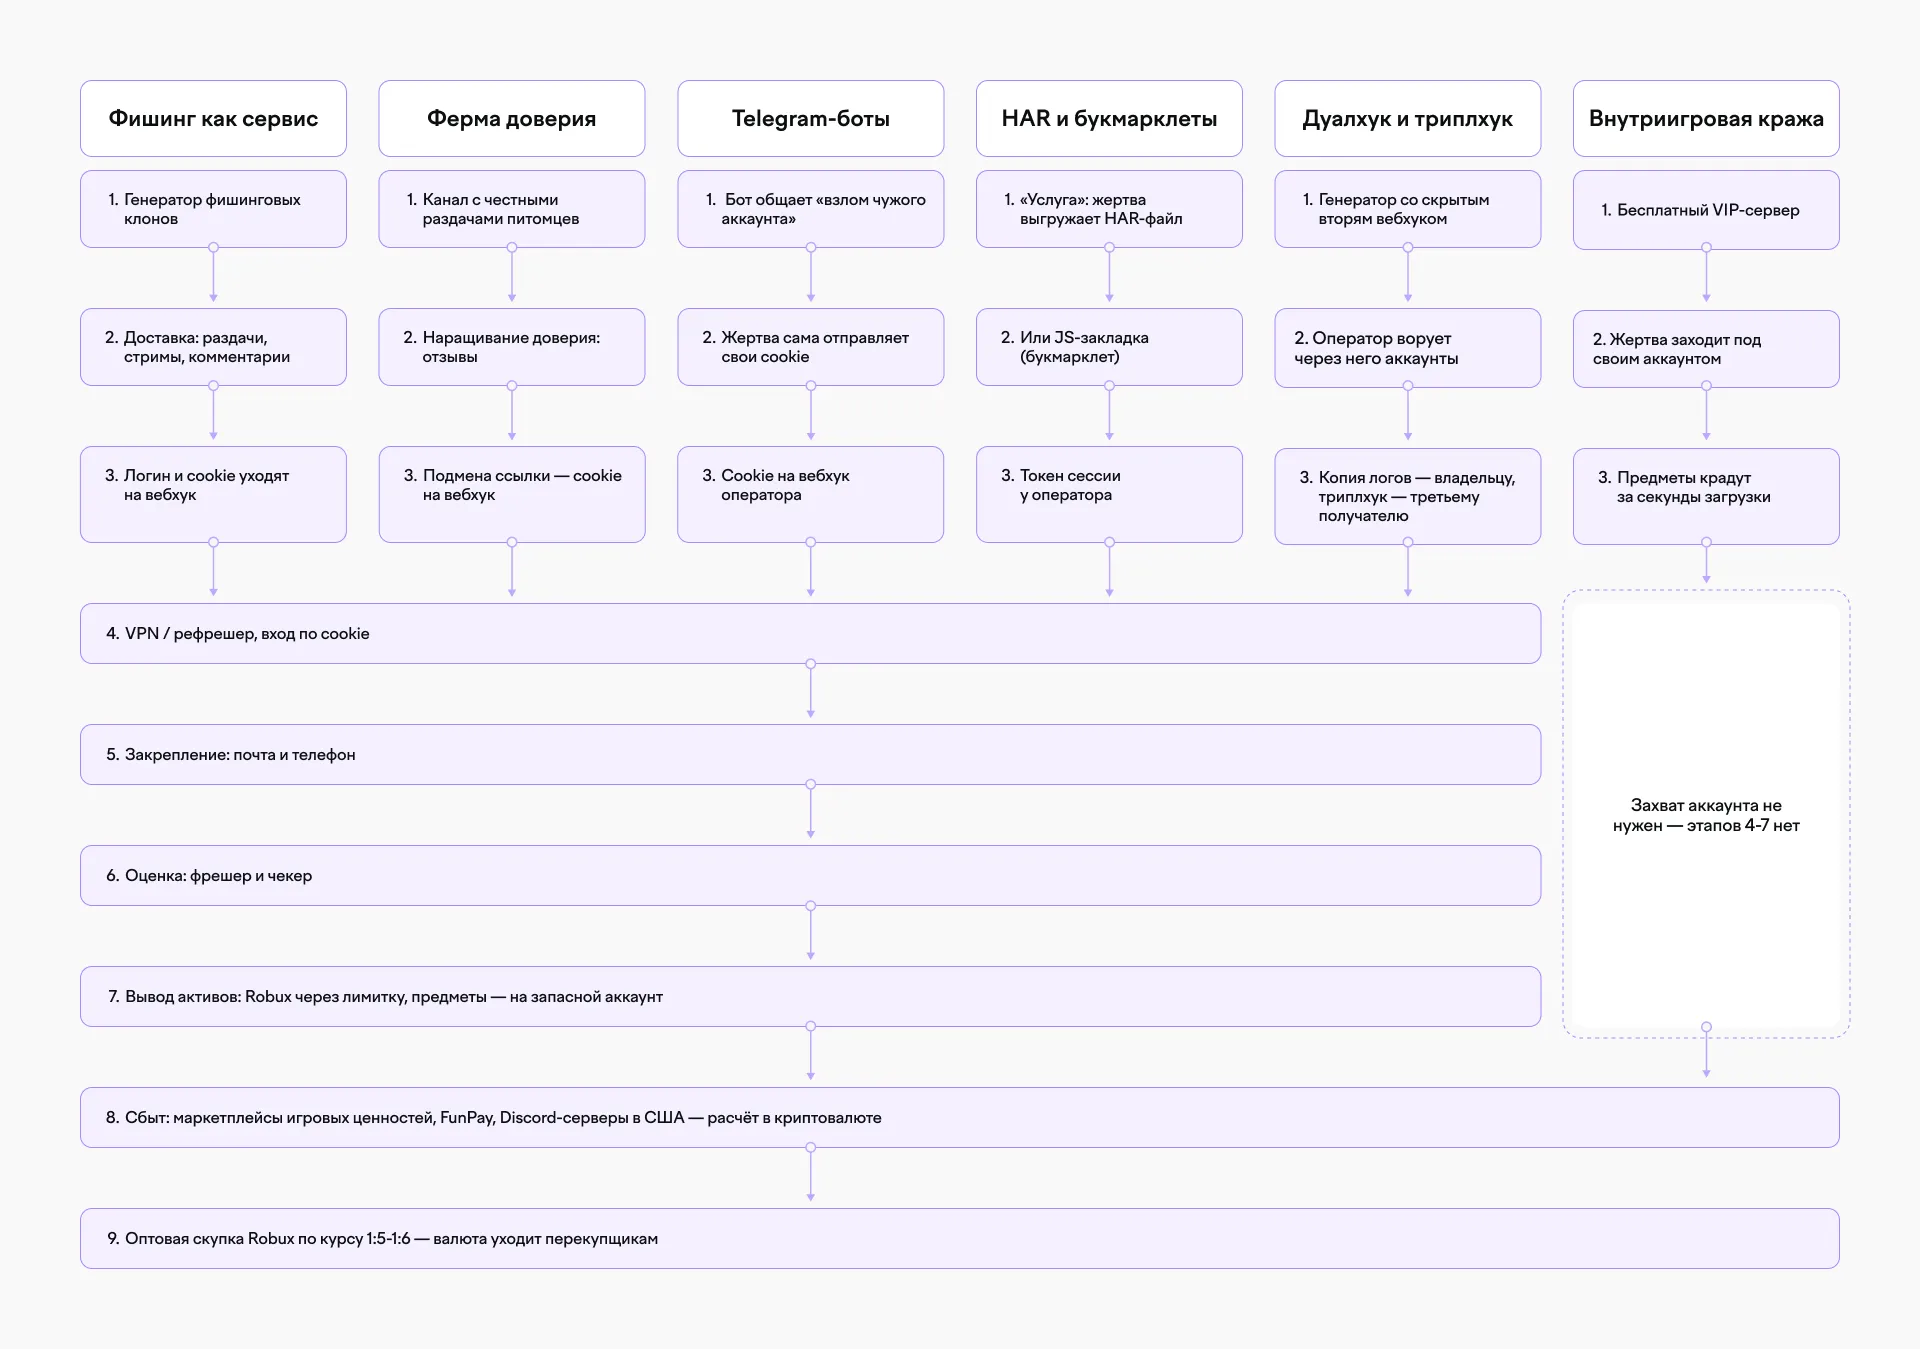
Генераторы фишинговых страниц
Как следует из инструкций, опубликованных на андеграундных форумах, создание фишинговой страницы не требует особенных технических знаний. На теневых площадках доступны конструкторы фишинговых страниц, предлагающие различные готовые шаблоны, например:
- копия официального сайта Roblox;
- сервисы имитирующие накрутку подписчиков;
- копирование игр, созданных другими пользователями;
- сервис для автоматической покупки редких предметов;
- сервис для взлома аккаунтов;
- VIP-сервер конкретной игры.
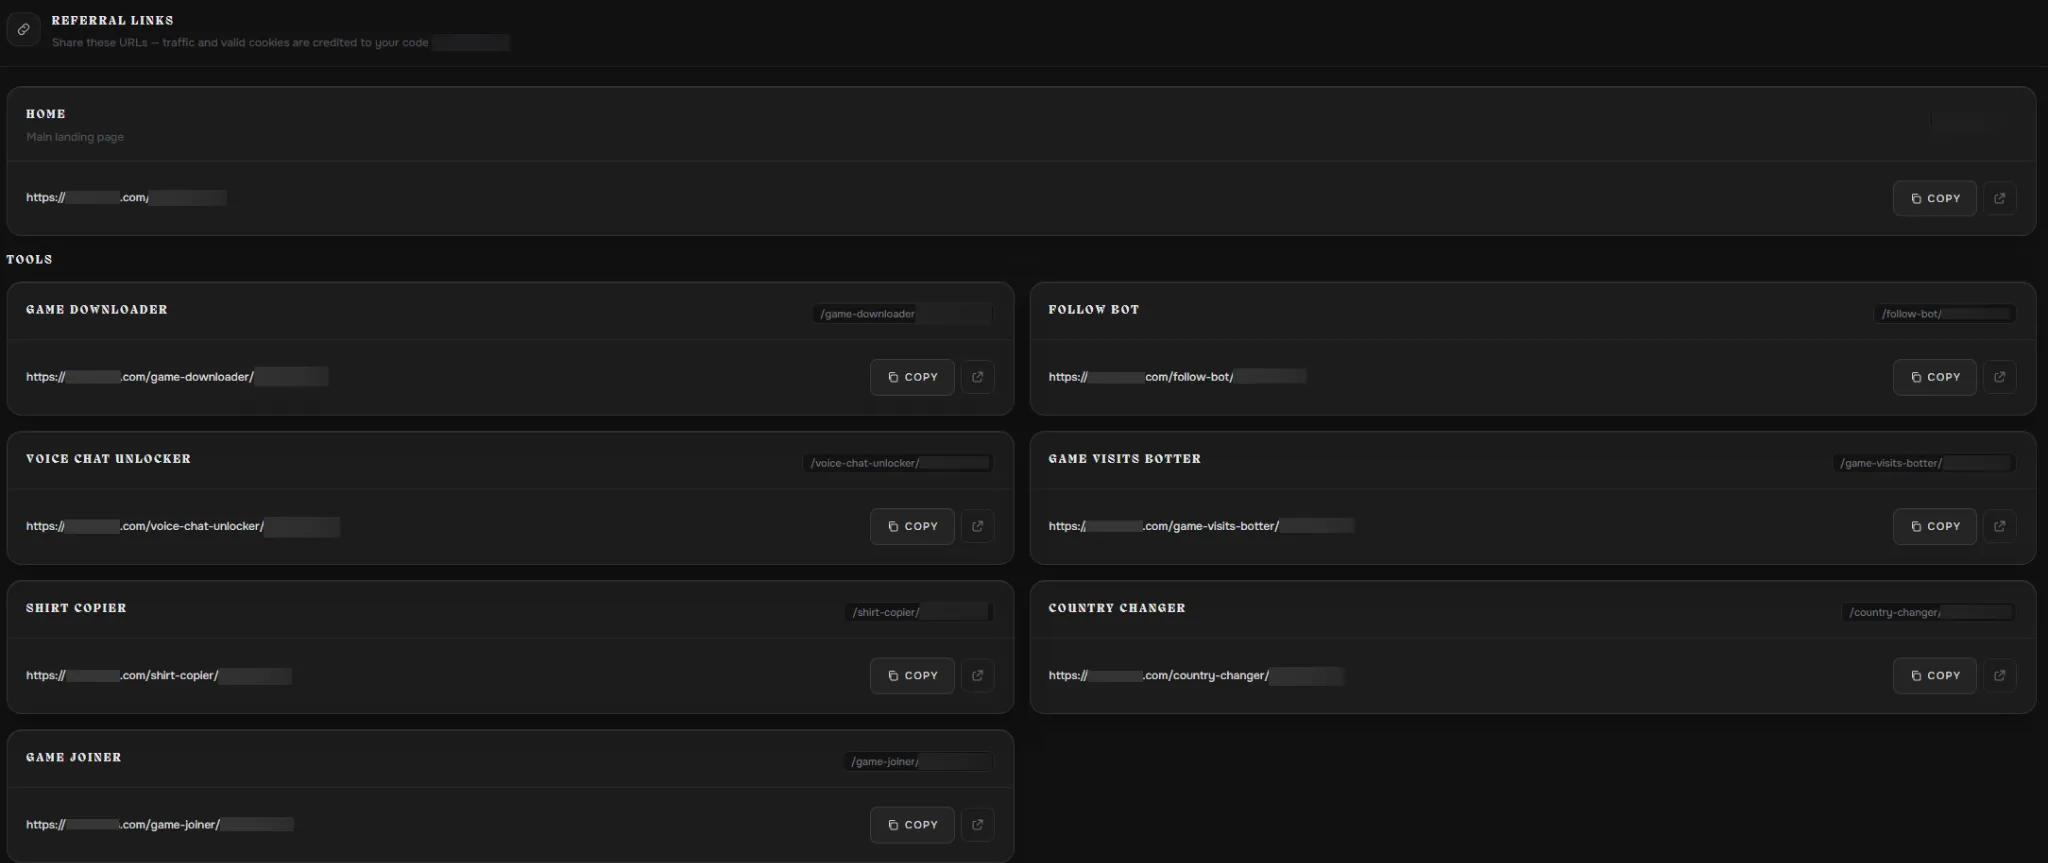
Злоумышленник-оператор, использует веб-панель для создания фишинговых страниц: выбирает шаблон и привязывает к нему собственный вебхук. Вебхук — это технический адрес в Discord, на который автоматически приходят украденные данные. Домены таких сервисов быстро попадают под блокировку самой коммуникационной платформы, поэтому ссылки дополнительно маскируются через сервис для сокращения веб-адресов, на форумах ведутся отдельные темы, а актуальные адреса подобных генераторов постоянно обновляются.
Каналы доставки и социальная инженерия
Распространение ссылок ведется в «местах скопления» целевой аудитории: на легитимных тематических Discord-серверах, где идет торговля разнообразными внутриигровыми предметами, в игровых чатах, на серверах популярных блогеров, специализирующихся на Roblox.
Один из сценариев мошеннической схемы выглядит следующим образом: на тематических ресурсах злоумышленник публикует сообщение, что ему необходима помощь в обмен на редкую вещь из популярной игры в экосистеме Roblox. Откликнувшихся пользователей переводят в личную переписку со злоумышленником. После этого мошенник проверяет роли собеседника: при наличии роли модератора или роли “Анти-мошенник” диалог прекращается.
Если злоумышленник не видит для себя опасности в собеседнике, то он, сам прикинувшись жертвой, под легендой об утрате доступа к своему аккаунту Roblox и просит собеседника помочь ему вернуть доступ к аккаунту через «сайт для взлома».
Помимо этого злоумышленники имеют заготовленный пул типовых ответов на возможные вопросы жертвы. Например, на вопрос, почему автор легенды не может воспользоваться сайтом сам, предлагается отвечать, что на сайте доступно ограниченное количество попыток «взлома» и свою попытку автор уже использовал. На вопрос, почему после взлома остались питомцы, — что часть уцелела на другом сайте. На требование первым показать доказательства — предложение обмена. Злоумышленник присылает фейковый скриншот из своего аккаунта с уже начатым процессом обмена питомцами.
Отдельно описан рекомендуемый план действий при “провале”: если мошенника раскрыли, переписка полностью зачищается. При блокировке в тематическом ресурсе заводится новый аккаунт или выбирается другой Discord-сервер.
Перехват учетных данных
Если жертва открывает предоставленную злоумышленником фишинговую ссылку, то видит сайт, мимикрирующий под официальную страницу аутентификации Roblox для получения доступа к «сайту для взлома». При вводе верных логина и пароля жертвы сайт показывает ошибку, а данные в этот момент уже отправляются на вебхук оператора в Discord.
Обход привязки сессии к IP
Действовать злоумышленнику приходится быстро по двум причинам. Первая причина — перехваченная сессия в Roblox актуальна ровно до тех пор, пока владелец её не сбросил. Вторая причина — к тем же украденным данным имеет доступ и создатель генератора.
Похищенный cookie-файл нельзя просто вставить в браузер, так как сессия привязана к IP-адресу жертвы. Поэтому в инструкциях описаны способы обхода ограничения: VPN с геолокацией страны, в том числе с использованием специального сервиса-рефрешера, выдающего версию cookie без привязки к IP-адресу.
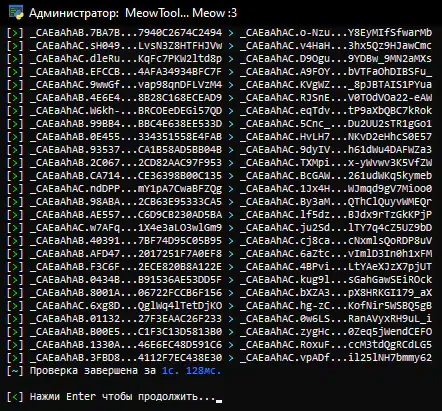
Показательно, что таким сервисам-рефрешерам не доверяют даже внутри киберпреступного сообщества: участники подчеркивают, что используют их на свой страх и риск, поскольку данные могут направляться в базу данных другого злоумышленника.
В финале злоумышленники используют cookie-файл для получения доступа к аккаунту жертвы, минуя стандартный процесс аутентификации.
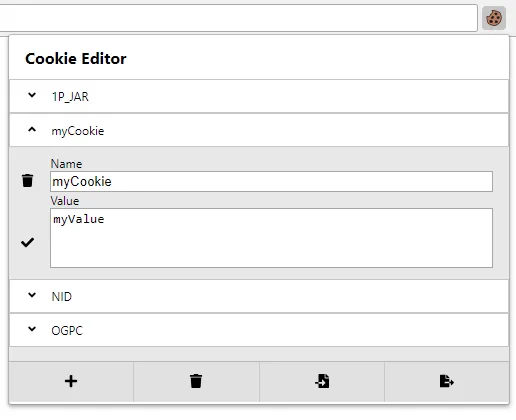
Закрепление: захват контроля над учётной записью
Как мы уже писали ранее, вход по cookie дает лишь временный доступ: владелец может сбросить сессию. Поэтому для ценных аккаунтов в материалах злоумышленников описан этап закрепления, то есть перевод учётной записи под полный контроль. Суть большей части встречающихся техник сводится к эксплуатации механизмов защиты самой платформы: злоумышленники используют лазейки в устройстве системы возрастных ограничений и родительского контроля, чтобы отвязать от аккаунта привязанные почту и телефон владельца и подставить свои. После таких манипуляций учётная запись полностью переходит под контроль злоумышленника, а восстановить доступ привычными способами становится заметно сложнее.
Оценка активов: фрешеры и чекеры
На этапе монетизации цепочка раздваивается на самостоятельную реализацию и продажу похищенных аккаунтов другим людям. Оператор может извлекать прибыль самостоятельно, но гораздо чаще наборы cookie продаются или передаются отработчику – так на рынке называют специалиста по извлечению денег из украденных учетных записей. Его рабочий процесс выстроен так: сначала набор аккаунтов проходит через фрешер — программу, проверяющую, какие сессии ещё активны; затем в дело вступает чекер – инструмент автоматической оценки, формирующий по каждому аккаунту детальную статистику.
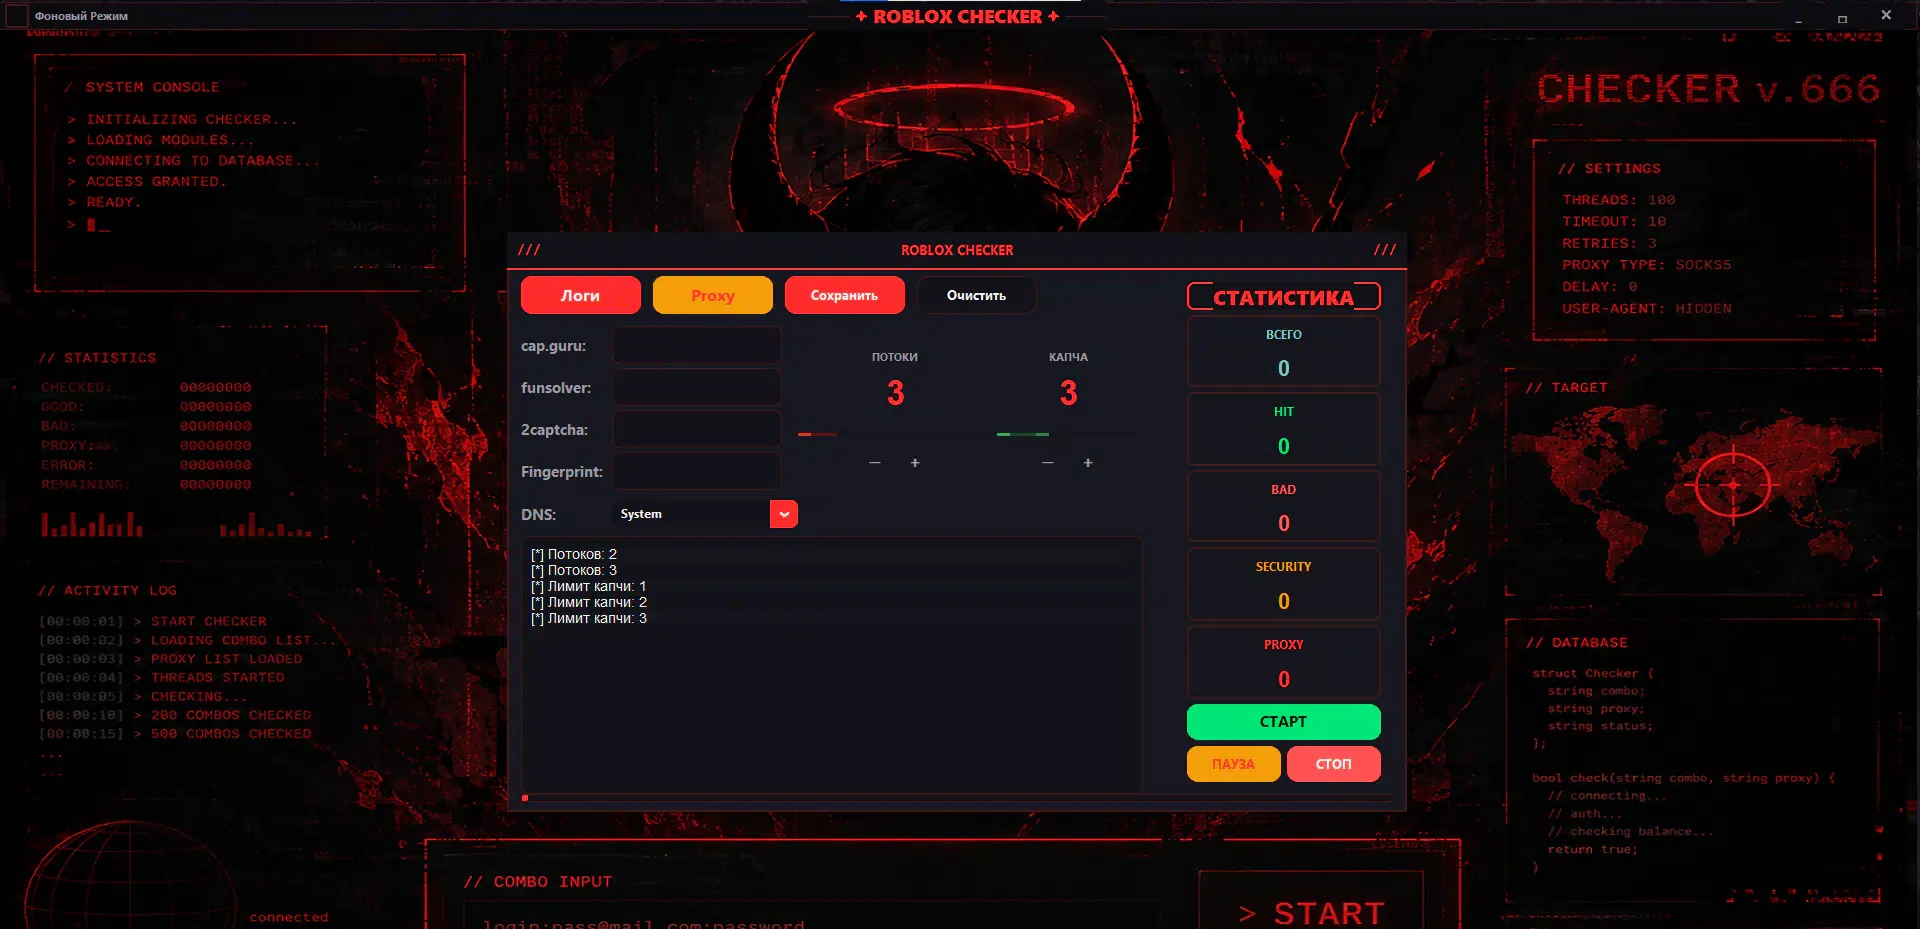
Оценка ведется по устоявшейся системе: баланс robux, который видно прямо на главном экране; показатель RAP — средняя цена продажи всех лимитированных предметов (фактически мгновенная оценка «портфеля» аккаунта); наличие подписки Roblox Premium, открывающей торговлю лимитированными предметами; инвентарь в Adopt Me!, где находятся одни из самых дорогих предметов, и в Murder Mystery 2, где средняя стоимость предмета составляет 50–100 рублей, а также UGC-предметы стоимость которых может достигать нескольких миллионов рублей. Для самых ценных аккаунтов анализируется ещё и история донатов за год: она показывает реальную ёмкость учётной записи и типичные действия владельца. По итогам проверки аккаунты сортируются: самые ценные отправляются в ручную отработку, остальные — в автоматическую.
Вывод внутриигровых ценностей
Напрямую robux перевести нельзя, поэтому применяется схема вывода средств через лимитированные предметы. Так, с аккаунта злоумышленника покупается самый дешёвый предмет во внутреннем магазине, он выставляется на продажу по цене, в точности равной балансу жертвы, и тут же выкупается взломанным аккаунтом. Как итог — валюта перетекает злоумышленнику через внешне легальную сделку.
При этом лимитированные предметы выводятся на промежуточный запасной аккаунт через внутриигровой обмен по схеме «все предметы жертвы за один бесполезный предмет». Что касается питомцев из Adopt Me!, они выводятся через внешний маркетплейс с ботами-посредниками. Злоумышленники объединяют их в наборы до девяти штук, куда отбирают в первую очередь самые редкие. Затем питомцы там же выставляются на продажу, а деньги выводятся через систему вывода средств самого сайта. В Murder Mystery 2 для обмена злоумышленник через мульти-запуск заходит в игру одновременно с двух учётных записей и передаёт всё ценное на подставной аккаунт.
Выведенные активы реализуются через три типа каналов: профильные маркетплейсы игровых ценностей, крупные площадки цифровых товаров и американские торговые Discord-серверы, где подаются объявления о продаже предметов за криптовалюту.
Каналы сбыта и оптовая скупка
Замыкают цепочку объявления о скупке robux, которыми заполнены теневые форумы: выведенную валюту скупают оптом по курсу заметно ниже рыночного — по оценкам участников, в пять-шесть раз. Получив деньги, отработчик выплачивает долю поставщикам cookie, а если генератор был с «даблхуком», свою долю невольно получает и его владелец (Подробнее о схеме с «даблхуком» мы расскажем ниже в разделе «Даблхук и триплхук: перехват внутри преступной цепочки»). Цикл запускается заново.
Ограничения схемы
Несмотря на простоту реализации схемы, конверсия прямого фишинга невысока: по оценкам самих участников рынка, она срабатывает примерно в 20% случаев. Главный сдерживающий фактор — сами жертвы: после взлома они массово рассылают предупреждения по тематическим Discord-серверам о том, что получили ссылку, перешли по ней и лишились аккаунта.
2. Ферма доверия: фишинг с предварительной подготовкой аудитории
Вторая схема — «ферма доверия». Если первый способ требует личной и точечной рассылки подготовленных фишинговых страниц, то эта схема является массовой и полуавтоматической.
Подготовка инфраструктуры
Для запуска схемы злоумышленникам требуется минимальный набор инструментов: программа для мульти-запуска Roblox, два браузера, Telegram и права на совершение обмена в Adopt Me!. Единственным вложением является стартовый капитал в виде дешёвых питомцев, закупаемых на легитимном маркетплейсе за минимальную цену.
Дальше строится будущая площадка для мошенничества. Злоумышленник собирает тематические Telegram-группы по Adopt Me!, Murder Mystery, Pet Simulator X и создаёт собственный канал с громким названием о бесплатной раздаче питомцев, открывая комментарии к постам. В канале публикуется пост-приманка с условиями, чаще всего требуется перейти по ссылке и войти в свой аккаунт. Далее пользователь попадает на сервер, где проходит раздача. Ключевая деталь: на этом этапе легитимная ссылка из сообщения ведёт на реальный приватный Roblox-сервер организатора. По тематическим группам рассылается рекламный текст с призывом заходить, «пока не разобрали», а каждому откликнувшемуся в личных сообщениях отправляется заготовленная фраза о том, что питомцев раздают некие пользователи в группе.
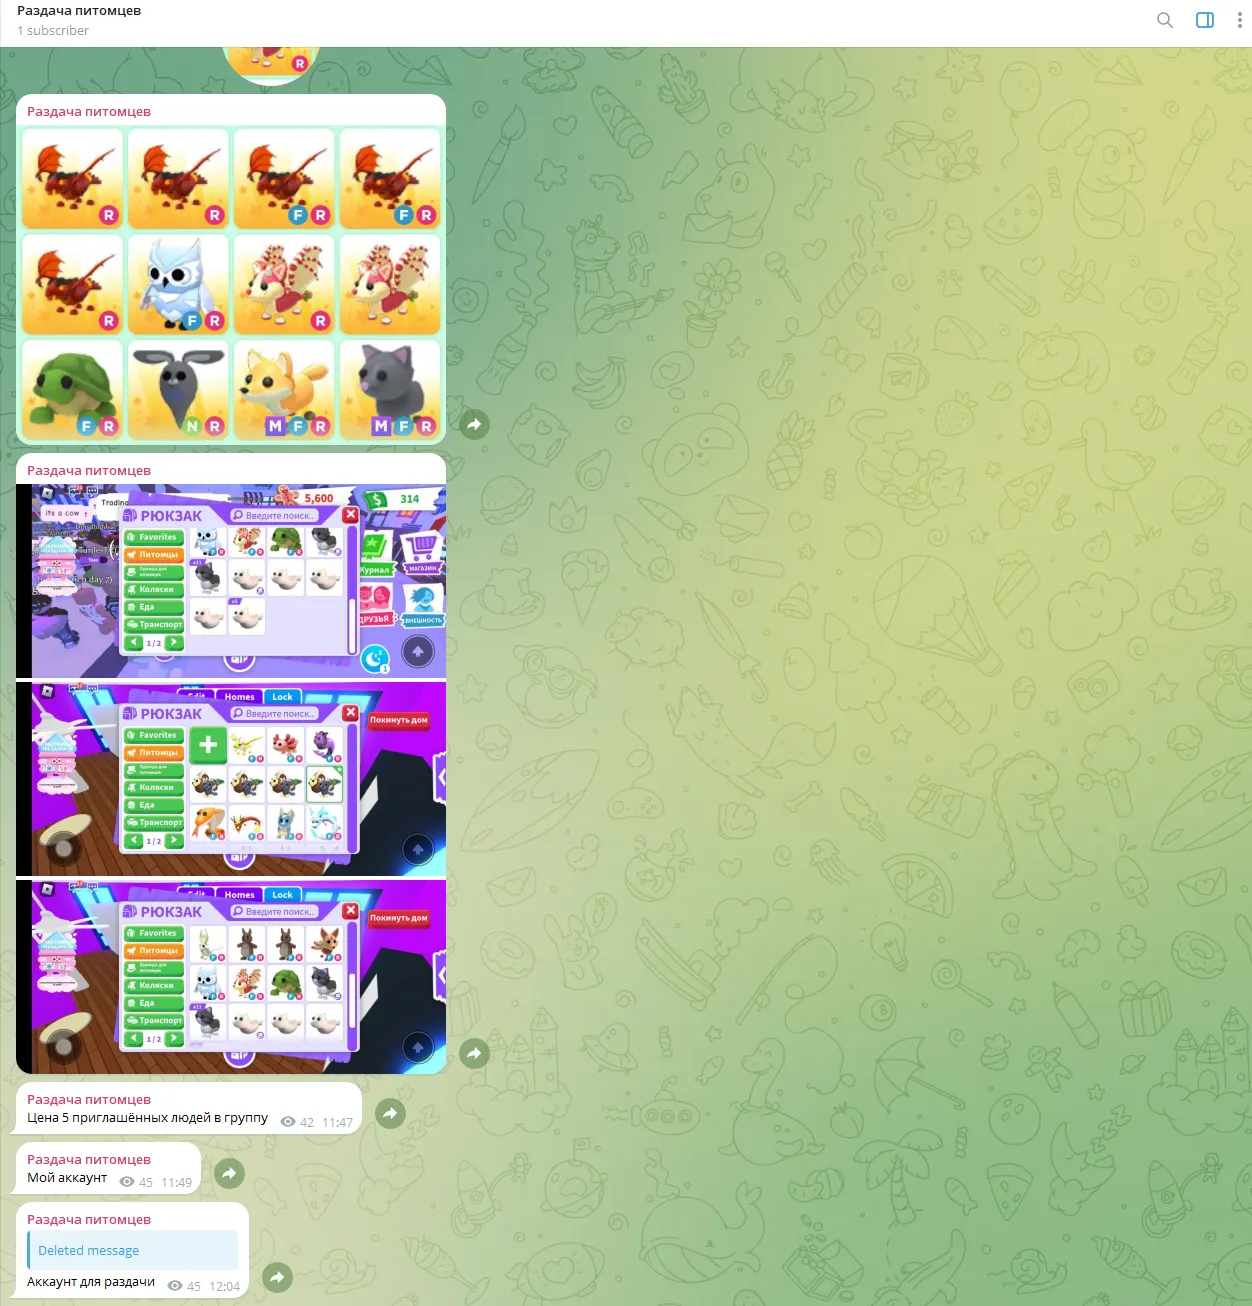
Наращивание репутации
Затем начинается самое неочевидное: питомцы действительно раздаются. Организатор заходит на свой приватный Roblox-сервер и честно передаёт посетителям дешёвых питомцев из закупленного запаса, обязательно прося каждого оставить отзыв. За счет отзывов повышают доверие, и больше людей позже попадётся в ловушку. Когда запас заканчивается, публикуется объявление о том, что питомцы закончились и инвентарь пополнится через два часа. Всё это время аудиторию подготавливают скриншотами дорогих питомцев — Shadow Dragon, Frost Dragon, Giraffe — раздача которых якобы скоро начнется.
Подмена ссылки
Пока аудитория ждёт новую раздачу, организатор создает на генераторе фишинговую страницу с привязкой к своему Discord-вебхуку. За пятнадцать минут до объявленного времени он сообщает о создании новой ссылки, удаляет старый пост с раздачей и публикует идентичный. Внешне ничего не меняется, но через форматирование Telegram вместо оригинальной ссылки подставляется фишинговая страница. Комментарии к посту отключаются, чтобы некому было предупредить остальных.
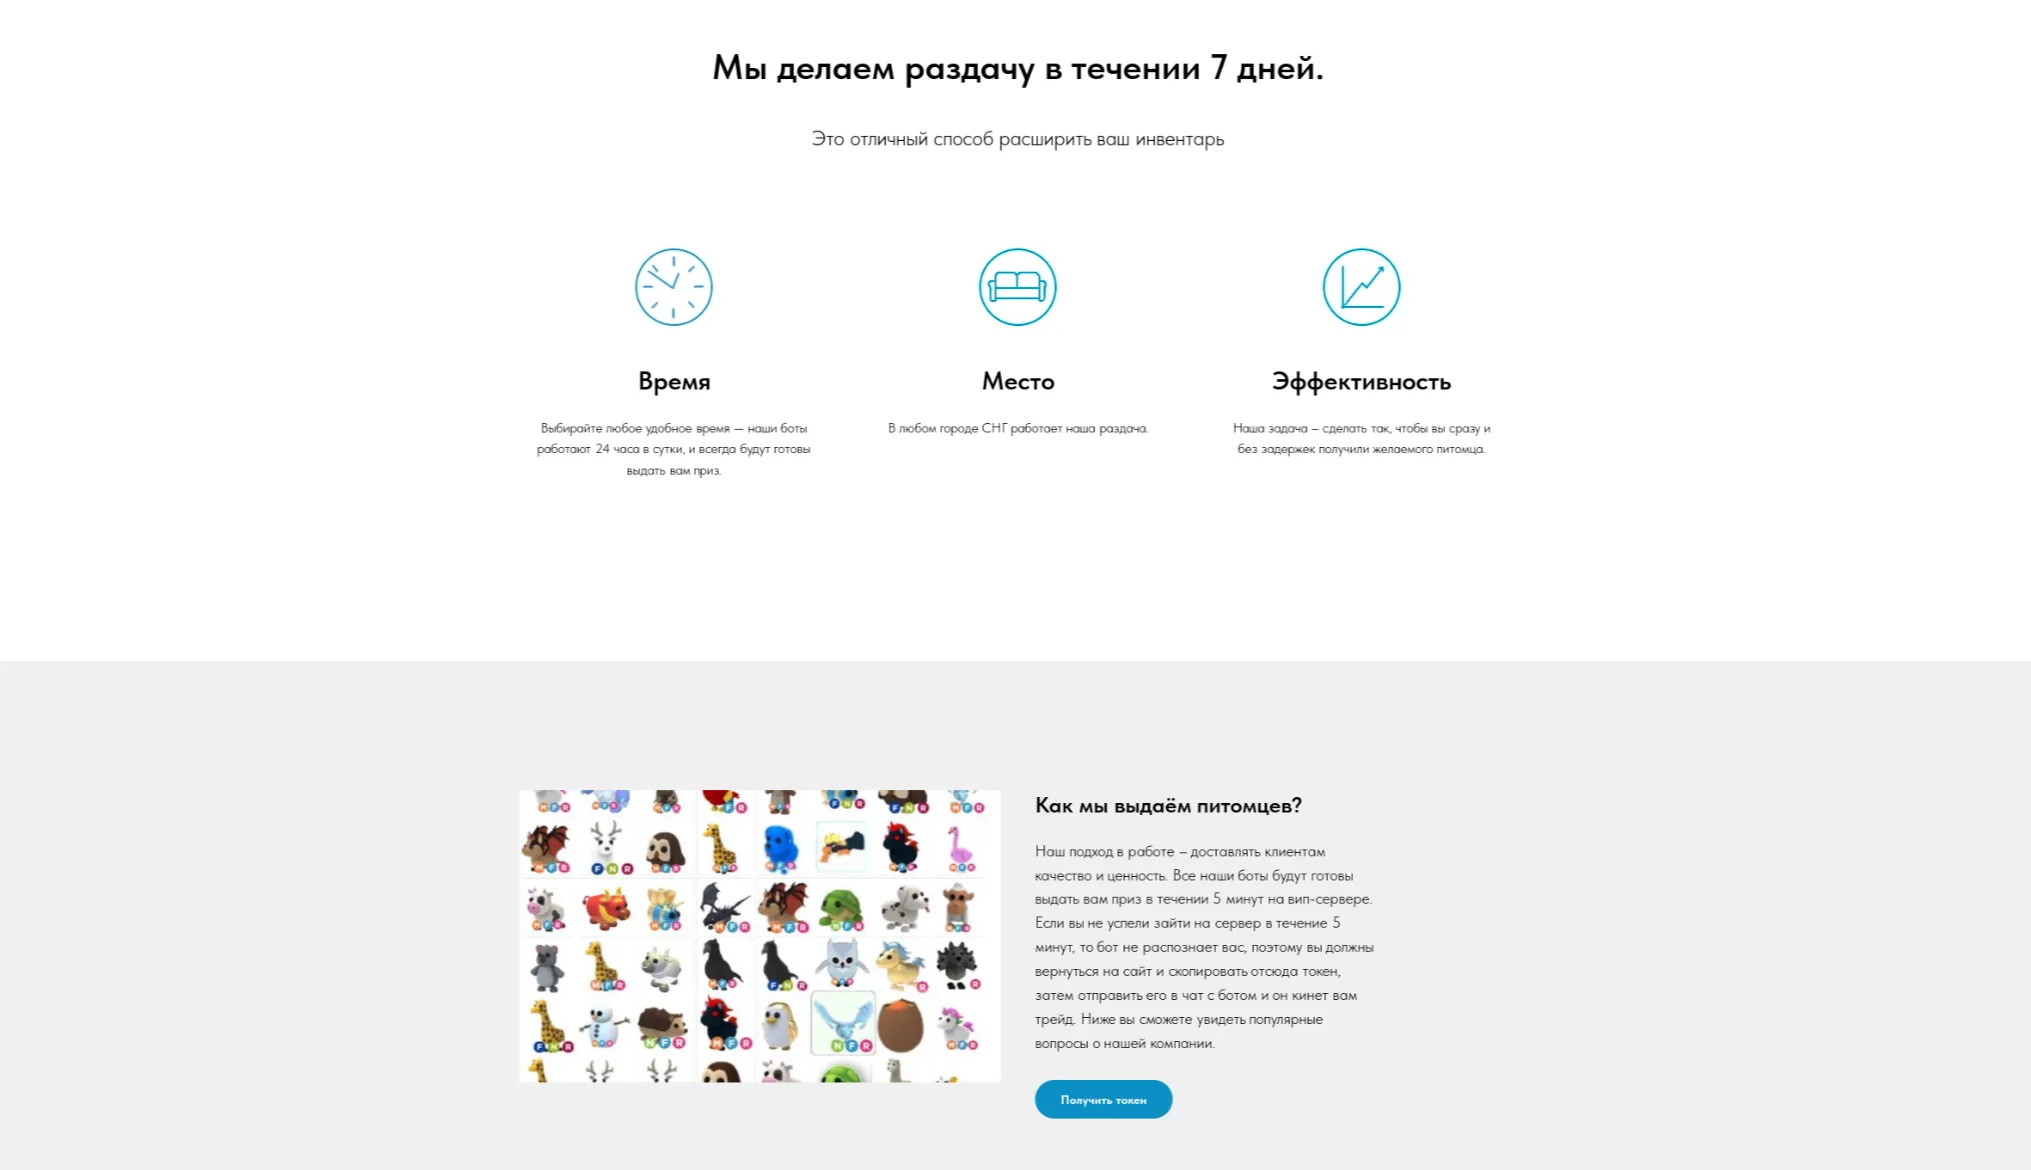
Сбор данных и монетизация
Данные жертв массово начинают поступать в Discord. Злоумышленник заходит в аккаунт каждой из них и сразу направляется в Adopt Me! Из инвентаря переводятся самые редкие питомцы. Схема рассчитана на скорость: пока десятки жертв разбираются, почему их не пускает на сервер, аккаунты уже опустошены. При этом, в условиях лимитированного времени, злоумышленник сознательно нацелен только на одну игру с самыми дорогими предметами для максимизации прибыли. Украденные питомцы для быстрого оборота выставляются по цене чуть ниже конкурентов. Сбывают такие лоты на легитимных российских и американских площадках для продажи игровых ценностей. Чтобы жертва не восстановила аккаунт в разгар кражи, данные в настройках меняются сразу после получения доступа к аккаунту.
Чем схема отличается от массового фишинга?
«Раздача питомцев» принципиально отличается от обычного фишинга. Здесь мошенник не ищет доверия, а зарабатывает его. Реальные раздачи, живые отзывы, двухчасовое ожидание, нарастающий ажиотаж. Пользователи своими комментариями создают репутацию, с помощью которой потом обманывают следующих жертв. По сути мошенники используют маркетинговые принципы, такие как прогрев аудитории, социальное доказательство, ограниченное предложение, перенесенные в криминальную среду. Именно поэтому схема опаснее типовых мошеннических ссылок: против неё не работает правило «не переходи по подозрительным ссылкам», потому что подозрительной ссылка становится задним числом.
3. Пассивный сбор: автоматизация через Telegram-ботов
Третья схема — строится вокруг пассивного сбора данных вместо ручного фишинга. А более опытные участники рынка выбирают полностью автоматизированные системы.
В основе механики — мошеннический Telegram-бот, собранный на бесплатном конструкторе без вложений, навыков программирования и подписки. Как правило, злоумышленники используют одну из двух легенд: раздача игровых предметов либо более изощренный вариант – «сервис для взлома чужих аккаунтов». Для продвижения бот рекламируется в тематических каналах напрямую или через посредников, а также обзаводится фейковыми отзывами для повышения доверия. Дальше воронка работает автономно, что в мануалах злоумышленников называется «пассивным заработком».
Наиболее примечательна механика бота «для взлома». Пользователю предлагается взломать аккаунт обидчика, конкурента по обмену или бывшего друга. Условие одно — для «взлома» нужно зайти на профиль жертвы, скопировать свои собственные cookie и отправить их боту. Пример одного из сообщений о предложении услуги «взлома» аккаунта Roblox при помощи Telegram-бота, распространяемых в каналах, представлен ниже.
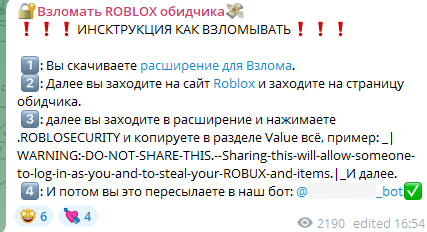
В результате пользователь, заинтересованный в услуге взлома, собственными руками передает ключи от своей учётной записи. По факту единственным взломанным оказывается он сам, а "жертва" даже не узнает о своей роли.
Собранные cookie уходят в обработку, уже описанную в первой схеме: использование фрешера или VPN, вход через расширение для редактирования cookie, чекер, оценка, вывод активов и продажа на тех же площадках.
4. Самокомпрометация: HAR-файлы и букмарклеты
Четвертая схема объединяет два технических приема одной общей особенностью: злоумышленник почти ничего не делает сам, и фишинговых страниц, ни поддельных сайтов. Жертва собственными руками извлекает из браузера всё необходимое и передает мошеннику.
Экспорт HAR-файла под видом бесплатной услуги
Первый вариант такой схемы требует, чтобы жертва играла в Roblox именно с компьютера, а не с телефона. Под предлогом бесплатной услуги по созданию видео пользователя или пользовательского предмета потенциальной жертве отправляется видеоинструкция. Исходя из нее, жертва должна выгрузить из браузера свой аватар, внутри которого находится HAR-файл — технический дамп сетевой активности, который обычно используют разработчики для отладки, — и прислать его злоумышленнику. Внутри HAR-файла находятся cookie активной сессии, то есть полный комплект для входа в аккаунт. При этом жертва вместо обещанной услуги получает случайное видео с YouTube.
Букмарклеты: перехват токена через закладку браузера
Второй вариант построен на браузерных закладках — букмарклетах. Под предлогом «дюпа», клонирования редких предметов, жертву уговаривают вставить JavaScript-код прямо в браузер или сохранить закладку со скриптом. В продвинутой версии схемы используется генератор на базе маркетплейса для игроков, создаваемый с привязкой к Discord-вебхуку злоумышленника. Техническое условие одно: на аккаунте жертвы должен быть хотя бы один питомец. Перехватывается при этом не классический cookie-файл, а токен доступа к маркетплейсу, то есть ключ к торговой площадке, где хранятся все ценные игровые вещи.
Тактика работы с осторожной жертвой
Отдельно стоит отметить описанную тактику работы с осторожной жертвой. Если та сначала отправляет дешёвого питомца, то ей демонстративно показывают, что схема работает, а затем подталкивают выложить ценных под предлогом, что клонируются только легендарные питомцы. Убедившись на мелком предмете, жертва ведется на обман, отдает самое ценное и в тот же момент теряет всё.
Далее перехваченный токен уходит по стандартному маршруту: вход в аккаунт, оценка содержимого, вывод активов, сбыт на тех же каналах.
5. Внутриигровой вектор: кража без компрометации аккаунта
Пятая схема стоит особняком от всех предыдущих и по механике, и по аудитории. Здесь злоумышленнику не нужны ни cookie, ни пароли, ни фишинговые страницы, ни даже выход за пределы игры. Кража происходит внутри самой игровой механики, на глазах у жертвы. А жертвой почти всегда становится ребёнок.
Целевая аудитория схемы обозначена в материалах злоумышленников конкретно — дети от восьми до четырнадцати лет. Приманкой служит якобы бесплатный доступ к VIP-серверу в популярной игре — подобрана как раз под них. Для взрослого человека это может показаться мелочью, но для ребёнка, живущего внутри игровой иерархии, VIP-статус – это престиж, доступ к закрытому контенту и уважение со стороны сверстников. Предложение выглядит правдоподобным и именно поэтому работает.
Ключ к схеме заключается в технической особенности игры. Когда пользователь присоединяется к VIP-серверу, его персонаж загружается с задержкой: владелец аккаунта еще не подключился к аватару в игровом мире, он ничего не видит и ничего не контролирует. Этих секунд злоумышленникам достаточно: они уже находятся на базе жертвы и за время задержки забирают самых дорогих персонажей, так называемых «брейнротов» (от названия популярной игры Steal a Brainrot, где игроки собирают и развивают коллекцию персонажей), ради которых игроки месяцами развивают свою базу. К моменту, когда жертва наконец загружается в игру, кража уже совершена.
Финал схемы прост: владелец VIP-сервера блокирует жертву. Ребёнок теряет не только украденных персонажей, но и доступ к VIP-статусу, ради которого всё затевалось, и, как правило, не понимает, что именно произошло и к кому обращаться. Украденные персонажи продаются через те же каналы сбыта, что и в других схемах — маркетплейсы игровых ценностей и торговые серверы.
6. Даблхук и триплхук: перехват внутри преступной цепочки
Шестой способ кражи аккаунтов разворачивается в противоположную сторону от предыдущих: в этой цепочке мошенники грабят друг друга. Судя по материалам форумов, происходит это не эпизодически, а системно.
Генераторы с двойным получателем логов
Ключевой термин здесь — “даблхук”. Так участники рынка называют генератор мошеннических ссылок, у которого два получателя украденных данных. Оператор создаёт фишинговую страницу, распространяет ее, обрабатывает жертв и видит на своем вебхуке первые результаты. Копия каждой украденной записи в тот же момент уходит владельцу генератора. В мануалах этот момент описывается как неизбежное открытие для новичка: рано или поздно он замечает, что обрабатывает не один. Пока оператор вкладывается в распространение — ищет жертв, отрабатывает легенды, рискует блокировками — владелец инструмента “находится выше по течению” и собирает данные со всех своих «клиентов» разом. Бесплатный генератор оказывается не бесплатным: валютой для оплаты служат чужие украденные данные.
Триплхук: пирамидальная схема перехвата
Следующий уровень — триплхук, генератор с тремя получателями. Здесь оператор сам становится владельцем инструмента. Он раздаёт «коллегам» ссылку-генератор, те создают на ней собственные даблхуки, а далее украденные данные стекаются наверх по всей цепочке. Схема приобретает пирамидальную структуру, где на каждом уровне кто-то обворовывает уровень ниже, будучи уверенным, что верхушка пирамиды — это он. Распространяются такие ссылки теми же методами, что и обычное мошенничество: через YouTube и торговые группы (каналы в Discord и Telegram, где пользователи обменивают и перепродают игровые товары) — только мишенью служат не дети, а начинающие мошенники.
Контрмеры сообщества и фоновый обман
Показательно, что сообщество мошенников выработало контрмеру, которая зеркалит советы, которые дают обычным пользователям против фишинга. Инструкции учат распознавать даблхук по структуре адреса: нормальная ссылка генератора выглядит как «домен/generator» или «домен/create», а лишний сегмент в пути адреса выдаёт многоуровневую схему.
Даблхуки — лишь вершина айсберга. Существуют фейковые магазины, которые продают якобы украденные cookie в тематических чатах по аномально низким ценам — 15-20 рублей при средней цене на рынке в 30-60. Покупая “украденные” cookie в подобных магазинах, начинающие злоумышленники получают случайный набор символов, не являющийся валидными cookie-файлами. Основной целевой аудиторией являются начинающие злоумышленники. Сервисам-фрешерам cookie не доверяют, так как они вполне могут украсть их повторно.
Вывод
Описанные нами схемы явно показывают, что атаки с использованием социальной инженерии работают одинаково эффективно как против взрослой целевой аудитории, так и против подростков и детей. Кроме того, несмотря на простоту в реализации и направленность на детскую аудиторию, данные схемы являются копией “взрослых” кардинговых методов. Примечательно, что злоумышленникам не обязательно обладать специализированными техническими навыками, так как на теневом рынке можно найти готовые решения и подробные инструкции для реализации атаки. Также стоит отметить, что в отличие от «взрослых» хакерских сообществ с «негласными» правилами, Roblox-мошенники готовы на все для получения хоть какой-то прибыли: они проводят атаки как на детей, то есть самую незащищенную группу, так и на своих вчерашних «партнеров». Размер выгоды не столь важен, сколько сам факт проведения успешной атаки, что делает этот кластер киберпреступников одним из самых активных.
Рекомендации специалистов F6
- Главное правило: соблюдайте правила цифровой гигиены. Родители должны обязательно рассказать о них ребенку.
- Установите PIN-код на настройки аккаунта — так злоумышленнику сложнее будет их поменять.
- При подозрении на компрометацию первым делом сбрасывайте активные сессии, а не пароль.
- Никому и никогда не передавайте cookie, файлы аватарок из своего профиля и не вставляйте чужой код в браузер.
- Не вводите логин и пароль по ссылкам из раздач, личных сообщений и комментариев, а также проверяйте домен.
- Репутация и отзывы не являются доказательством честности.
- Следует избегать сомнительных акций, раздач и «бесплатных VIP-серверов».
- При подозрении на взлом аккаунта – сразу сообщить об инциденте в официальную поддержку, приложив данные о времени, когда впервые была замечена подозрительная активность/потерян доступ к аккаунту.


