
Когда периметр уже пройден: как обнаружить APT внутри промышленной сети
Как распознать APT-группировку, которая годами остается незамеченной в инфраструктуре. Реальный кейс F6 Managed XDR: 20 000+ устройств, EDR и NTA.
Злоумышленнику совсем не обязательно сразу шифровать серверы или выводить данные наружу. Для сложной целевой атаки гораздо выгоднее другое: получить доступ к ИТ-контуру компании, закрепиться и как можно дольше оставаться незамеченным.
Для промышленного предприятия такой сценарий особенно опасен. За месяцы или годы присутствия злоумышленники успевают изучить среду, получить дополнительные права, найти критичные ресурсы и создать несколько точек для повторного доступа. В результате перед службой ИБ уже стоит не задача удалить вредоносный файл с одного компьютера, а вопрос сложнее: насколько глубоко скомпрометирован ИТ-контур и можно ли быть уверенным, что нарушитель действительно из него удален?
Разбираем на примере крупного промышленного холдинга, где следы APT-группировки нашли спустя несколько лет ее присутствия в корпоративной среде, — и показываем, зачем в такой ситуации нужны одновременно данные с конечных точек и с уровня трафика.
Почему опасна атака, которая никак себя не проявляет
Шифровальщик заметен сразу: файлы становятся недоступны, сервисы перестают работать, сотрудники обращаются в ИТ-службу. С длительным скрытым присутствием все иначе.
ИТ-контур может продолжать работать в штатном режиме, пока нарушители изучают его изнутри. На отдельных хостах появляются подозрительные процессы, в сети — нетипичные соединения, учетные записи используются необычным образом. Но если рассматривать эти события изолированно, в атаку они складываются далеко не всегда.
Именно это делает APT-сценарии сложными для обнаружения. Цель нарушителя — сохранить доступ достаточно долго, чтобы разобраться в архитектуре компании, найти самые ценные ресурсы и подготовить следующие этапы операции.
На промышленном предприятии все усложняется масштабом и неоднородностью среды. Корпоративные рабочие станции, серверы, удаленные площадки, устаревшее оборудование и сегменты с разными требованиями к доступности — это множество точек, за которыми нужно наблюдать одновременно.
Вопрос уже не только в том, защищен ли периметр, а в том, насколько хорошо предприятие видит происходящее после его преодоления.
Что происходит после проникновения в инфраструктуру
Первоначальный доступ — лишь начало атаки. Получив возможность выполнять действия на одном устройстве, злоумышленники стараются закрепиться, собрать сведения о среде и найти путь к другим ресурсам. В упрощенном виде сценарий развивается так:
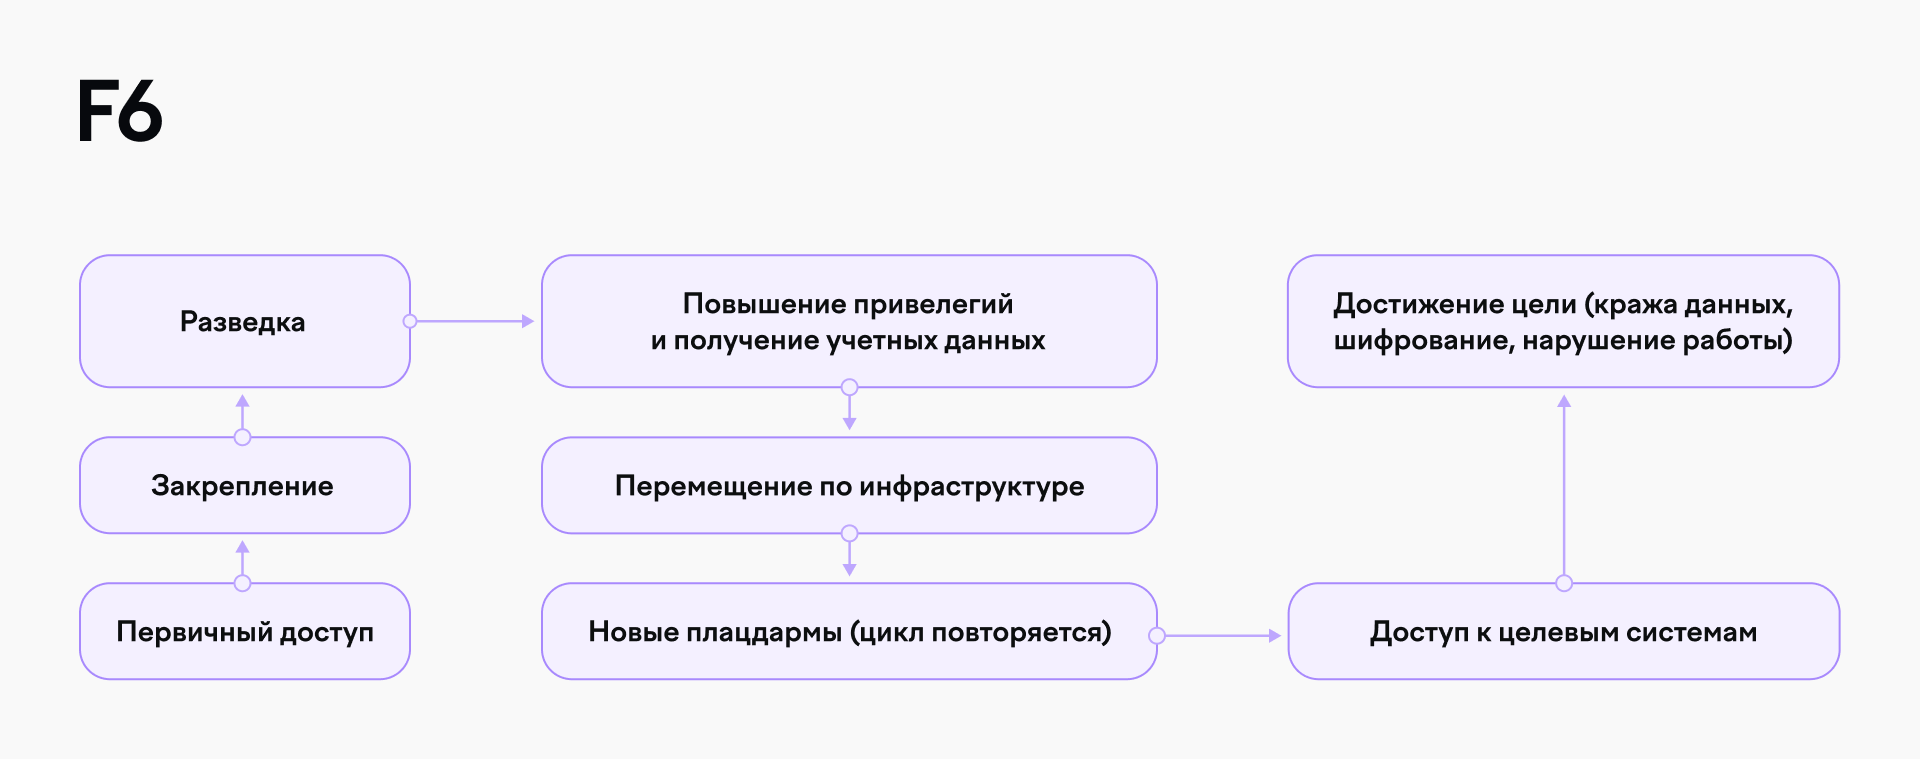
Далеко не каждый этап сопровождается запуском явно вредоносного ПО. Злоумышленники нередко используют легитимные средства администрирования, штатные инструменты операционной системы и разрешенные протоколы — сами по себе эти действия выглядят нормальными. Значение приобретает контекст: кто и что инициировал, что происходило на хосте до, с какими узлами он начал взаимодействовать, типично ли такое поведение для компании в целом.
Контроля одного узла недостаточно. Endpoint-телеметрия показывает, что происходит внутри конкретной машины. Анализ трафика — как эта машина взаимодействует с остальной инфраструктурой.
Когда ИБ-инцидент становится риском для бизнеса
Риск резко возрастает, когда служба ИБ не знает, осталась ли атака локальной.
Если нарушитель получил возможность перемещаться по инфраструктуре, последствия способны затронуть уже не отдельного пользователя, а работу всей компании: доступность ключевых сервисов, учетные записи с повышенными привилегиями и ресурсы.
Чем дольше нарушители остаются незамеченными, тем больше у них времени на разведку и создание резервных точек доступа.
Возникает и другая проблема: точечное устранение найденной компрометации совсем не гарантирует завершения инцидента. Можно изолировать конкретную рабочую станцию, но если группировка закрепилась еще на нескольких устройствах, то при замене учетных данных или создании другого канала доступа она останется внутри.
Для бизнеса критично не просто обнаружить подозрительную активность, а понять масштаб инцидента: какие узлы затронуты, как они между собой связаны, куда уже успел добраться нарушитель.
Реальный кейс: APT в инфраструктуре из 20 000+ устройств
Именно с такой задачей столкнулся крупный промышленно-производственный холдинг.
У компании была зрелая служба информационной безопасности — не тот случай, когда защиты не было вовсе. Однако в ИТ-контуре обнаружили следы APT-группировки, которая сохраняла там присутствие в течение нескольких лет.
Масштаб усложнял расследование: парк предприятия насчитывал более 20 000 устройств. За долгий период злоумышленники успели развить активность и закрепиться сразу в нескольких местах среды.
В такой ситуации обнаружение одного индикатора компрометации почти ничего не решает. Команде нужно было ответить сразу на несколько вопросов:
- на каких хостах сохранились признаки активности нарушителей;
- что именно на них происходило;
- с какими другими ресурсами они взаимодействовали;
- есть ли дополнительные плацдармы для закрепления;
- распространяется ли подозрительная активность дальше по холдингу.
Для этого развернули два взаимодополняющих источника телеметрии — Endpoint Detection and Response (EDR) и Network Traffic Analysis (NTA).
Что позволяет увидеть EDR
Рабочая станция или сервер — место, где выполняется большинство действий злоумышленника: здесь запускаются процессы, исполняются команды, используются учетные данные и создаются механизмы закрепления.
EDR дает службе ИБ детальную телеметрию с конечных точек и позволяет восстановить последовательность происходящих на них событий, а также изолировать зараженные хосты, провести их восстановление и собрать данные для дальнейшего расследования.
В этом кейсе такая видимость была особенно важна из-за масштаба парка: проверить вручную десятки тысяч машин на следы одной длительной кампании практически невозможно. Endpoint-телеметрия позволяет перейти от ручной проверки к централизованному поиску признаков компрометации и threat hunting.
И здесь меняется сама постановка задачи. Не: «Сработало ли защитное средство на известный вредоносный файл?». Вместо этого аналитик спрашивает: «Есть ли среди наших ресурсов те, чье поведение соответствует действиям нарушителя?» Такой подход позволяет искать угрозу, которая уже находится внутри периметра и не обязательно проявляет себя очевидным вредоносом.
Но данных с одной машины все равно недостаточно. Допустим, на рабочей станции обнаружена подозрительная активность. Следующий вопрос — это локальный инцидент или злоумышленники уже используют ее как плацдарм для дальнейшего движения? Здесь нужна другая перспектива.
Что добавляет анализ сетевого трафика — NTA
F6 Network Traffic Analysis смотрит уже не на отдельную конечную точку, а на взаимодействия внутри всей компании.
NTA показывает аномальную и подозрительную активность в трафике и тем самым дополняет данные EDR более широким контекстом. В промышленных и территориально распределенных компаниях такой подход особенно полезен там, где установить EDR-агент технически невозможно: анализ трафика помогает видеть «слепые зоны».
Для расследования длительного присутствия это дает принципиально другую картину. EDR отвечает на вопрос, что произошло на конкретном хосте. NTA — с кем этот хост взаимодействовал и куда могла развиваться кампания: подозрение вызывают новые или нехарактерные связи между узлами, попытки разведки, нетипичные подключения и другие изменения привычной картины трафика.
Это особенно важно для промышленной среды: скомпрометированный хост становится значительно большей проблемой, когда с него начинается движение в сторону других сегментов и ресурсов.
Вдобавок к этому NTA позволяет осуществлять мониторинг не только горизонтального, но и вертикального трафика. Даже если проникновение совершить не удалось, при обнаружении в трафике следов сканирования или иного внешнего воздействия становится возможным предупредить успешную атаку.
Почему EDR и NTA эффективнее работают вместе
Представим три отдельных сигнала. На конкретном хосте появился подозрительный процесс. Другой инструмент зафиксировал соединение с новым узлом. В трафике возникла нетипичная активность.
По отдельности каждое из этих событий требует проверки. Но если связать их по времени, узлам и взаимодействиям, складывается уже последовательность:
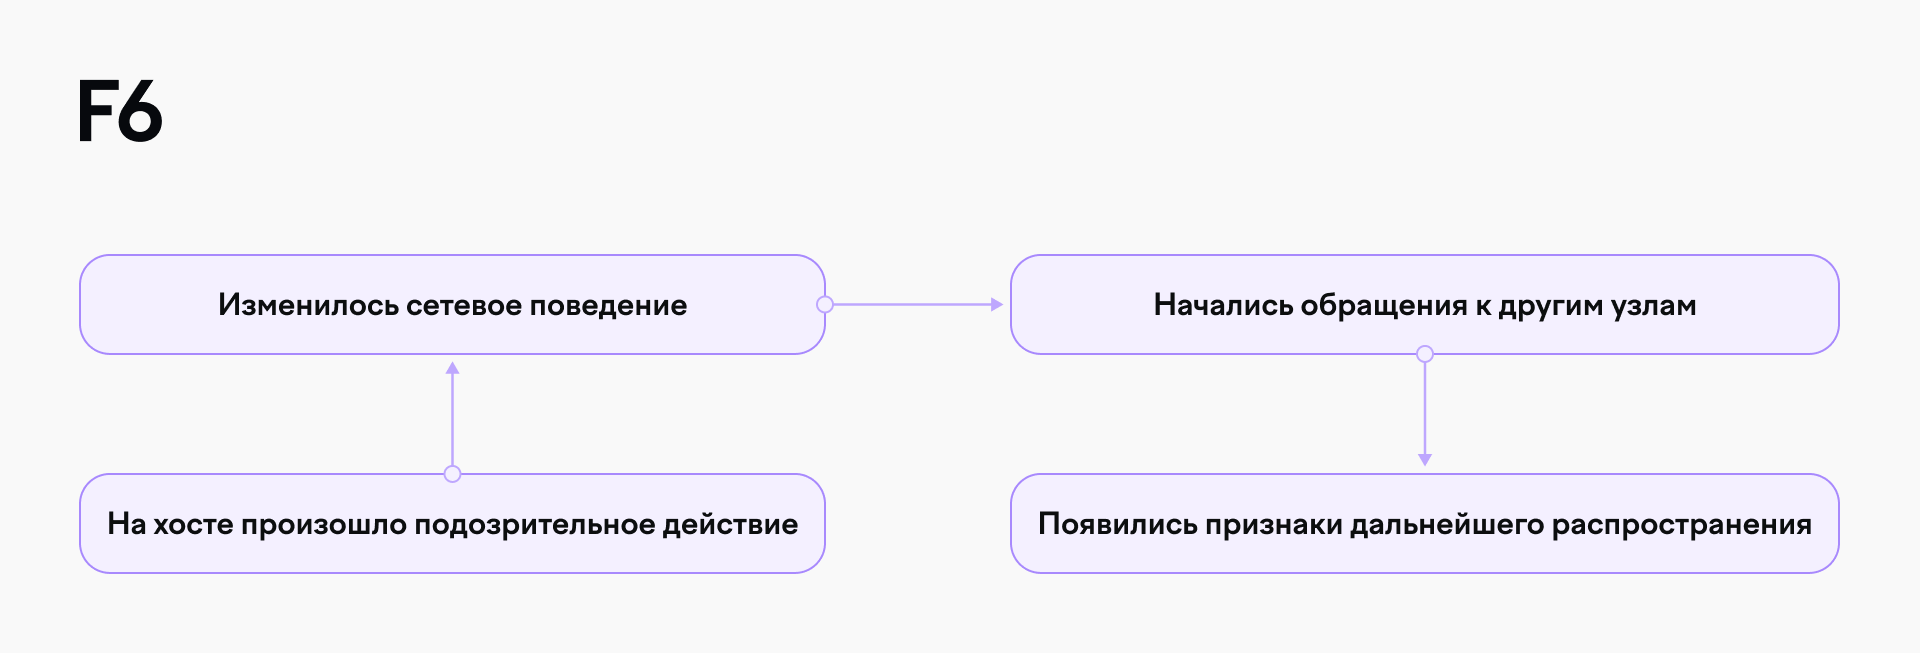
Именно в этом и заключается роль XDR. F6 Managed XDR собирает данные разных уровней ИТ-контура и связывает разрозненные события в цепочку атаки, помогая определить ее источник и управлять реагированием из единой консоли.
Для аналитика разница принципиальна. Вместо набора разрозненных вопросов — что означает этот endpoint-алерт, почему узел начал устанавливать новые соединения, связано ли это с событиями на другом сервере — появляется возможность рассматривать их как части одного инцидента.
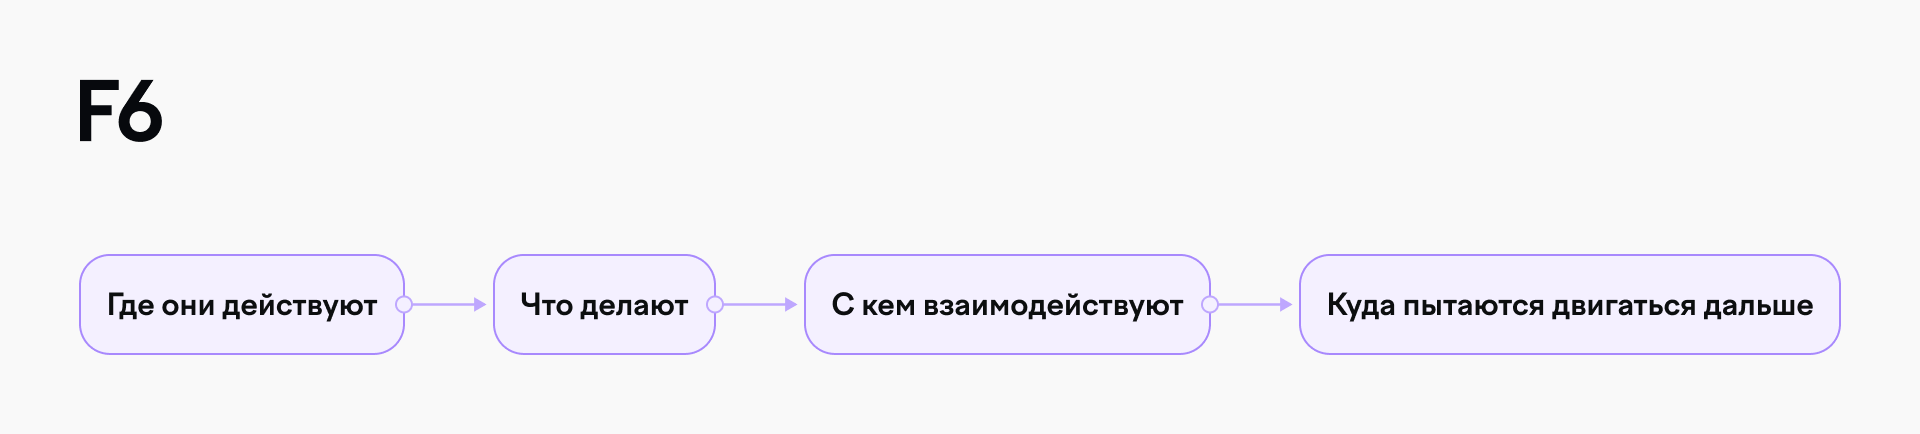
В случае APT это особенно важно: признаки длительного присутствия могут быть распределены между разными хостами и сегментами и проявляться в разное время. Поэтому ценность связки EDR и NTA не сводится к тому, что «один продукт следит за конечными точками, а другой — за трафиком». Она позволяет восстановить контекст действий злоумышленников:
Что изменилось для предприятия
В результате сотрудничества с F6 заказчик получил контроль над парком из более чем 20 000 устройств, включая сегменты, где раньше сохранялись «слепые зоны».
Команда смогла выявить плацдармы закрепления нарушителей и лишить их доступа к скомпрометированным ресурсам. Собранная endpoint-телеметрия стала использоваться и дальше — для постоянного контроля и оперативного выявления новых признаков угроз.
Но для бизнеса главный результат шире, чем обнаружение конкретной APT-группировки: компания получила возможность оценивать реальный масштаб компрометации, а не реагировать только на отдельные ее проявления.
Именно здесь техническая возможность превращается в бизнес-ценность: EDR определяет, что злоумышленники делают на конечных точках, NTA показывает, как подозрительная активность распространяется по сети, а XDR-консоль связывает эти наблюдения в единый контекст, нужный для расследования и реагирования.
Для предприятия это означает возможность раньше локализовать инцидент и снизить риск того, что скрытая компрометация перерастет в нарушение работы критичных систем, утечку значимых данных или остановку производственных процессов.
Главный вывод: защищать периметр недостаточно
У этого кейса есть неприятный, но важный урок: отсутствие заметных инцидентов еще не означает отсутствие злоумышленника.
Промышленной компании важно понимать не только, кто пытается проникнуть через периметр, но и что происходит внутри ИТ-контура после успешного проникновения. Особенно если речь идет о крупной среде с десятками тысяч устройств, разными сегментами и множеством легитимных взаимодействий с естественным информационным шумом.
Один из ключевых вопросов для службы ИБ звучит так: если нарушитель уже внутри, насколько быстро мы сможем его обнаружить? Как мы убедимся в том, что инцидент изолирован и его повторение невозможно?
Для ответа нужна видимость как минимум двух уровней — конечных точек и сети. А корреляция этих данных помогает отличить отдельную аномалию от развивающейся кампании и быстрее определить ее масштаб.
Как проверить собственный ИТ-контур
Начать можно не с масштабного внедрения, а с проверки конкретного сценария: насколько хорошо существующие средства защиты видят действия на конечных точках, аномалии в трафике и перемещения между узлами. И могут ли аналитики связать эти события в единое расследование.


