



Иллюзия разбоя: F6 проанализировала активность «Команды Legion» и её связь с кибергруппой NyashTeam
Аналитики F6 Threat Intelligence исследовали новую вредоносную программу-блокировщик, которая маскируется под шифровальщика.
Мимикрия в кибербезопасности — обычное дело: злоумышленники маскируют вредоносную активность под обычные операции. Куда реже бывает наоборот, когда киберпреступники маскируют свои действия под более опасную угрозу.
В конце декабря 2025 года специалисты F6 Threat Intelligence в ходе ежедневного мониторинга угроз обнаружили подозрительный исполняемый файл (SHA1: 4e26bae10cb8be1ee9e41f124bc982e1510f9e89). На первый взгляд он выглядел как программа-вымогатель, которая может шифровать файлы и выводить на экран сообщение с требованием выкупа. Однако анализ показал, что это блокировщик, маскирующийся под шифровальщика. На самом деле вместо шифрования файлов он блокировал доступ к операционной системе. В сообщении было указано, что файлы и диски «зашифрованы … командой Legion», упоминания о которой ранее не встречались.
Программы-блокировщики, которые просто ограничивают доступ к системе, утратили популярность примерно с 2015 года, уступив место более прибыльным программам-вымогателям, которые шифруют файлы и позволяют злоумышленникам требовать выкуп за их расшифровку. Однако некоторые злоумышленники всё ещё используют блокировщики — вероятно, потому что такие программы легче создать, они дешевле и эффективнее для вымогательства мелких сумм у неопытных пользователей.
Аналитики F6 исследовали новую угрозу, изучили связанные с ней улики, включая записки, которые злоумышленники оставляли на устройствах жертв. И обнаружили кое-что интересное: анализ Telegram-аккаунтов, упоминаемых в записках, показал пересечения с киберпреступной группировкой NyashTeam.
Эта группа известна как минимум с 2022 года и занималась продажей ВПО в формате Malware-as-a-Service (MaaS). Клиенты группировки атаковали пользователей как минимум в 50 странах мира, большинство целей этих злоумышленников находились в России. Летом 2025 года специалисты F6 вскрыли инфраструктуру группировки, после чего были заблокированы более 110 доменов в зоне .RU, которые киберпреступники использовали для атак.
В этом блоге мы подробно рассмотрим особенности работы обнаруженного блокировщика, его распространения и выявленные пересечения с другими угрозами.
Анализ программы-блокировщика
Шакал, который притворяется акулой — такое сравнение вполне подходит для вредоносного программного обеспечения (ВПО), которое обнаружили специалисты департамента киберразведки F6. На первый взгляд эта программа — типичный вымогатель, который шифрует файлы и выводит на экран устройства записку с требованием выкупа.
В ходе анализа образца удалось установить PDB-путь файла — C:\Users\123quig\Desktop\Новая папка\obj\Release\net40\lc.pdb. Это косвенно свидетельствует о том, что разработчик вредоносной программы может быть русскоговорящим.
Вредоносная программа содержит Anti-VM модуль для проверки факта выполнения ВПО в виртуальной среде или песочнице. Если проверка не пройдена, то будет отображена ошибка и завершено выполнение.
Для проверки среды Anti-VM модуль выполняет следующие действия:
- сравнивает имя целевого ПК с «VPS», «VPS»; а имя производителя со значениями «microsoft corporation», «VIRTUAL», «vmware», «VirtualBox»;
- проверяет факт запуска при помощи утилиты Sandboxie по известным именам подгруженных dll;
- проверяет факт запуска на песочнице AnyRun через проверку наличия определённых программ (браузеры, медиаплееры и т.п.) на рабочем столе; проверку роли пользователя и имени компьютера.
Для закрепления в системе используются следующие ключи реестра:
- [SOFTWARE\\Microsoft\\Windows\\CurrentVersion\\Run] «MSEdgeUpdateX»=%PATH_TO_EXE%
- [SOFTWARE\\Microsoft\\Windows\\CurrentVersion\\Run] «WindowsInstaller»=«%PATH_TO_EXE%» -startup
- [SOFTWARE\\Microsoft\\Windows\\CurrentVersion\\RunOnce] «OneDrive10293»=«%PATH_TO_EXE%» /setup
- [SOFTWARE\\Microsoft\\Windows\\CurrentVersion\\RunOnce] «System3264Wow»=«%PATH_TO_EXE%» --init
- [SOFTWARE\\Microsoft\\Windows\\CurrentVersion\\RunOnce] «System3264Wow»=«%PATH_TO_EXE%» --wininit
- [SOFTWARE\\Microsoft\\Windows NT\\CurrentVersion\\Winlogon] «Shell»=%PATH_TO_EXE%
- [SOFTWARE\\Microsoft\\Windows\\CurrentVersion\\Explorer\\RunMRU] «a»=«YOU ARE HACKED!\1»
- [SOFTWARE\\Microsoft\\Windows\\CurrentVersion\\Explorer\\RunMRU] «b»=«HAHAHAHAHAHAHA\1»
- [SOFTWARE\\Microsoft\\Windows\\CurrentVersion\\Explorer\\RunMRU] «c»=«BIBOAN.com\1»
- [SOFTWARE\\Microsoft\\Windows\\CurrentVersion\\Explorer\\RunMRU] «MRUList»=«abc»
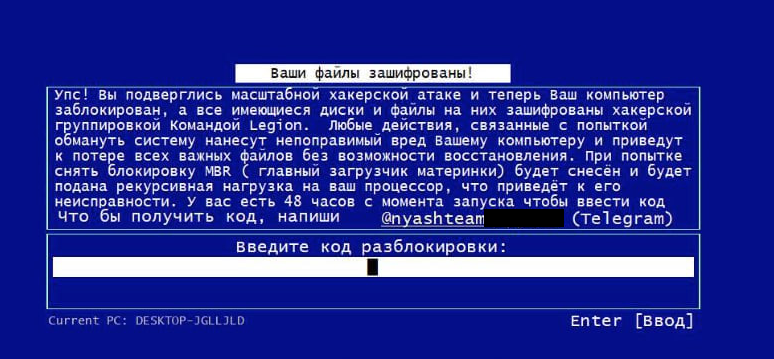
ВПО создает файлы записок (пример представлен на рис. 2) следующей командой:
cmd.exe /c cd "%DIR%&attrib +h +s +r +i /D & echo [%RANDOM%] Ooops! Your files are encrypted by the KVM-i7! Telegram for contact: @nyashteam*** 1>info-Locker.txt & attrib -h +s +r info-Locker.txt 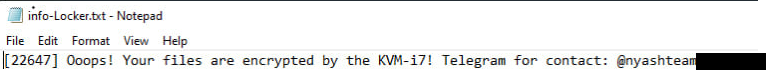
Блокировщик перечисляет все диски от D и далее и создает файл info-Locker.txt в их корне, если диск существует.
На финальном этапе ВПО отображает окно с якобы загрузкой ОС и ошибками. Но как оказалось, это всего лишь замаскированное пользовательское окно. Никакой перезагрузки или шифрования не происходит.
ВПО блокирует доступ к ПК и возможность управления им, выполняя следующие действия:
- перехватывает нажатие комбинаций клавиш (Ctrl+Alt, Ctrl+Alt+Del), предназначенных для перезагрузки или вызова диспетчера задач, и блокирует ОС (Win+L) при попытке их нажатия;
- перехватывает нажатие комбинации клавиш (Alt+F4), предназначенной для закрытия основного окна приложения.
При выполнении задач блокировщик генерирует ID компьютера формата 10-A*, основываясь на содержимом файла %Temp%\$unlocker_id.ux-cryptobytes, в котором сохранено локальное время запуска ВПО. В качестве кода разблокировки ПК используется строка следующего формата:
nyashteam***0c0v11+время запуска ВПО (или первые 6 символов ID компьютера после подстроки 10-A)
После ввода верного кода приложение удаляется из автостарта и завершает работу. Расшифрования каких-либо файлов не происходит.
Дополнительное исследование показало, что это ВПО применяется минимум с 2022 года. Файл с аналогичными индикаторами (закрепление в тех же ключах реестра и использование идентичных команд) был загружен на одну из публичных песочниц в июле 2022 года. Однако записки, которые отображались на устройствах, отличаются. Вместо Legion злоумышленники выдавали себя за CryptoBytes hacker group, а в качестве контакта указывали Telegram-аккаунт @yes_u_are_hacked:
Ой! Ваши файлы зашифрованы хакерской группой CryptoBytes! Telegram для связи: @yes_u_are_hacked
Также был найден сэмпл от 2023 года с другой запиской (SHA256: d10f3aa9028e0c9f0c6bb1b0611ee3fcef1d089d428f94dc5959756f0b421250):
Your files are encrypted by the UI-Load hacker group! Telegram for contact: @chyd11k
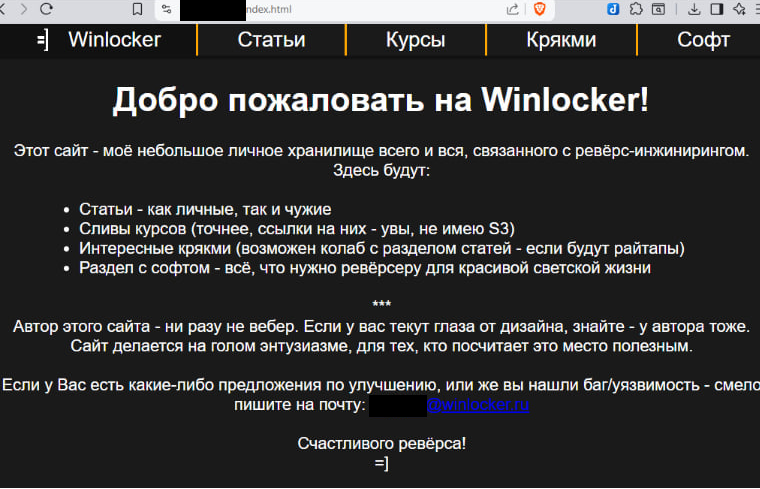
Исследуемое ВПО в 2022 году продавалось на GitHub (winlocker-site[.]github[.]io).
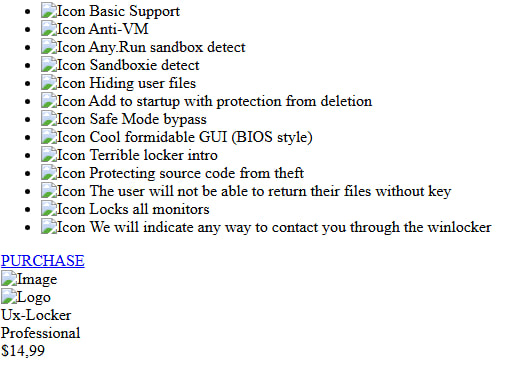
При нажатии кнопки «PURCHASE» пользователя перенаправляют на страницу продавца с аккаунтом @Haskers***, а при обращении к сайту winlocker-site[.]github[.]io происходит перенаправление на winlocker[.]ru.
Анализ обнаруженных Telegram-аккаунтов
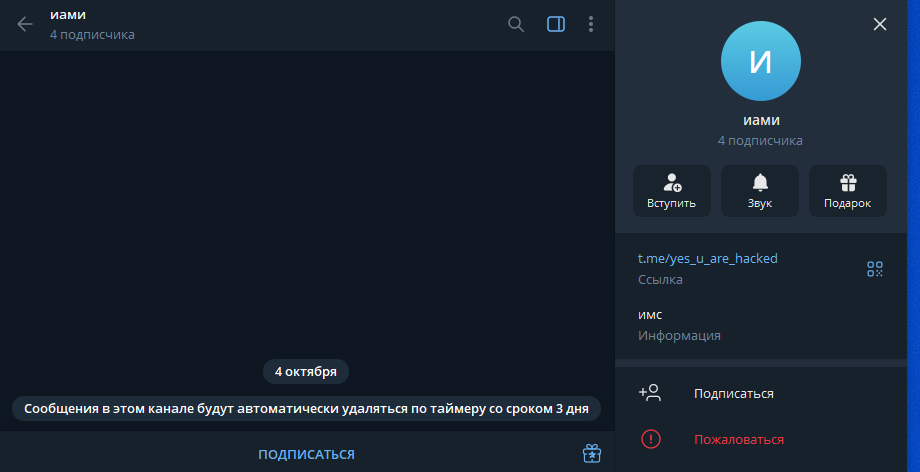
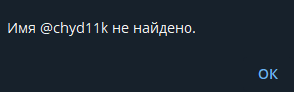
Аккаунты пользователей, которые упоминались в записках злоумышленников за 2022 (@yes_u_are_hacked) и 2023 (@chyd11k) годы, на момент исследования были не активны.
Аккаунт продавца @Haskers*** по-прежнему активен.
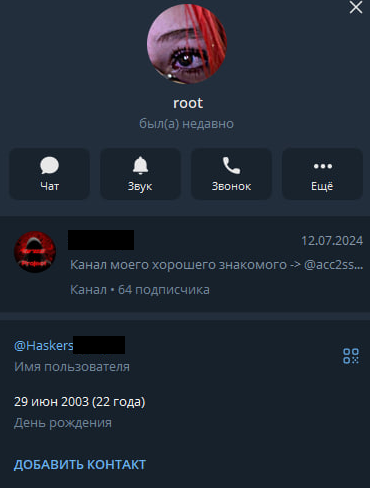
В описании профиля добавлен Telegram-канал, зарегистрированный в феврале 2023 года.
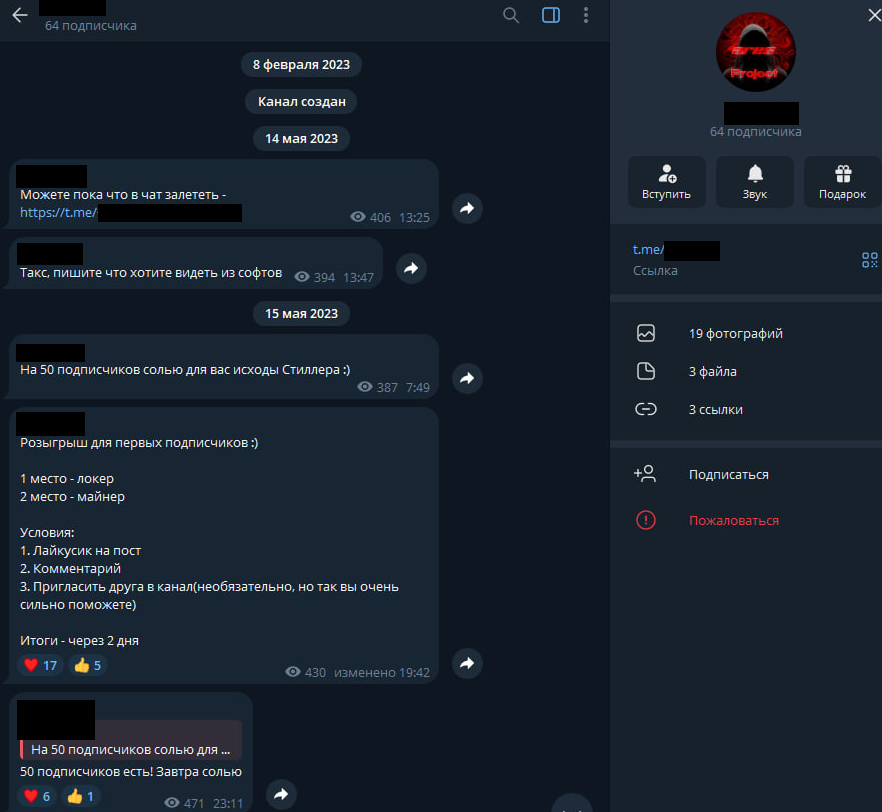
Последнее сообщение в канале датировано июлем 2024 года.
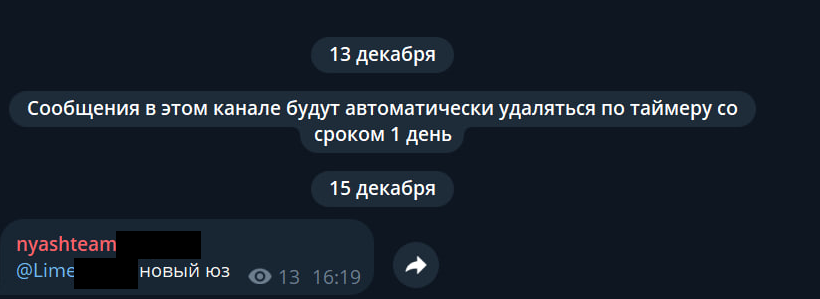
При переходе по аккаунту из записки, генерируемой образцом локера от 2025 года (@nyashteam***), отображается Telegram-канал, в котором единственное сообщение — упоминание другого Telegram-псевдонима (@Lime***).
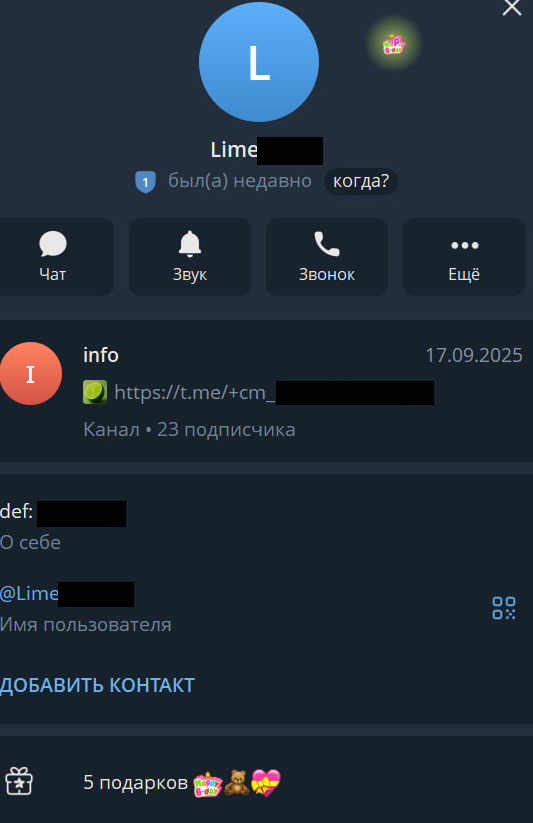
Аккаунт @Lime*** активен, в его профиле указана ссылка-приглашение на ещё один Telegram-канал
В указанном канале упоминается другой Telegram-канал.
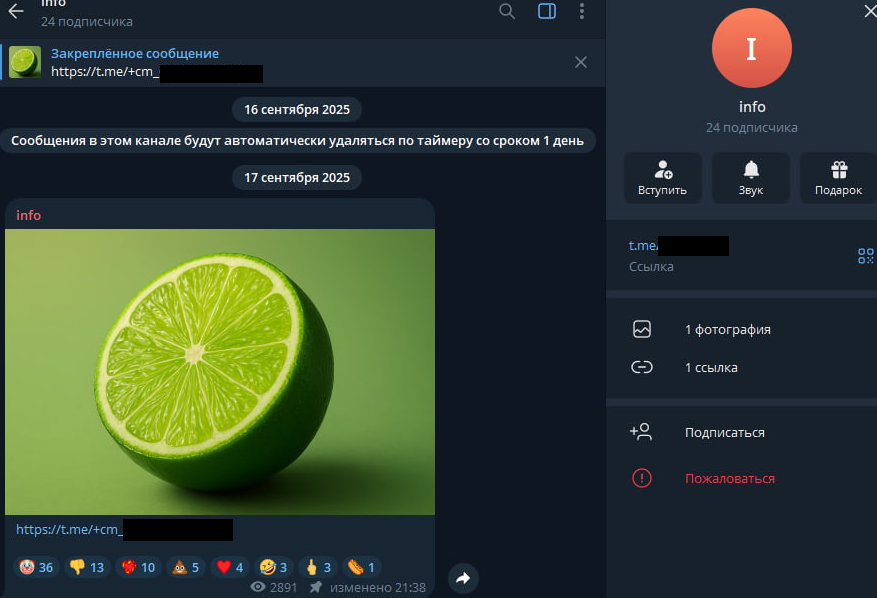
Обнаруженный канал содержит объявления о продаже аккаунтов.
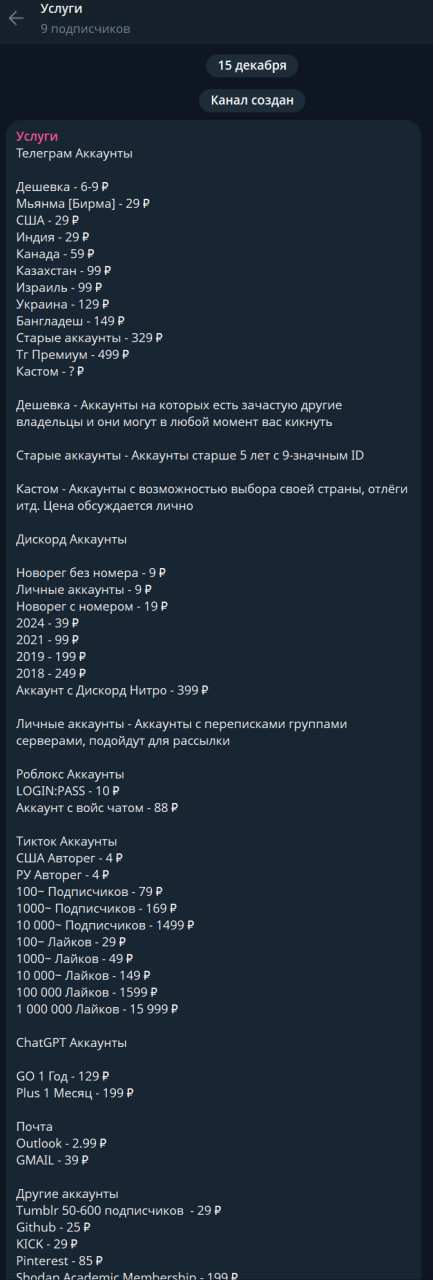
Стоит отметить, что имя аккаунта @nyashteam*** предположительно может являться отсылкой к группе злоумышленников NyashTeam. Эта группа использовала созвучные имена.
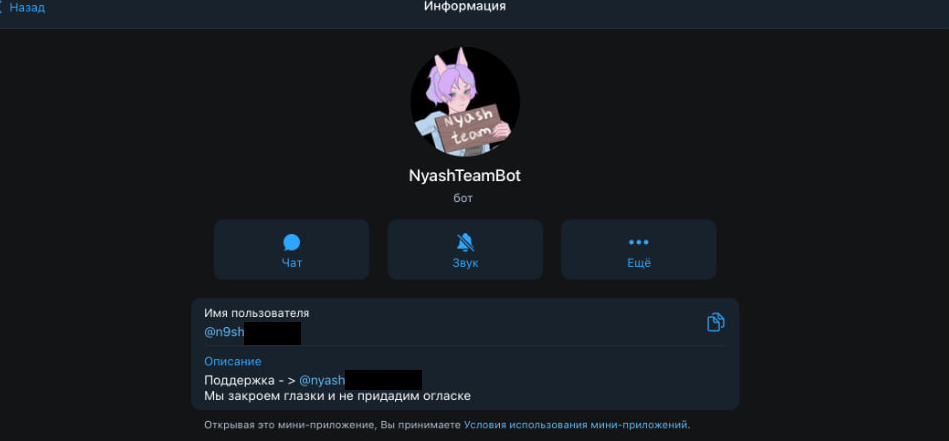
Активность группировки NyashTeam во второй половине 2025 — начале 2026 годов
В июле 2025 года эксперты F6 опубликовали исследование о вредоносной активности русскоязычной группы NyashTeam. Эта группировка активна как минимум с 2022 года и известна продажей ВПО DCRat и WebRAT в формате Malware-as-a-Service (MaaS), а также предоставлением услуг по аренде хостинга для размещения админ-панелей данного ВПО. Аналитики компании F6 вскрыли инфраструктуру злоумышленников, в которую входили в том числе более 110 доменов в зоне .RU, и помогли её заблокировать.
После выхода исследования аналитики F6 продолжили отслеживать активность группы. На основе ранее найденной административной панели WebRAT группировки NyashTeam были написаны правила на инфраструктуру злоумышленников для детектирования доменов, на которых были развернуты аналогичные админ-панели. В дизайне многих из этих панелей использовались аниме-персонажи. Пример представлен на скриншоте ниже.
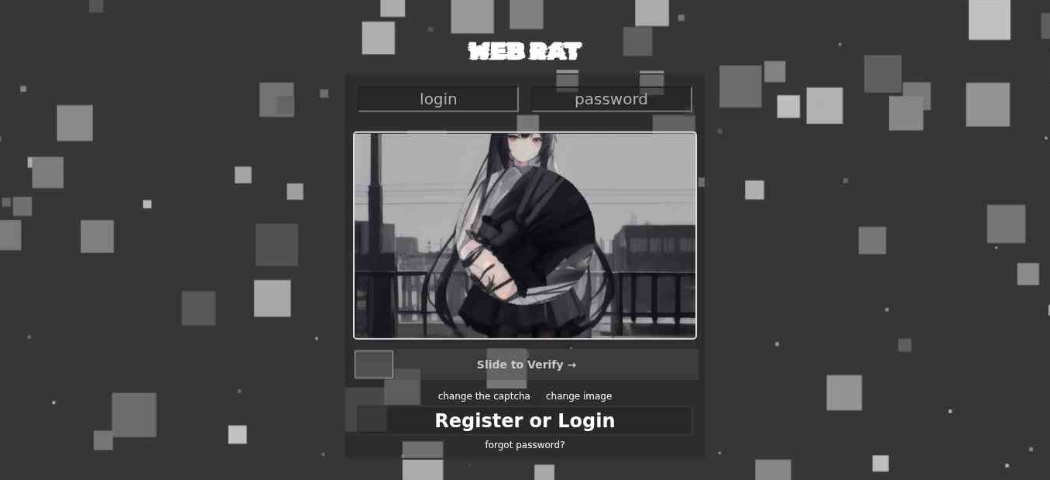
В период с июля 2025 по январь 2026 года админ-панели WebRAT были замечены на следующих доменах:
- salator[.]es
- webrat[.]uk
- wrat[.]in
- salat[.]cn
- salator[.]ru
Также была обнаружена административная панель на предположительно скомпрометированном домене российской туристической компании.
Группа по-прежнему использует для регистрации доменов вариации слов webrat и salat.
В результате исследования связей вышеперечисленных доменов на публичных песочницах специалисты F6 обнаружили вредоносные ссылки для распространения ВПО и сами семплы, которые детектируются на публичных песочницах как SalatStealer. Это подтверждает вредоносную активность, так как WebRAT — усовершенствованная версия SalatStealer и совмещает в себе функционал стилера и RAT.
Судя по ссылкам, для доставки ВПО на устройства жертв зачастую использовались различные файлообменники.
На основе анализа имен вредоносных файлов можно сделать вывод: ВПО в основном распространялось под видом кряков и читов для популярных компьютерных игр, например CS2 и Roblox.
Примеры имен некоторых файлов:
- CRACKSKEETFORCS2FREE.exe
- RobloxFix.exe
- читы роблокс.zip
- CrackLauncher.exe
- Cs2SkinChanger.exe
В ходе исследования эксперты также заметили, что в нескольких обнаруженных семплах в дополнение к ВПО использовались другие вредоносные программы: стилеры и трояны удаленного доступа.
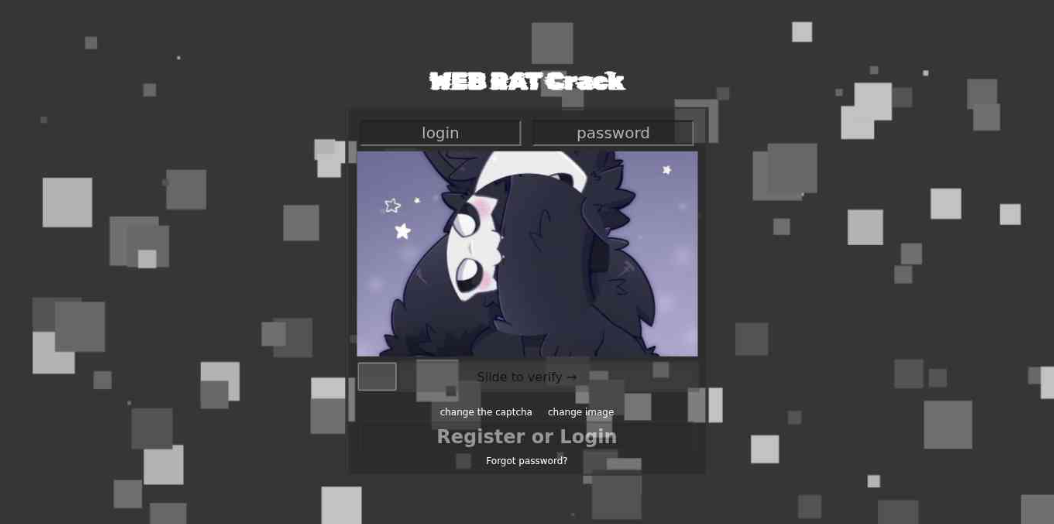
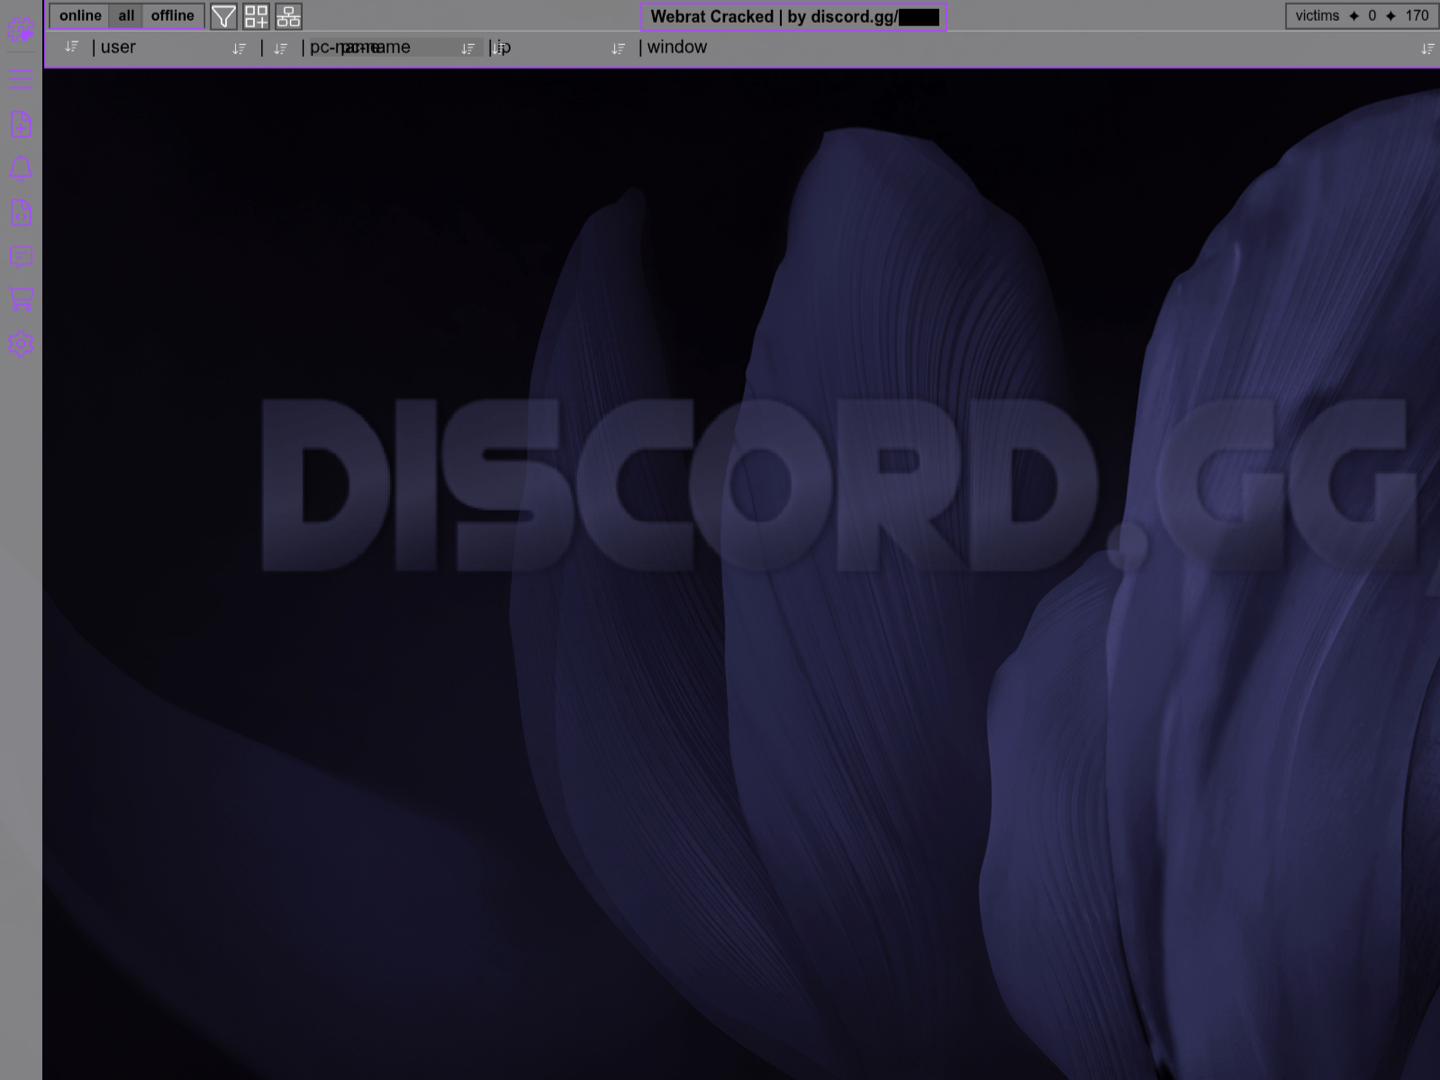
Также на домене webrat[.]site была обнаружена админ-панель с надписями WEB RAT Crack и Webrat Cracked.
Заключение
Раскрытие активности киберпреступной группировки NyashTeam в публичном пространстве и блокировка её инфраструктуры в доменной зоне .RU летом 2025 года не привели к прекращению деятельности злоумышленников — они продолжают распространять ВПО и сохранили подход к выбору инфраструктуры. Возможная связь группы с распространителями программы-блокировщика, обнаруженной и исследованной специалистами F6 — один из многих фрагментов, из которых эксперты киберразведки день за днём складывают пазл ландшафта киберпреступных угроз. И эти угрозы становятся всё более опасными: даже обнаруженный блокировщик, несмотря на относительно простую структуру, использует ряд защитных механизмов, чтобы избежать его обнаружения и анализа.
Анализ ВПО на платформе MDP F6 (F6 Malware Detonation Platform).
Индикаторы компрометации
Домены:
- winlocker-site[.]github[.]io
- winlocker[.]ru
- salator[.]es
- webrat[.]uk
- wrat[.]in
- salator[.]ru
- webrat[.]site
- salat[.]cn
URLs:
- hxxps://workupload[.]com/file/AzsUzC4N7Aw
- hxxps://workupload[.]com/file/5pVufbgU2SP
- hxxps://gofile[.]io/d/0Z4wQO
- hxxps://mega[.]nz/folder/YYEThb7J#yJnyyVZXJuF7YVHME_vIrQ
- hxxps://disk[.]yandex[.]ru/d/cqIZwOCH4PKD2g
- hxxps://www[.]upload[.]ee/files/18914830/DosNet.rar.html
- hxxps://disk[.]yandex[.]ru/d/LFVR5gC51nqp4g
- hxxps://github[.]com/injectstore/crossfire-cheat
- hxxps://mega[.]nz/file/nQtzECpA#wSB39k8vtS3TkPXkY-gkA856EaC3mW09Go0PEGcuXu0
- hxxps://workupload[.]com/file/hzfRt74bdEh
- hxxps://gofile[.]io/d/xaoS6H
- hxxps://mega[.]nz/file/qXJknKZS#xymAPTLoGenqJAZuibGoXidjPzUCHzLJNX344np-ES0
- hxxps://disk[.]yandex[.]ru/d/kSVKIzm1zKcbkg
- hxxps://www[.]winsoftzone[.]com/fortnitecheat
- hxxps://www[.]mediafire[.]com/file/lwzrqy9rvmb66dh/Deushack.rar/file
- hxxps://github[.]com/diwnxss/xdddd/raw/refs/heads/main/savasbey.exe
- hxxps://disk[.]yandex[.]ru/d/1-O4VKZF5gRyxQ
- hxxps://gofile[.]io/d/QRS20t
- hxxps://cdn[.]discordapp[.]com/attachments/1418981230728319171/1419061483622633602/lsass.exe?ex=68d0637e&is=68cf11fe&hm=0037e159ecf3c71e930ae630ace7247ea662f9ce89a8e723286e689d6a6aaf30&
- hxxps://workupload[.]com/file/yuWnJKdBWSQ
- hxxps://salator[.]es/login/
- hxxps://webrat[.]uk/login/
- hxxps://wrat[.]in/login/
- hxxps://salator[.]ru/login/
- hxxps://webrat[.]site/login
- hxxps://webrat[.]site/
- hxxps://salat[.]cn/login/
- hxxps://webrat[.]site/web_rat
Файлы (SHA1):
- e5ebdda357d394fbbefaf0608140f76851a1d2a4
- 6e8921663cd0e6c28b46eca630d33c0e232791fa
- 4e26bae10cb8be1ee9e41f124bc982e1510f9e89
- 37e0ab3ed4195c5e5f9b661cd4be8a1c80ac9229
- ebc7d6dbb1f5b6b2145b9f09b59935ef5b29ebab
- 1659fc3fdc6918854d3f177a225ed46f0ed47173
- fb399786a58835e3e30dee38a3667e3a59c55af8
- e7241ab67a48851739d52d30ebb4b6714e9bef8b
- 34a2c1b3e4f2979d7bc10b0b2dd27c1c3a24b63b
- ba46ae9500ee34a77beede60214f5d5c50c944ff
- a40a74de7d285d26c493dfbffe5a2b584d1b1294
- caa86c21125d8123325bb379de075b25f1a39792
- d6ea338c746ed193894f296ddda08488005f939a
- f2dcaae98f84776ce6e1dc246d00fc80ecb39773
- afeba84a2143f947b15d2c875374db56d592d298
- e9e3cdd78d6d87d8a72ddca1b31a949bf7e64476
- d4a2c5bddc9c57e11a21a1804adf6cbc8e39441d
- 0fee03e62ee9a4e055b164a8356ea07bada7f037
- c611c6a08c51145d9341cb1fd3bb61901ad99847
- c6ffc4e315256dac21948ee1536372e18ff25a04
- c7955814592660911ee95685e4575faf24fc7a4f
- 5c81d07e535315a7f305fe92c59465034ccf24a5
- 02de8f9fffddefaa9b77668af51cae19846fd202
- 9a7e971a79e1edf7d8a9c523be70d03a9e0ba032
- fea562ec5f3d8595247f26b6c0d8f220622810db
- e3b9d697b42c53cbf28325b770e7c9e16917388d
- 30835ba95fb77a55cc502a352346e6bf1cda8bff
- c98dccd084e5de8a5f089317116d5ebc83767b6c
- d08169392260e706ce82cf6acb6abdeca39292ae
- d73daa69d8e603baa84068b69c27075de7d06a31
- ac81d416d6682ed2bbccc078be0fef076eb0fb0c
- 215a51f2555b2b1c681889e80f92a71b6b9b5c19
- 00b3c8e844720193c2217f03c39372b9b821b3c6
- 215a51f2555b2b1c681889e80f92a71b6b9b5c19
- 88e5e0b63294372485c3f2975149d2d10746123f
- 2350eda1db1087aa3a8b284b334a4d616888d5ca
- e29ba8d127ff58676fcb27c2c638cbca77fdc932
- 801e7c7e2ba7edd985dc0c3d00d47de77b6d9de2
- 59ee6b7bd30f60355c34291141eabd619b523922
- 0978a5f12e9834c1ccc682b0a279ca990eeda4bb
- 17bfdb743f8b7a6a5fca3688d5dd887b468ca927
- 68471631d168f102903a4d4ba294753e5b7f137b
- adbb3aaf0c06752af993ff0082dfa15989cdf6a4
- 497c65cfc90fbda1faba57742f1e5008cfbe9130
- feb76324f0c2ed5068992ad7e490fff58badcabc
- 038a899072c0e8cbbe1fb7724de5c8c9047ebd60
- 038a899072c0e8cbbe1fb7724de5c8c9047ebd60
- c378300ace91a8a277e8c27858af456ee63a938b
- 611059bd4e616fac1b5aa3876603e1e904d1f0f7
- 3ae688bba6fadc89f79179bb42c7e8b0abfd8e3a
- d7829c510d646d0f3fc7d05fe3536459515ea3ad
- 3907b5dd4426b0cd9eee61fa3ce66f55c70a60f8
- dcc8000624ca837d777e9f39dda5442fcd65cc38
- 8acd7137faa7fd4cdeacb0177e534633e5158150
- 11e02c0ce7c99796d7aee17e3314c74fca8f046c
- 268e6fab7823a2742f78775f39d05fd75816c0c5
- 0d71a1b136052e4b1956c97382a799ebe69e00ff
- 60ffb1e901587efa15c8e350cfc4e200cf14e33c
- 4eb463b263c3bb774f4d9b570b9b70a469473c83
- b28c9f5eaba947ba26e6d6924abefbc0dc0c25c4
- 8bd052c08857a872708879e3d2982b831a811ac0
- 4cfb343f2d44d6cbb6927a659d8512f828049c7b
- 03c0d80be236d117a052b4f0cd279186a0745304
- 8566d162bdf93598a714b627586a83ef22785257
- 852ad1ba2fe07ec156db7401e9da08684ea3c9d3
- 4f91b408aa1405cdef66f6bf0eb3e3d58e95447b
- 75e8aa1c12caca4bf9251916c58c3ea973be3fd4
- 7f249f1ecf07860c27dd3482a59759686f7cca22
- cfd4fbce2da47a44284e594d9a5188fd3e62f9f4
- 4bf403a0150e434056ec4fc78db58e260aece7ad
- b4166f06d02404734adaea4a2a171984d370162b
- f8da74728b2a0ee1d5fbb7d6f5ab016622076783
- f1961e951fcbf02a98edb0e3aa26705ffb59d491
- be3cbbde6a14e603fad7e773bf0e7ad0b0a86048
- 71abae997803a8a316f7f5c1a7d1d81a4e315989
- f9156fd6746adb53b67634a51bc1bf306cf4bd0b
- a22e5918718293db99a3c228af09913b7f98411b
- 8b6c137bde88563c555f84663c57d016b79adb52
- a5ded59416516c871dbde1325ee8acf36ebfe7f0
- d4e386bcd5b6a78ac70354fea1c229e491ed47c1
- b206551cd4c7d464f21047451a852285a349eec7
- c4a4eb54b65dce2c88c6fd9244bdedb664c78afc
- fa6fb0fcdb7a9e54bbd04f850e6e85edb3596a41
- 1a6295ed7ecc194509717d541718091b54b1b598
- c40a897e312cac9721be88dc6da9b6e00a7b3bbe
- f81eb06282f7a97c007729c8836d6272fce01d7d
- 769acfc551071a5a24f67ad86303d7eb7096d408
- 9a1430342f58d27a5ed707ad0f100c791ae1e8c8
- 0955e462ce51249437d160126f7fc99a9491575d
- f2a723d5589f331fa34e6e8f5ae81215e0ee5757
- f0b769953aaa75271684a05af6036b146c218e47
- dfa3265e4fe2e12b6ade53de3c7905d4a5480b97
- 7442fef910514dc4480d3fcb5b17dc61dba720a9
- f7c413da53870891c01b0c7c045e928f6ecf43a5
- 330f51bff05b2c4a13c4d89af0a477e8040f026b
- 26928c0e4f3195fae384bf6680b0d35849c43d40
- 9ec0833dd1af73b134f05cb71ba55ee1a40ee49b
- c3f6dbea6dc788f31042073bfb800c936c940690
- 4aebc347d93982d329cee4caf700bae72a028b2a
- 0829a79f185fcac0afd3020cf0138f0a4cad355e
- e4968ca83a7edd14537f62fc4b0d56f6141792a1
- b6826531fa9ac78abe67c911226de5bd65a42257
- dd23bfe475d52947e1b6fef7d26815bfd7225cb4
- 621aa23811834b4c7c3d7619e4ca85151773faa8


