
Шпионские связи: F6 изучила ИИ-инструменты группировки Rezet в атаках на Россию и мир
Компания F6, российский разработчик технологий для борьбы с киберугрозами, представила исследование новых атак кибершпионской группы Rezet. В 2026 году это самая активная группировка, атакующая российские, белорусские и казахстанские компании. Исследователи зафиксировали применение Rezet инструментов, созданных с использованием ИИ, для автоматизации и масштабирования фишинговых рассылок: в октябрьских кампаниях число адресатов доходило до 4800 получателей, а общее количество превысило 7000. Таким атакам подверглись компании из сфер промышленности, логистики, биотехнологий, финансов и страхования, здравоохранения, ретейла, а также НИИ. Выявленные домены получателей принадлежат 25 национальным доменным зонам, что говорит о глобальном масштабе рассылок. Аналитики F6 считают: пока атакующие применяют ИИ-инструменты в пилотном режиме и продолжают их дорабатывать.
Потайная дверь
Аналитики департамента киберразведки (Threat Intelligence) компании F6 представили отчёт о новых атаках Rezet. Эта киберпреступная группировка – самая активная среди атакующих Россию в 2026 году и входит в число как минимум девяти прогосударственных групп, которые использовали в атаках инструменты, созданные с помощью ИИ.
Rezet (также известна как RareWerewolf, LibrarianGhouls, LibrarianLikho) активна как минимум с конца 2018 года. Атакует компании и организации в России, Беларуси и Казахстане. Главный мотив – кибершпионаж. Основной вектор атак – целевые фишинговые письма с вредоносными вложениями, которые маскируют под платёжные документы, акты, коммерческие предложения, договоры и другие документы. Главная цель – кража пользовательских данных и обеспечение постоянного удалённого доступа к устройству.
Rezet периодически экспериментируют с цепочкой заражения: модифицируют известные инструменты или создают новые. Осенью 2026 года исследователи F6 зафиксировали новые «опыты» атакующих – от небольших изменений типовых атак до попыток автоматизировать их с помощью нейросетей. И это больше, чем письма, созданные ИИ.
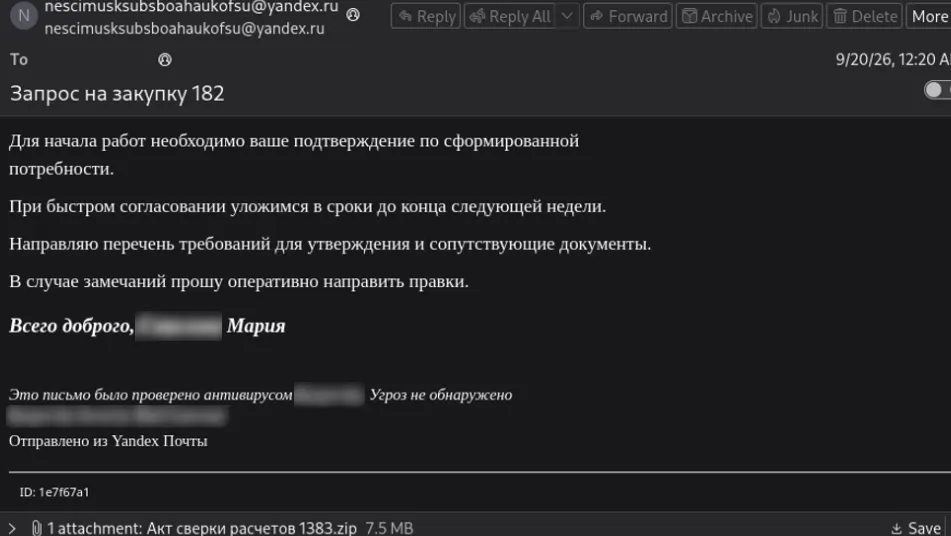
В сентябре 2026 года специалисты F6 Threat Intelligence зафиксировали новую волну фишинговой активности, направленной на Россию, Беларусь и Казахстан: атакующие рассылали письма в компании из сфер промышленности, логистики, биотехнологий, финансов и страхования, здравоохранения, ретейла, а также НИИ, связанные с энергетикой. Вредоносные рассылки клиентам F6 были успешно заблокированы системой защиты корпоративной почты F6 Business Email Protection (F6 BEP).
Исследование этой активности Rezet привело аналитиков F6 на управляющий сервер (С2), на котором находилась панель управления AnyDoor.
Осенние тесты
На использование нейросетей при создании панели AnyDoor указывают комментарии в её коде и стилистика элементов, а также некоторые ошибки в логике работы скриптов. Панель собирает вредоносные файлы для фишинговых писем, выполняет их массовую рассылку, предоставляет доступ к заражённым устройствам и имеет многие другие функции.
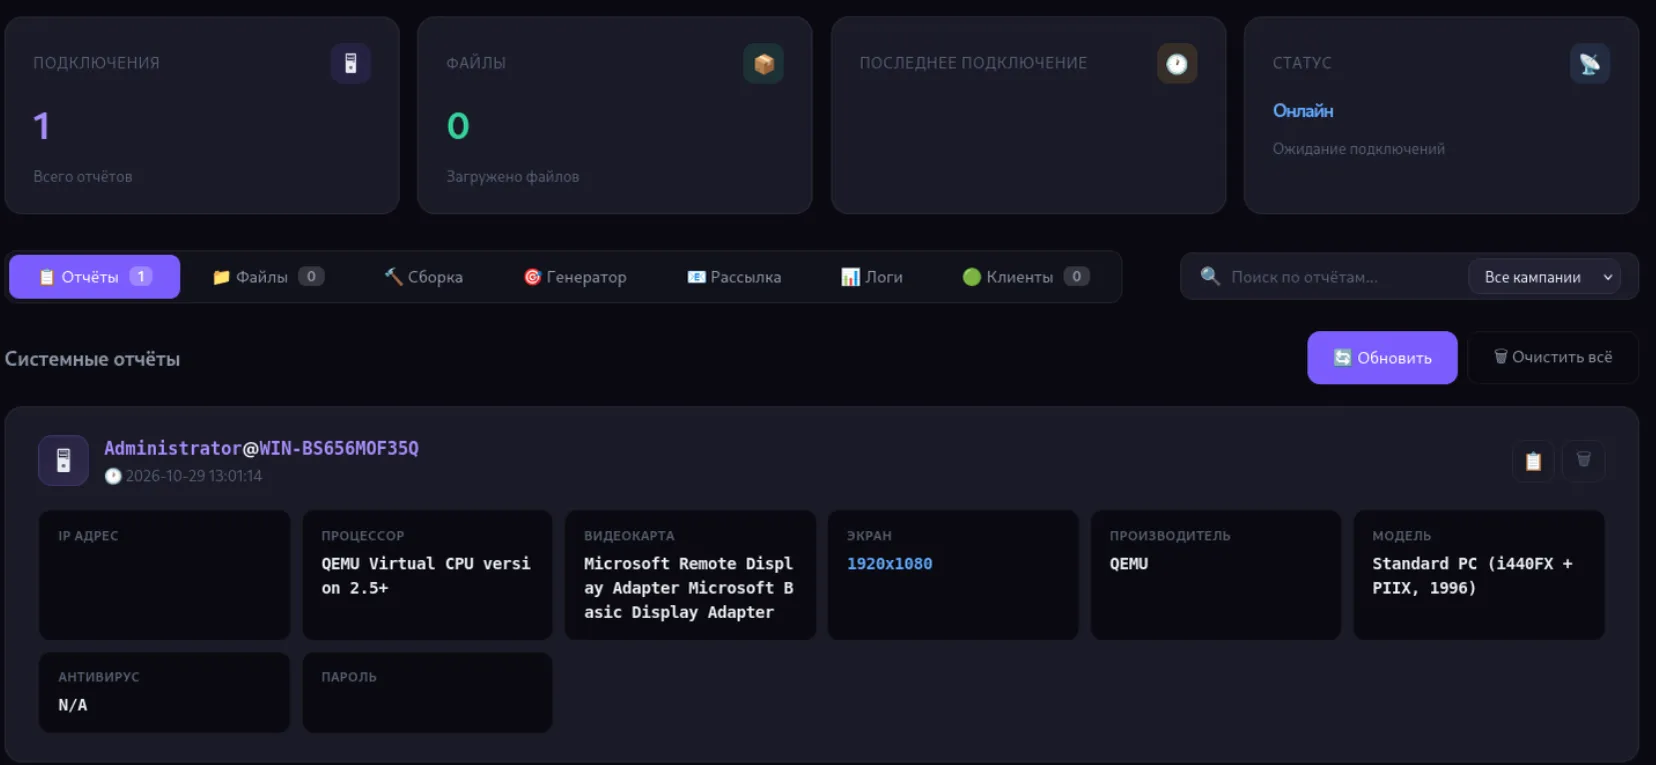
Несмотря на то, что в октябре атакующие перенесли панель на другой хост, эксперты F6 Threat Intelligence снова её нашли и продолжили изучать – благодаря чему узнали, в том числе, внутренние обозначения фишинговых кампаний, названия использованных в них файлов-приманок и другие подробности проводимых Rezet атак.
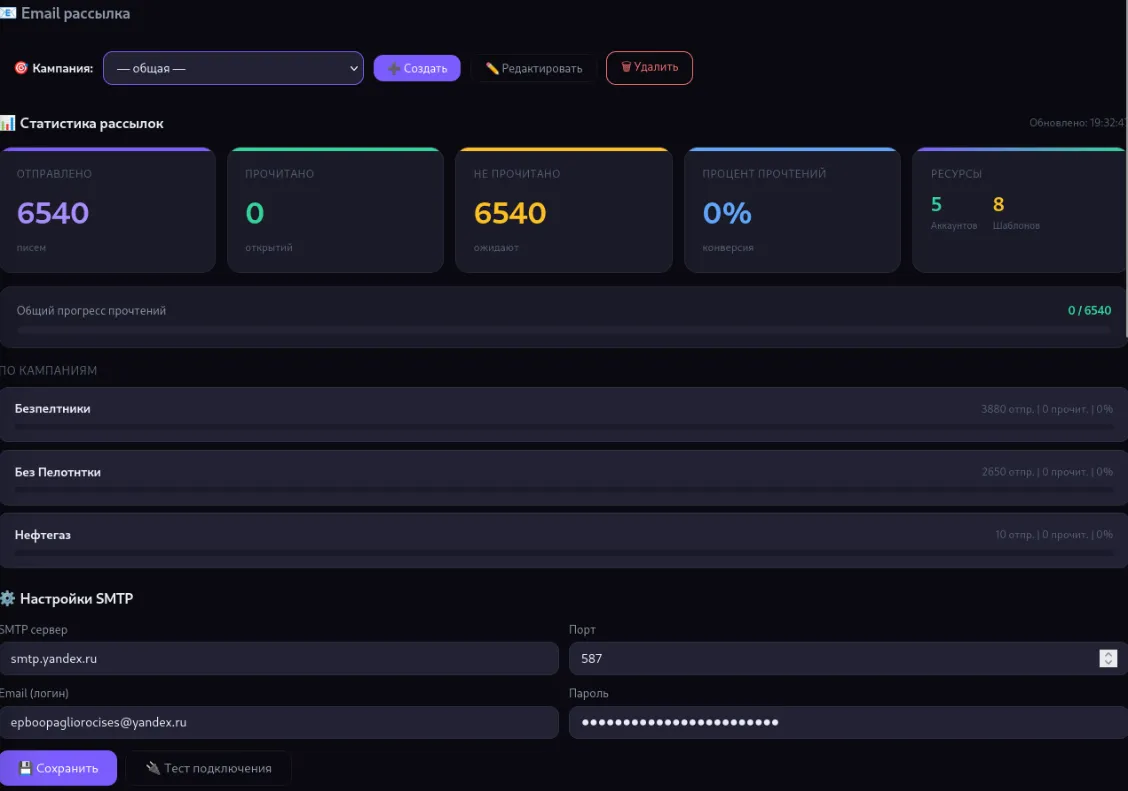
Например, в октябре 2026 года атакующие создали три кампании с ошибочным написанием слова «беспилотники» («Безпелтники», «Без Пелотнтки» и «Безпелотники») и одну – с названием «Нефтегаз». Для отправки писем Rezet чередовали аккаунты в домене @yandex.ru.
Для маскировки вредоносных EXE-файлов в кампании «Безпелтники» атакующие использовали названия со словами «Акт» и «Договор» с указанием различных чисел. В кампании «Нефтегаз» такие файлы скрывали под именами «Акт нефтегаза», «Документация скважины», «Договор поставки», «Инструкция по бурению» и «Заявление на подключение» с указанием различных трёхзначных номеров.
Среди названий архивов использовались следующие: «Акт сверки расчетов 2696.zip», «Документы к обращению 9329.zip», «Карта реквизитов.zip», «Постановление 2130.zip», «Реестр на утверждение.zip», «Квитанция поступления.zip». В качестве паролей для архивов атакующие указывали фамилии фейковых отправителей на латинице, слово «Qwerty», встречались также архивы без пароля.
Также при изучении панели управления AnyDoor специалисты F6 обнаружили базу адресов электронной почты, по которой атакующие рассылали фишинговые письма. В одном из случаев исследователи зафиксировали рассылку, которая была направлена на более чем 4800 почтовых адресов, а общее количество адресатов, которым Rezet отправили письма через AnyDoor, превысило 7000.
Как выяснили аналитики при анализе списка получателей рассылок от атакующих, 85% адресатов принадлежат доменам в зоне .ru. В то же время, помимо России, среди получателей были организации и из других стран СНГ, включая Беларусь, Казахстан и Узбекистан. Также обнаружены единичные рассылки на адреса компаний в странах Европы, Азии и Африки. Выявленные домены получателей принадлежат 25 национальным доменным зонам, что говорит о глобальном масштабе рассылок.
«Киберпреступные группировки стремятся активнее использовать ИИ для создания новых инструментов, масштабирования и автоматизации атак. В случае с Rezet мы предполагаем, что панель управления AnyDoor ещё находится в стадии разработки: возможно, атакующие сильно полагаются на ИИ, из-за чего получают ошибки в цепочке заражения, но уже используют её для массовых рассылок и продолжают её дорабатывать».
Подробности исследования, индикаторы компрометации – в блоге на сайте F6.
О компании F6
F6 — ведущий разработчик технологий для борьбы с киберпреступностью, предотвращения и расследования киберпреступлений в России и за рубежом. Флагманские продукты F6 основаны на знаниях, полученных в ходе многолетних реагирований на инциденты и исследований киберпреступности.
Решения компании F6 обеспечивают защиту от киберрисков, связанных с целевыми атаками, утечками данных, мошенничеством, фишингом, нелегальным использованием бренда. Продукты F6 входят в реестр отечественного ПО.


