
F6 ScamRadar: скамеры зарабатывают на российских брендах более 1 млрд рублей ежемесячно
Компания F6, российский разработчик технологий для борьбы с киберугрозами, проанализировала угрозы цифрового мошенничества и фишинга для российских компаний в 3 квартале 2026 года. По данным аналитиков F6 Digital Risk Protection, киберпреступники использовали в своих схемах 5,7% всех веб-ресурсов, содержавших упоминания легальных брендов. Фишинговые ресурсы злоумышленники чаще всего маскировали под компании из сферы ретейла (39%), в схемах скама мошенники активнее использовали бренды социальных медиа – соцсетей, мессенджеров и видеохостингов (25%), а для распространения вредоносного ПО – бренды IT-компаний (49%). Ежемесячный доход скамеров от использования российских брендов специалисты F6 оценивают как минимум в 1,1 млрд рублей.
Козырная карта
Эксперты департамента защиты от цифровых рисков (Digital Risk Protection) компании F6 представили карту цифрового мошенничества и фишинга ScamRadar. Это бесплатный инструмент, который предназначен для оценки внешних цифровых рисков компаний из разных отраслей.
ScamRadar показывает, на каких направлениях злоумышленники проявляют наибольшую активность, какие схемы обмана чаще всего используют и в каких каналах создают опасные ресурсы. Сейчас на карте представлена аналитика угроз цифрового мошенничества и фишинга для российских компаний, которую аналитики F6 Digital Risk Protection подготовили по итогам 3 квартала 2026 года.
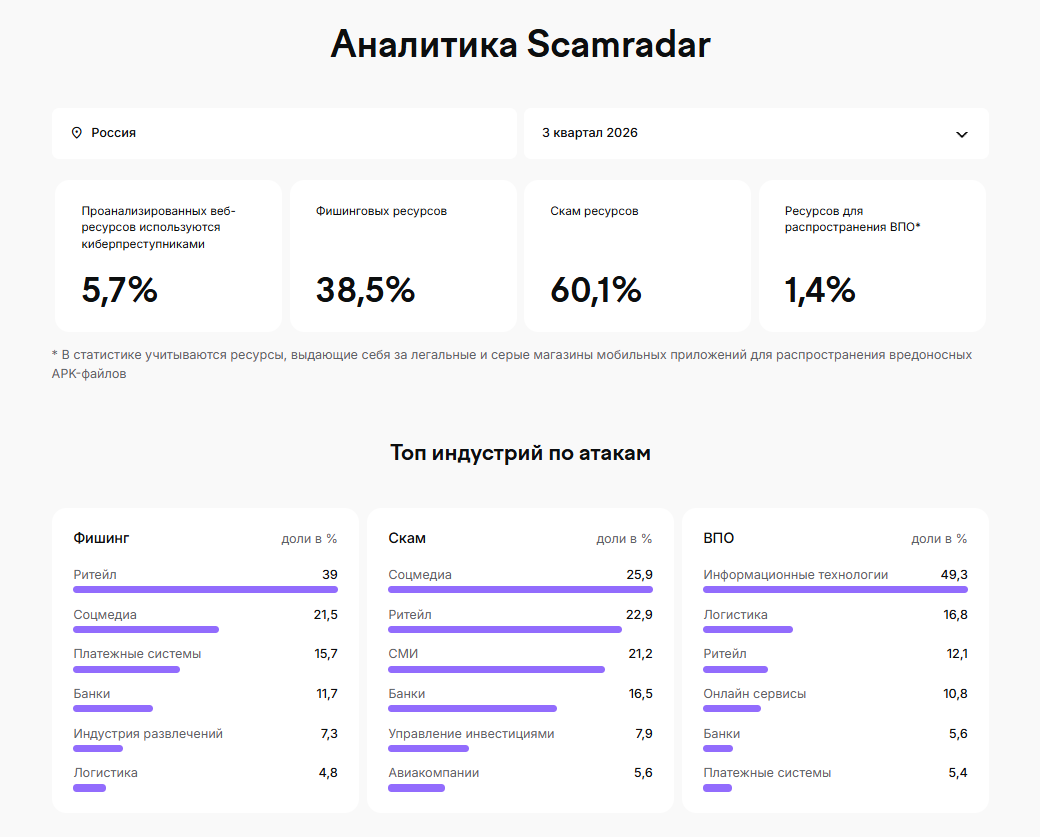
По данным F6 Scamradar, 5,7% от всех веб-ресурсов, которые содержат упоминания легальных брендов, использовались киберпреступниками в различных схемах обмана. Большая часть таких ресурсов – 60,1% – применялись для скама, 38,5% – для фишинга. Еще 1,4% использовались для распространения вредоносного программного обеспечения (ВПО): в этой статистике учитывались ресурсы, которые выдавали себя за легальные и «серые» магазины мобильных приложений.
Фишинг и скам – разные виды интернет-мошенничества. Цель фишинга – получить данные пользователя (логины, пароли, данные банковских карт и другую конфиденциальную информацию). Цель скамеров – похитить деньги пользователя под предлогом добровольного перевода. Цель распространения ВПО – заражение устройства для получения контроля над ним, хищения данных или денег с банковских счетов пользователя.
По итогам 3 квартала 2026 года большую часть опасных веб-ресурсов составляли сайты (62%), аккаунты, каналы, чаты и боты в мессенджерах (23,9%), аккаунты, группы, сообщества и боты в социальных сетях (9,4%), аккаунты и карточки в сервисах бесплатных объявлений и маркетплейсах (3,1%), а также мобильные приложения, размещенные в легальных и «серых» магазинах (1,6%).
Специалисты F6 отмечают: реальная доля опасных веб-ресурсов, которые используются для мошенничества и других киберпреступных целей, может быть еще выше. В статистике опасных ресурсов (5,7% в 3 квартале 2026 года и 8,4% во 2 квартале 2026 года) учитываются только те, на которых был размещен мошеннический или фишинговый контент.
По оценке экспертов F6 Digital Risk Protection, ежемесячный доход мошенников от использования российских брендов в пяти основных схемах скама («Мамонт», FakeDate, инвестиционное мошенничество, партнерские программы и DeliveryRAT) составляет как минимум 1,1 млрд рублей.
Ретейл под ударом
В топ-3 отраслей, под бренды которых злоумышленники маскировались при создании фишинговых ресурсов, по итогам 3 квартала 2026 года вошли ретейл (39%), социальные медиа - социальные сети, мессенджеры и видеохостинги (21,5%) и платежные системы (15,7%). Банки и компании из индустрии развлечений заняли четвертое и пятое места (11,7% и 7,3% соответственно).
Для скама мошенники чаще всего создавали ресурсы от имени социальных медиа (25,9%), компаний из сферы ретейла (22,9%) и СМИ (21,2%). Банки оказались на четвертом месте (16,5%), на пятом – компании из сферы управления инвестициями (7,9%).
Вредоносное ПО для Android-устройств киберпреступники распространяли в основном от имени IT-компаний (49,3%), а также брендов из сфер доставки (16,8%) и ретейла (12,1%).
Как отмечают аналитики F6, большинство фишинговых ресурсов, создаваемых мошенниками (66,3%), предназначено для сбора данных банковских карт. Еще 33,3% приходится на ресурсы, через которые злоумышленники собирают данные учетных записей. Значительно реже создают фишинговые ресурсы для сбора персональных данных (0,3%) и получения доступа к криптокошелькам (0,1%).
Кроме актуальных данных о доле опасных ресурсов, распределении цифровых угроз по направлениям и топ атакуемых отраслей по типам угроз, на карте F6 ScamRadar также можно найти информацию о каналах распространения таких ресурсов, географии хостинг-провайдеров и регистраторов, к которым злоумышленники обращаются для регистрации сайтов, а также популярных мошеннических схемах, категориях и типах фишинга.
«Карта цифрового мошенничества и фишинга F6 ScamRadar – удобный инструмент для самых разных специалистов. Аналитикам ИБ и SOC он позволяет сформировать контекст внешних угроз и расставить приоритеты реагирования для защиты бренда. Эксперты по антифроду могут с его помощью отслеживать динамику мошеннических сценариев, затрагивающих клиентов и платежные процессы. Представители бизнеса с помощью ScamRadar могут получить отраслевую картину цифровых рисков без погружения в технические детали».
Сейчас на карте F6 ScamRadar доступна аналитика угроз цифрового мошенничества и фишинга для российских компаний по итогам второго и третьего кварталов 2026 года. По мере обогащения базы знаний проект будет дополняться новыми типами статистических данных и функциональными возможностями.
О компании F6
F6 — ведущий разработчик технологий для борьбы с киберпреступностью, предотвращения и расследования киберпреступлений в России и за рубежом. Флагманские продукты F6 основаны на знаниях, полученных в ходе многолетних реагирований на инциденты и исследований киберпреступности.
Решения компании F6 обеспечивают защиту от киберрисков, связанных с целевыми атаками, утечками данных, мошенничеством, фишингом, нелегальным использованием бренда. Продукты F6 входят в реестр отечественного ПО.


