
Не в ту дверь: киберпреступники приглашают родственников участников СВО на секретный концерт
Компания F6, российский разработчик технологий для борьбы с киберугрозами, совместно со специалистами Минобороны России зафиксировала новый сценарий атак на родственников участников специальной военной операции. Только за 11 дней, начиная с 17 октября, злоумышленники от имени вымышленного «Комитета по делам семей участников СВО» создали сеть как минимум из 11 сайтов, на которых предлагают скачать электронный билет на секретный концерт 7 ноября 2026 года. При попытке загрузить приглашение сайт запрашивает разрешение на включение камеры, затем имитирует выгрузку персональных данных и скачивание файла «donat_na_vsu.apk». Вероятная цель преступников – запугать пользователей и оказать на них давление с целью хищения денег или подстрекательства к совершению преступлений.
В рамках совместной работы аналитики департамента защиты от цифровых рисков (Digital Risk Protection) компании F6 обнаружили новый сценарий атак на родственников участников СВО.
За 11 дней злоумышленники от имени вымышленного «Комитета по делам семей участников СВО» создали сеть как минимум из 11 сайтов. Они оформлены по шаблону как приглашение на концерт-награждение «в память о героях специальной военной операции и в честь их семей».
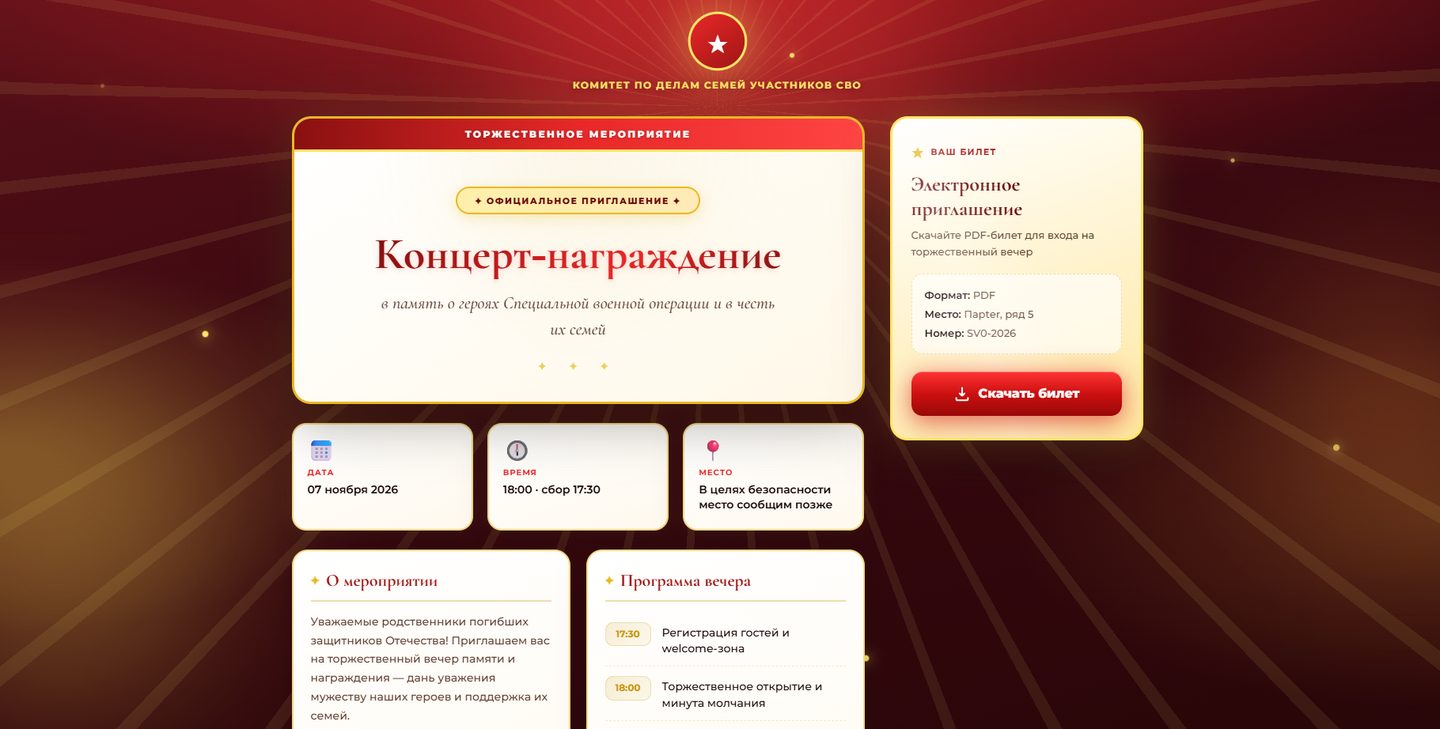
На сайтах указана дата концерта – 7 ноября 2026 года – и время начала, однако место проведения не обозначено. В комментарии значится: «В целях безопасности место сообщим позже». Возможная причина такой секретности – стремление преступников максимально расширить географию атак на пользователей из всех регионов России.
На странице также указано, что для входа на концерт необходимо «предъявить электронный билет» и документ, удостоверяющий личность. Под этим предлогом посетителю сайта предлагают нажать на кнопку «Скачать билет», чтобы получить электронное приглашение.
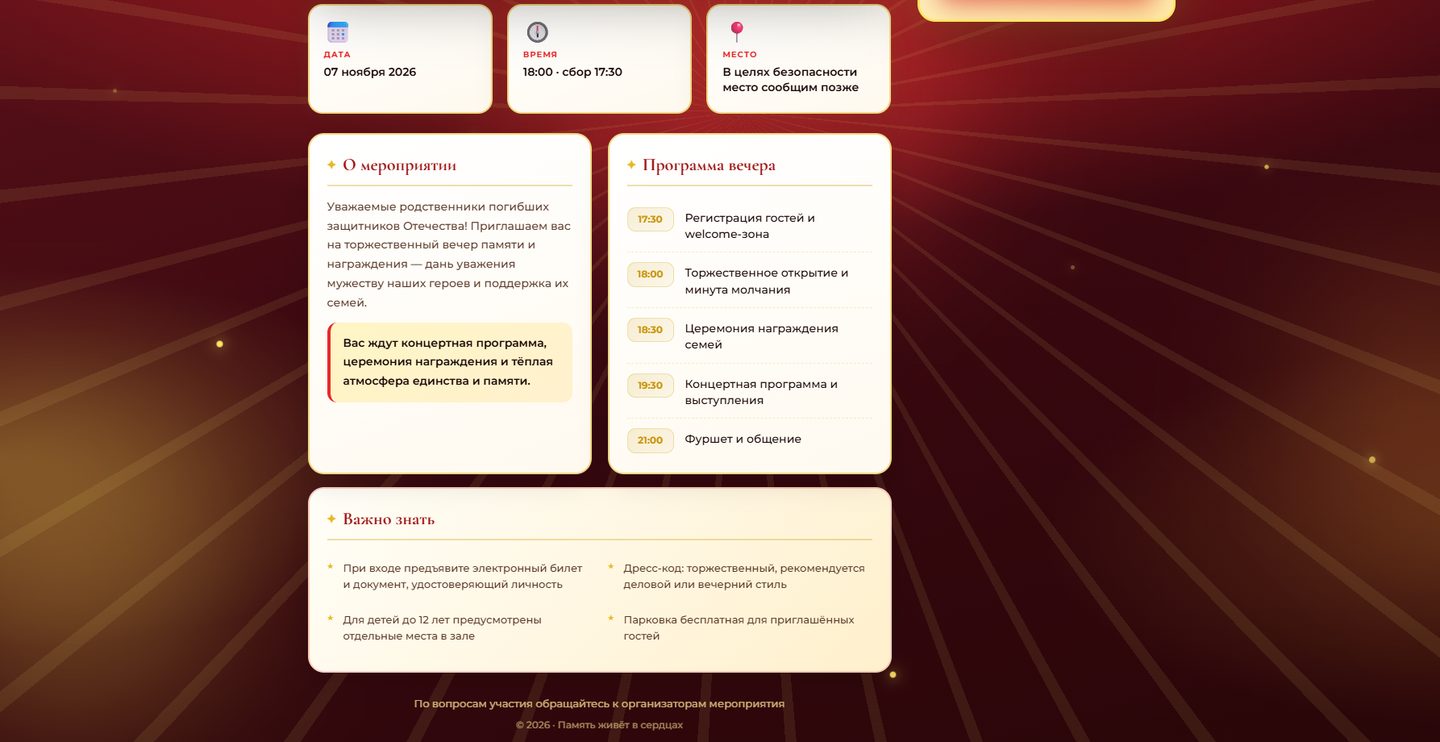
В отличие от схемы сбора персональных данных родных и близких участников СВО, для которой киберпреступники летом 2026 года создали фальшивые сайты Минобороны, в этом случае посетителей не просят указывать какую-либо информацию о себе.
После нажатия кнопки скачивания билета сайт запрашивает разрешение на доступ к камере. Независимо от того, выдаст ли пользователь доступ к камере или запретит его, сайт имитирует выгрузку данных, включая 2-НДФЛ, СНИЛС, паспортных данных, кредитной истории, регистрацию электронной подписи, а также на короткое время выводит надпись «Сканирование лица». Одновременно имитируется скачивание файла с названием «donat_na_vsu.apk».
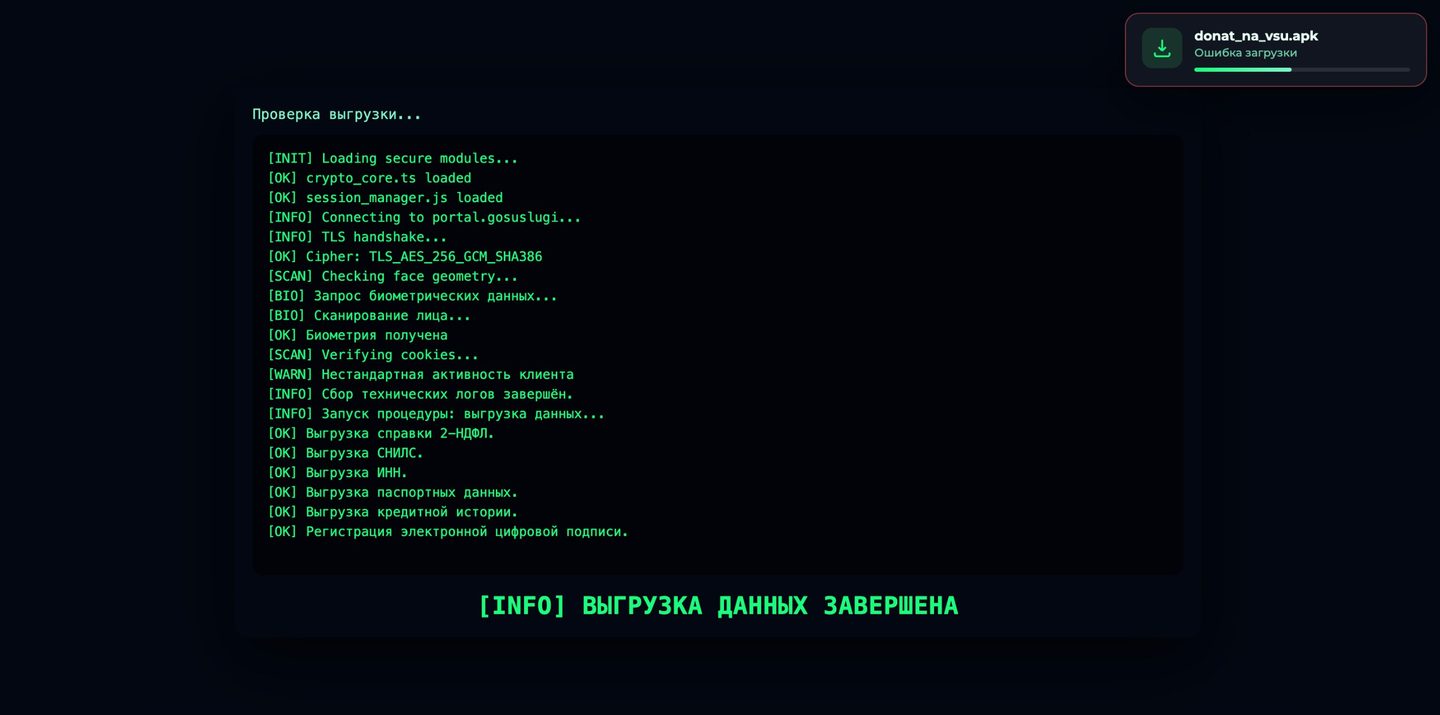
На большинстве обнаруженных сайтов фактического скачивания файла не происходило. Однако на одном из сайтов аналитикам F6 удалось получить образец для исследования – под названием «donat_na_vsu.apk» находился аудиофайл.
На момент исследования не удалось достоверно установить, как именно злоумышленники направляют пользователей на опасные сайты. Возможно, что преступники направляют ссылки на эти сайты в личных сообщениях родственникам участников СВО, данные которых получают в результате сбора их контактных данных из разных источников.
Вероятная цель злоумышленников, как и в сценарии с имитацией взлома личного кабинета госсервиса – внушить пользователю, что доступ к его конфиденциальным данным якобы получили преступники, а затем использовать их мнимую компрометацию как повод для запугивания и дальнейших манипуляций.
Первый из сети опасных сайтов с «приглашениями» на секретный концерт 7 ноября был создан 17 октября 2026 года. В доменах используются различные сочетания слов «geroy/geroi», «koncert/concert», «svo», «zov» и «bilet». Сайты зарегистрированы в доменных зонах .tech, .site, .online и .space.
В настоящее время принимаются меры к блокировке опасных сайтов на территории России. Однако не исключено, что злоумышленники могут создать для размещения поддельных страниц новые домены.
Рекомендации по защите от мошеннических схем с имитацией взлома
- Не переходите по ссылкам от незнакомцев.
- Не вступайте в переписку в мессенджерах с незнакомыми контактами.
- Установите в мессенджерах запрет на звонки и сообщения от незнакомых пользователей.
- Установите в мессенджерах запрет на поиск по номеру телефона.
- Установите в мессенджерах запрет на приглашения в чаты от незнакомых пользователей.
- Помните: представители государственных структур не общаются с пользователями через мессенджеры.
- Если вас пытаются запугать в телефонном разговоре или в переписке, сообщите об этом вашим коллегам, родным, друзьям — тем, кому доверяете. Даже если незнакомцы говорят, что «говорить никому нельзя» и всё «совершенно секретно».
- Без паники! Преступники обычно торопят и запрещают кому-то рассказывать о разговоре. Сделайте всё наоборот. Возьмите паузу. Посоветуйтесь с родными и коллегами. Главное — не торопиться.
- Если вы стали жертвой атаки мошенников, срочно обратитесь в полицию!
- Если Вы обнаружили подозрительный сайт, отправьте ссылку или сообщение на платформу «Антифишинг». Специалисты F6 проверят информацию и передадут её регуляторам для блокировки.
О компании F6
F6 — ведущий разработчик технологий для борьбы с киберпреступностью, предотвращения и расследования киберпреступлений в России и за рубежом. Флагманские продукты F6 основаны на знаниях, полученных в ходе многолетних реагирований на инциденты и исследований киберпреступности.
Решения компании F6 обеспечивают защиту от киберрисков, связанных с целевыми атаками, утечками данных, мошенничеством, фишингом, нелегальным использованием бренда. Продукты F6 входят в реестр отечественного ПО.


